



PHP のOData SDK を使用したClaude Compliance のデータのクエリ

CData API Server は、ADO.NET Provider for ClaudeCompliance(またはその他の250+ ADO.NET Providers のデータ)と組み合わせることで、Claude Compliance のデータをWeb サービスとして公開します。下記の手順に従って、Claude Compliance のデータをPHP オブジェクトとして使用しましょう。
API Server の設定
以下のリンクからAPI Server の無償トライアルをスタートしたら、セキュアなClaude Compliance OData サービスを作成していきましょう。
Claude Compliance への接続
PHP からClaude Compliance のデータを操作するには、まずClaude Compliance への接続を作成・設定します。
- API Server にログインして、「Connections」をクリック、さらに「接続を追加」をクリックします。
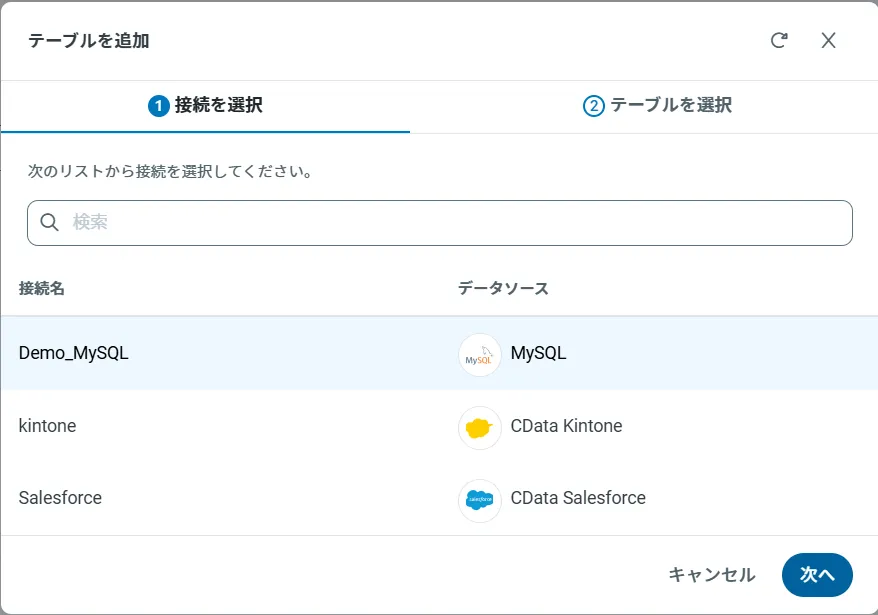
- 「接続を追加」をクリックして、データソースがAPI Server に事前にインストールされている場合は、一覧から「Claude Compliance」を選択します。
- 事前にインストールされていない場合は、コネクタを追加していきます。コネクタ追加の手順は以下の記事にまとめてありますので、ご確認ください。
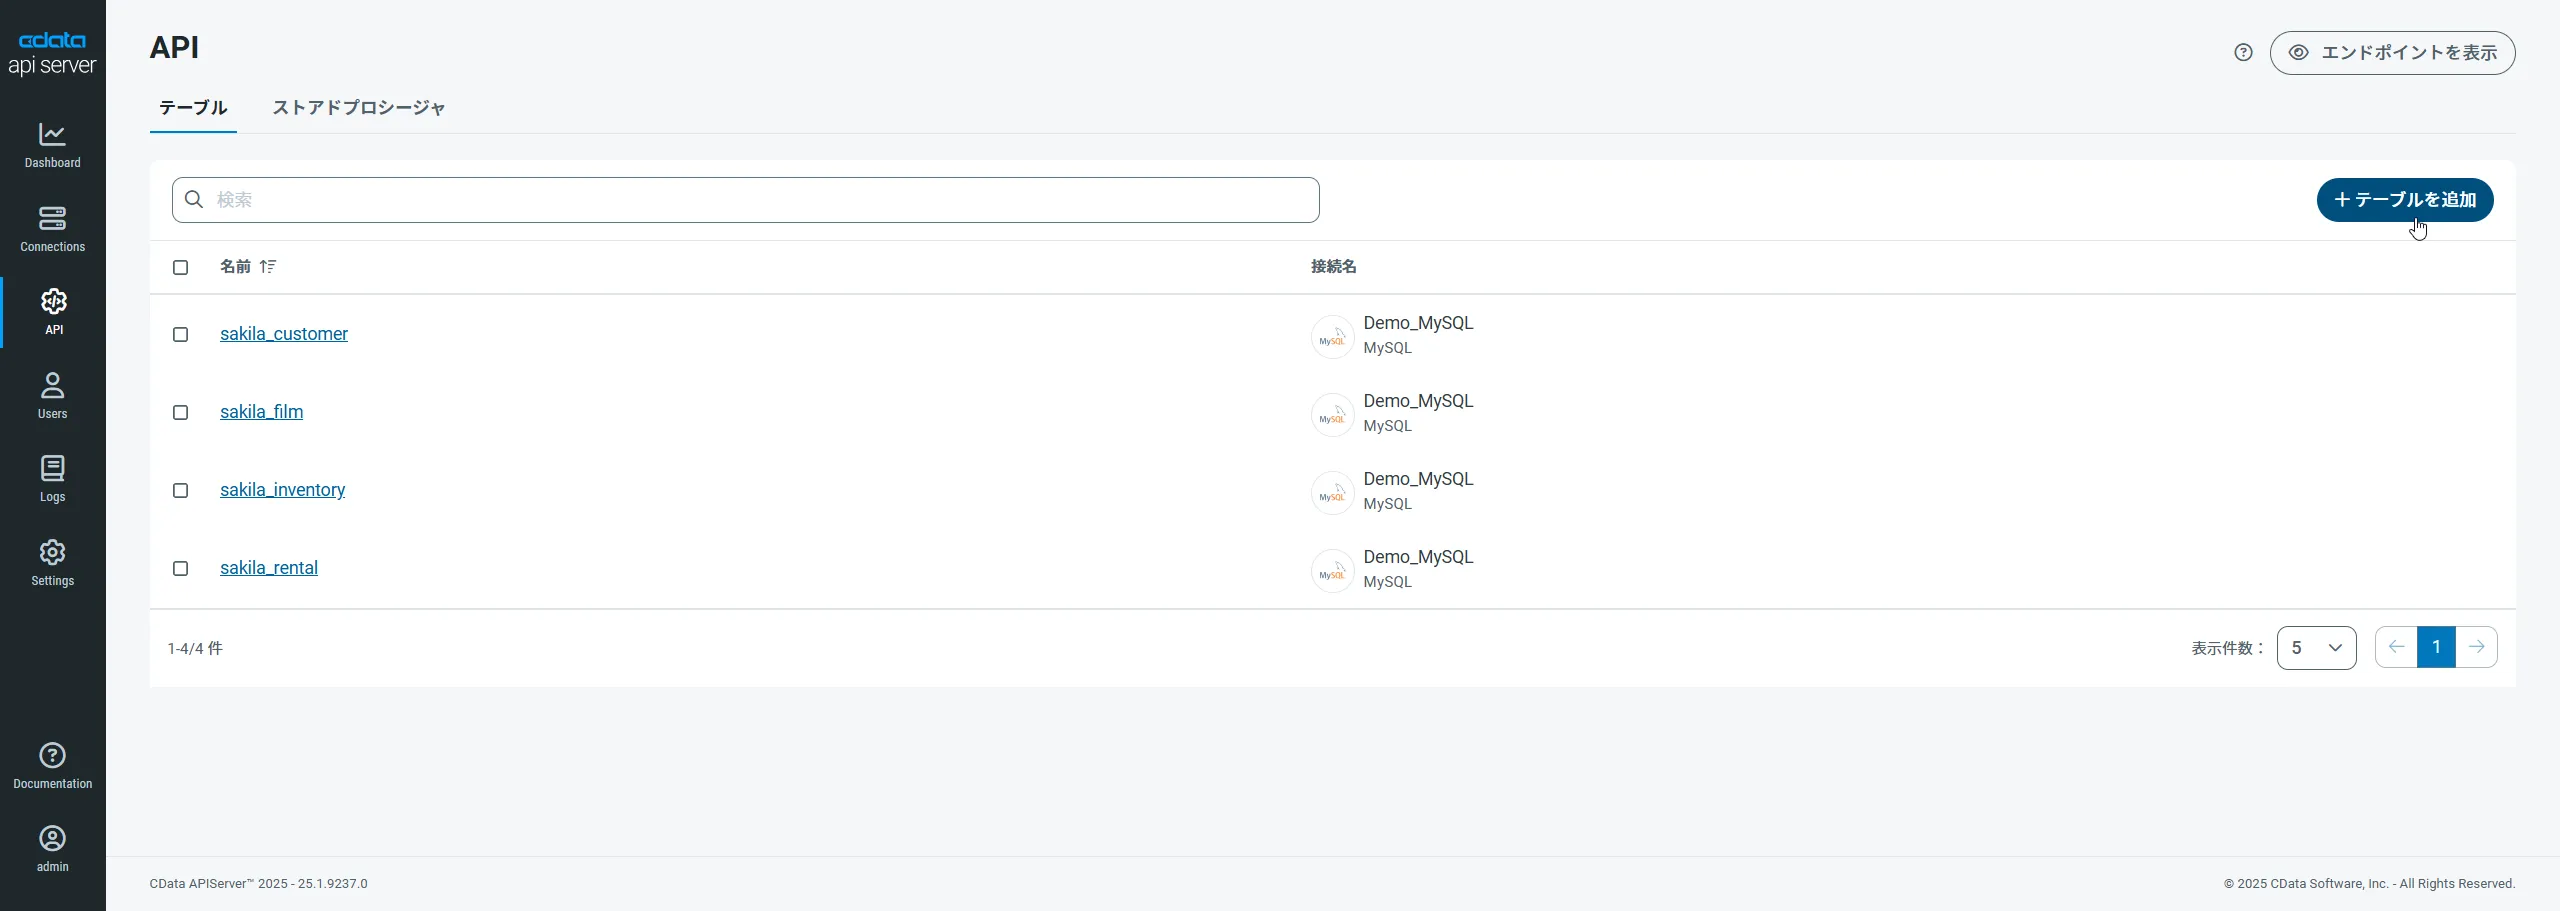
CData コネクタの追加方法はこちら >> - それでは、Claude Compliance への接続設定を行っていきましょう!
-
ドライバーは Compliance Access Key を使用して Claude Compliance に接続します(サポートされている認証方式はこれのみです)。以下の接続プロパティを設定します。
- APIKey:作成した Compliance Access Key。
Compliance Access Key の作成
- 組織で Compliance API を有効にします。
- Primary Owner または Organization Owner として claude.ai にサインインし、Organization settings > API > Keys を開きます。
- Create Key を選択し、連携に必要なスコープのみを割り当てます。
- read:compliance_activities:Activities および各種アクティビティビュー用。
- read:compliance_org_data:組織、ロール、グループ、設定用。
- read:compliance_user_data:ユーザー、チャット、ファイル、プロジェクト、ダウンロード用。
- delete:compliance_user_data:明示的な Delete ストアドプロシージャ用。
- キーを作成し、表示されたらすぐにコピーします。キーは sk-ant-api01- で始まり、一度しか表示されません。
必要に応じて OrganizationUUID を設定すると、組織スコープのビュー(OrganizationUsers や ComplianceRoles など)を、リンクされた特定の 1 組織に限定できます。空欄の場合、これらのビューはデフォルトで最初に利用可能な組織を対象とし、リンクされたすべての組織のデータは含まれません。
- 接続情報の入力が完了したら、「保存およびテスト」をクリックします。
ドライバーは Compliance Access Key を使用して Claude Compliance に接続します(サポートされている認証方式はこれのみです)。以下の接続プロパティを設定します。
- APIKey:作成した Compliance Access Key。
Compliance Access Key の作成
- 組織で Compliance API を有効にします。
- Primary Owner または Organization Owner として claude.ai にサインインし、Organization settings > API > Keys を開きます。
- Create Key を選択し、連携に必要なスコープのみを割り当てます。
- read:compliance_activities:Activities および各種アクティビティビュー用。
- read:compliance_org_data:組織、ロール、グループ、設定用。
- read:compliance_user_data:ユーザー、チャット、ファイル、プロジェクト、ダウンロード用。
- delete:compliance_user_data:明示的な Delete ストアドプロシージャ用。
- キーを作成し、表示されたらすぐにコピーします。キーは sk-ant-api01- で始まり、一度しか表示されません。
必要に応じて OrganizationUUID を設定すると、組織スコープのビュー(OrganizationUsers や ComplianceRoles など)を、リンクされた特定の 1 組織に限定できます。空欄の場合、これらのビューはデフォルトで最初に利用可能な組織を対象とし、リンクされたすべての組織のデータは含まれません。
API Server のユーザー設定
次に、API Server 経由でClaude Compliance にアクセスするユーザーを作成します。「Users」ページでユーザーを追加・設定できます。やってみましょう。
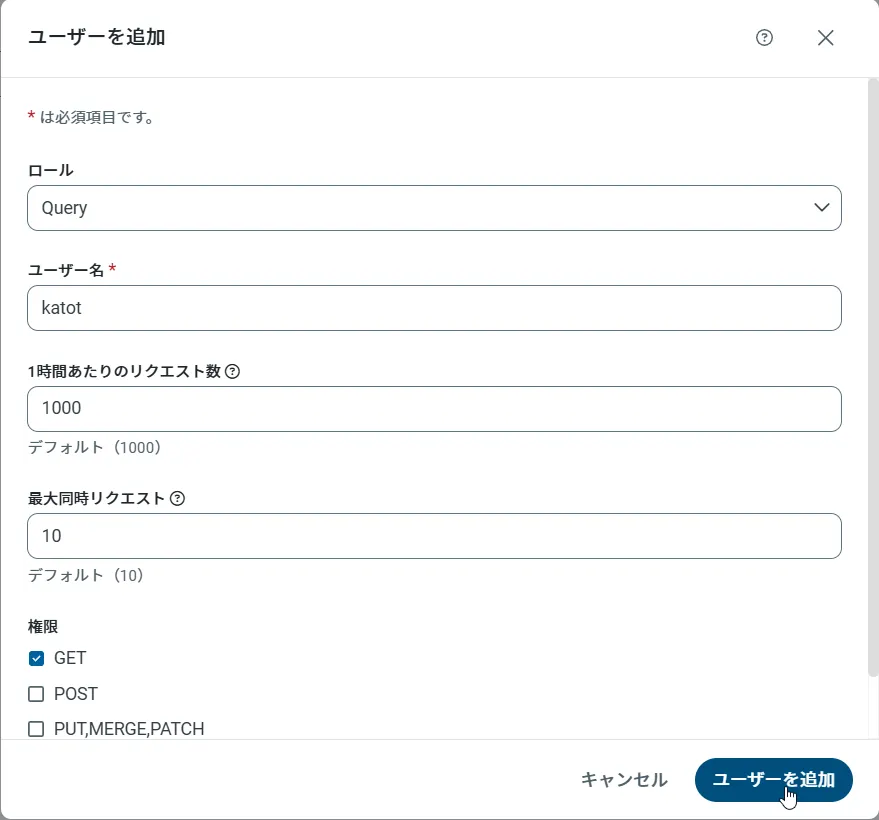
- 「Users」ページで ユーザーを追加をクリックすると、「ユーザーを追加」ポップアップが開きます。
-
次に、「ロール」、「ユーザー名」、「権限」プロパティを設定し、「ユーザーを追加」をクリックします。
-
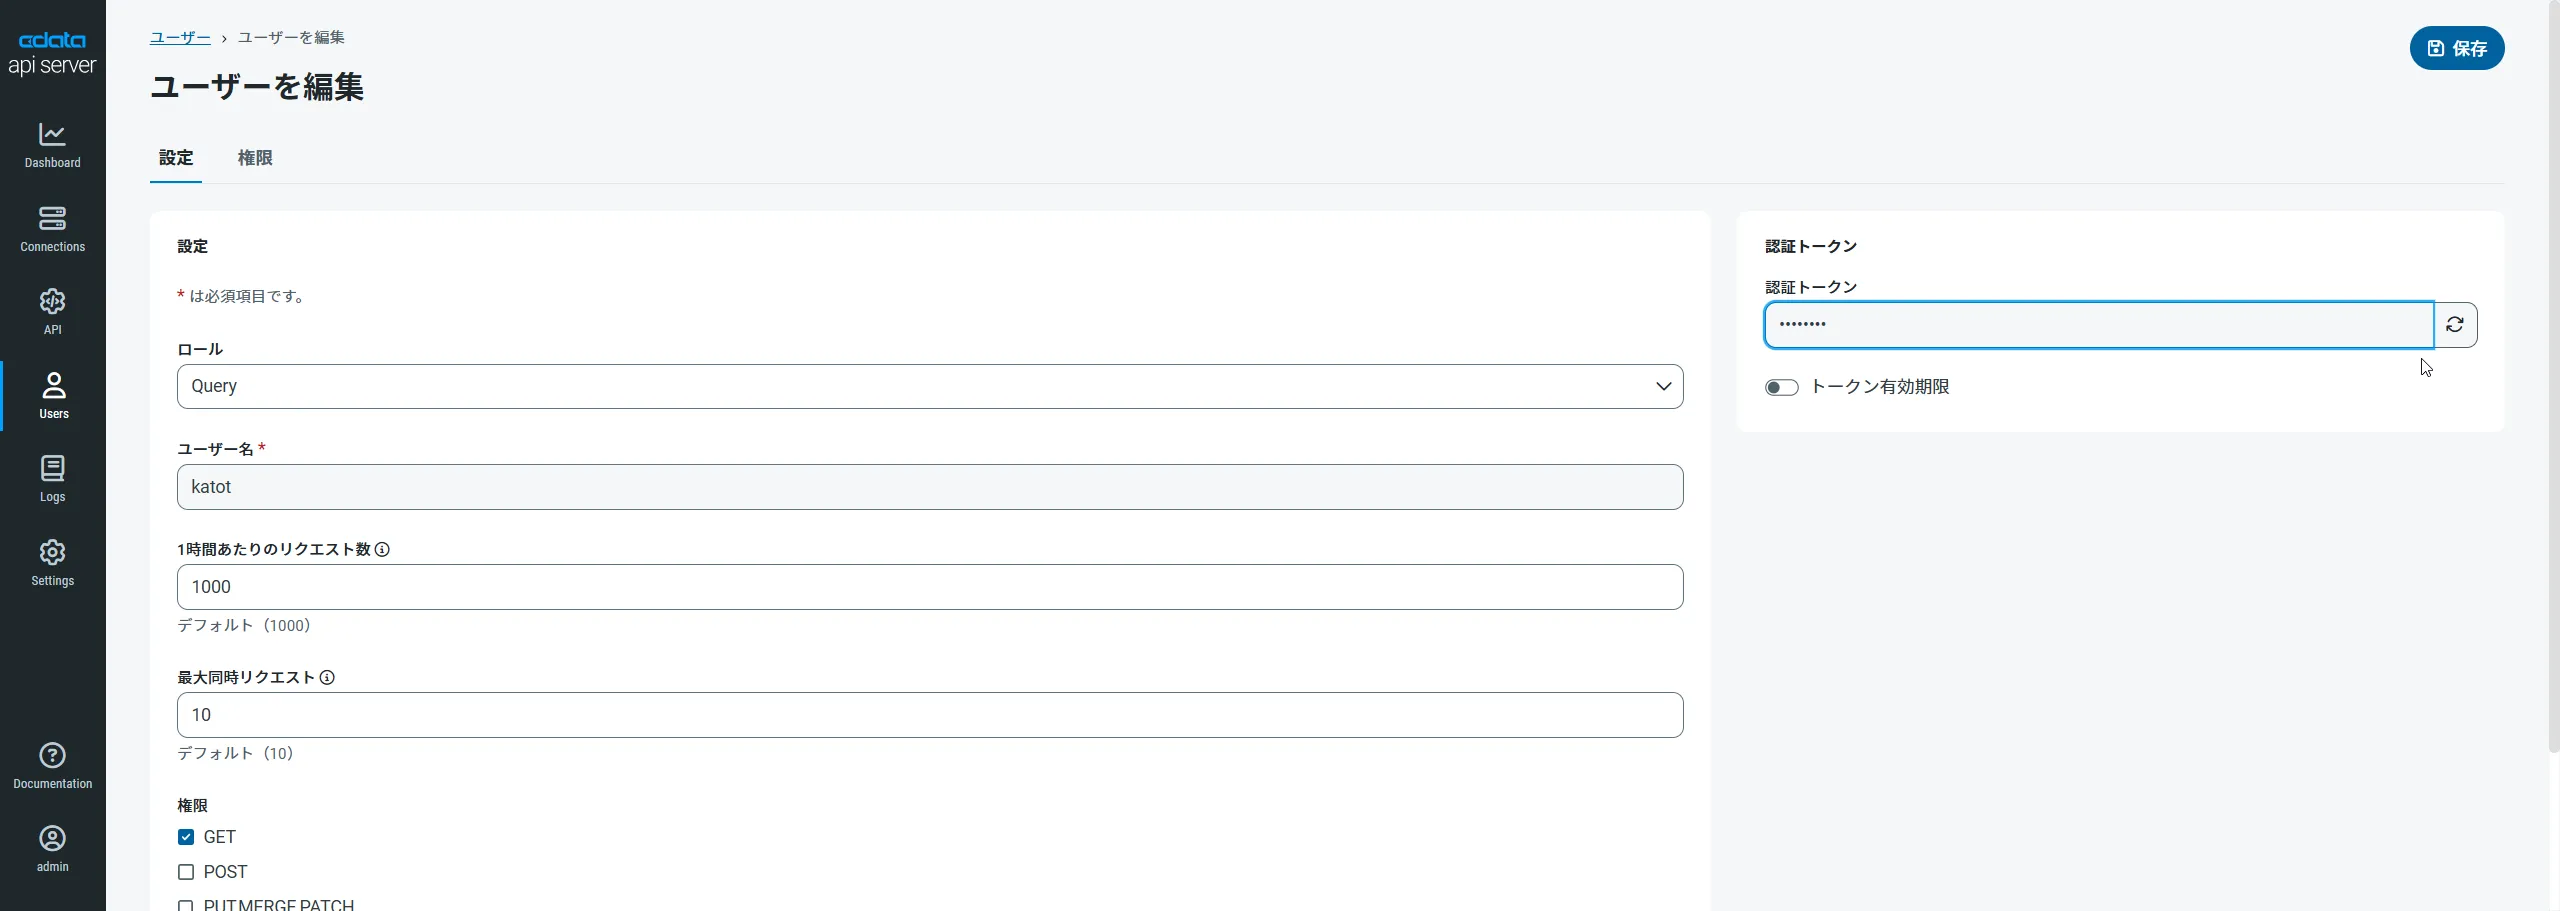
その後、ユーザーの認証トークンが生成されます。各ユーザーの認証トークンとその他の情報は「Users」ページで確認できます。
Claude Compliance 用のAPI エンドポイントの作成
ユーザーを作成したら、Claude Compliance のデータ用のAPI エンドポイントを作成していきます。
-
まず、「API」ページに移動し、
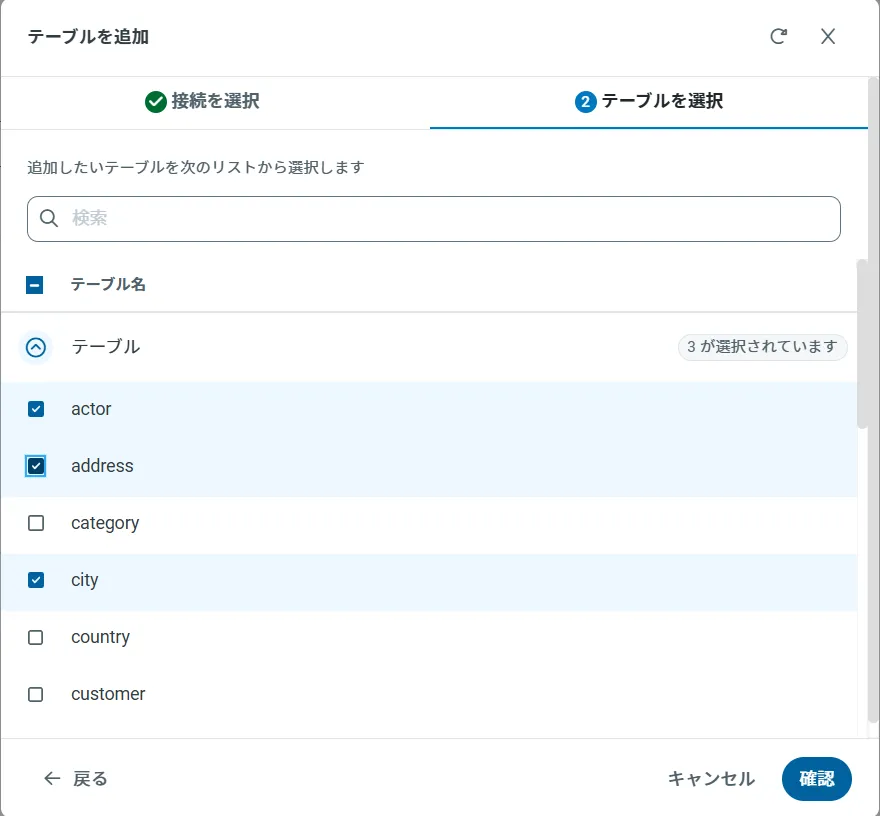
「 テーブルを追加」をクリックします。
-
アクセスしたい接続を選択し、次へをクリックします。
-
接続を選択した状態で、各テーブルを選択して確認をクリックすることでエンドポイントを作成します。
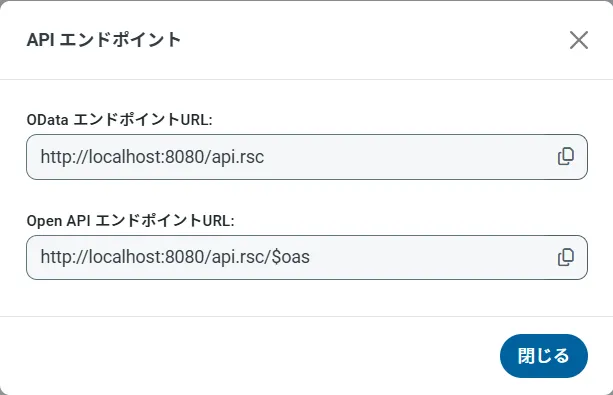
OData のエンドポイントを取得
以上でClaude Compliance への接続を設定してユーザーを作成し、API Server でClaude Compliance データのAPI を追加しました。これで、OData 形式のClaude Compliance データをREST API で利用できます。API Server の「API」ページから、API のエンドポイントを表示およびコピーできます。
ドライバーは Compliance Access Key を使用して Claude Compliance に接続します(サポートされている認証方式はこれのみです)。以下の接続プロパティを設定します。
- APIKey:作成した Compliance Access Key。
Compliance Access Key の作成
- 組織で Compliance API を有効にします。
- Primary Owner または Organization Owner として claude.ai にサインインし、Organization settings > API > Keys を開きます。
- Create Key を選択し、連携に必要なスコープのみを割り当てます。
- read:compliance_activities:Activities および各種アクティビティビュー用。
- read:compliance_org_data:組織、ロール、グループ、設定用。
- read:compliance_user_data:ユーザー、チャット、ファイル、プロジェクト、ダウンロード用。
- delete:compliance_user_data:明示的な Delete ストアドプロシージャ用。
- キーを作成し、表示されたらすぐにコピーします。キーは sk-ant-api01- で始まり、一度しか表示されません。
必要に応じて OrganizationUUID を設定すると、組織スコープのビュー(OrganizationUsers や ComplianceRoles など)を、リンクされた特定の 1 組織に限定できます。空欄の場合、これらのビューはデフォルトで最初に利用可能な組織を対象とし、リンクされたすべての組織のデータは含まれません。
さらに、OData SDK for PHP との互換性のためにAPI Server を構成します。「Settings」をクリックし、OData セクションで「デフォルトバージョン」を2.0 に設定します。
API Server に接続するユーザーの認証トークンを取得
作成するOData サービスを決定したら、「Users」をクリックして任意のユーザーをクリックし、ユーザーの認証トークンを取得します。API Server は、認証トークンベースの認証を使用して、主要な認証スキームをサポートします。SSL を使用すれば、接続の認証だけでなく、暗号化も可能です。IP アドレスを使用してアクセスを制限することも可能です。デフォルトでは、ローカルマシンからの接続のみが許可されます。
わかりやすくするために、URL に認証トークンを設定してAPI Server への認証を行います。これはデフォルトでは有効になっていないため、API Server の構成ファイルであるsettings.cfg に以下の行を追加する必要があります。
[Application]
AllowAuthTokenInUrl = true
settings.cfg ファイルはデータディレクトリに配置されています。.NET 版では、www の下のapp_data フォルダがデータディレクトリになっています。Java 版でのデータディレクトリの位置は、OS によって変わります。
- Windows:C:\ProgramData\CData\ClaudeCompliance\
- Unix or Mac OS X:~/cdata/ClaudeCompliance/
Claude Compliance エンティティをPHP オブジェクトとして使用する
以下のステップに従ってOData PHP SDK を使用し、API Server によって公開されるWeb サービスに接続するプロキシクラスを作成します。
-
以下のようなコマンドにURL を渡します。
php C:\PHPLib\ODataphp\PHPDataSvcUtil.php /uri=https://your-server:8032/api.rsc/@your-authtoken/ /out=C:\PHPLib\ODataphp\ClaudeComplianceEntities.php上記のコマンドは、OData エンドポイントからのレスポンスで返されたメタデータからクラスを定義し、指定したフォルダにクラス定義を出力します。
API Server とOData SDK for PHP は、フォーム認証とWindows 認証をサポートします。API Server は、認証トークンを使用してOData エンドポイントへのアクセスを許可されたユーザーを認証します。HTTP Basic 認証で認証トークを指定するか、OData URL に追加することができます。
許可されたユーザーは、API Server の「Users」セクションで設定できます。
-
PHP のオブジェクト指向インターフェースを使用して、Claude Compliance のデータへのアクセスを開始できます。以下のコードは、Projects テーブルのレコードを作成し、リアルタイムデータを取得して、新しく作成されたレコードを表示します。
require_once 'ClaudeComplianceEntities.php';
try{
  $svc = new CData();
  $projects = new Projects();
  $projects->OrganizationUuid = 'abcdef01-2345-6789-abcd-ef0123456789';
  $svc->AddToProjects($projects);
  $svc->SetSaveChangesOptions(SaveChangesOptions::None);
  $svc->SaveChanges();
  $response = $svc->projects()->Execute();
  foreach($response->Result as $projects)
    echo $projects->Id."
";
} catch (Exception $e) {    //catch errors from the API Server
  echo $e->getError(), "\n";
}