




エージェントや個人に、必要なツールだけを
CData 製、カスタム、サードパーティの MCP サーバーをワークスペースにまとめ、チームやユースケースに応じてエージェントや個人が使えるツールの範囲を制御できます。
 Salesforce
 SAP
 Snowflake
 NetSuite
 Databricks
 Jira
 Office 365
 Workday
 PostgreSQL
 HubSpot
 Stripe
 MongoDB


 Salesforce
j.chen の資格情報でサインイン
汎用性と効率性を両立するツール構成
CData は、その土台となる接続とデータレイヤーまで自社で手がけています。そのため、探索的な処理から定型的なアクションまで幅広くカバーする、独自のツール構成を実現しています。
ユニバーサルツール
どのデータソースでもまったく同じように使えるツールセットを提供しているのは、CData だけです。エージェントはソースごとの専用ツールに頼ることなく、あらゆるシステムのデータモデル全体を探索し、必要な情報を見つけ出せます。
対話型アシスタントが質問:「今四半期に更新を迎える取引先は?」
query_data(accounts, renewal_qtr = Q4) → 17 行ソースツール
データソースごとに用意された定型の読み取り・書き込みを、設定不要ですぐに使えます。数百のデータソースすべてを、同じポリシーのもとで管理できます。
自動化ワークフローが実行:
update_ticket(id, status="resolved")カスタムツール
複数のデータソースをまたいで結合・集計し、名前を付けた 1 つのツールとして公開できるカスタムツールを提供しているのは、CData だけです。重い処理を担うのはモデルではなく、データレイヤーです。
財務ボットが信頼できる数値を取得:
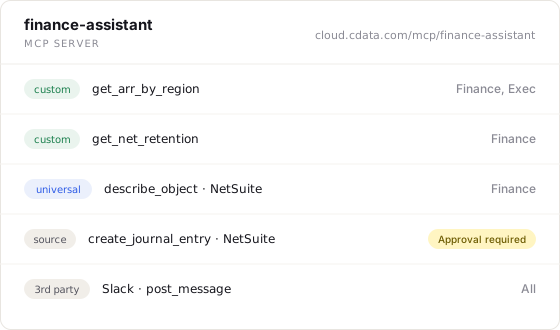
get_arr_by_region() → 4 つの数値独自の MCP ツールサーバーを自由に構成
ユニバーサルツール、ソースツール、カスタムツール、接続済みのサードパーティ MCP サーバーから必要なツールを選び、特定のチームやエージェント専用のサーバーとしてまとめられます。さらに、各ツールを誰が呼び出せるかも細かく指定できます。
ソフトウェア開発マネージャー、Adobe
エンタープライズグレードの制御を、最初から標準搭載
フィールドレベルのアクセス制御、ゲートウェイ側でのマスキングと監査、そして OAuth から SCIM まであらゆる方式に対応した企業向けのアイデンティティ管理。これらすべてを、単一のコントロールプレーンから管理できます。
誰がどのデータにアクセスできるかを制御
ロールやチームに基づくアクセス制御を、ツール、オブジェクト、フィールドの単位まで適用できます。
エージェントは、代理で操作する人やチームの権限をそのまま引き継ぎ、それを超える権限を持つことはありません。
クエリ単位のログに、リクエストを出したのは誰か、何が実行されたか、どのエージェントが関与したか、どんなデータが返されたかを記録します。
セキュリティチームが安心できる理由
マスキングと PII(個人を特定できる情報)の制御は、レスポンスを返す前にゲートウェイで実行されます。資格情報はエージェントに渡されず、ゲートウェイ内にとどまります。
ポリシーはリクエストごとに評価されます。また、経路上のどこにもデータのシャドーコピーは残りません。
監査ログは SIEM にストリーミングされます。アクセスはワークスペース単位で限定されるため、あるチームのツールが別のチームに漏れることはありません。
人とエージェント、それぞれに専用の入り口
ユーザーは Consent URL から、セルフサービスで利用を始められます。社内の SSO でサインインし、データソースを一度認可すれば完了です。自動化されたエージェントには、固定の Agent URL が発行されます。管理者が接続先の構成を変更しても、URL は変わりません。
OAuth、SAML、Kerberos、Basic 認証、動的クライアント登録に標準で対応しています。また、自社の OAuth アプリケーションとして登録すれば、社内で承認済みのアプリとして接続を表示させることもできます。
SCIM 2.0 によるプロビジョニングで Okta、Azure AD、Ping Identity と連携し、ロールの変更に合わせてユーザーのプロビジョニングと解除を自動で行います。小規模なパイロットから全社展開まで、スムーズに拡大できます。
あらゆるシステムに、エージェントがリアルタイムにアクセス
CData が開発・保守する数百のコネクタが、3 層のツール構成を支えています。結合やフィルター、集計はプロンプトではなく、データレイヤー側で処理されます。
リアルタイムの読み取り・書き込みに対応した、数百の CData 製コネクタ
SalesforceNetSuiteSnowflakeSAPJiraOffice 365WorkdayHubSpotPostgreSQLMCP に対応した HTTPS サーバーなら、管理者がどれでも追加でき、自社のサーバーと同じようにガバナンスを適用できます。
 GitHubSlackStripeZendesk
 Confluence
 Asana
 Trello
 Monday.com
 Airtable
1 回のツール呼び出しがゲートウェイを通過するまで
エージェントの OAuth ハンドシェイクから監査記録まで、すべてのステップをガバナンスのもとで処理します。クライアントからの要求に左右される部分はありません。
MCP Gateway の枠を超えて
AI 導入に必要なすべてを 1 つに
MCP Gateway は、制御とセキュリティ、コンテキストエンジン、リアルタイムのデータレイヤーという基盤の上に構築されています。AI の導入に必要なものは、個別に寄せ集めなくても 1 つのプラットフォームですべてそろいます。
AI Gateway の詳細を見る Copilot
 Claude
 ChatGPT
 Perplexity
 Agentforce
 LangChain
 CrewAI
 n8n
Model・MCP・Agent Gateway(ルーティング、ガードレール、コスト管理)
アイデンティティ、ポリシー、ガードレールをすべてのステップで適用
社内のナレッジ、セマンティクス、スキーマをすべてのリクエストに付与
数百の企業向けデータソースへのリアルタイムな読み取り・書き込み
 Salesforce
 SAP
 Snowflake
 NetSuite
 Databricks
 HubSpot
Sonnet
 GPT-5
 Gemini
 Grok
 DeepSeek
ゲートウェイを業務に活かす
1 つのプラットフォームで、2 つのチームを支援。IT 部門は AI を安全に運用でき、ビジネス部門は AI で生産性を高められます。