



GumloopでHarvest と連携するフローを作る

Gumloop は、トリガー、AI ノード、API、データコネクタを組み合わせてAI を活用したワークフローを作成できるビジュアル自動化プラットフォームです。Gumloop と CData Connect AI を組み込みの「MCP (Model Context Protocol) Server」を通じて統合することで、ワークフローからライブの にシームレスにアクセスして対話できるようになります。
このプラットフォームはローコード環境を提供しているため、大規模な開発作業なしで複雑なプロセスを簡単にオーケストレーションできます。柔軟性が高く、複数のビジネスアプリケーション間での統合が可能で、ライブデータを使ったエンドツーエンドの自動化を実現します。
CData Connect AI は、Harvestを含む数百のデータソースをMCP経由でAIツールにつなげるクラウドサービスです。接続情報はConnect AI側で一元管理されるため、GumloopにHarvestの認証情報を直接渡すことなくセキュアに連携できます。
この記事では、Connect AI での Harvest 接続の構成、Gumloop への MCP Serverの登録、そして Harvest をクエリするワークフローの構築に必要な手順をご紹介します。
ステップ 1: Gumloop 用のHarvest 接続を構成する
それでは早速、Gumloop からHarvest への接続を設定していきましょう。Gumloop から Harvest と対話するには、まず CData Connect AI で Harvest への接続を作成して構成します。
-
Connect AI にログインし、「Connections」をクリックして「 Add Connection」をクリックします

-
「Add Connection」パネルから「Harvest」を選択します

-
Harvest に接続するために必要な認証情報を入力しましょう。
まず、Profile 接続プロパティをディスク上のHarvest プロファイルの場所に設定します(例:C:\profiles\Harvest.apip)。次に、ProfileSettings 接続プロパティをHarvest の接続文字列に設定します(以下を参照)。
Harvest API プロファイル設定
Harvest に認証するには、トークン認証またはOAuth 標準のいずれかを使用できます。自分のデータに接続するにはBasic 認証を使用します。他のユーザーが自分のデータに接続できるようにするにはOAuth を使用します。
トークン認証の使用
トークン認証を使用するには、ProfileSettings 接続プロパティでAPIKey にHarvest パーソナルアクセストークンを設定します。APIKey に加えて、ProfileSettings でAccountId を設定して接続します。
OAuth 認証の使用
まず、Harvest でOAuth2 アプリケーションを登録します。アプリケーションはHarvest ID の「Developers」セクションから作成できます。
以下の接続プロパティを設定すると、接続できるようになります。
- ProfileSettings:ProfileSettings でAccountId を設定します。
- AuthScheme:OAuth に設定します。
- OAuthClientId:アプリ設定で指定したclient ID に設定します。
- OAuthClientSecret:アプリ設定で指定したclient secret に設定します。
- CallbackURL:アプリ設定で指定したRedirect URI に設定します。
- InitiateOAuth:GETANDREFRESH に設定します。InitiateOAuth を使用して、ドライバーがOAuthAccessToken を取得および更新する方法を管理できます。
 「Create & Test」をクリックします
-
「Add Harvest Connection」ページの「Permissions」タブに移動し、ユーザーベースの権限を更新します。

パーソナルアクセストークンを追加する
パーソナルアクセストークン (PAT) は、Gumloop からConnect AI への接続を認証するために使用します。アクセスの粒度を維持するために、サービスごとに個別の PAT を作成することをおすすめします。
- Connect AI アプリの右上にある歯車アイコン () をクリックして、設定ページを開きます。
- 「Settings」ページで、「Access Tokens」セクションに移動し、 「Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。

- パーソナルアクセストークンは作成時にのみ表示されます。必ずコピーして、今後の使用のために安全に保管してください。
これで、Gumloop からHarvest に接続する準備が整いました!
ステップ2:Gumloop でMCP Server に接続する
続いて、Connect AI の MCP Server エンドポイントと認証情報をGumloop の認証情報に追加します。
- Gumloop のアカウントを作成して(アカウント未作成の場合)、サインインしましょう。
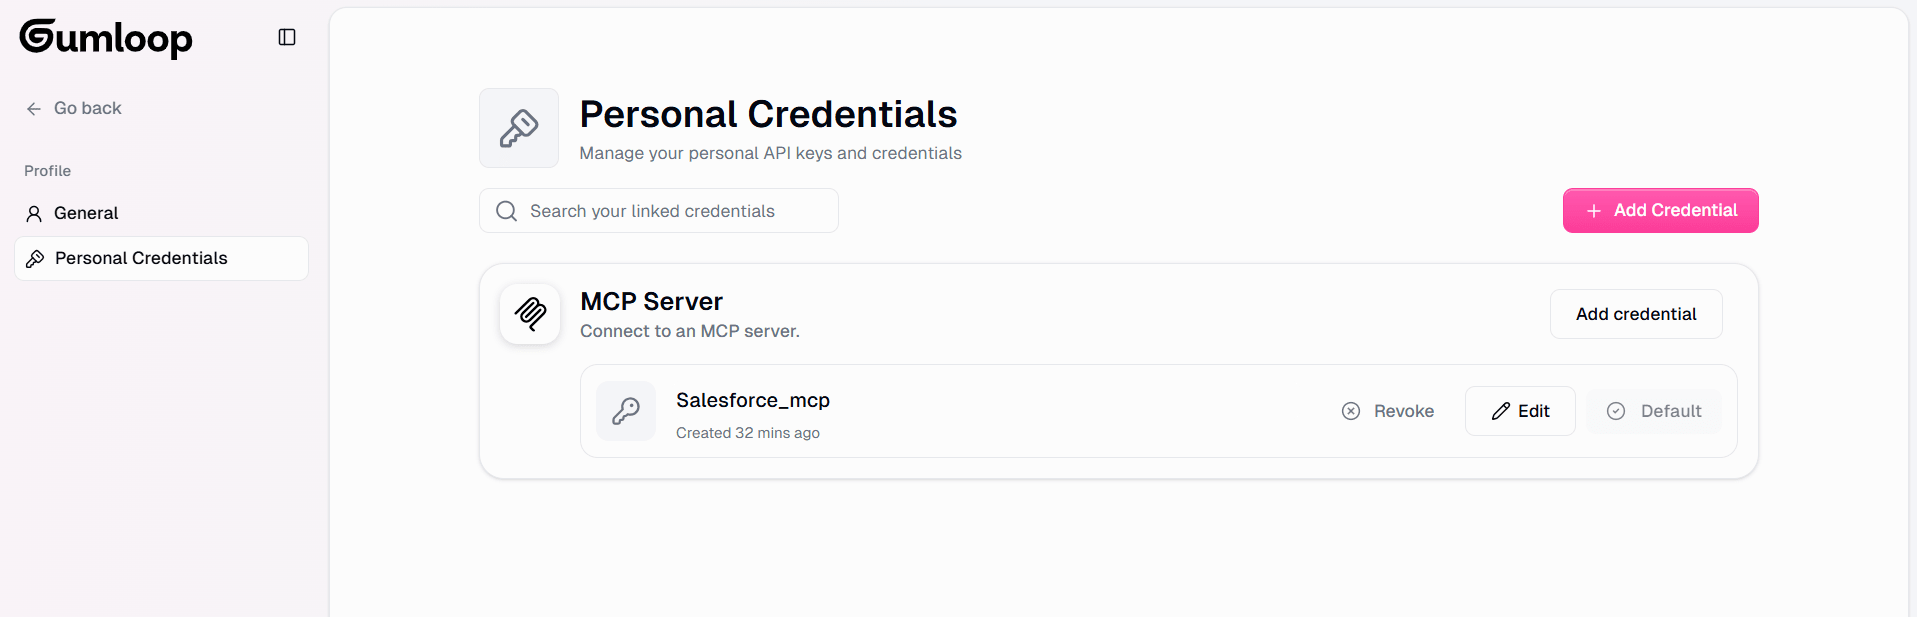
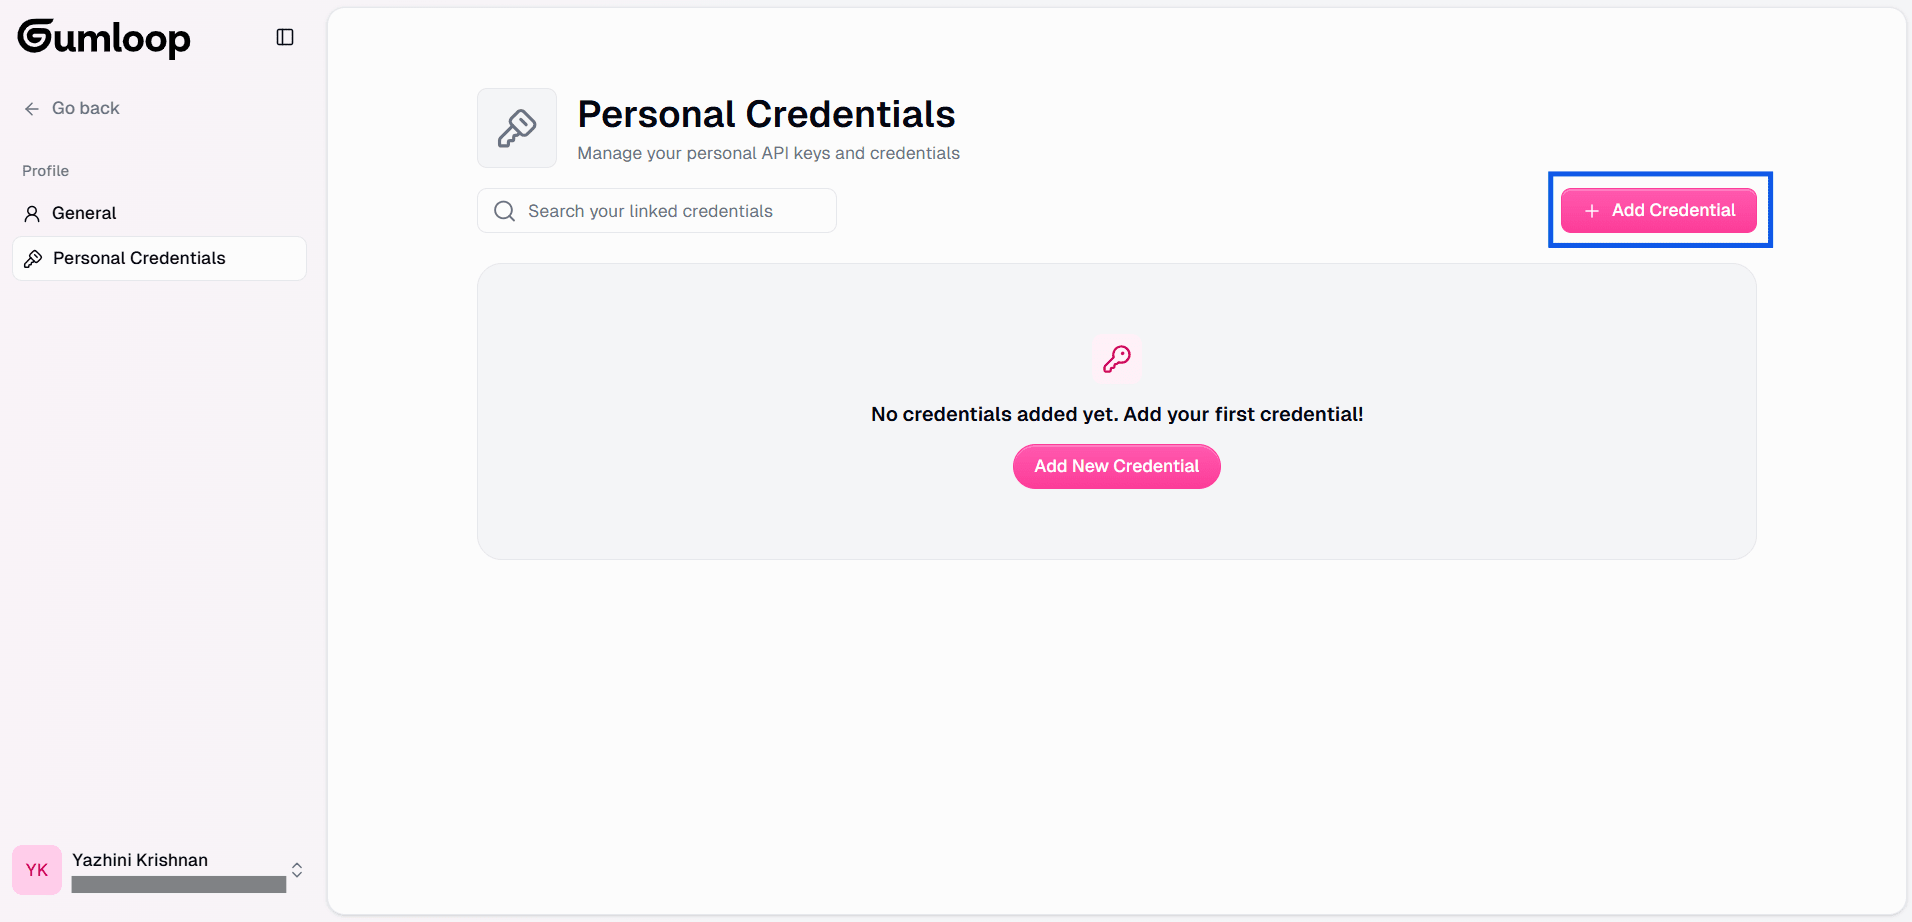
- Gumloop Credentials のページにアクセスして、MCP Server を構成します。
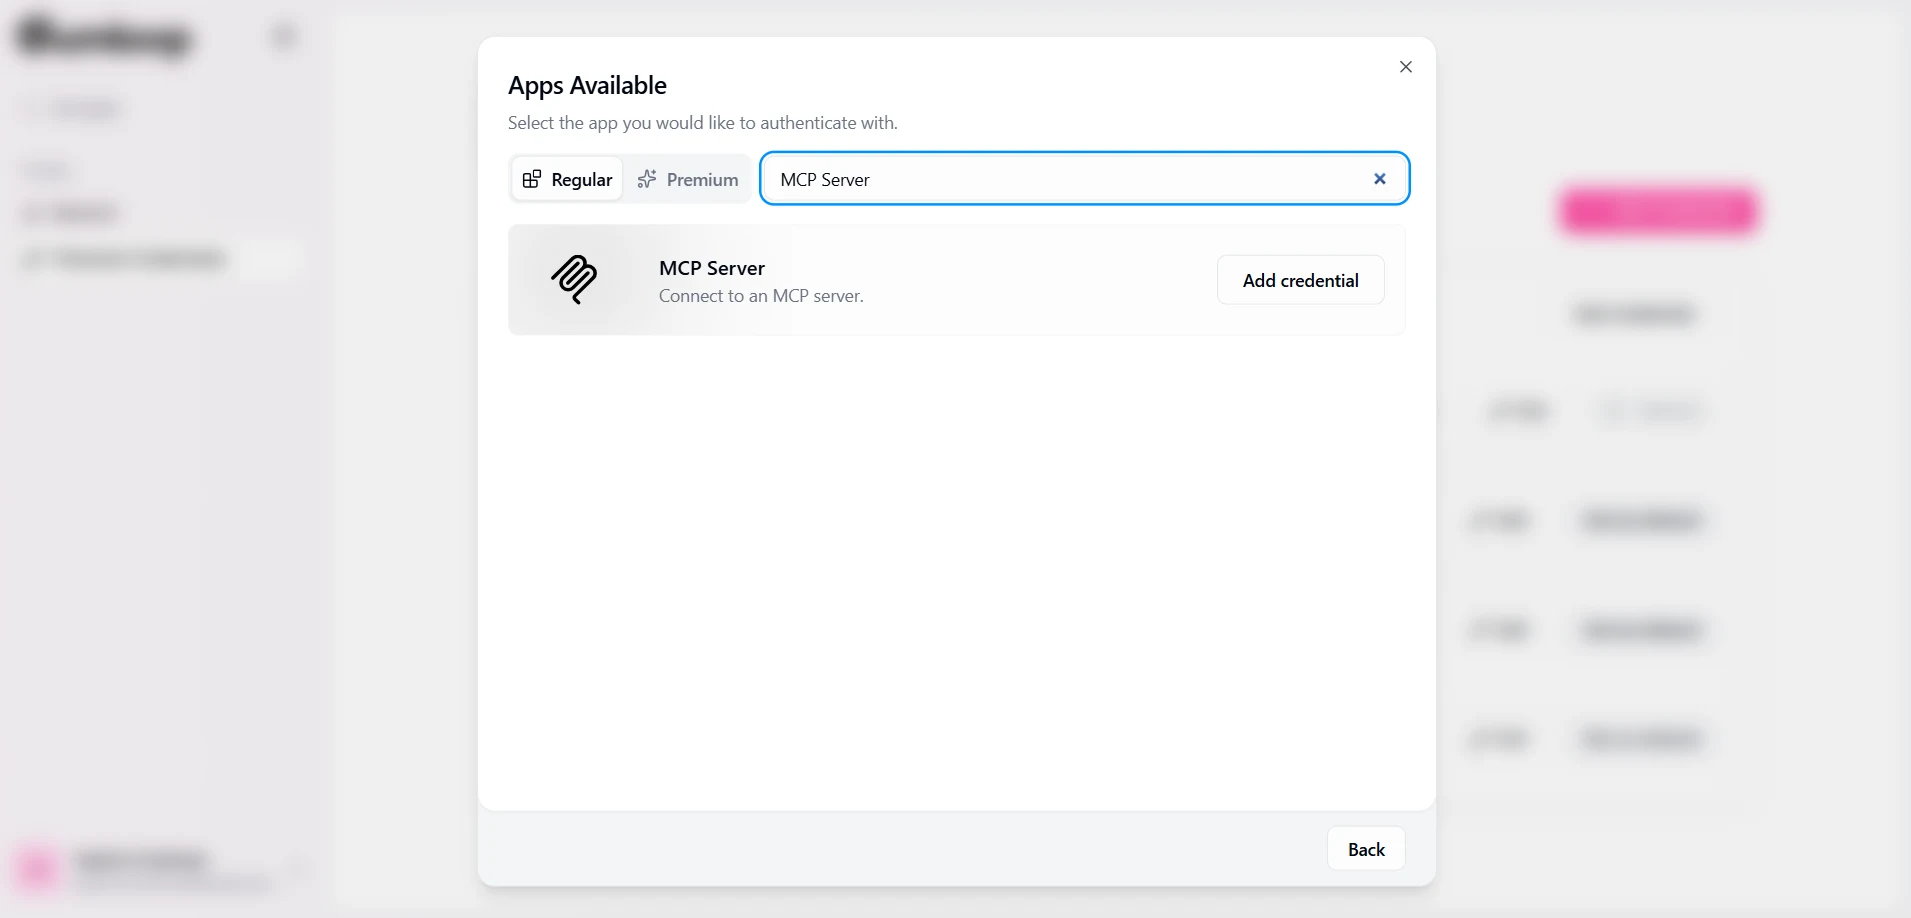
- 「Add Credentials」をクリックし、「MCP Server」を検索して選択します
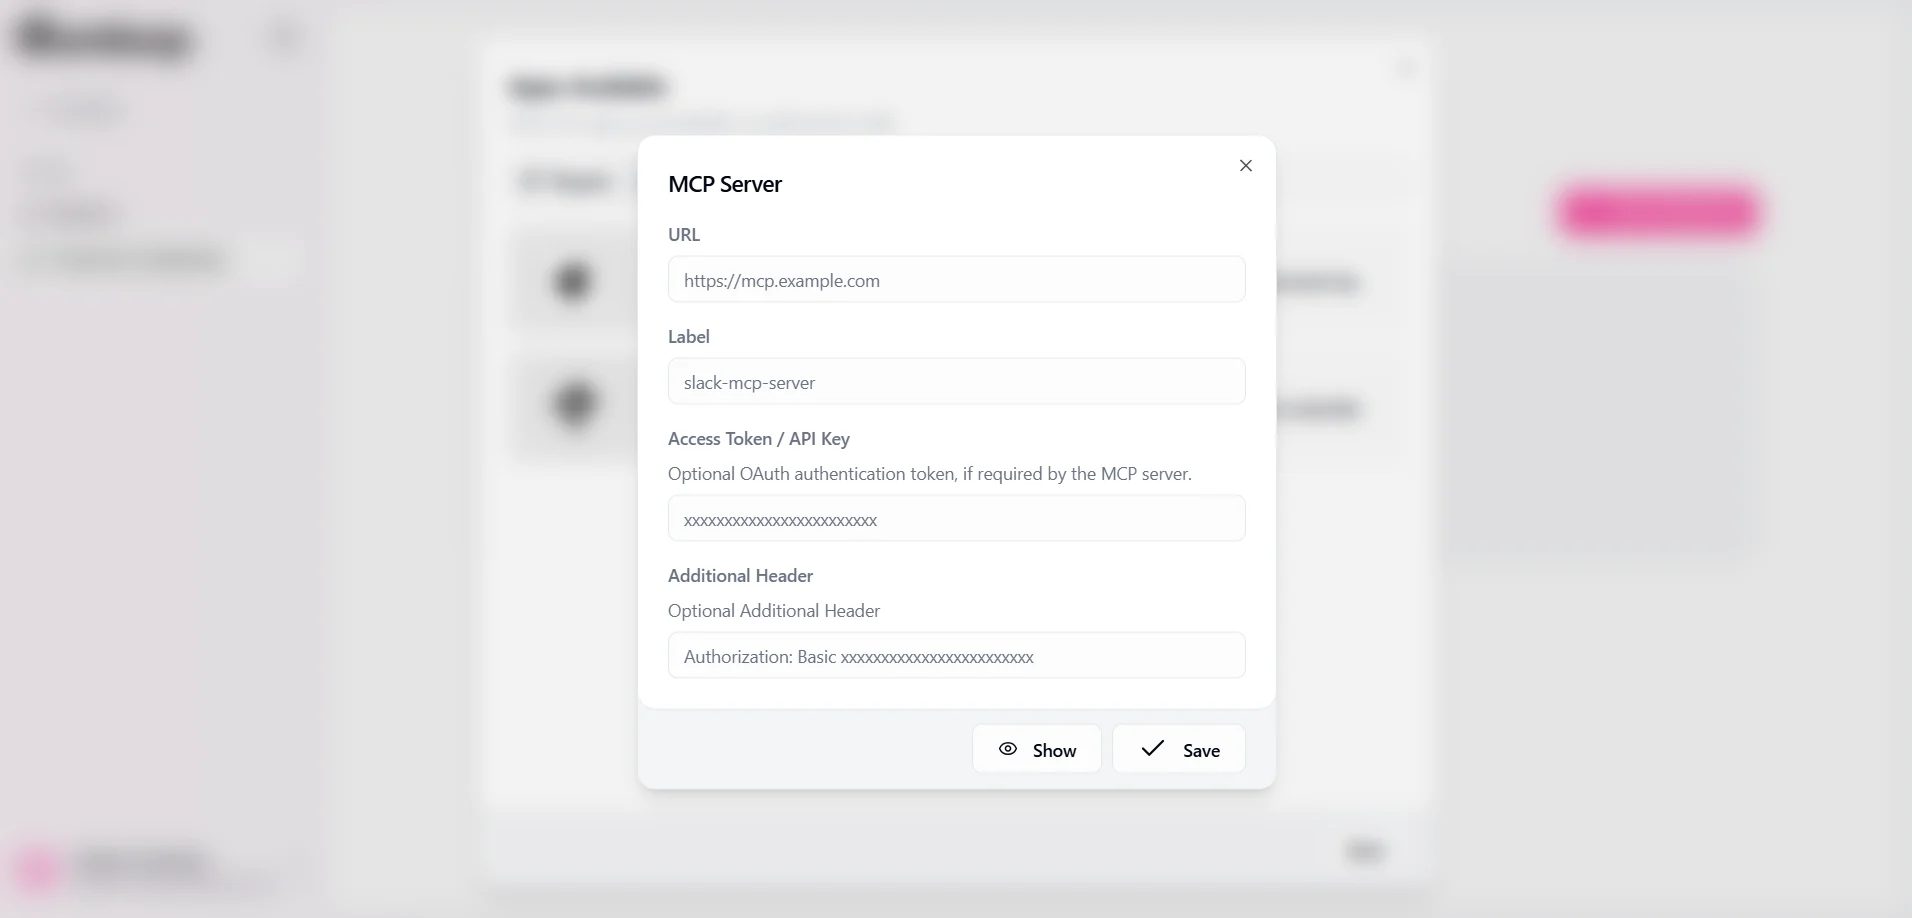
- 以下の詳細情報を入力します。
- URL: https://mcp.cloud.cdata.com/mcp
- Label: Harvest-mcp-server などのわかりやすい名前
- Access Token / API Key: 空白のままにします
- Additional Header: Authorization: Basic YOUR EMAIL:YOUR PAT
- 認証情報を保存します
これで、Gumloop でワークフローを構築する際に MCP Server が利用できるようになりました。
ステップ3: ワークフローを構築してGumloop でHarvest のリアルタイムデータを探索する
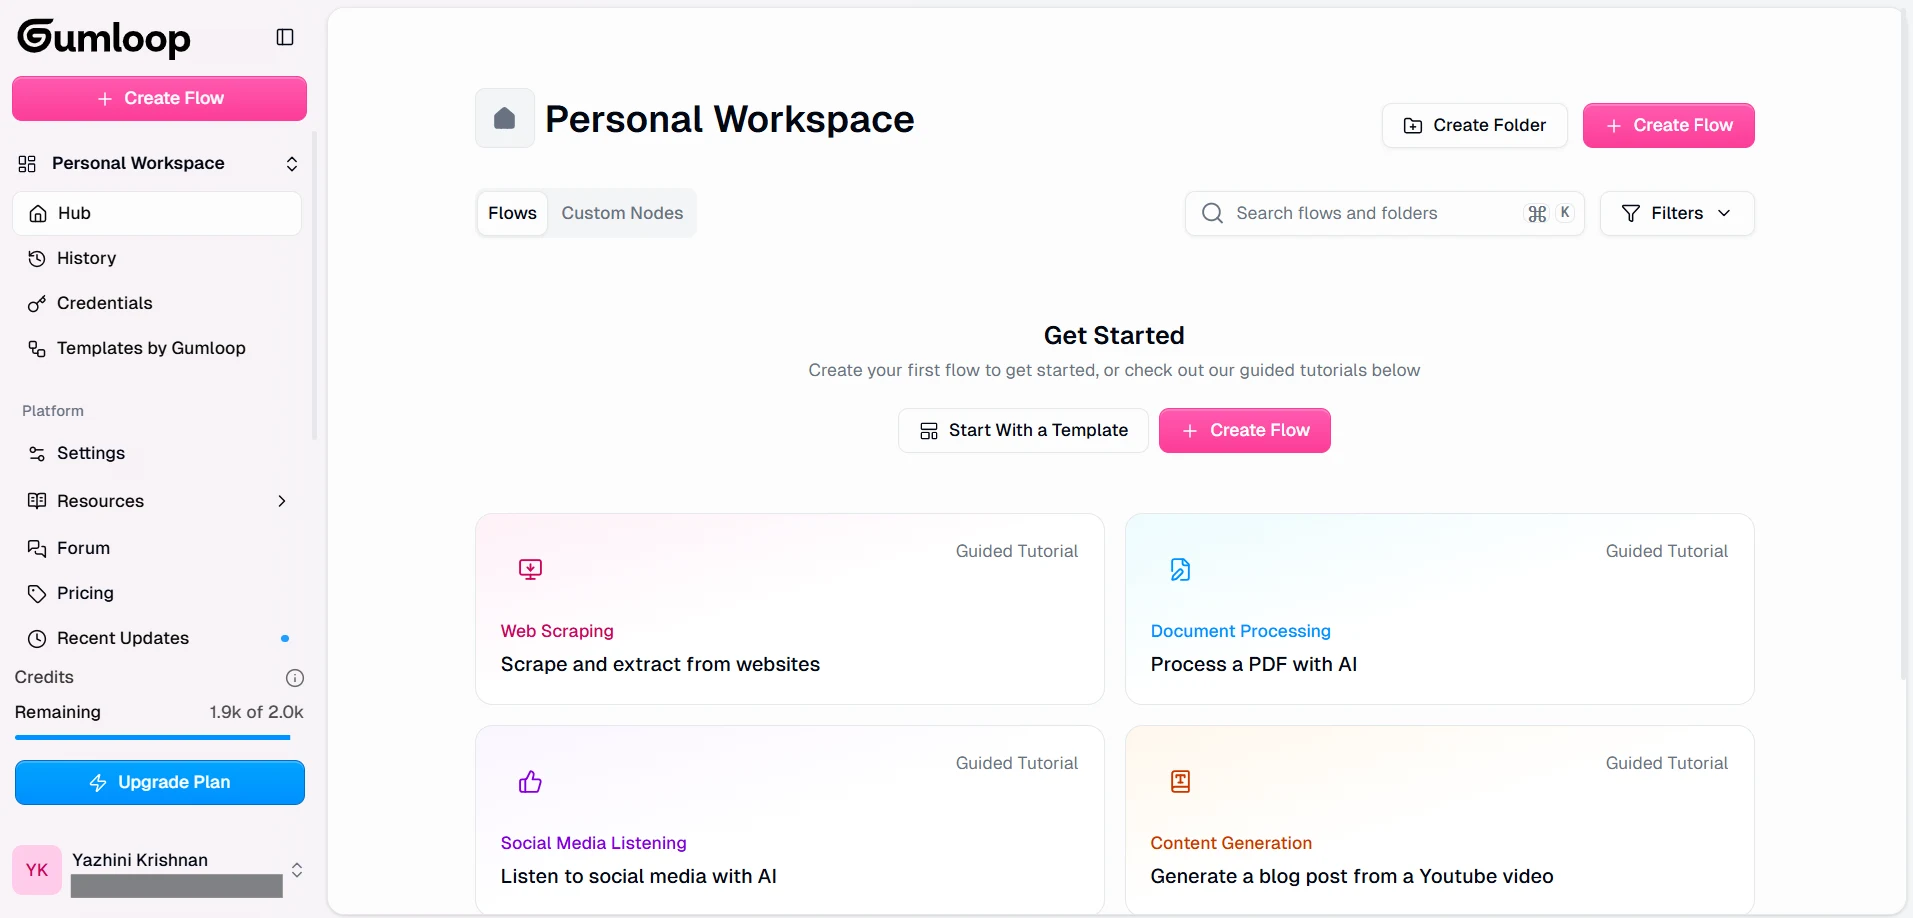
- Gumloop Personal workspace にアクセスし、 「Create Flow」をクリックします。
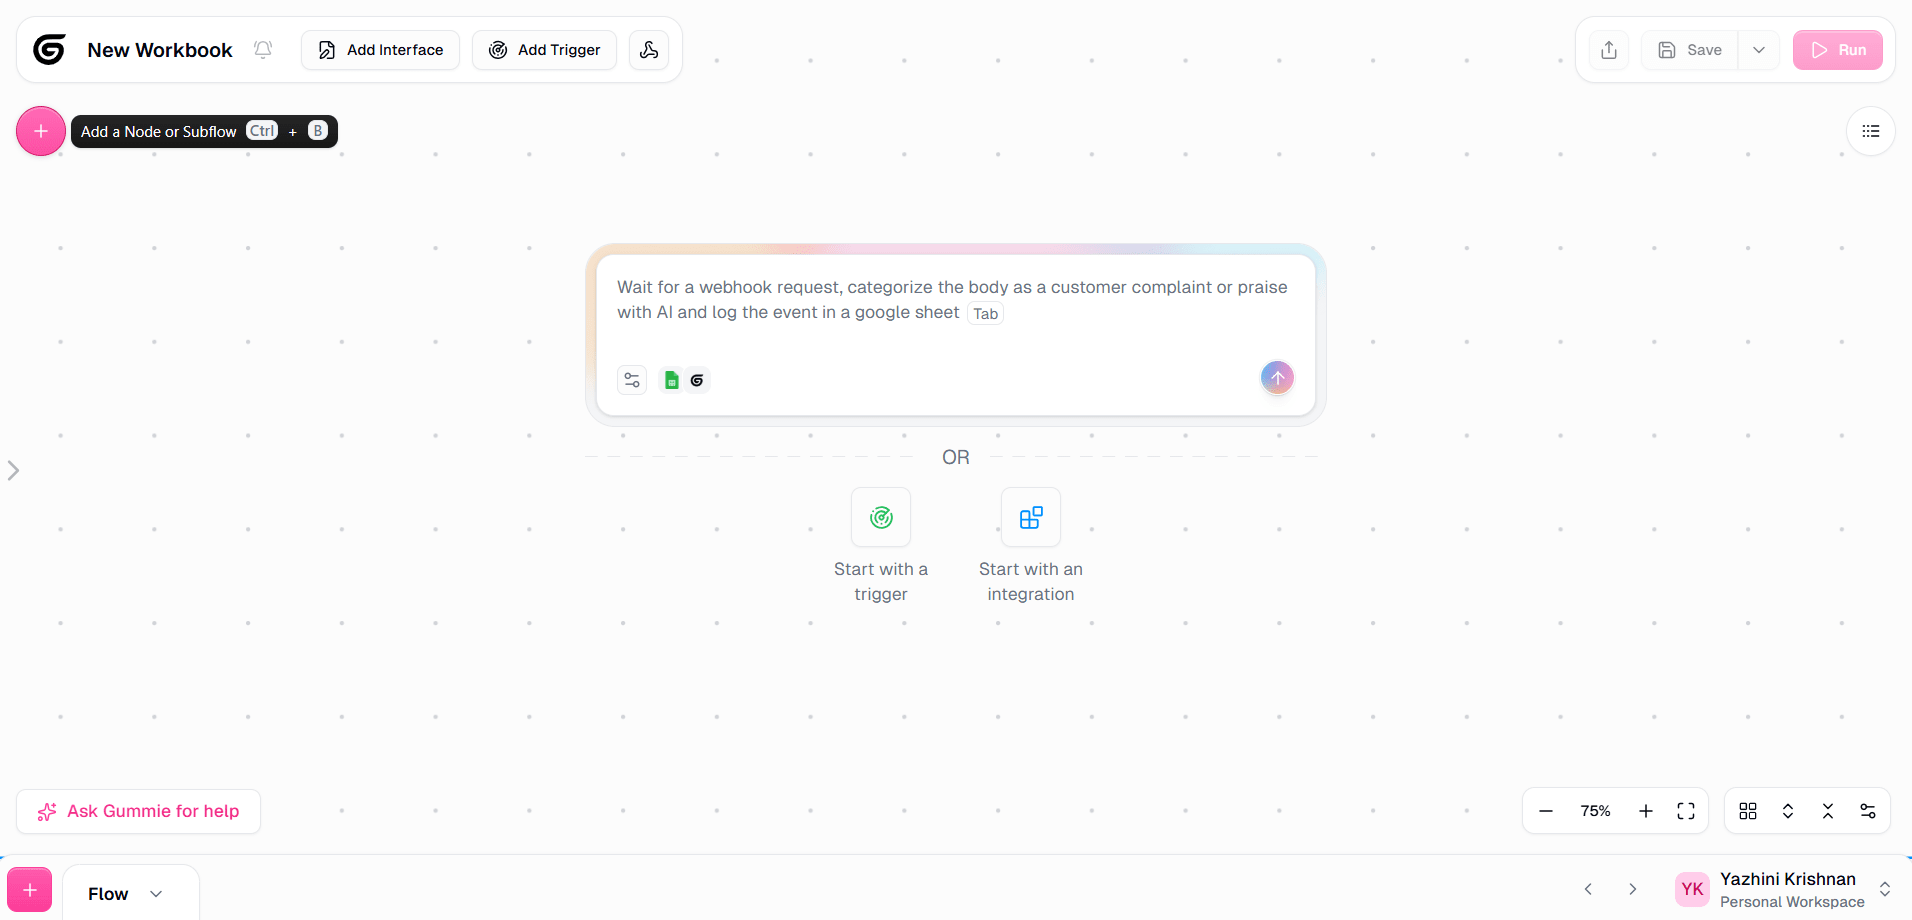
- 「」アイコンを選択するか、「Ctrl」+「B」を押してノードまたはサブフローを追加します。
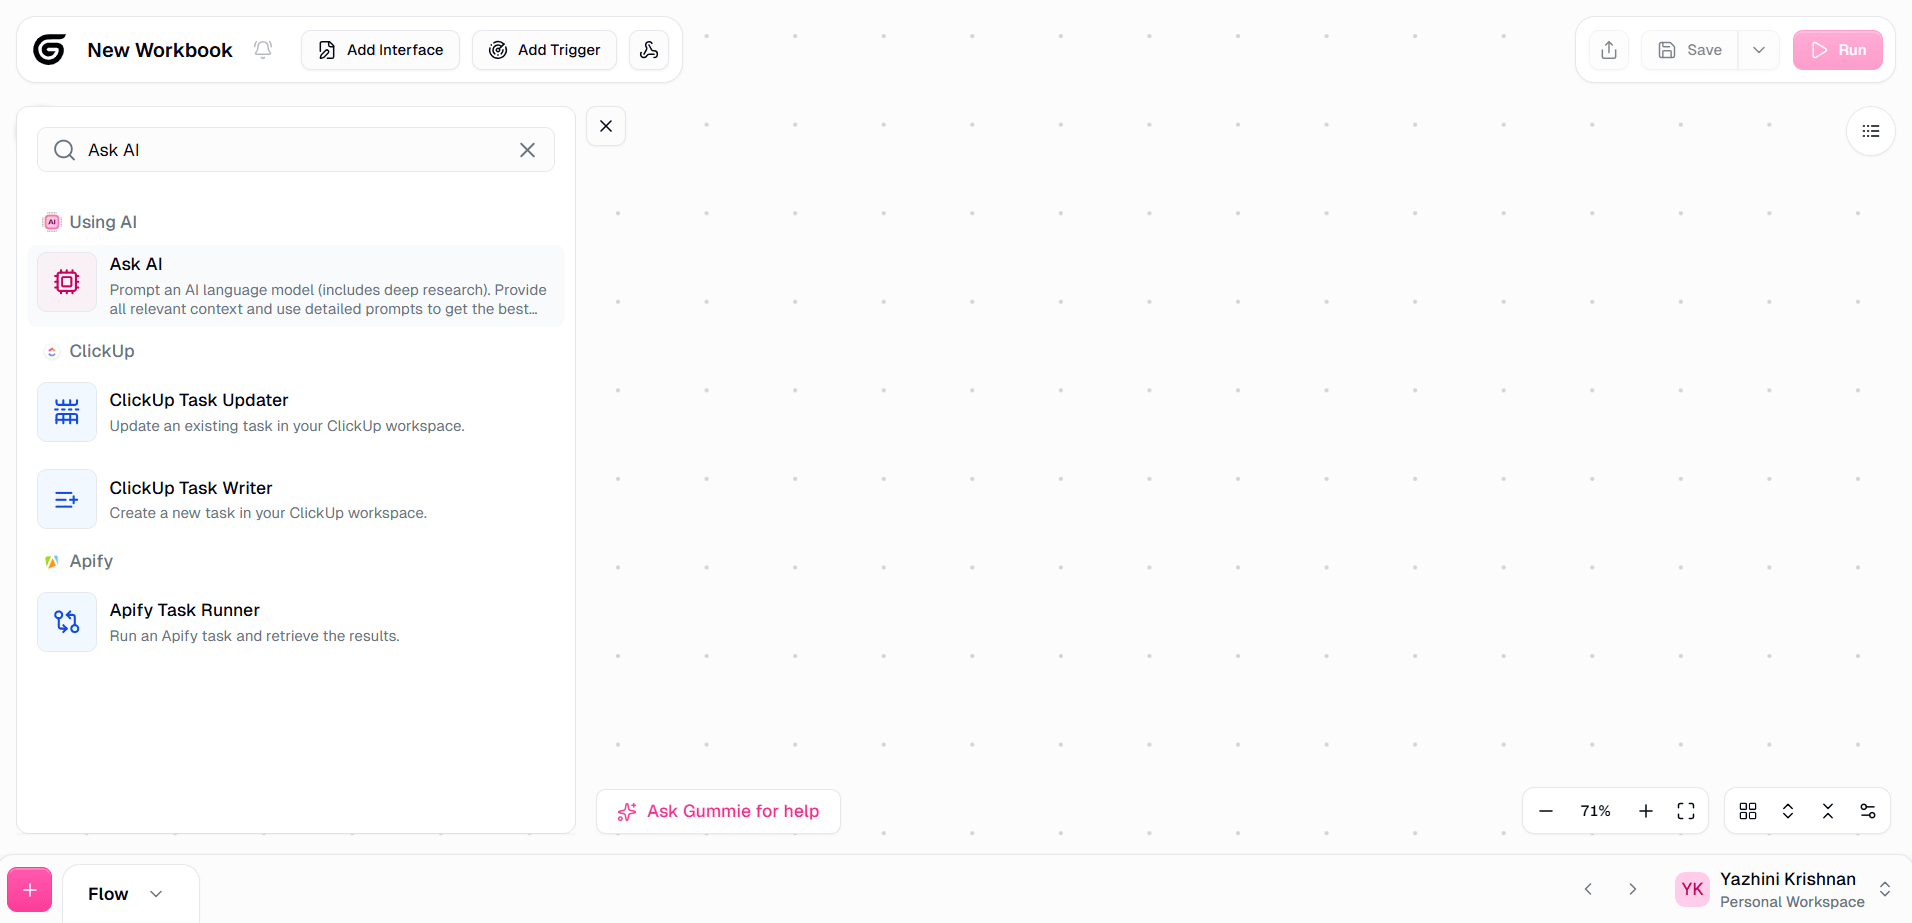
- 「Ask AI」を検索して選択します。
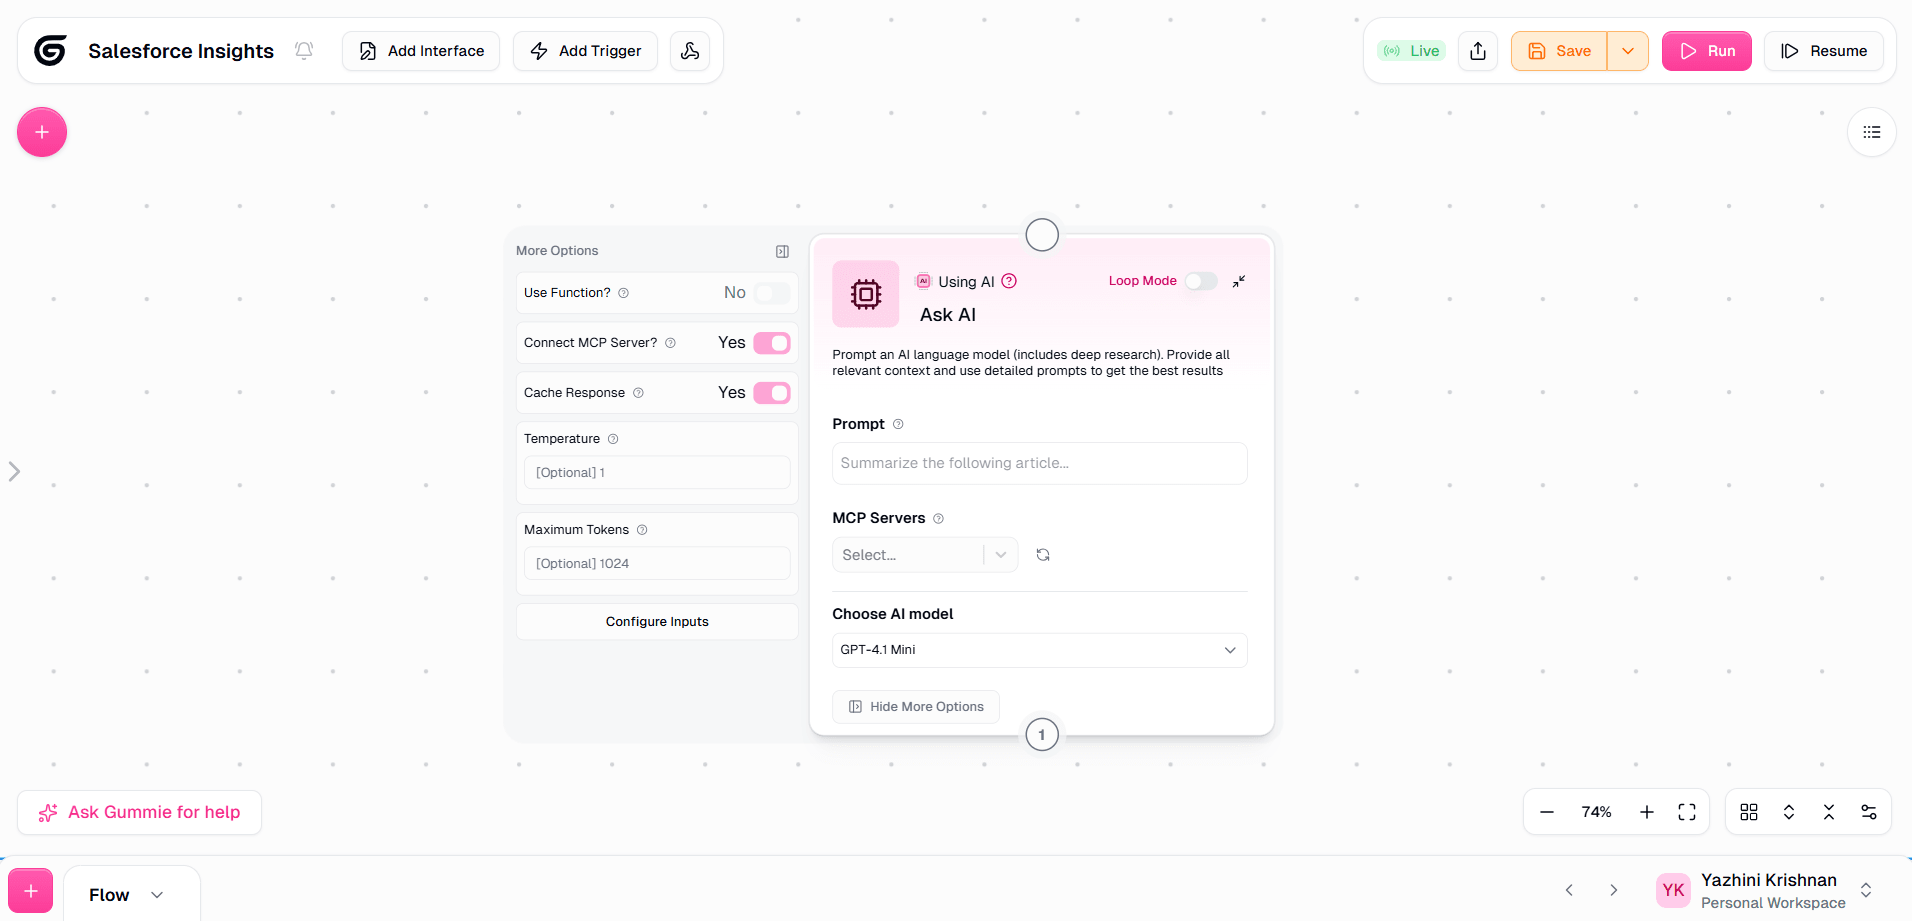
- 「Show More Options」をクリックし、「Connect MCP Server?」オプションを有効にします。
- 「MCP Servers」ドロップダウンから、保存したMCP 認証情報を選択します。
- プロンプトを追加し、要件に応じてAI モデルを選択します。
- 必要な詳細の構成が完了したら、「Run」をクリックしてパイプラインを実行します
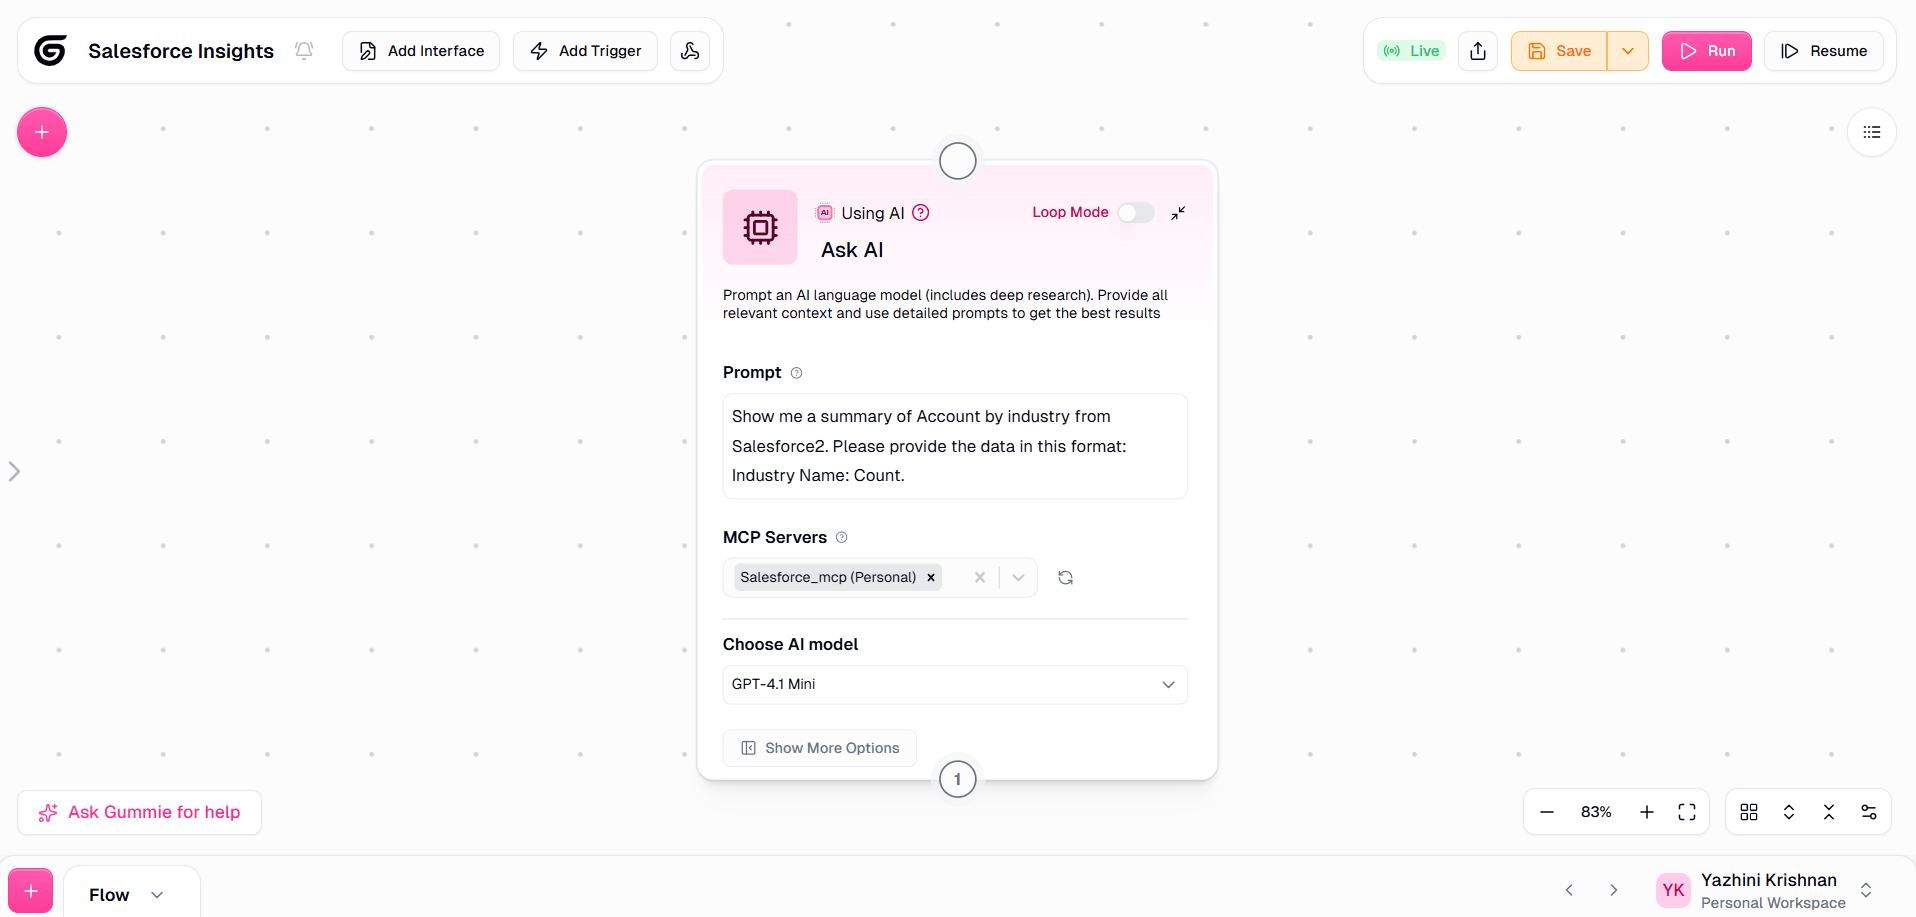
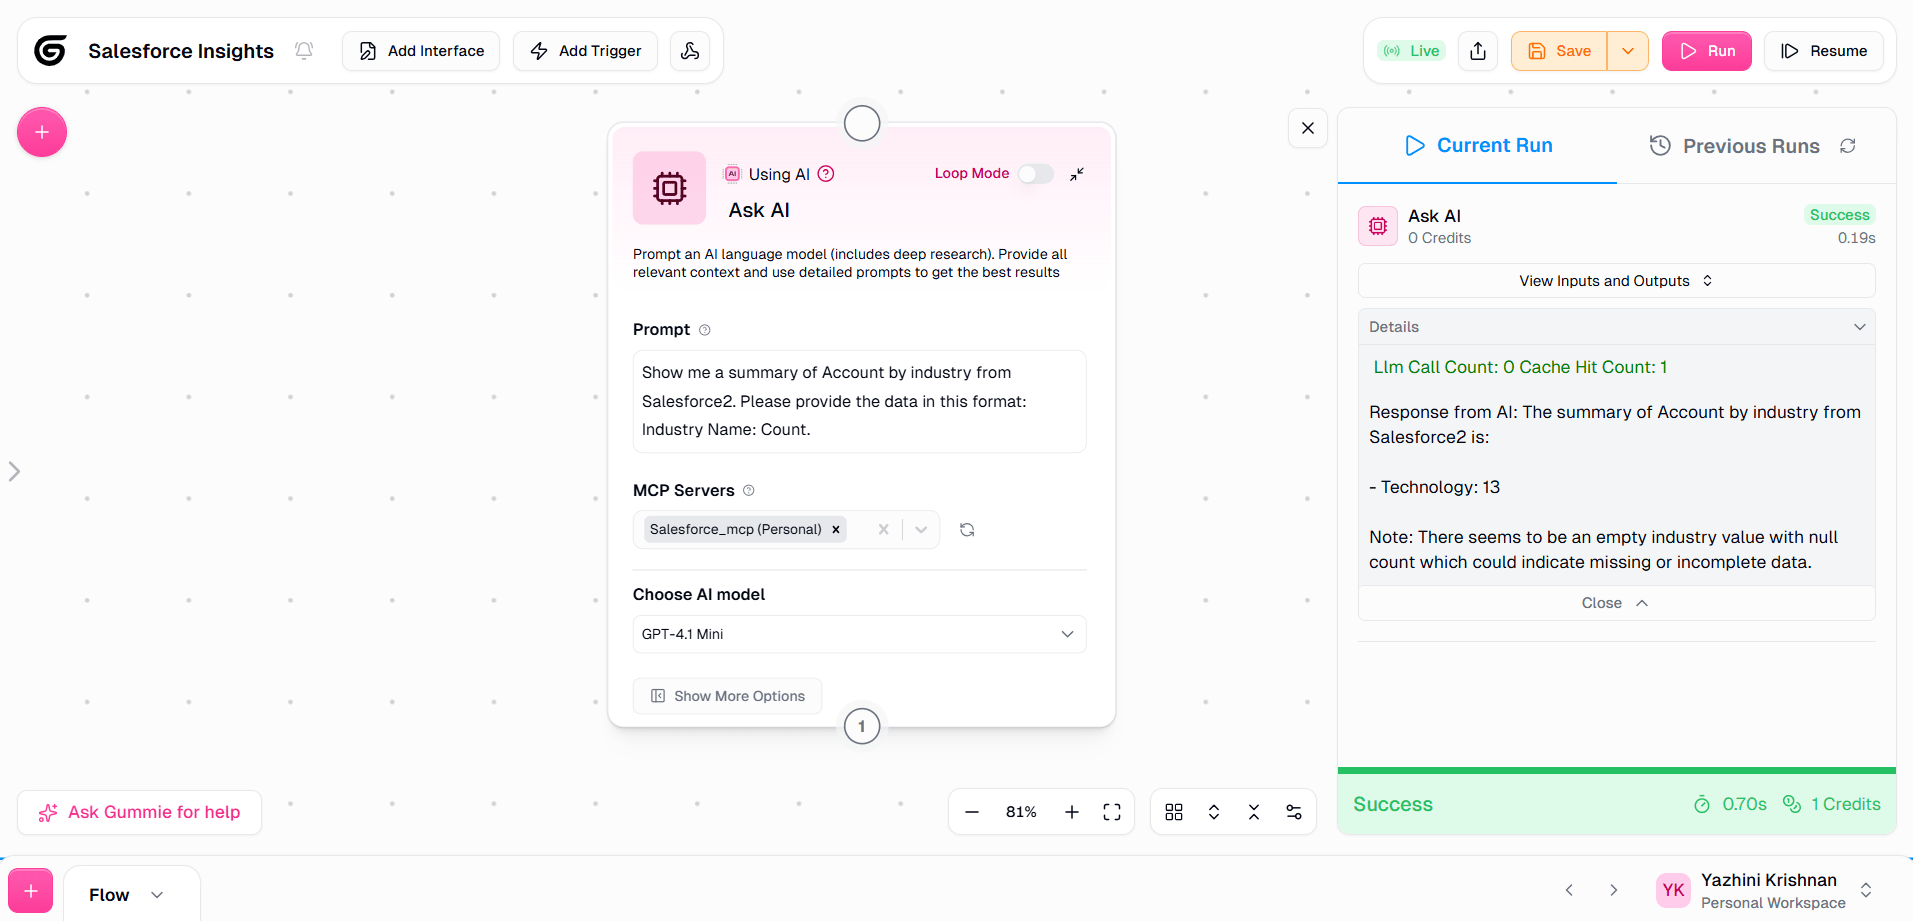
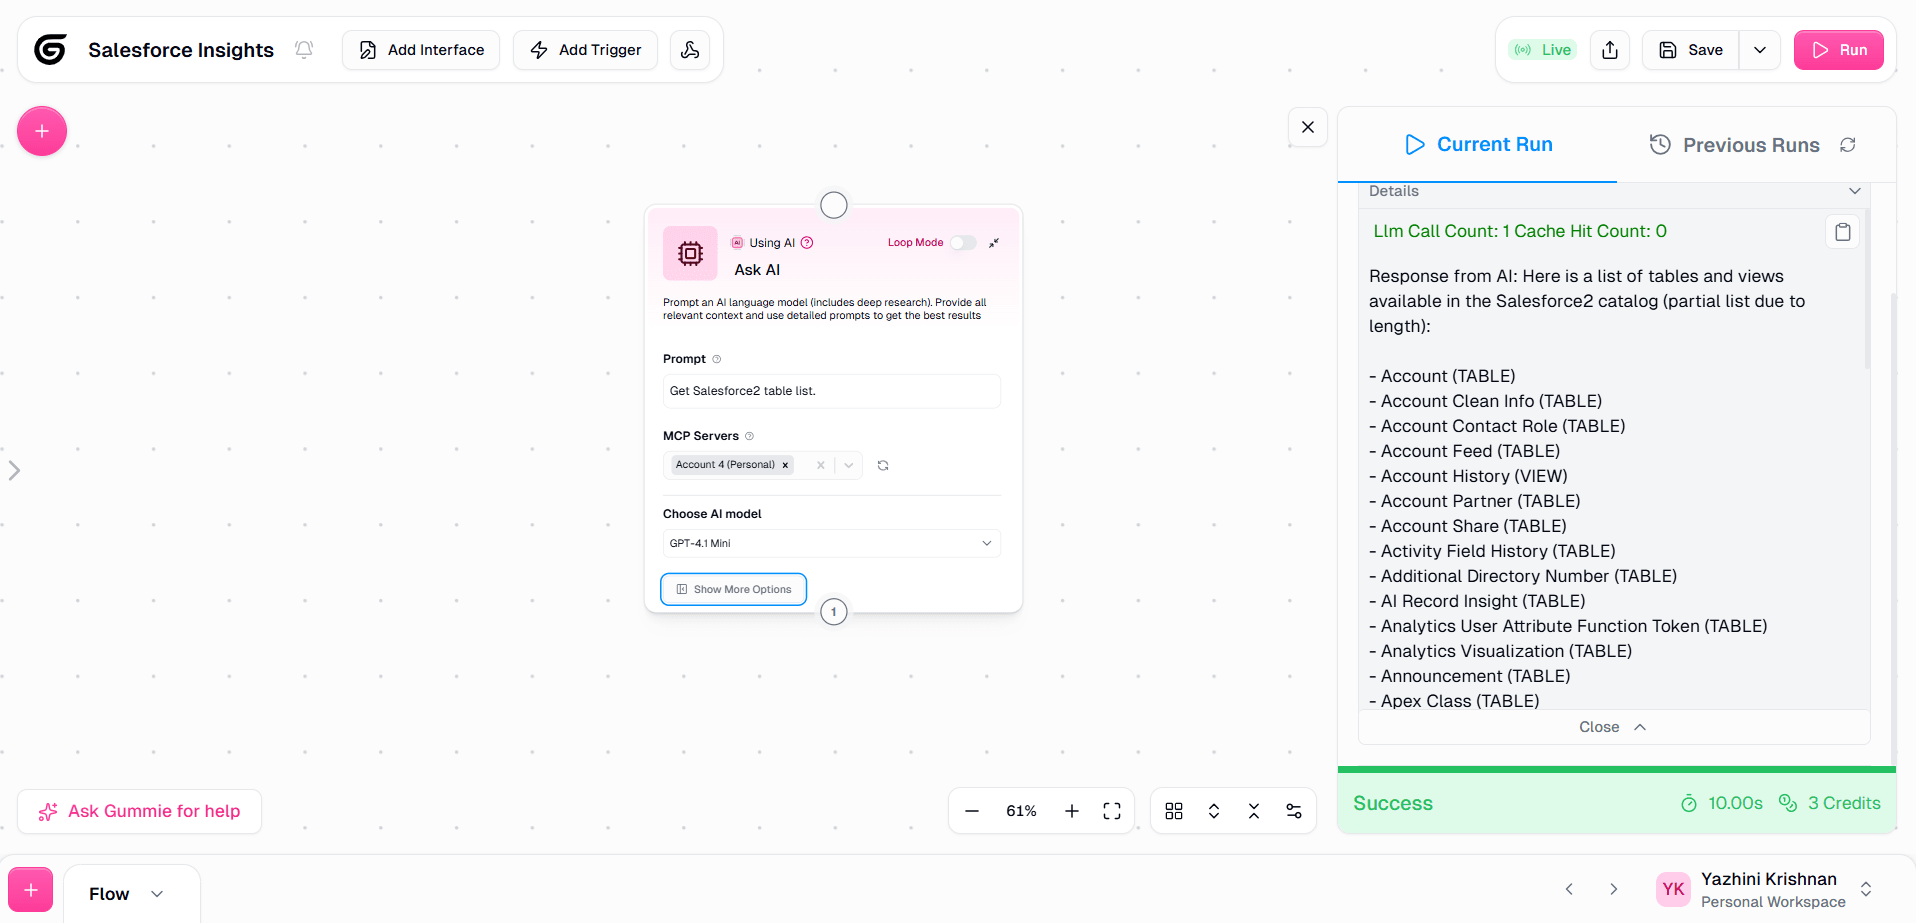
ワークフローの実行が完了すると、CData Connect AI MCP Serverを通じて Harvest を正常に取得できたことが確認できます。MCP Client ノードを使用することで、データに対する質問、レコードの取得、アクションの実行が可能になります。
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?Gumloop からHarvest へのデータ接続が10分もかからずに完了したのではないでしょうか。業務に使えそう、と感じてくださった方は、14日間の無償トライアルでAI ツールからビジネスシステムへのリアルタイムデータ接続をぜひお試しください。