

CData Connect AI を使用して Cline をPingOne データと連携
Cline は、VS Code やCursor などの最新IDE 内で動作する自律型AI コーディングエージェントです。開発者は、構造化された実行モデルを使用してエディタ内から直接タスクを推論し、アクションを実行し、外部システムと対話するエージェント駆動型ワークフローを構築できます。
Cline を組み込みのMCP(Model Context Protocol)サーバーを通じてCData Connect AI と連携させることで、エージェントはPingOne のデータをリアルタイムでクエリ、分析、操作できるようになります。この連携により、Cline のIDE 内エージェントフレームワークとCData Connect AI のガバナンスされたエンタープライズ接続が橋渡しされ、手動でのデータ移動なしに、すべてのデータアクセスが許可されたソースに対してセキュアに実行されます。
この記事では、Connect AI でPingOne の接続を設定し、必要なパーソナルアクセストークンを生成し、Cline にConnect AI MCP サーバーを登録し、エージェントがIDE 内からPingOne のデータと正常に対話できることを確認する手順を説明します。
ステップ1:Cline 用のPingOne 接続を設定
Cline からPingOne への接続は、CData Connect AI のリモートMCP サーバーを通じて実現されます。Cline からPingOne のデータにアクセスするには、まずCData Connect AI でPingOne 接続を作成して設定します。
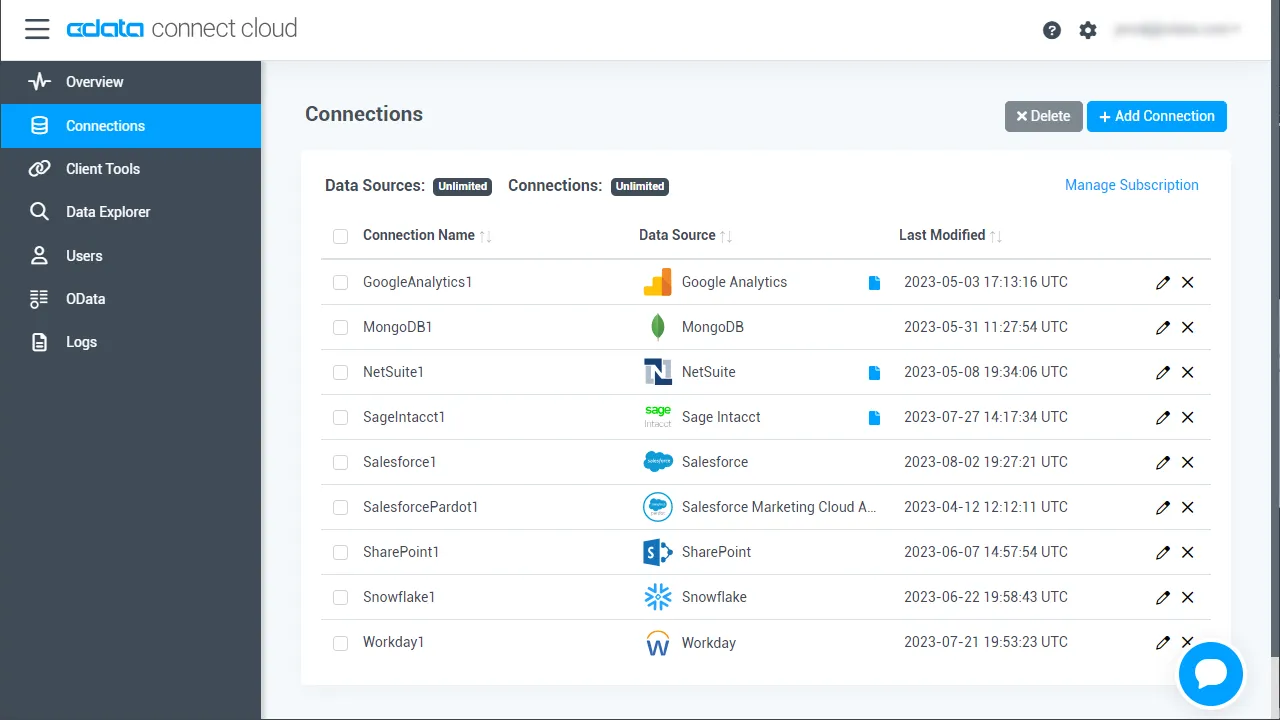
- Connect AI にログインし、Sources をクリックし、 Add Connection をクリックします
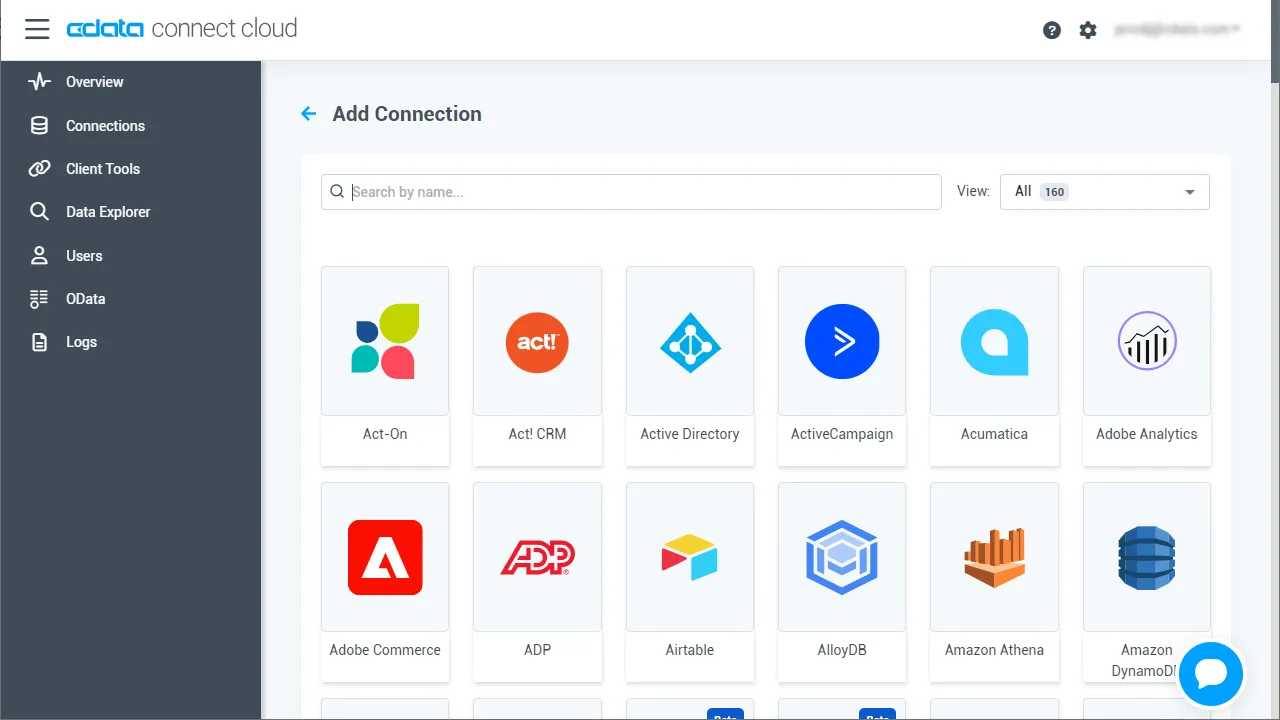
- Add Connection パネルからPingOne を選択します
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
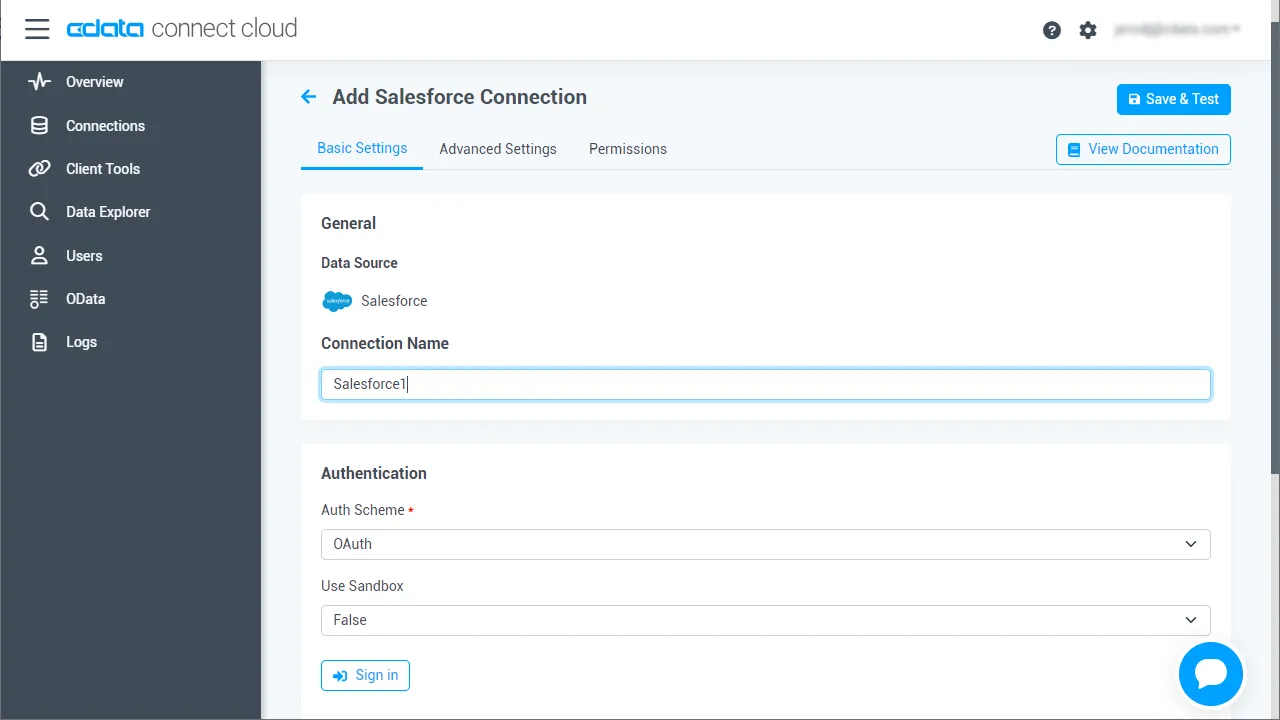
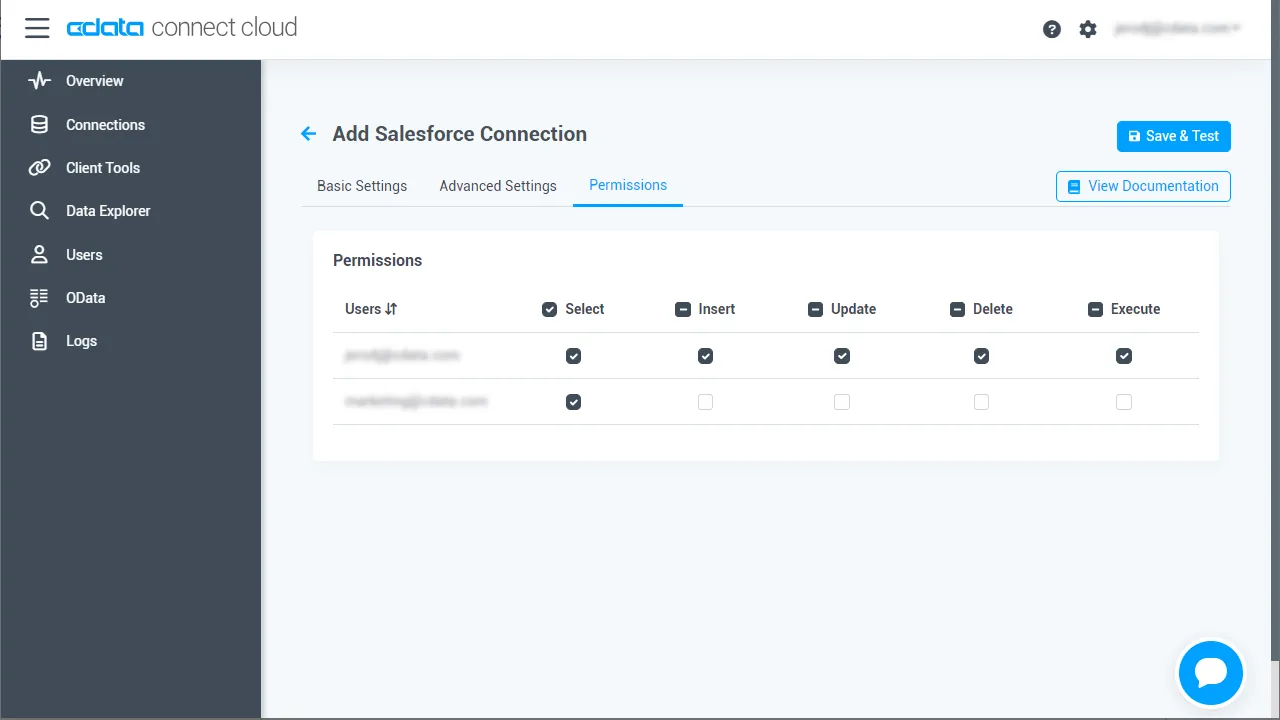
- Save & Test をクリックします
- Permissions タブに移動し、ユーザーベースの権限を更新します
パーソナルアクセストークンの追加
パーソナルアクセストークン(PAT)は、Cline からConnect AI への接続を認証するために使用されます。きめ細かなアクセス制御を維持するため、連携ごとに個別のPAT を作成することがベストプラクティスです。
- Connect AI アプリの右上にある歯車アイコン()をクリックしてSettings を開きます
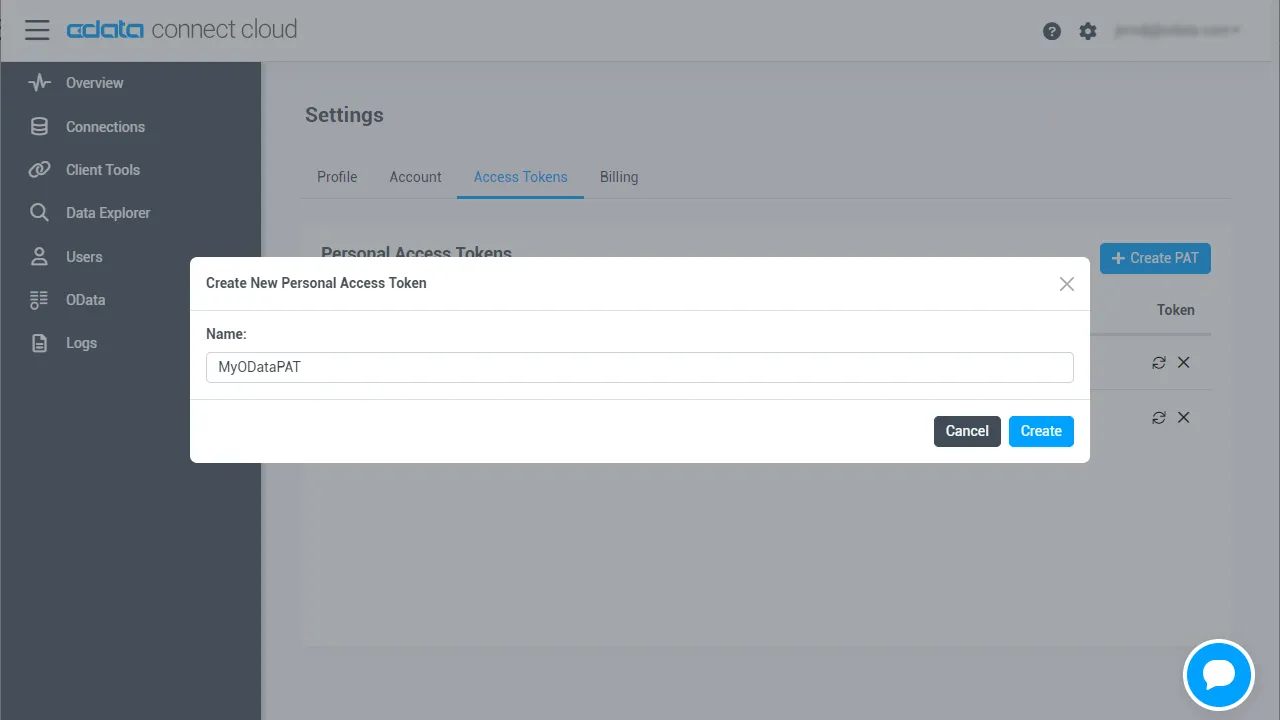
- Settings ページでAccess Tokens セクションに移動し、 Create PAT をクリックします
- PAT にわかりやすい名前を付けてCreate をクリックします
- トークンが表示されたらコピーし、安全に保管してください。再度表示されることはありません
PingOne 接続の設定とPAT の生成が完了したので、Cline はCData Connect AI を通じてPingOne のデータに接続できるようになりました。
ステップ2:Cline のインストールとセットアップ
Cline はIDE 拡張機能として配布されており、VS Code やCursor などの環境にインストールできます。この例ではCursor を使用しますが、手順はサポートされているIDE で同じです。
-
Cursor を開き、Extensions Marketplace からCline 拡張機能をインストールします
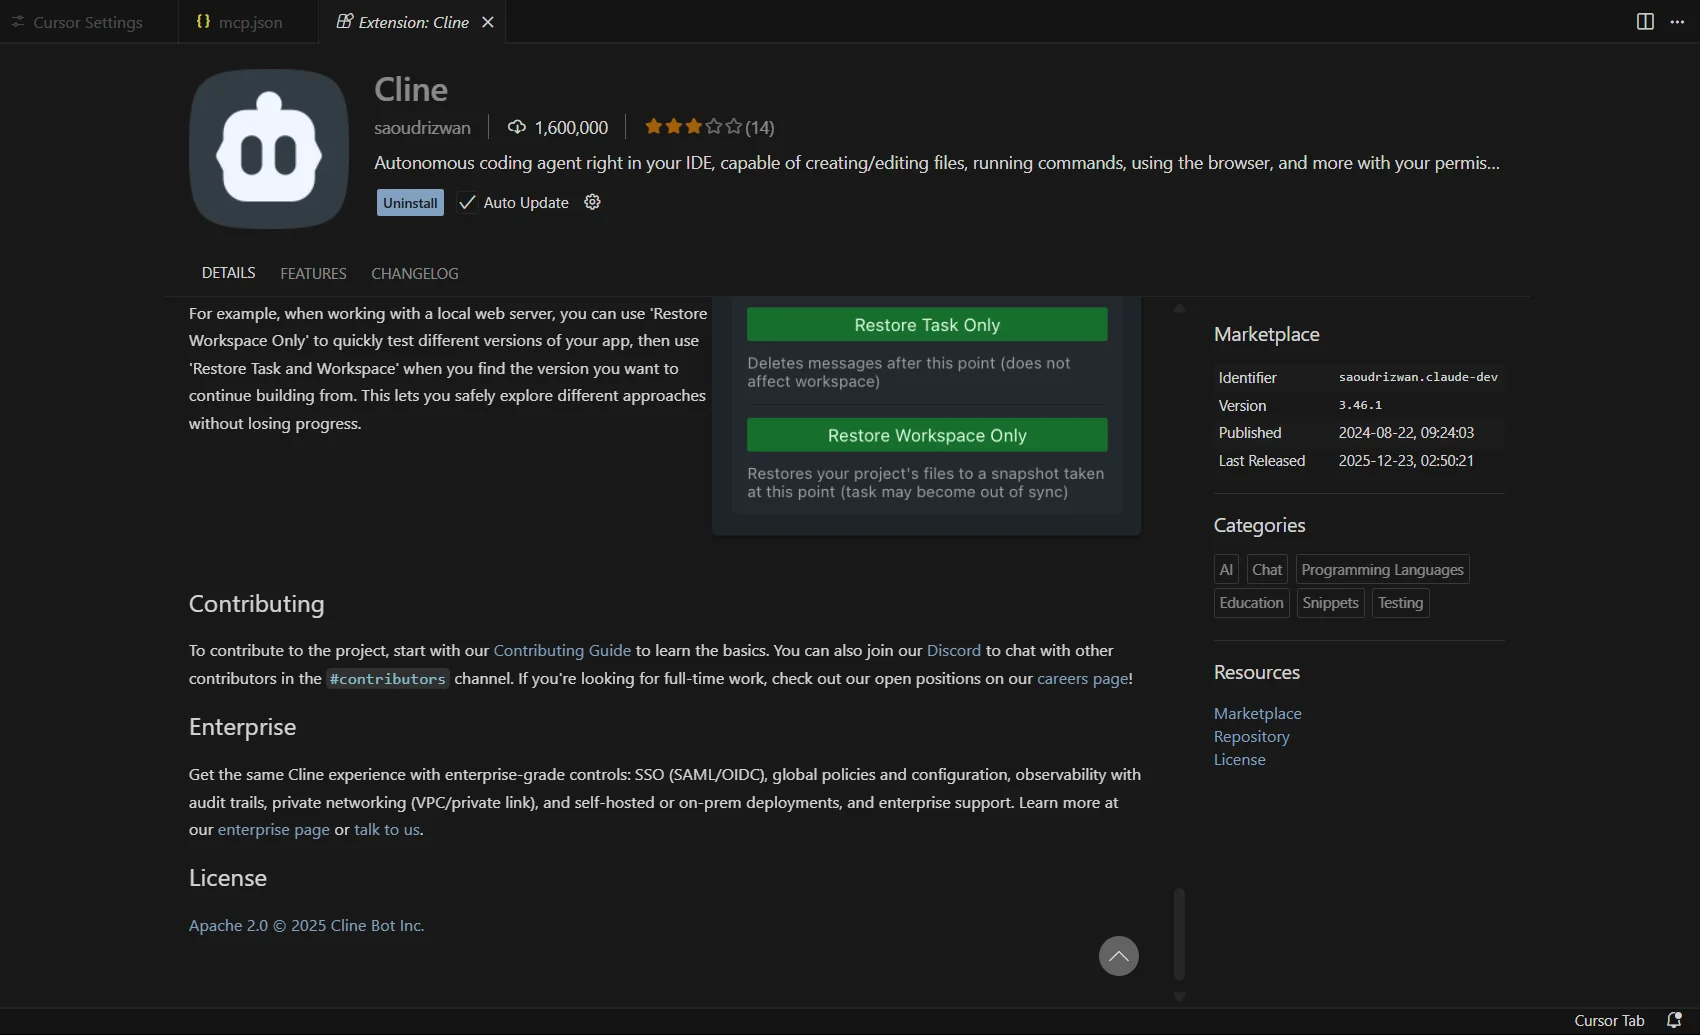
- モデルの選択や権限プロンプトを含む、Cline の初期セットアップフローを完了します
- セットアップが完了すると、Cline エージェントパネルがIDE 内に自動的に開きます
ステップ3:Connect AI リモートMCP サーバーの追加
Cline が実行されたら、エージェントがConnect AI を通じてPingOne のデータにアクセスできるようにCData Connect AI リモートMCP サーバーを追加します。
-
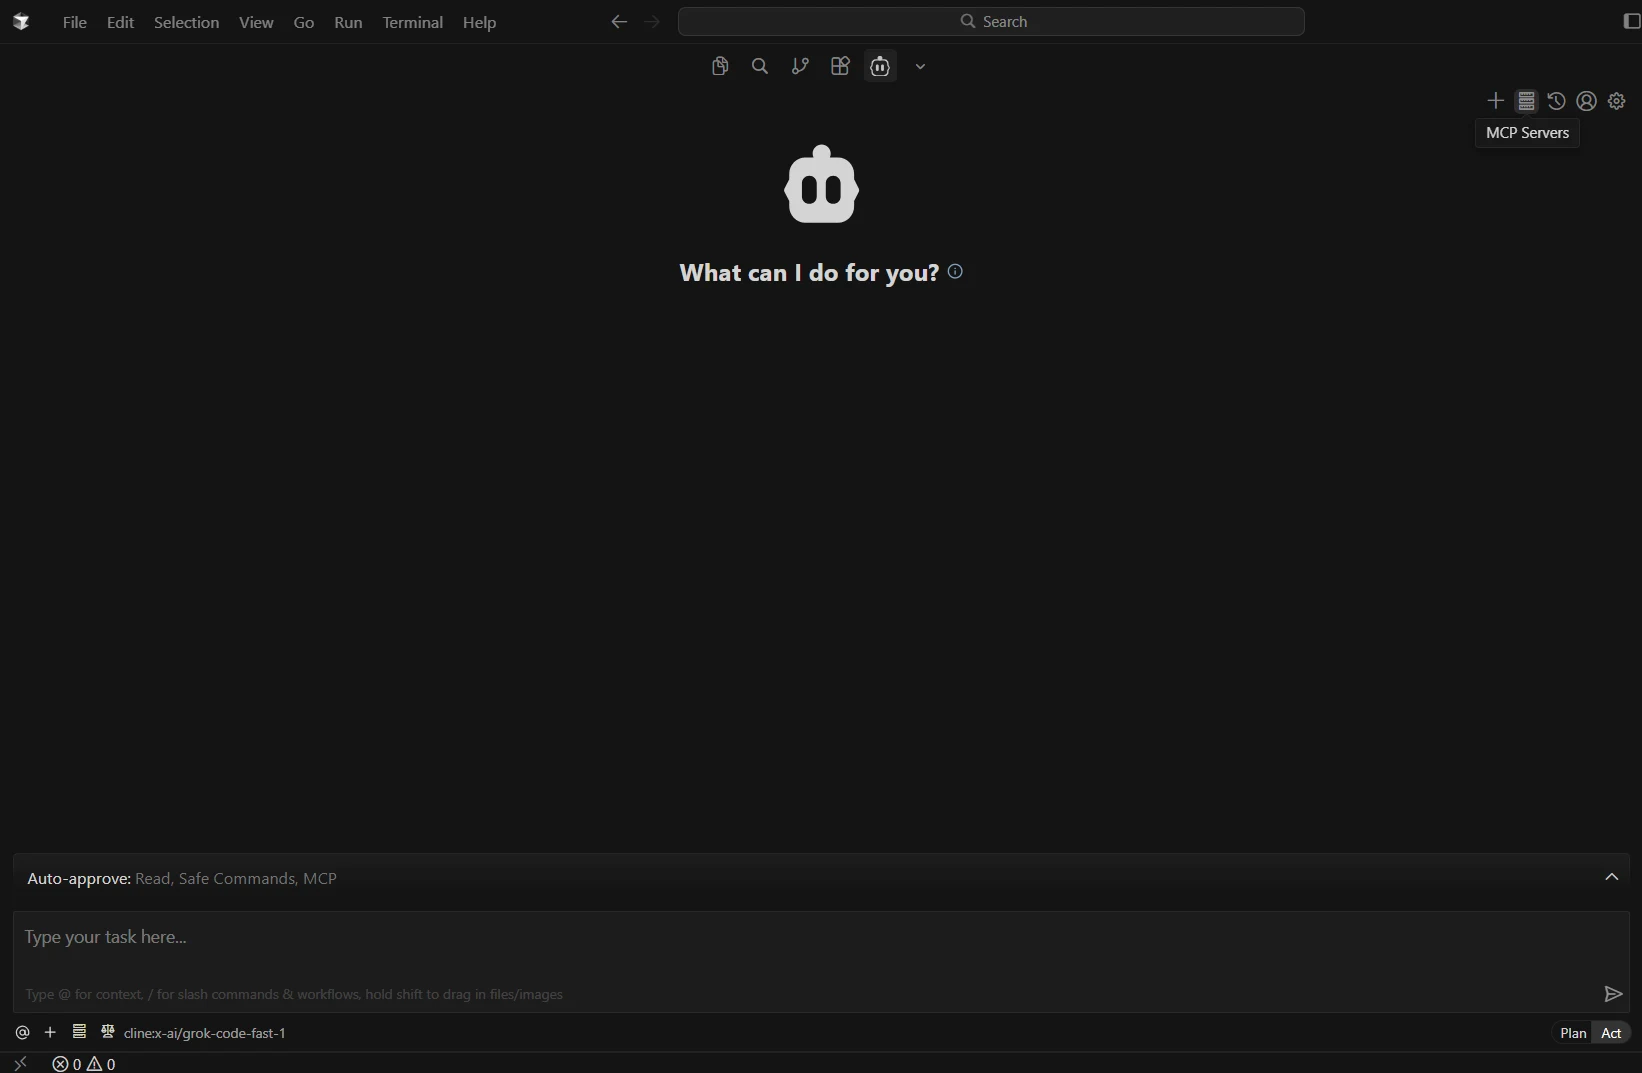
Cline パネルでMCP Servers をクリックします
-
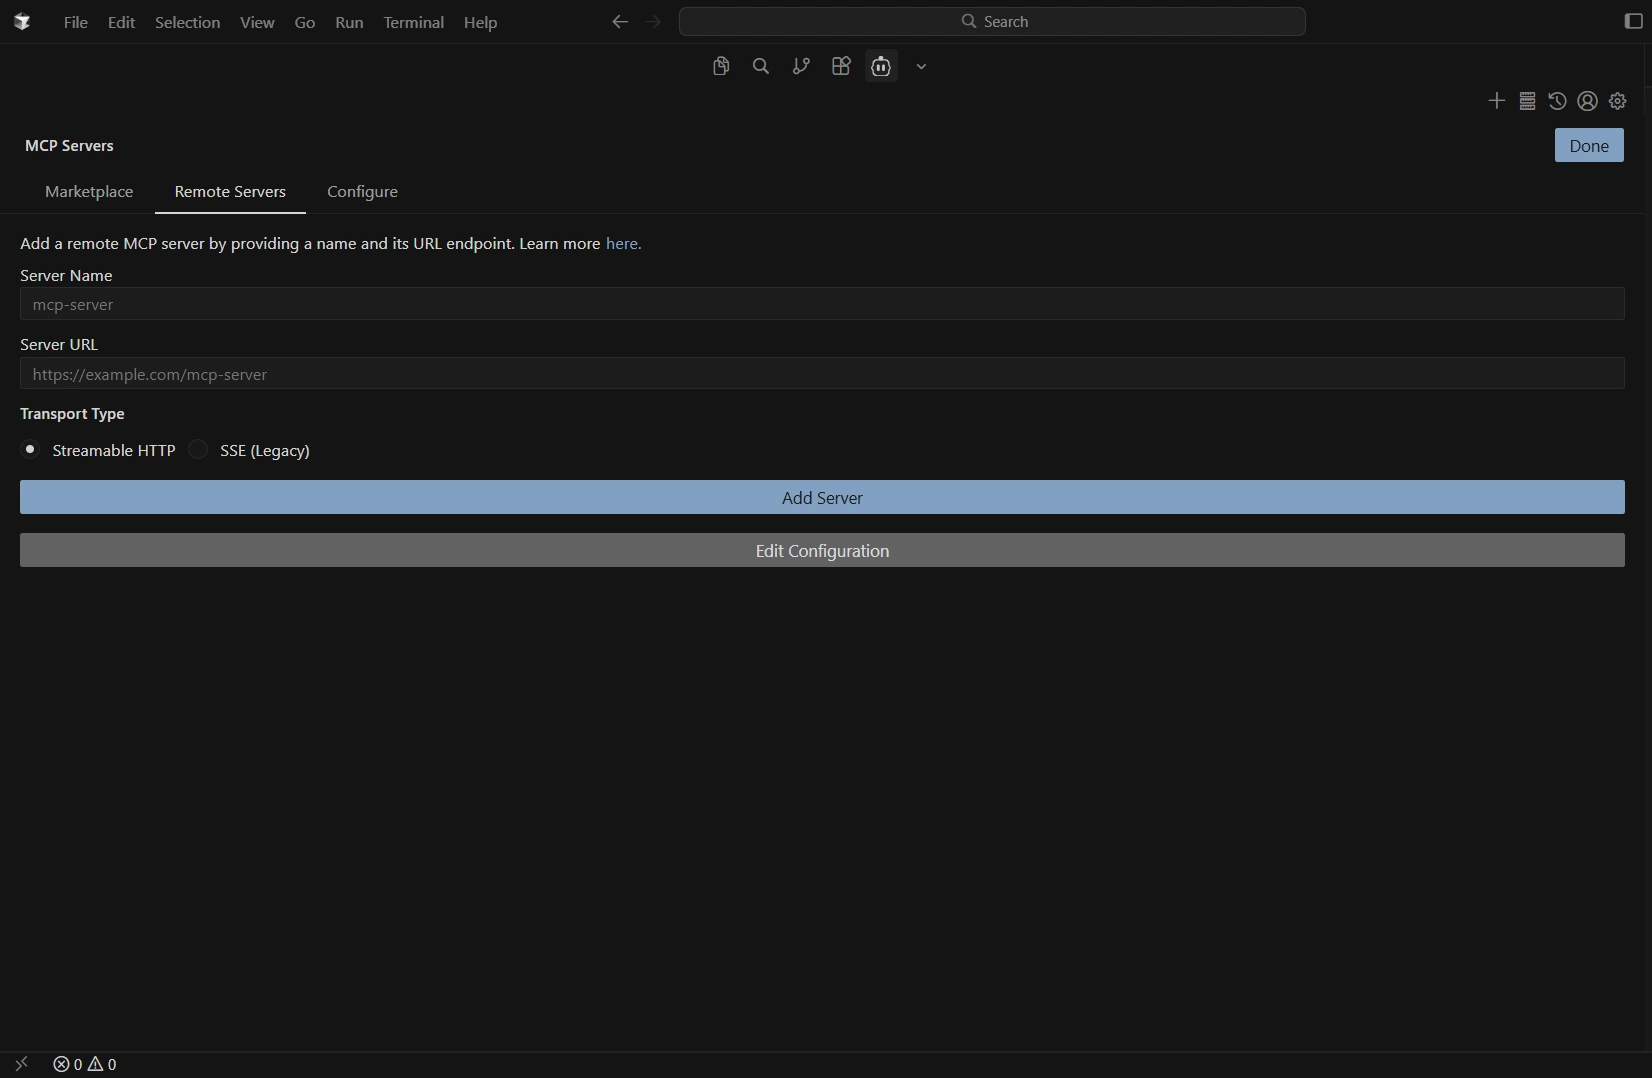
Remote Servers を開き、Edit Configuration をクリックします
-
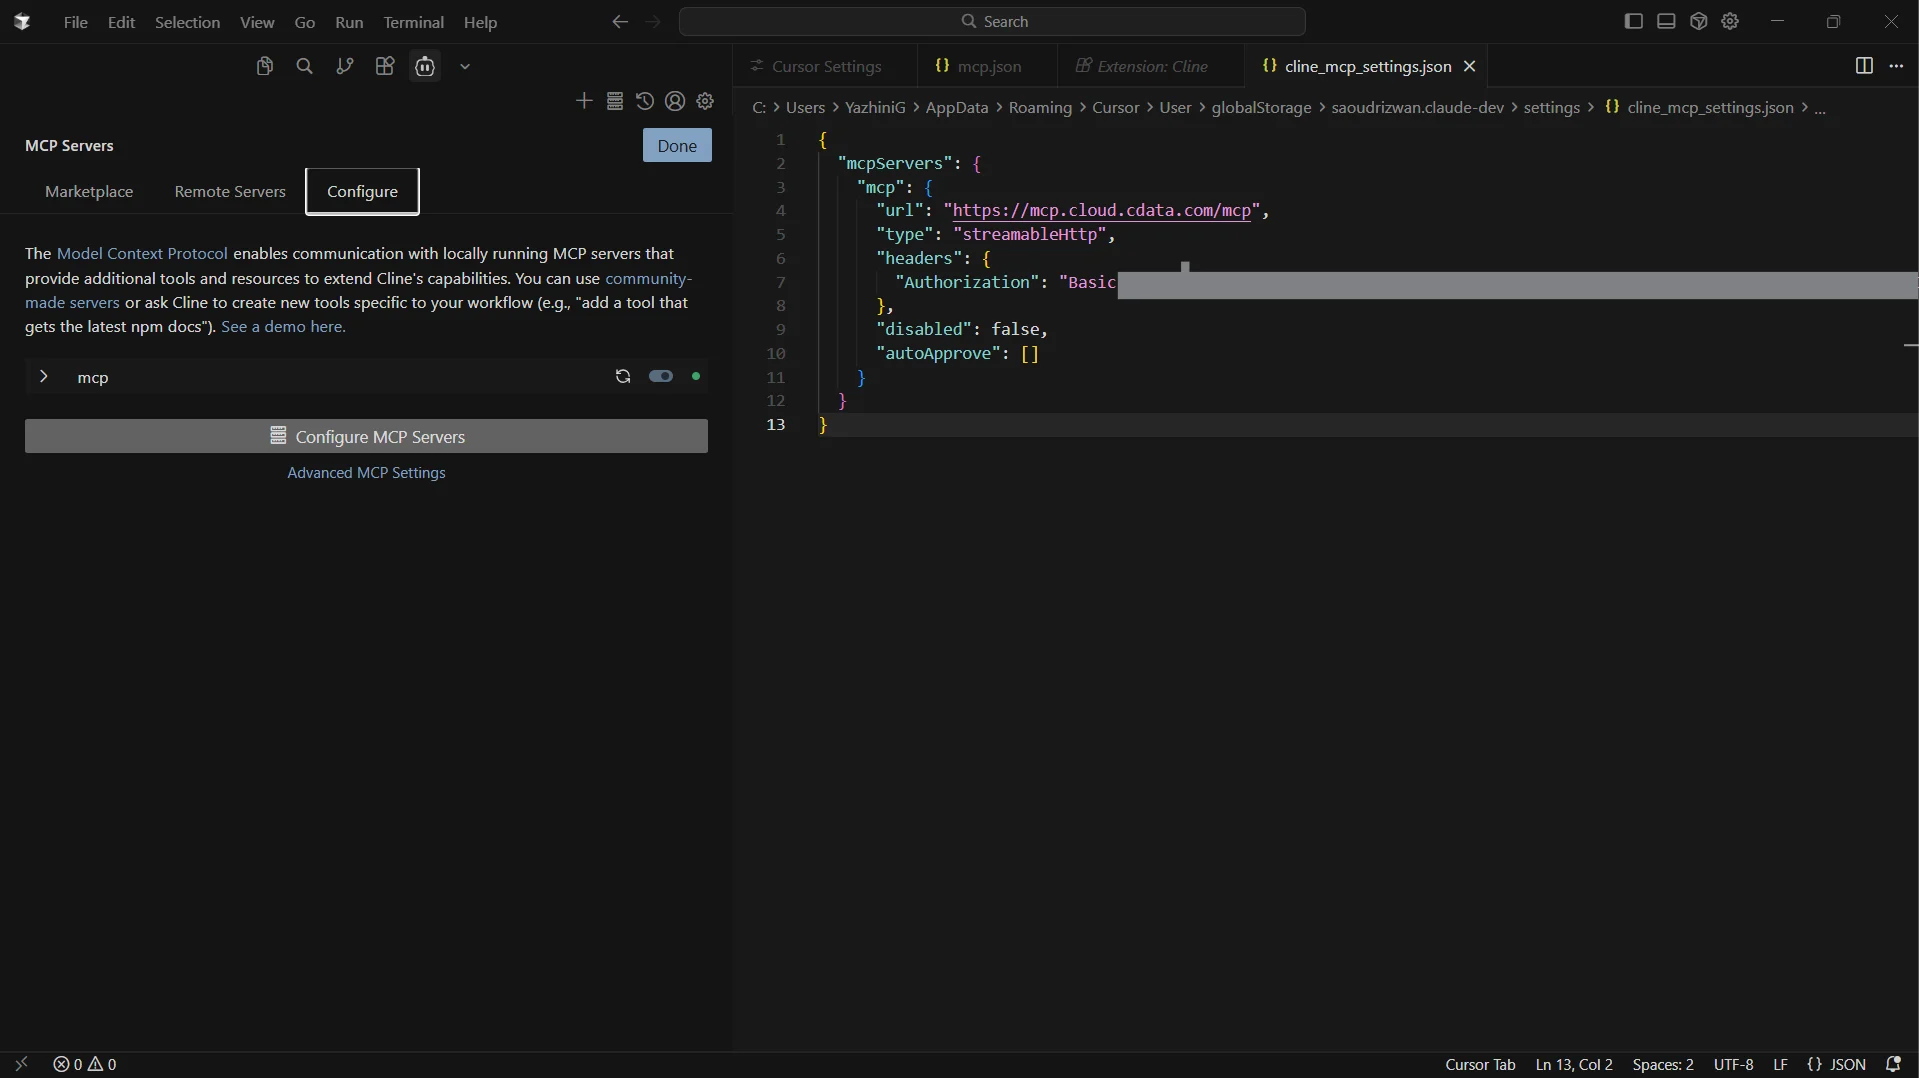
JSON 設定ファイルが開きます。以下の設定を貼り付けます
{
  "mcpServers": {
    "mcp": {
      "url": "https://mcp.cloud.cdata.com/mcp",
      "type": "streamableHttp",
      "headers": {
        "Authorization": "Basic your_email:your_PAT"
      },
      "disabled": false,
      "autoApprove": []
    }
  }
}
注:Cline はConnect AI でBasic 認証を使用します。Connect AI のユーザーメールアドレスと先ほど作成したPAT を組み合わせます。例えば、[email protected]:ABC123...XYZ789 のように、Authorization ヘッダーの値としてBasic [email protected]:ABC123...XYZ789 のように追加します。
-
ファイルを保存し、MCP Servers 画面に戻ってサーバーがリストに表示され有効になっていることを確認します
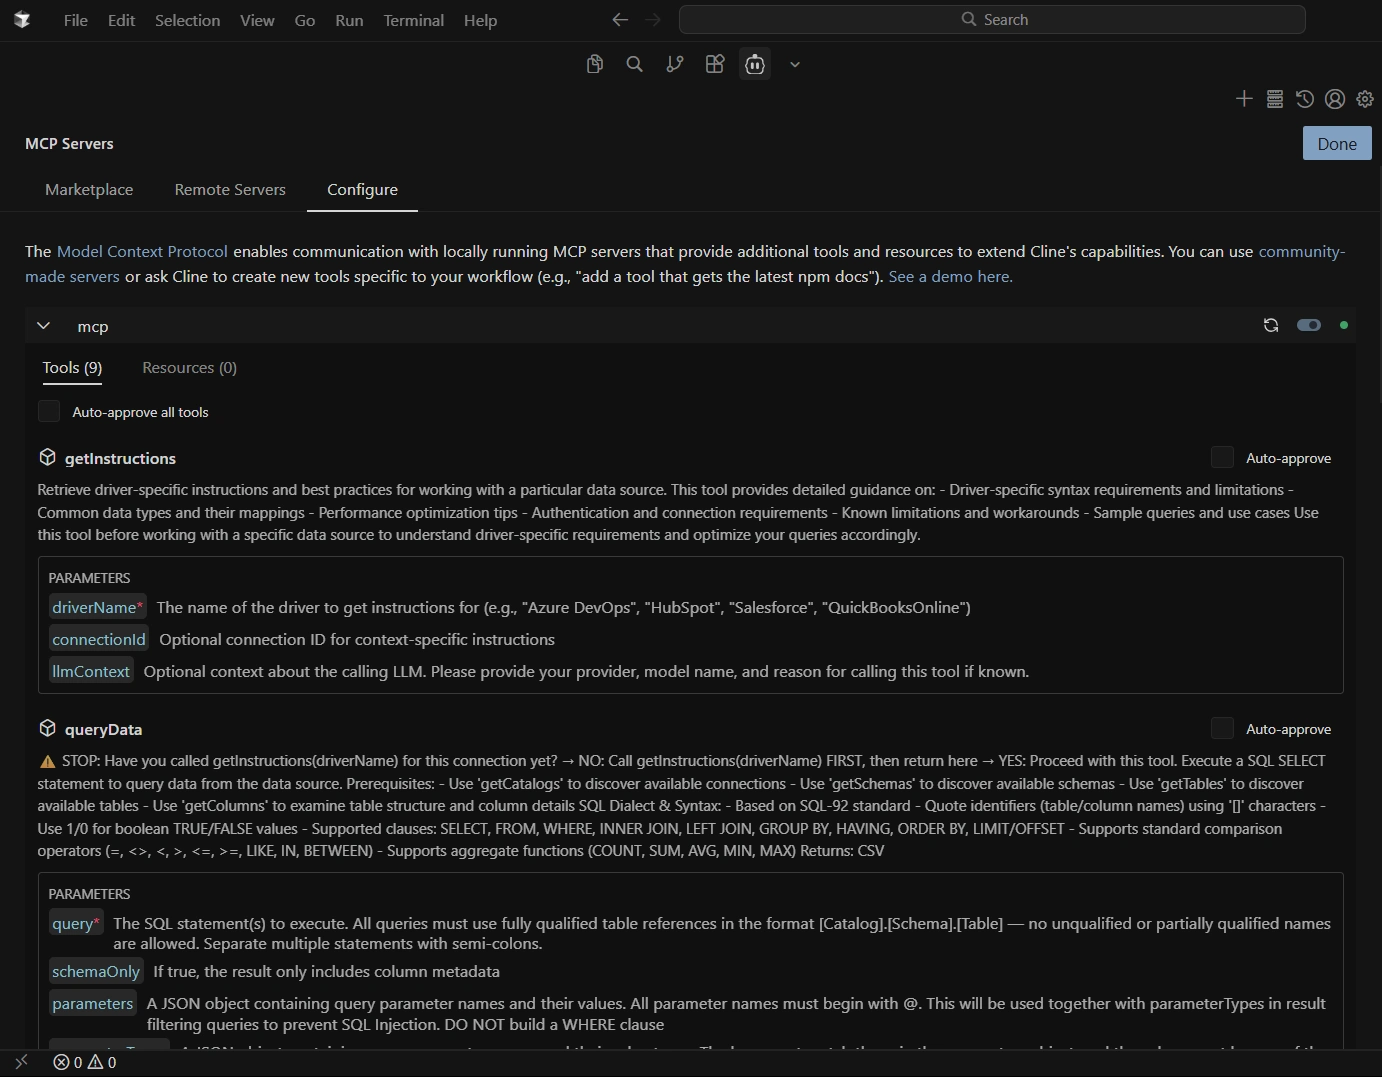
ステップ4:Cline からリアルタイムデータをクエリ
MCP サーバーが登録されると、Cline はConnect AI で公開されているリアルタイムデータソースと対話できるようになります。
-
Cline パネルの アイコンをクリックしてNew Task/Chat を開始します
-
チャットウィンドウの下部で、設定したMCP サーバーが選択されていることを確認します
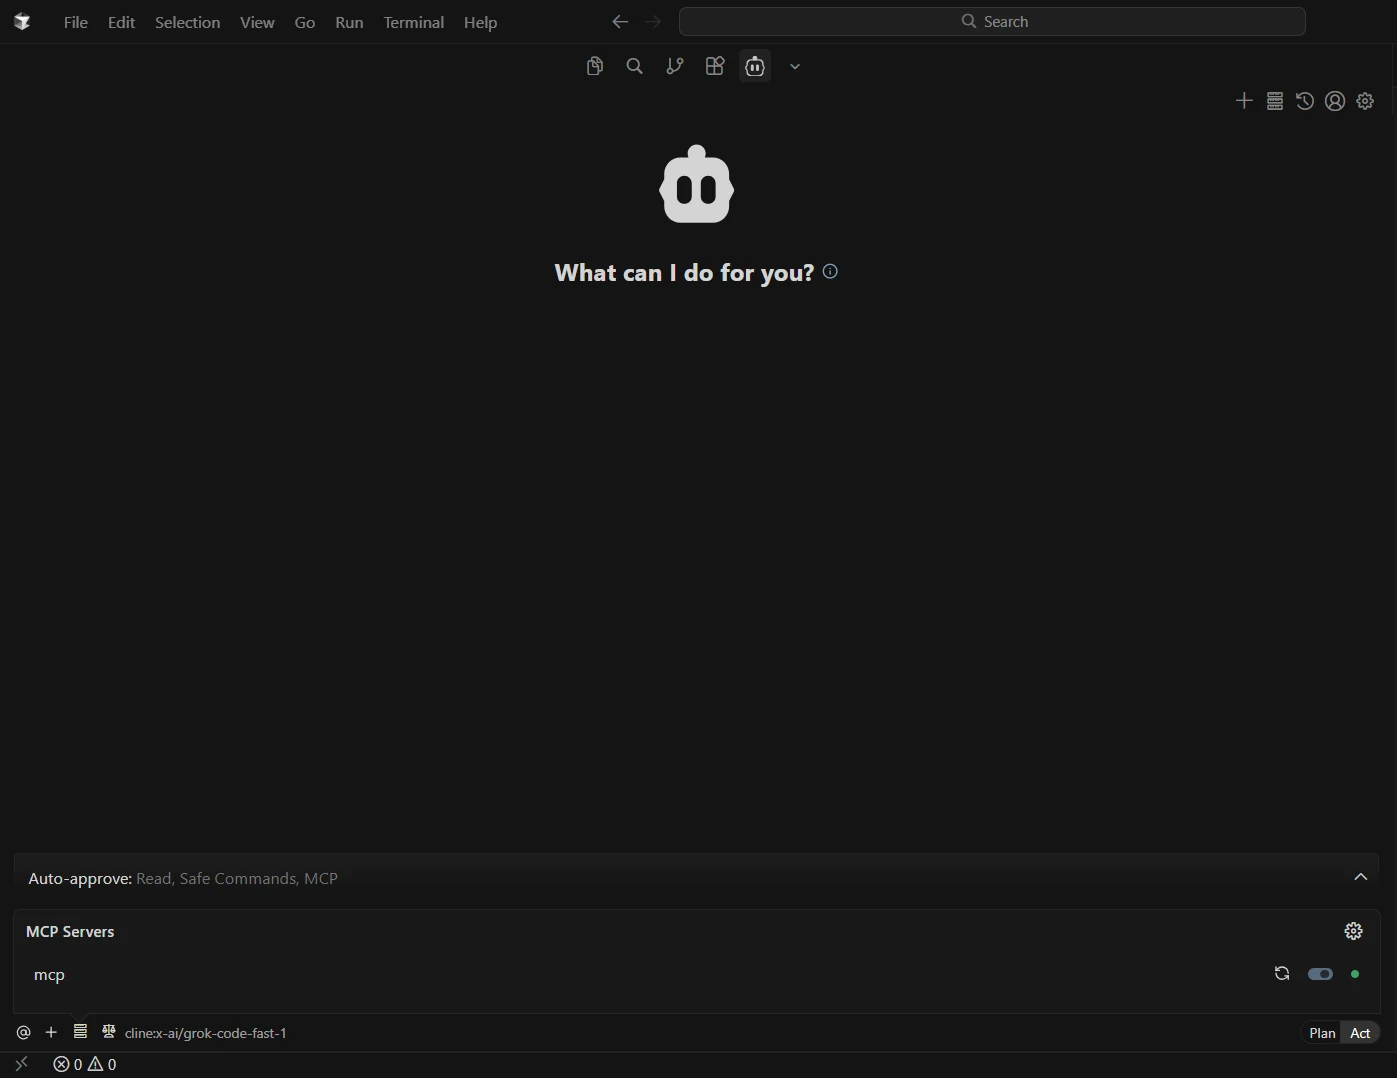
-
以下のようなプロンプトを入力してエージェントと対話を開始します:
- List connections
- Show schemas for a catalog
- Query recent records from PingOne のデータ
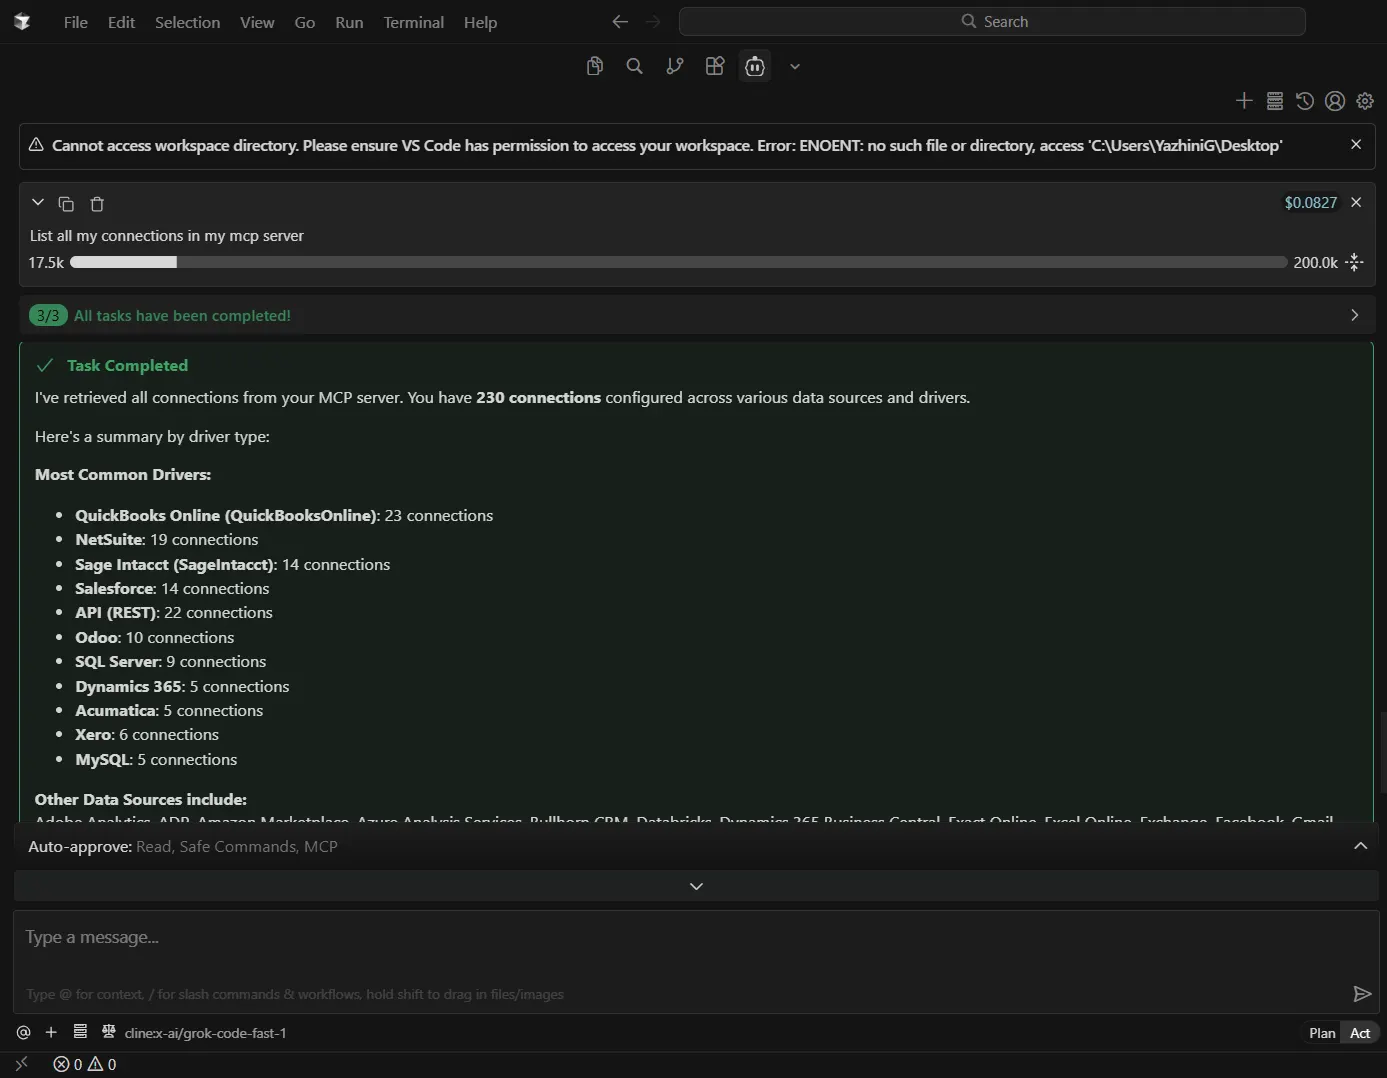
これでCline はCData Connect AI リモートMCP サーバーを通じてPingOne のデータにアクセスしてクエリできるよう完全に設定され、IDE 内から直接リアルタイムのデータ駆動型ワークフローが実現できます。
CData Connect AI の入手
数百種類のSaaS、ビッグデータ、NoSQL ソースにセキュアでAI 対応のインターフェースを通じてアクセスするには、 CData Connect AI をお試しください。