

Google ADKエージェントからPingOne にMCP経由で接続

Google ADK(Agent Development Kit)は、さまざまなデータソースやサービスと連携できる AI エージェントを構築するための、モデル非依存の強力なフレームワークです。CData Connect AI のリモートMCP と組み合わせることで、自然言語クエリを通じてPingOne のデータとリアルタイムでやり取りできるインテリジェントなエージェントを構築できます。この記事では、Connect AI Remote MCP を使用して PingOne に接続し、Google ADK エージェントを設定して ADK Web 経由で とやり取りする方法をご紹介します。
CData Connect AI は、PingOneを含む数百のデータソースをMCP経由でAIツールにつなげるクラウドサービスです。接続情報はConnect AI側で一元管理されるため、Google ADK エージェントにPingOneの認証情報を直接渡すことなくセキュアに連携できます。
この記事では、自然言語を使用してデータを会話形式で探索(Vibe Query)できる Google ADK エージェントの設定方法をご紹介します。Connect AI を使用すれば、PingOne に加えて、数百の他のデータソースにもアクセスできるエージェントを構築できます。
ステップ 1:Google ADK 用の PingOne 接続を設定する
Google ADK エージェントから PingOne への接続は、CData Connect AI のリモートMCP を通じて実現されます。ADK エージェントから PingOne とやり取りするために、まず CData Connect AI で PingOne 接続を作成・設定していきましょう。
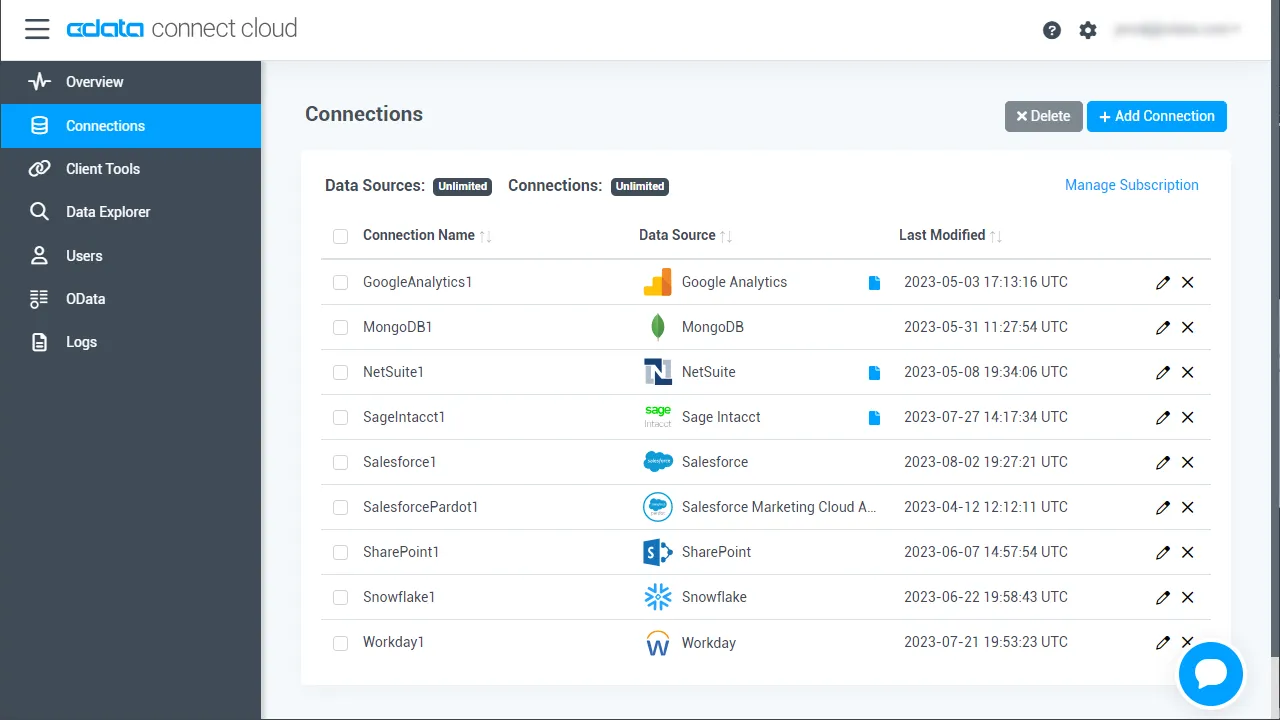
- Connect AI にログインし、「Sources」をクリックして、「Add Connection」をクリックします
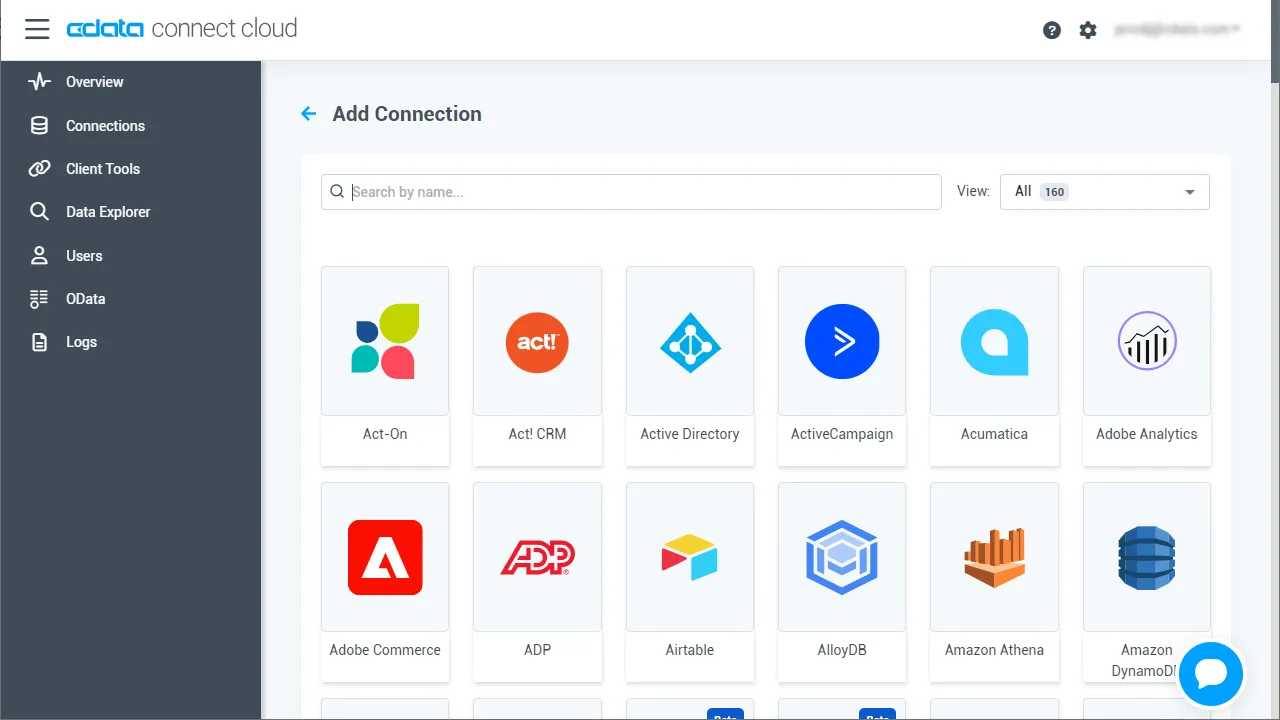
- 「Add Connection」パネルから「PingOne」を選択します
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
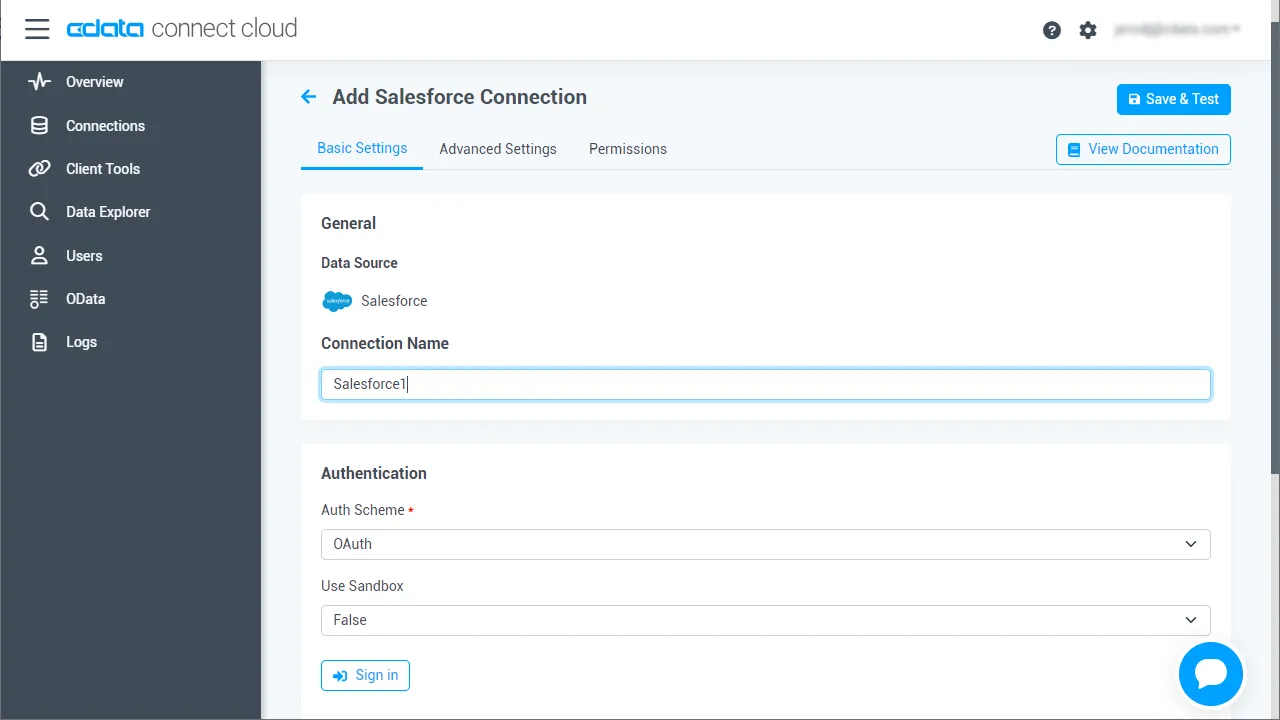
- 「Create & Test」をクリックします
-
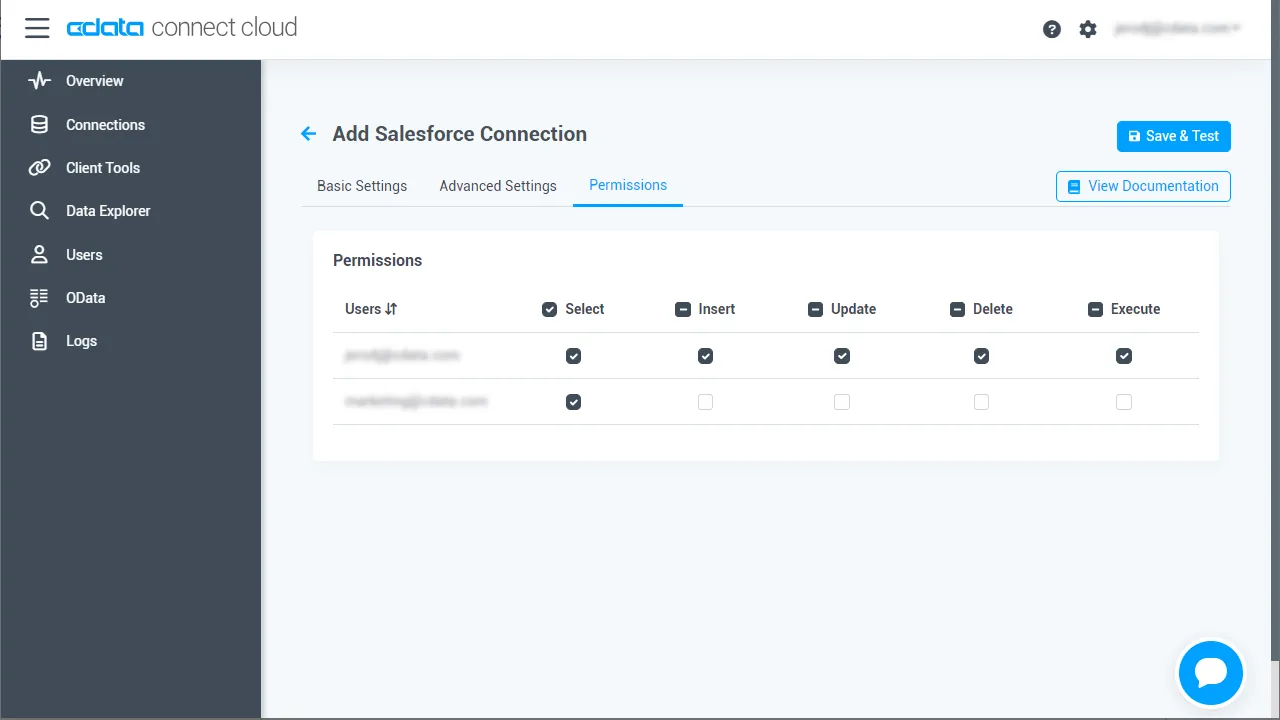
「Add PingOne Connection」ページの「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンの追加
パーソナルアクセストークン(PAT)は、Google ADK エージェントから Connect AI への接続を認証するために使用されます。アクセスの粒度を維持するために、サービスごとに個別の PAT を作成することをおすすめします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして、設定ページを開きます。
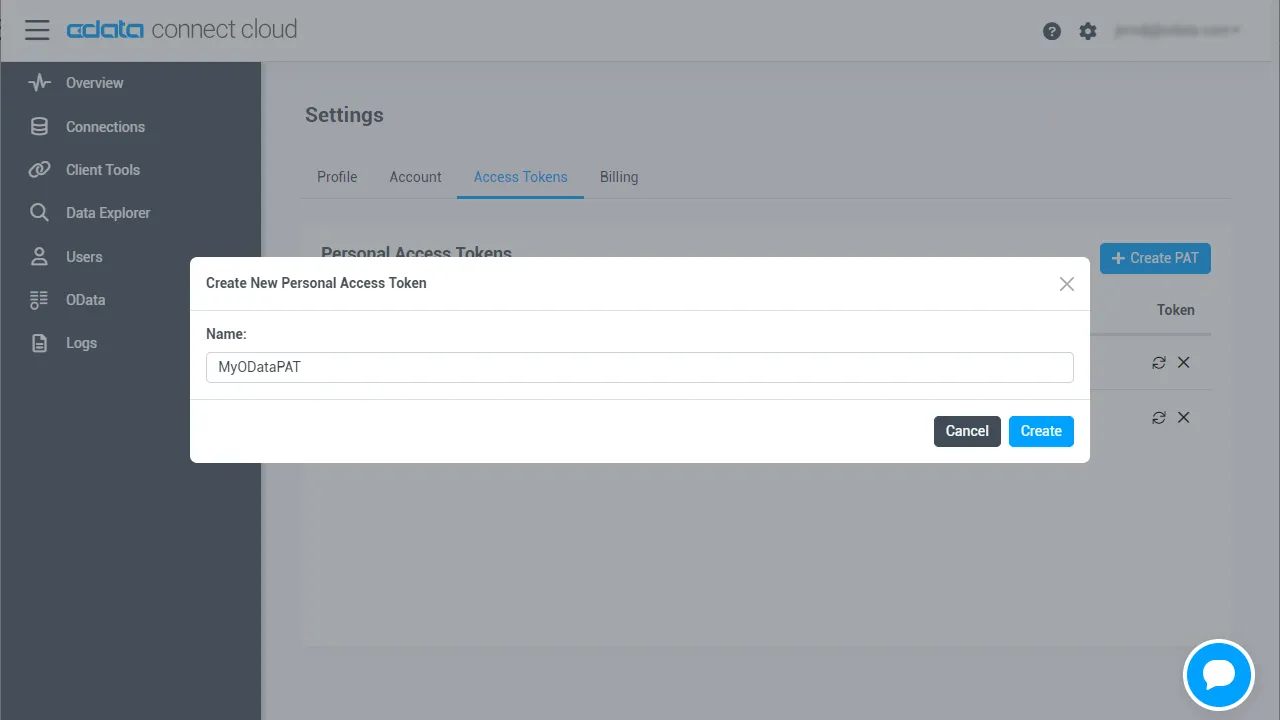
- 設定ページの「Access Tokens」セクションに移動し、「Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
- パーソナルアクセストークンは作成時にのみ表示されますので、必ずコピーして安全な場所に保管してください。
これで接続の設定と PAT の生成が完了しました。Google ADK エージェントから PingOne に接続する準備が整いました。
ステップ 2:Google ADK エージェントを CData Connect AI 用に設定する
以下の手順に従って、CData Connect AI に接続するように Google ADK エージェントを設定していきましょう。事前構築済みのエージェントをこちらから使用できます。または、以下の手順に従って独自のエージェントを作成することもできます。
-
Google ADK Python SDK がインストールされていることを確認してください。インストールされていない場合は、pip を使用してインストールします。
pip install google-genkit google-adk - エージェントの設定ファイル(通常は agent.py)を作成または更新して、CData Connect AI MCP 接続を含めます。Connect AI 認証情報を使用して MCP ツールセットを設定する必要があります。
-
MCP サーバー接続用の環境変数または設定をセットアップします。プロジェクトのルートに .env ファイルを作成し、以下の変数を設定します。
YOUR_EMAIL を Connect AI のメールアドレスに、YOUR_PAT をステップ 1 で作成したパーソナルアクセストークンに置き換えてください。MCP_SERVER_URL=https://mcp.cloud.cdata.com/mcp MCP_USERNAME=YOUR_EMAIL MCP_PASSWORD=YOUR_PAT -
CData Connect AI MCP Server を使用するように agent.py ファイルを設定します。以下は設定例です。
import os import base64 from google.adk.agents import LlmAgent from google.adk.tools.mcp_tool.mcp_toolset import MCPToolset from google.adk.tools.mcp_tool.mcp_session_manager import StreamableHTTPConnectionParams from dotenv import load_dotenv # 環境変数を読み込む load_dotenv() # 環境から設定を取得 MCP_SERVER_URL = os.getenv('MCP_SERVER_URL', 'https://mcp.cloud.cdata.com/mcp') MCP_USERNAME = os.getenv('MCP_USERNAME', '') MCP_PASSWORD = os.getenv('MCP_PASSWORD', '') # MCP サーバー用の認証ヘッダーを作成 auth_header = {} if MCP_USERNAME and MCP_PASSWORD: credentials = f"{MCP_USERNAME}:{MCP_PASSWORD}" auth_header = {"Authorization": f"Basic {base64.b64encode(credentials.encode()).decode()}"} # CData MCP ツールを使用してエージェントを定義 root_agent = LlmAgent( model='gemini-2.0-flash-exp', # サポートされている任意のモデルを使用できます name='data_query_assistant', instruction="""あなたは CData Connect AI を通じて PingOne データにアクセスできるデータクエリアシスタントです。 ユーザーが PingOne をリアルタイムで探索・クエリできるようサポートしてください。 利用可能な MCP ツールを使用して以下を実行できます: - 利用可能なデータベースとスキーマの一覧表示 - テーブル構造の探索 - SQL クエリの実行 - データに関する洞察の提供 実行内容を常に説明し、結果を明確にフォーマットしてください。""", tools=[ MCPToolset( connection_params=StreamableHTTPConnectionParams( url=MCP_SERVER_URL, headers=auth_header ) ) ], ) -
ADK Web でエージェントを実行します。プロジェクトディレクトリから以下を実行してください。
adk web --port 5000 .注:pip install --user で ADK をインストールした場合、adk コマンドが PATH に含まれていない可能性があります。以下のいずれかの方法で対処できます。
- フルパスを使用:~/Library/Python/3.x/bin/adk(macOS の場合)
- PATH に追加:export PATH="$HOME/Library/Python/3.x/bin:$PATH"
- PATH が自動的に設定される仮想環境を使用
- ブラウザでADK のWeb インターフェースを開きます(通常は http://localhost:5000)。
- ドロップダウンメニューからエージェントを選択します(エージェント設定の name パラメータに基づいて名前が付けられています)。
- これで、自然言語クエリを使用してPingOne との会話を開始できます。。
ステップ 3:PingOne データへのアクセスを備えたインテリジェントエージェントを構築する
Google ADK エージェントを設定して CData Connect AI に接続できたので、自然言語を使用して PingOne とやり取りする高度なエージェントを構築できます。MCP 統合により、エージェントに強力なデータアクセス機能が提供されます。
エージェントで使用可能な MCP ツール
Google ADK エージェントは、以下のCData Connect AI MCP ツールにアクセスできます。
- queryData:接続されたデータソースに対してSQL クエリを実行
- execData:ストアドプロシージャを実行
- getCatalogs:利用可能なデータベース接続を取得
- getSchemas:特定のカタログのデータベーススキーマを一覧表示
- getTables:スキーマ内のテーブルを一覧表示
- getColumns:特定のテーブルの列情報を取得
- getPrimaryKeys:プライマリキー情報を取得
- getIndexes:テーブルのインデックス情報を取得
- getProcedures:利用可能なストアドプロシージャを一覧表示
ユースケース例
PingOne のデータにアクセスできるGoogle ADK エージェントでできることの例をいくつかご紹介します。
- データ分析エージェント:PingOne のトレンド、パターン、異常を分析するエージェントを構築
- レポート生成エージェント:自然言語リクエストに基づいてカスタムレポートを生成するエージェントを作成
- データ品質エージェント:リアルタイムでデータ品質を監視・検証するエージェントを開発
- ビジネスインテリジェンスエージェント:複数のデータソースをクエリして複雑なビジネスの質問に答えるエージェントを構築
- 自動化ワークフローエージェント:PingOne のデータ条件に基づいてアクションをトリガーするエージェントを作成
エージェントのテスト
ADK Web にデプロイすると、自然言語クエリを通じてエージェントとやり取りできます。以下のような質問を試してみてください。
- 「過去 30 日間のすべての顧客を表示して」
- 「今四半期の売上トップの製品は何?」
- 「売上トレンドを分析して異常を特定して」
- 「アクティブなプロジェクトのサマリーレポートを生成して」
- 「特定の条件に一致するすべてのレコードを検索して」
Google ADK エージェントは、これらの自然言語クエリを自動的に適切な SQL クエリに変換し、CData Connect AI MCP Server を通じて PingOne データに対して実行します。複雑な SQL を記述したり、基盤となるデータ構造を理解したりすることなく、ユーザーにリアルタイムの洞察を提供できます。
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?Google ADK エージェントから PingOne へのデータ接続が 10 分もかからずに完了したのではないでしょうか。業務に使えそう、と感じてくださった方は、14 日間の無償トライアルで AI ツールからビジネスシステムへのリアルタイムデータ接続をぜひお試しください。