

GumloopでPingOne と連携するフローを作る

Gumloop は、トリガー、AI ノード、API、データコネクタを組み合わせてAI を活用したワークフローを作成できるビジュアル自動化プラットフォームです。Gumloop と CData Connect AI を組み込みの「MCP (Model Context Protocol) Server」を通じて統合することで、ワークフローからライブの にシームレスにアクセスして対話できるようになります。
このプラットフォームはローコード環境を提供しているため、大規模な開発作業なしで複雑なプロセスを簡単にオーケストレーションできます。柔軟性が高く、複数のビジネスアプリケーション間での統合が可能で、ライブデータを使ったエンドツーエンドの自動化を実現します。
CData Connect AI は、PingOneを含む数百のデータソースをMCP経由でAIツールにつなげるクラウドサービスです。接続情報はConnect AI側で一元管理されるため、GumloopにPingOneの認証情報を直接渡すことなくセキュアに連携できます。
この記事では、Connect AI での PingOne 接続の構成、Gumloop への MCP Serverの登録、そして PingOne をクエリするワークフローの構築に必要な手順をご紹介します。
ステップ 1: Gumloop 用のPingOne 接続を構成する
それでは早速、Gumloop からPingOne への接続を設定していきましょう。Gumloop から PingOne と対話するには、まず CData Connect AI で PingOne への接続を作成して構成します。
-
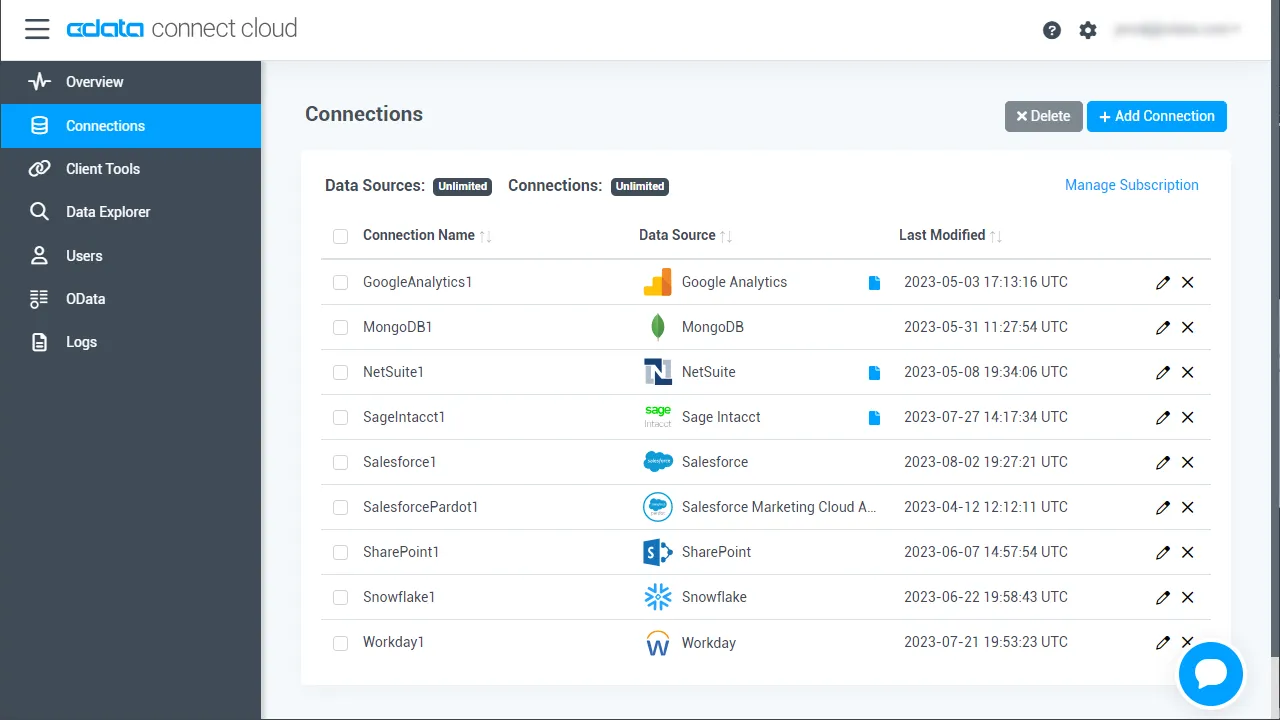
Connect AI にログインし、「Connections」をクリックして「 Add Connection」をクリックします
-
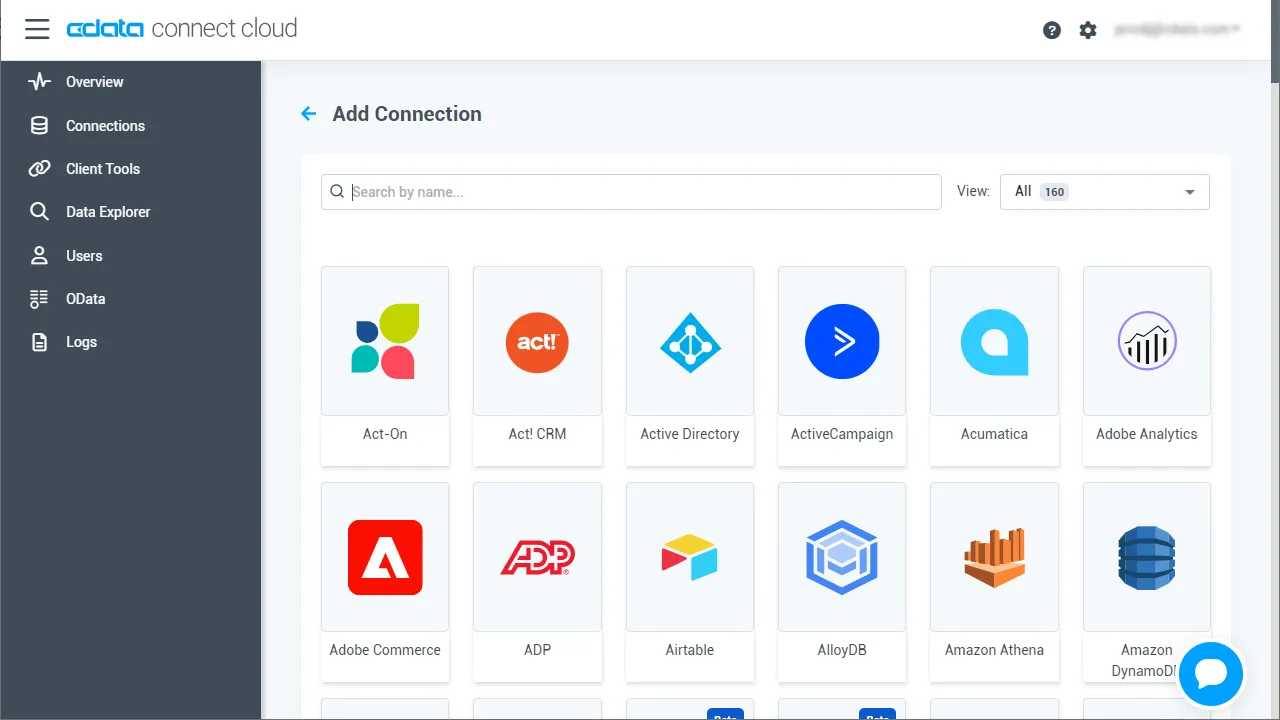
「Add Connection」パネルから「PingOne」を選択します
-
PingOne に接続するために必要な認証情報を入力しましょう。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
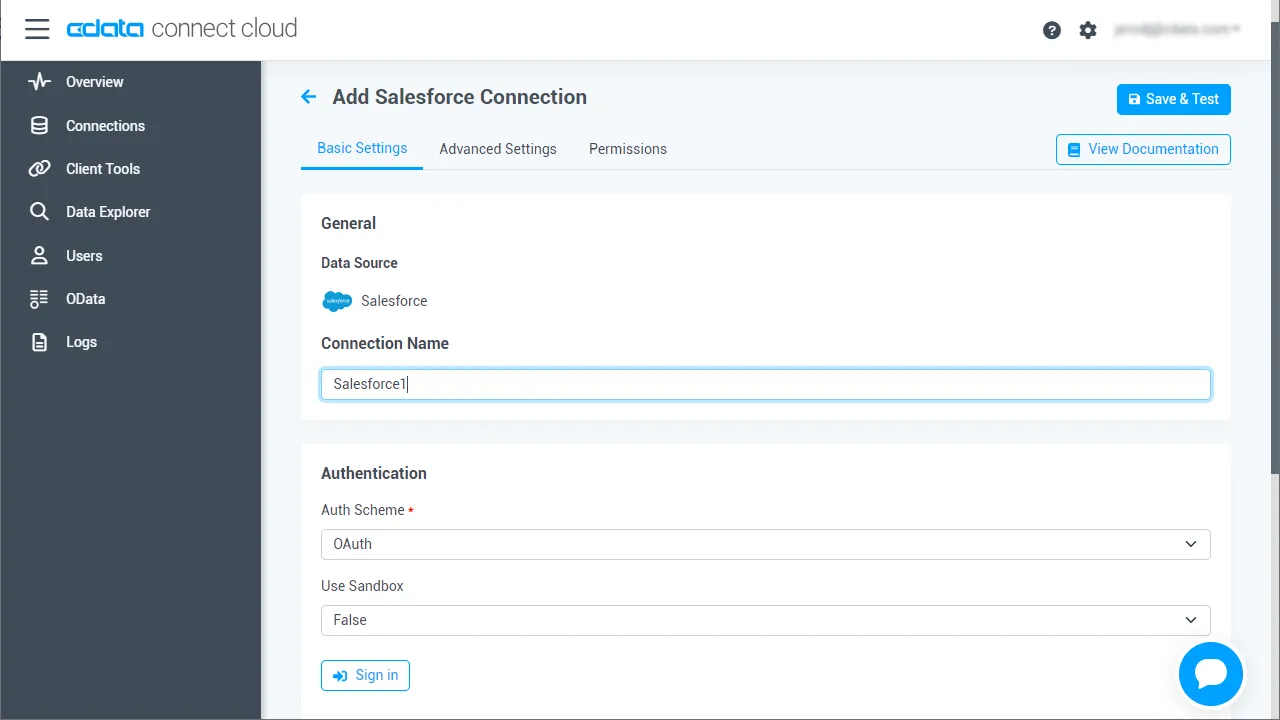 「Create & Test」をクリックします
-
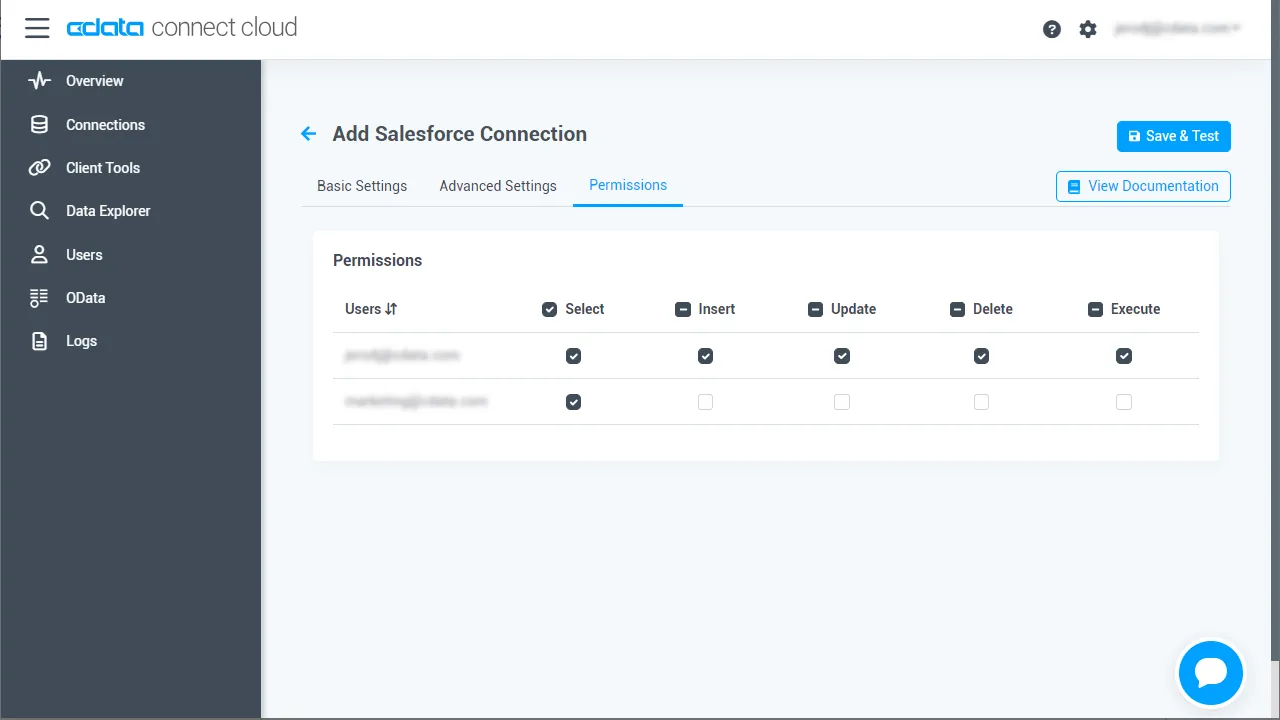
「Add PingOne Connection」ページの「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンを追加する
パーソナルアクセストークン (PAT) は、Gumloop からConnect AI への接続を認証するために使用します。アクセスの粒度を維持するために、サービスごとに個別の PAT を作成することをおすすめします。
- Connect AI アプリの右上にある歯車アイコン () をクリックして、設定ページを開きます。
- 「Settings」ページで、「Access Tokens」セクションに移動し、 「Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
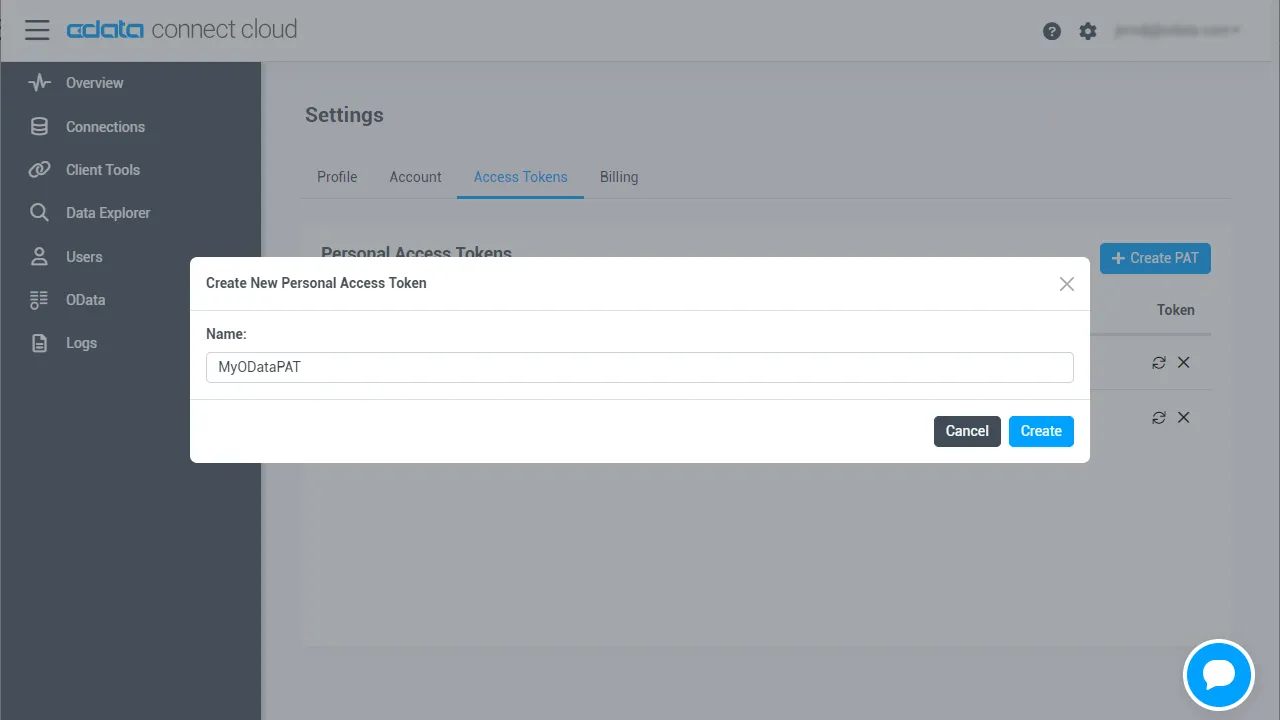
- パーソナルアクセストークンは作成時にのみ表示されます。必ずコピーして、今後の使用のために安全に保管してください。
これで、Gumloop からPingOne に接続する準備が整いました!
ステップ2:Gumloop でMCP Server に接続する
続いて、Connect AI の MCP Server エンドポイントと認証情報をGumloop の認証情報に追加します。
- Gumloop のアカウントを作成して(アカウント未作成の場合)、サインインしましょう。
- Gumloop Credentials のページにアクセスして、MCP Server を構成します。
- 「Add Credentials」をクリックし、「MCP Server」を検索して選択します
- 以下の詳細情報を入力します。
- URL: https://mcp.cloud.cdata.com/mcp
- Label: PingOne-mcp-server などのわかりやすい名前
- Access Token / API Key: 空白のままにします
- Additional Header: Authorization: Basic YOUR EMAIL:YOUR PAT
- 認証情報を保存します
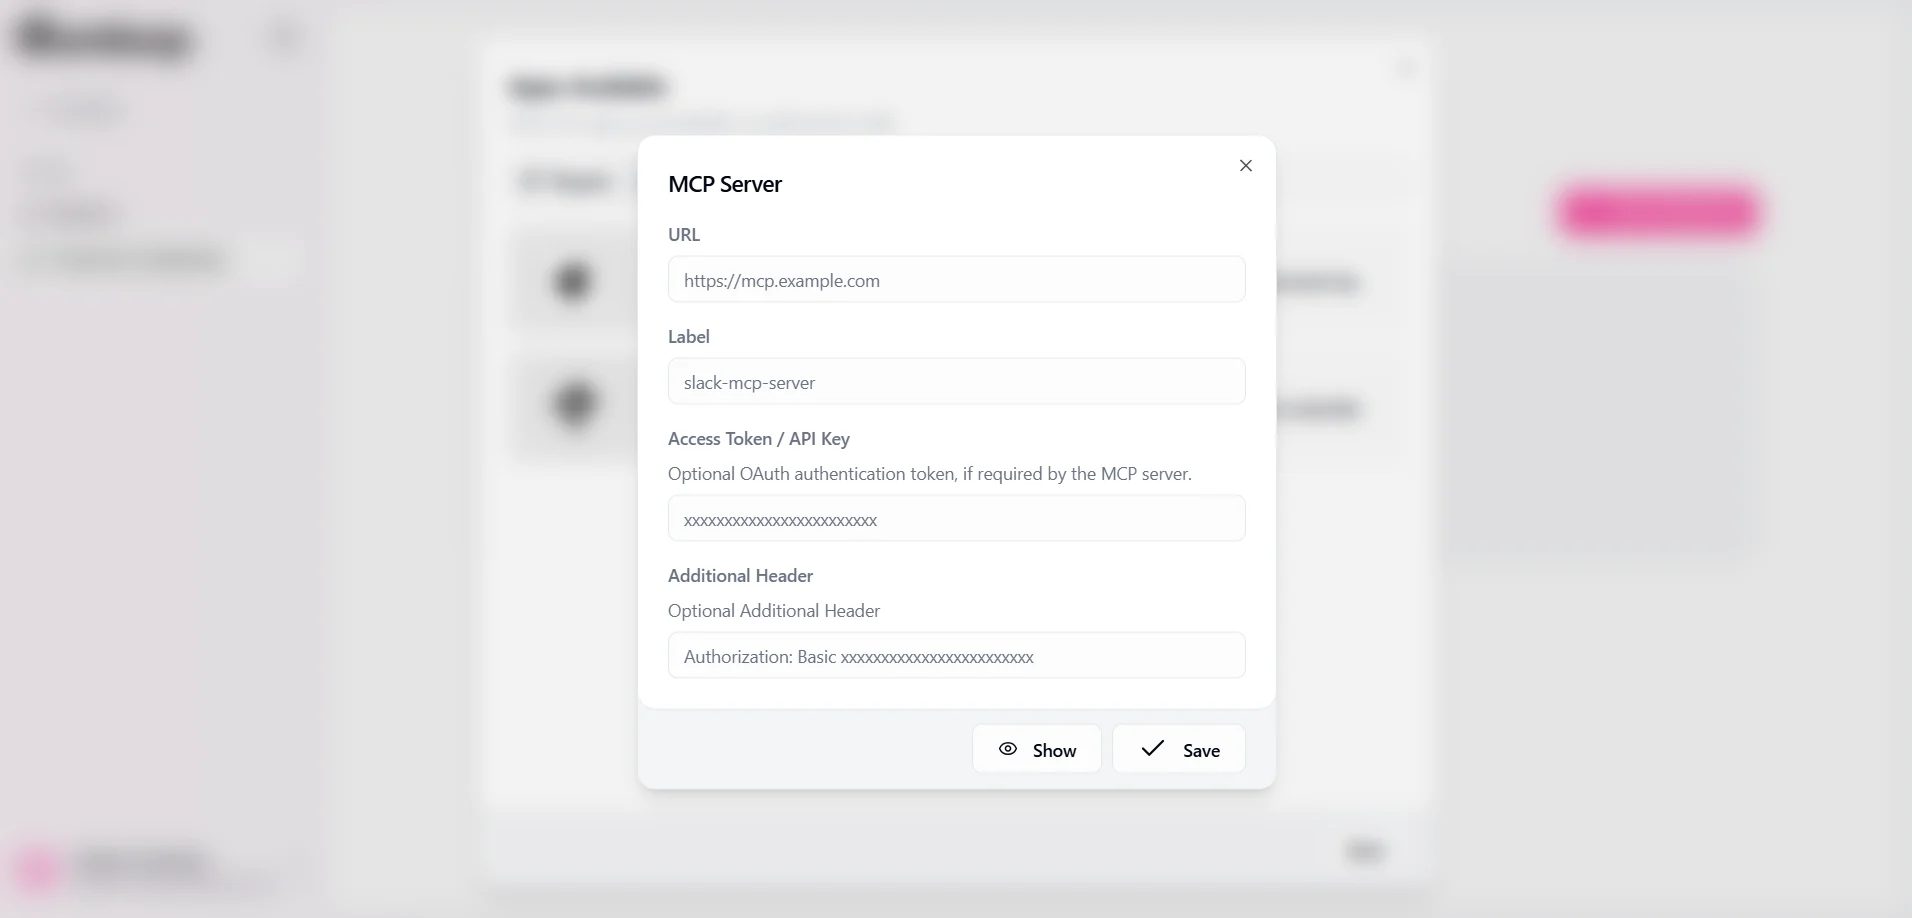
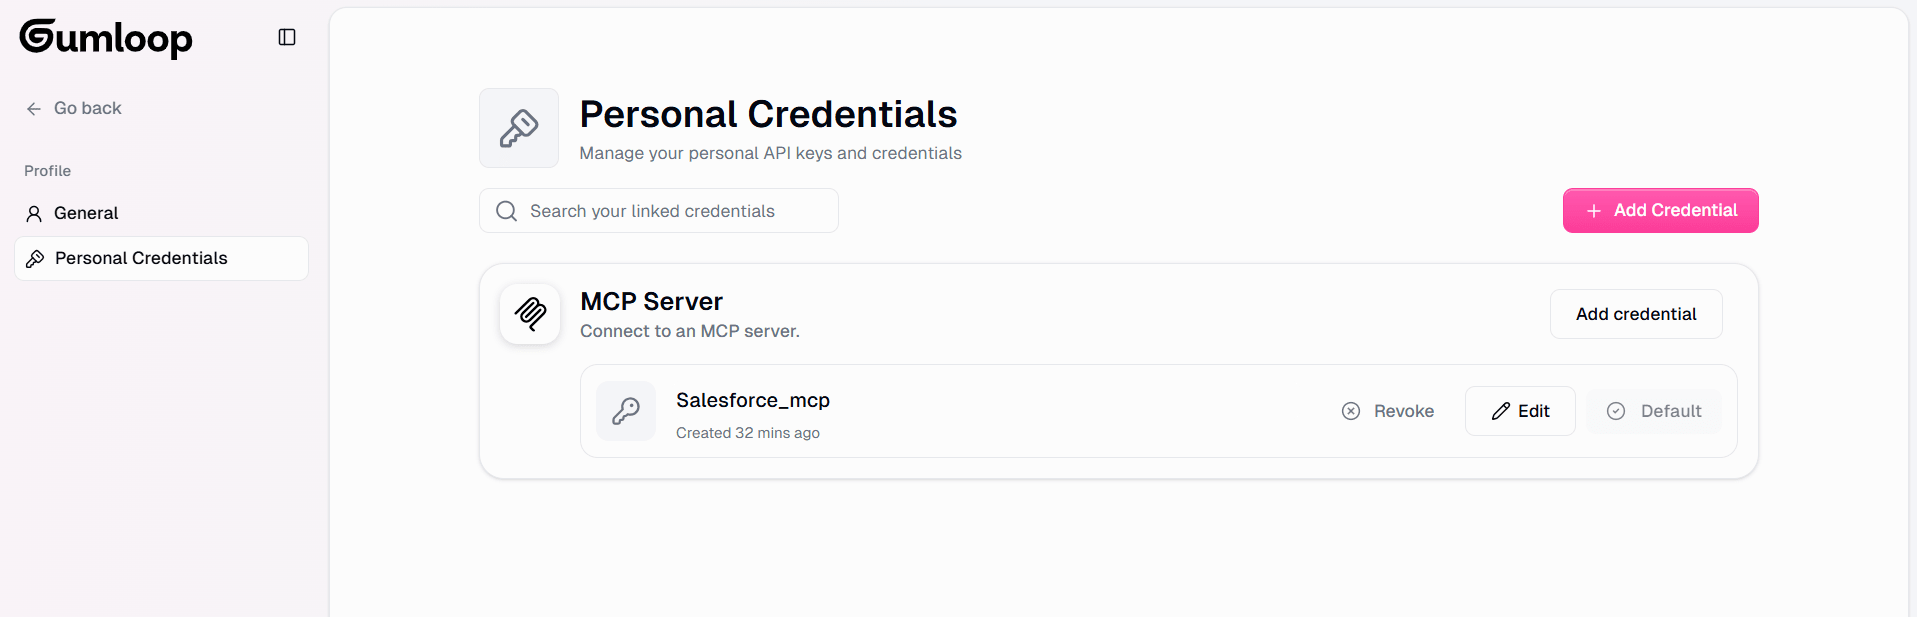
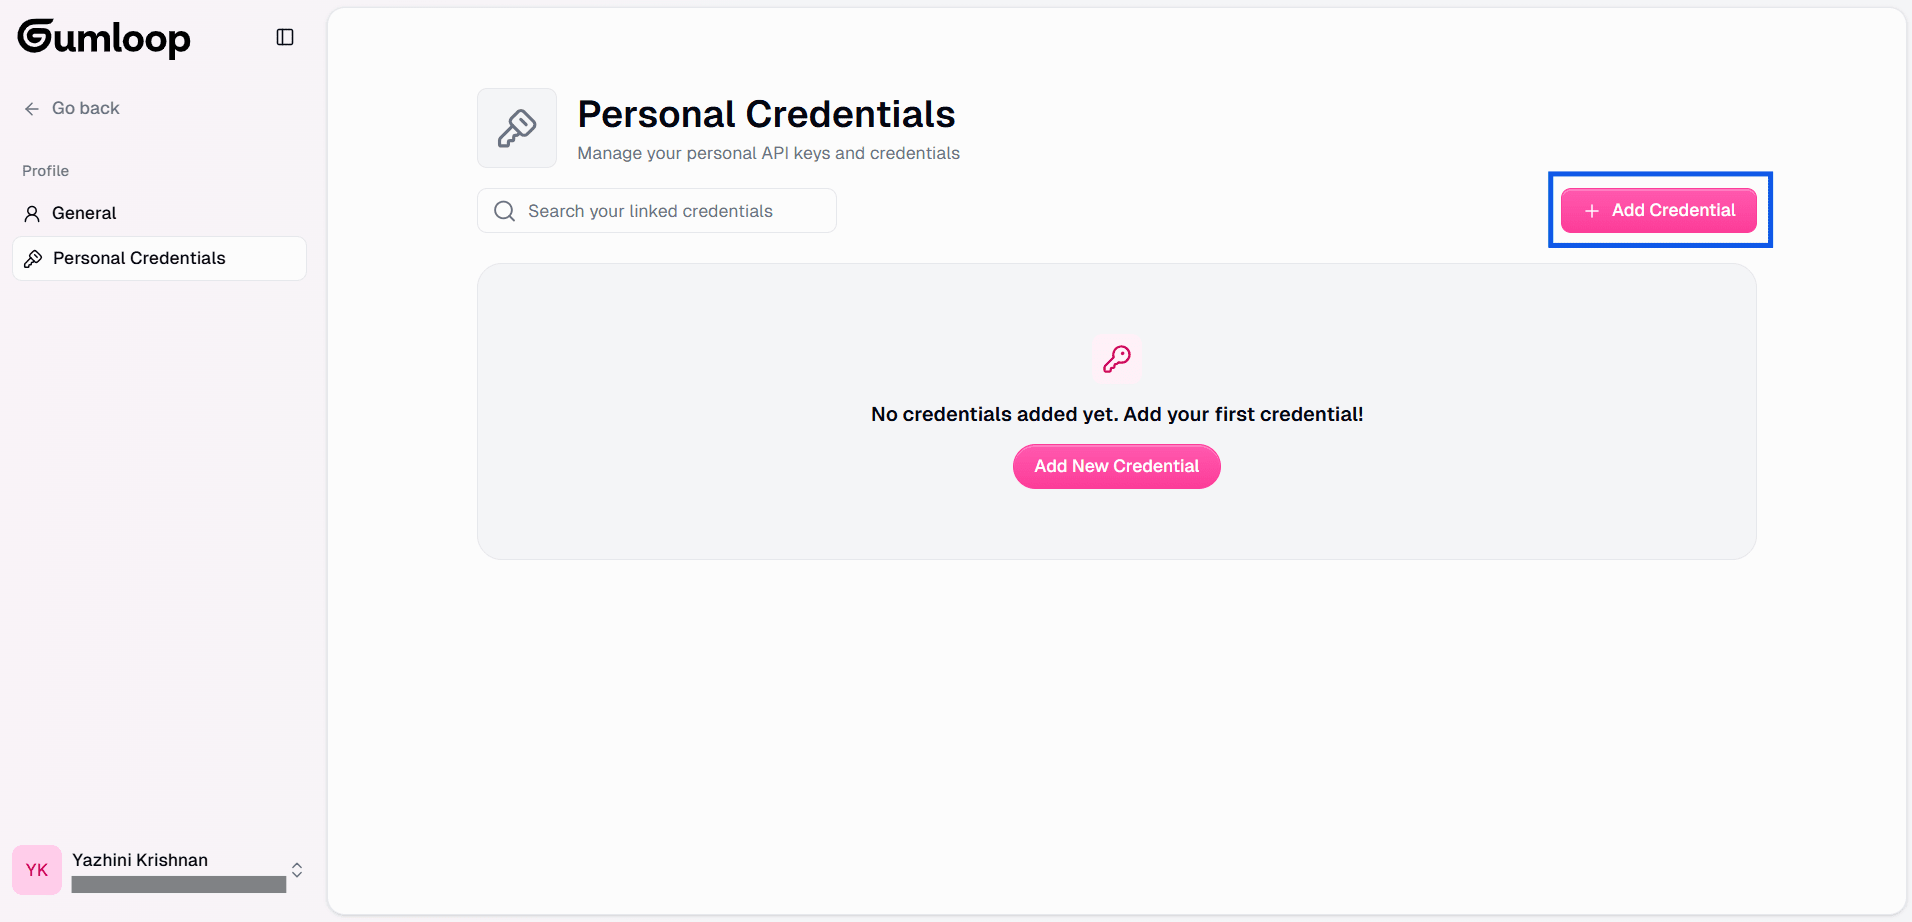
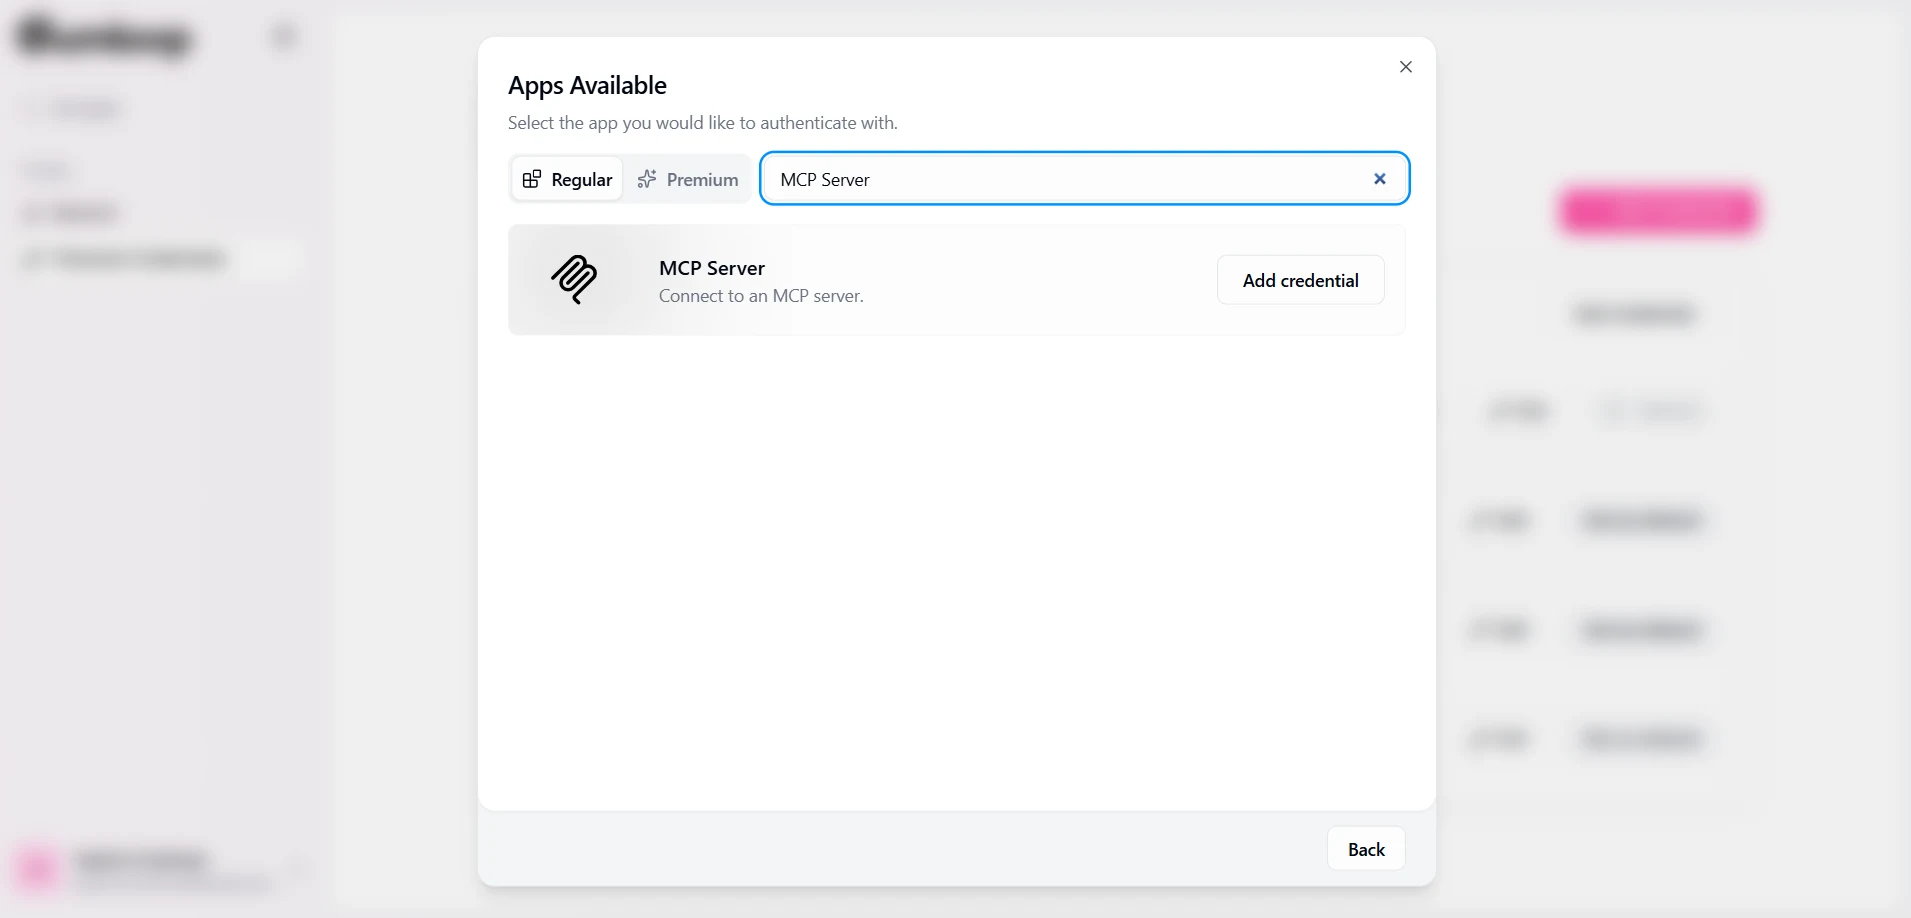
これで、Gumloop でワークフローを構築する際に MCP Server が利用できるようになりました。
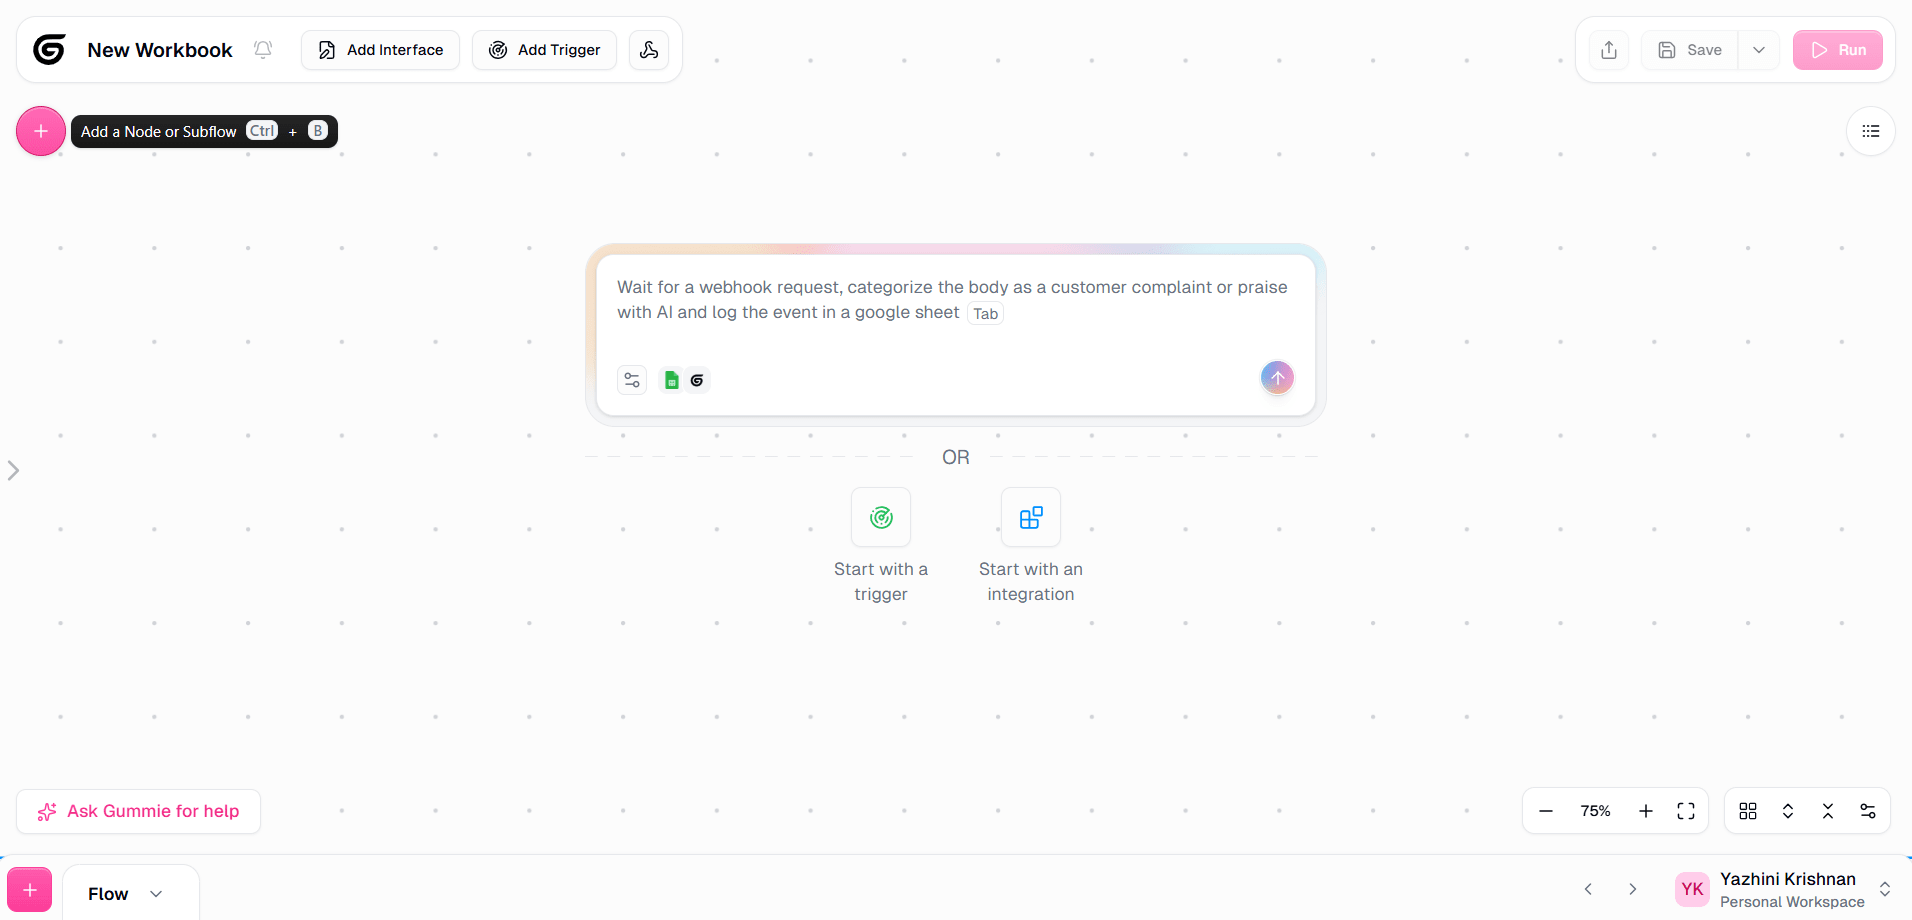
ステップ3: ワークフローを構築してGumloop でPingOne のリアルタイムデータを探索する
- Gumloop Personal workspace にアクセスし、 「Create Flow」をクリックします。
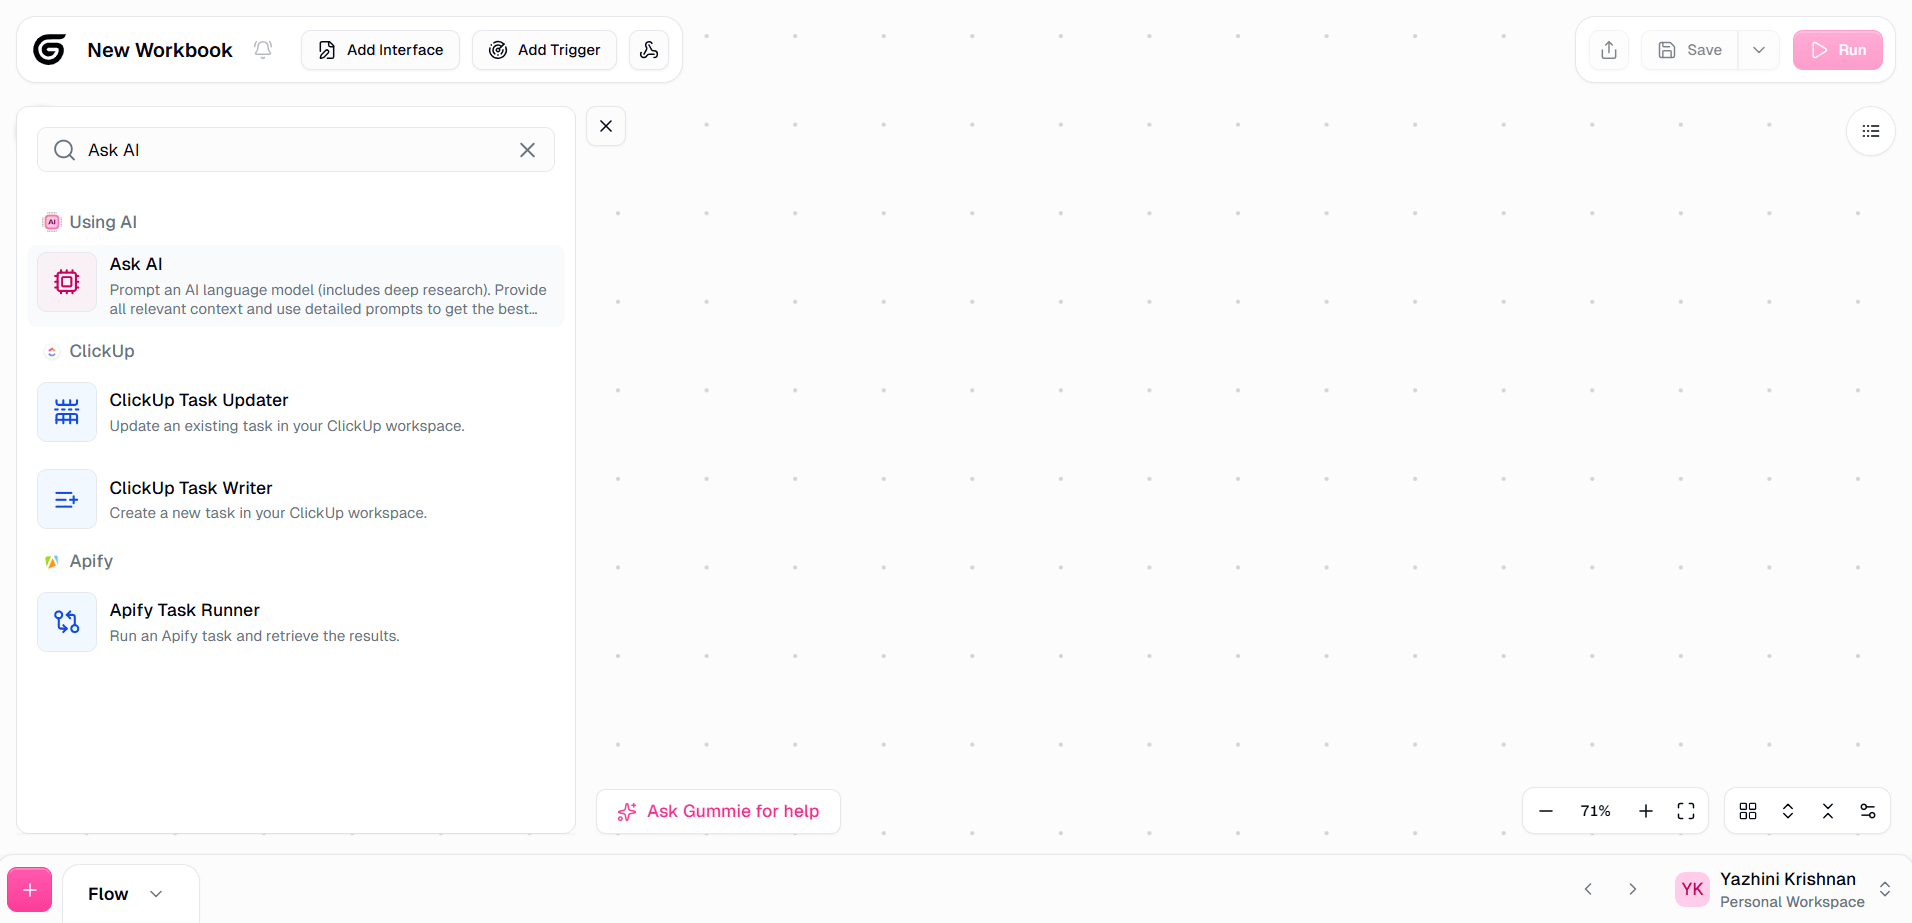
- 「」アイコンを選択するか、「Ctrl」+「B」を押してノードまたはサブフローを追加します。
- 「Ask AI」を検索して選択します。
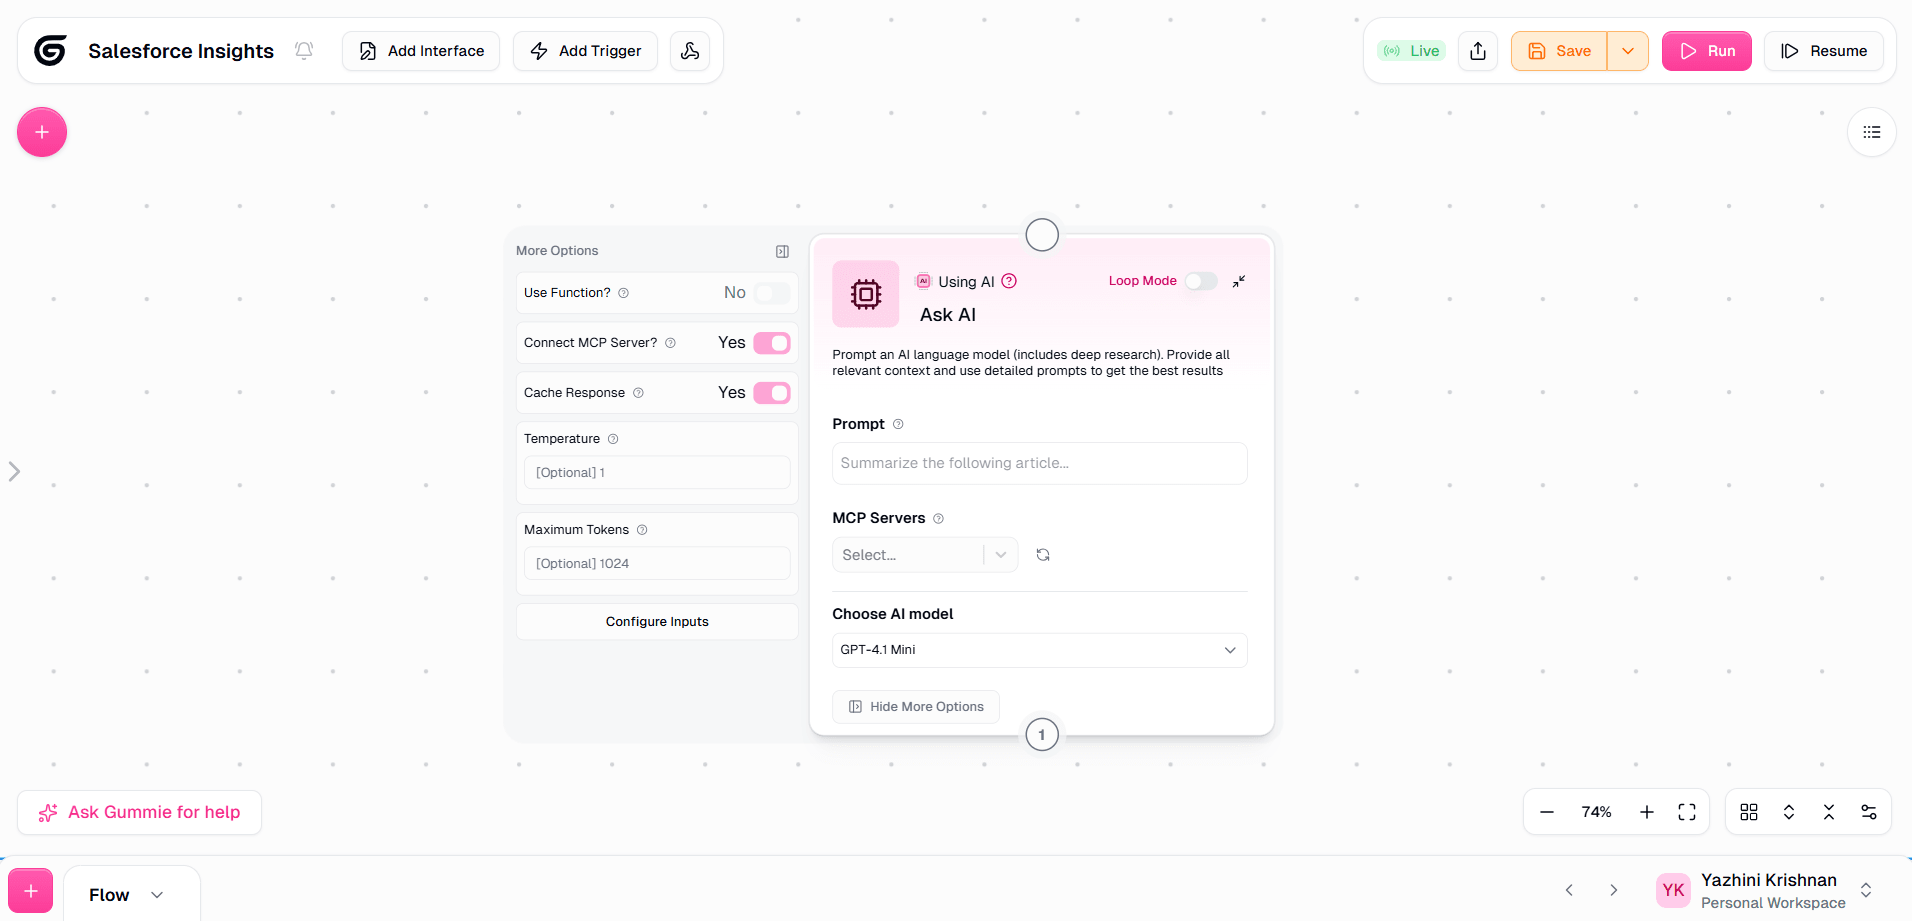
- 「Show More Options」をクリックし、「Connect MCP Server?」オプションを有効にします。
- 「MCP Servers」ドロップダウンから、保存したMCP 認証情報を選択します。
- プロンプトを追加し、要件に応じてAI モデルを選択します。
- 必要な詳細の構成が完了したら、「Run」をクリックしてパイプラインを実行します
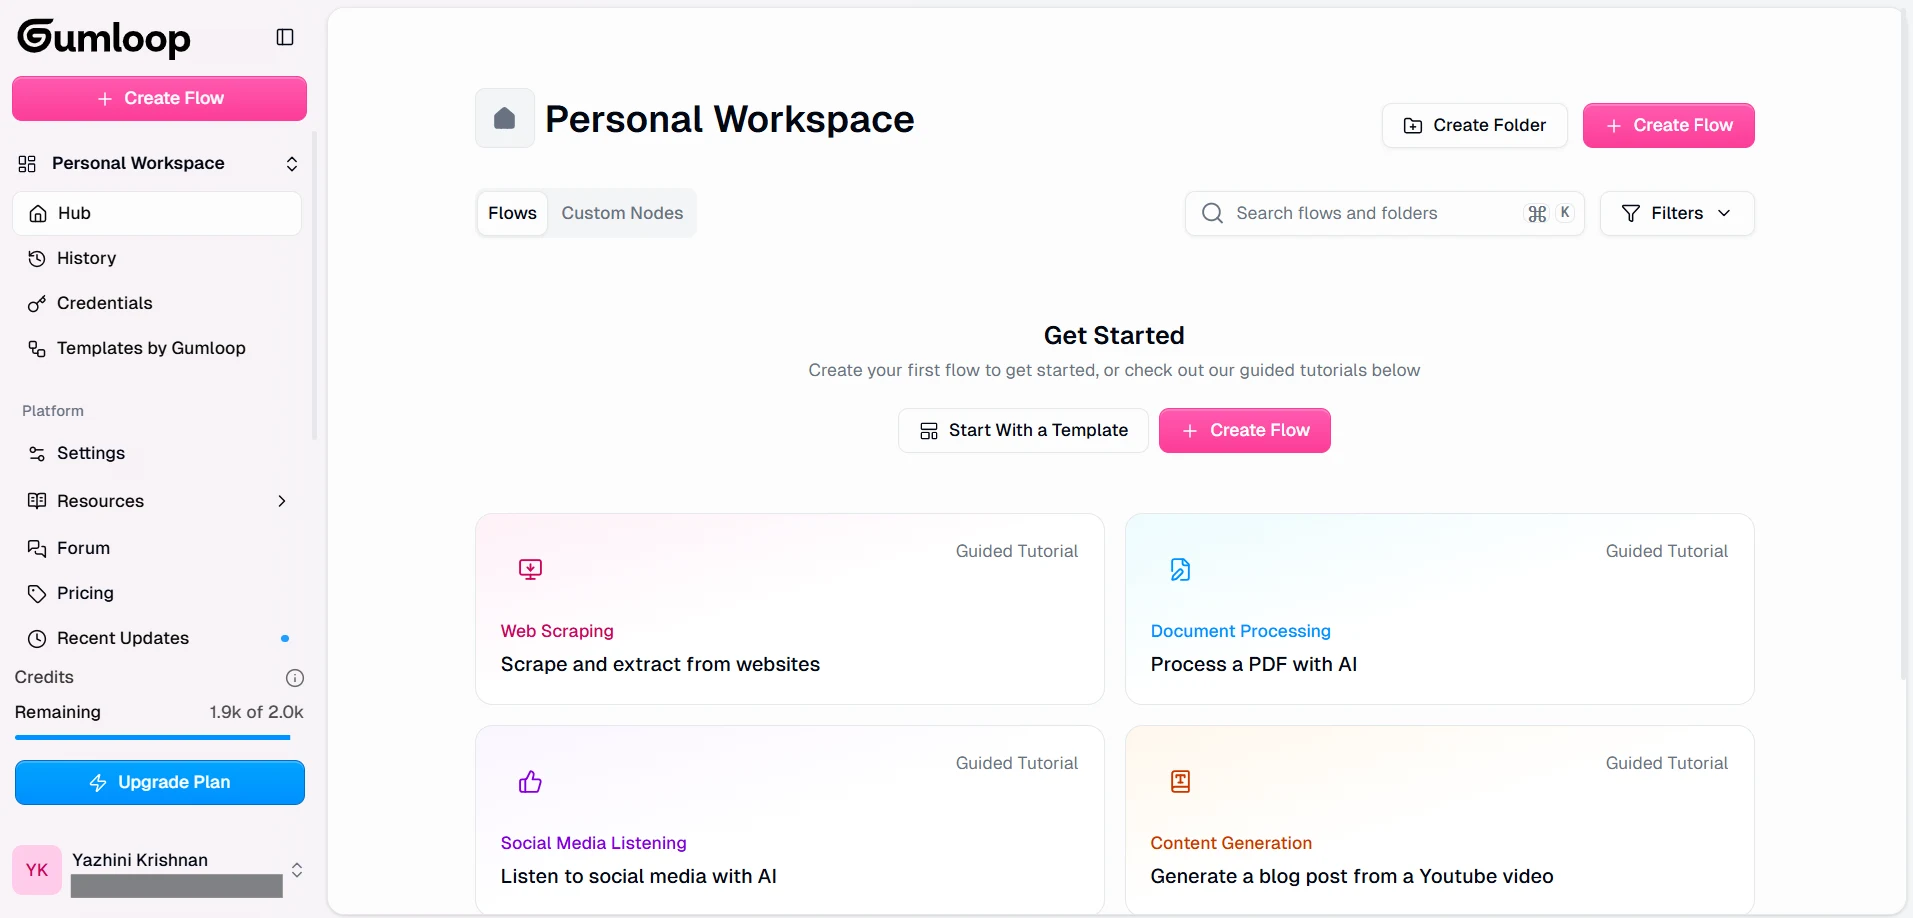
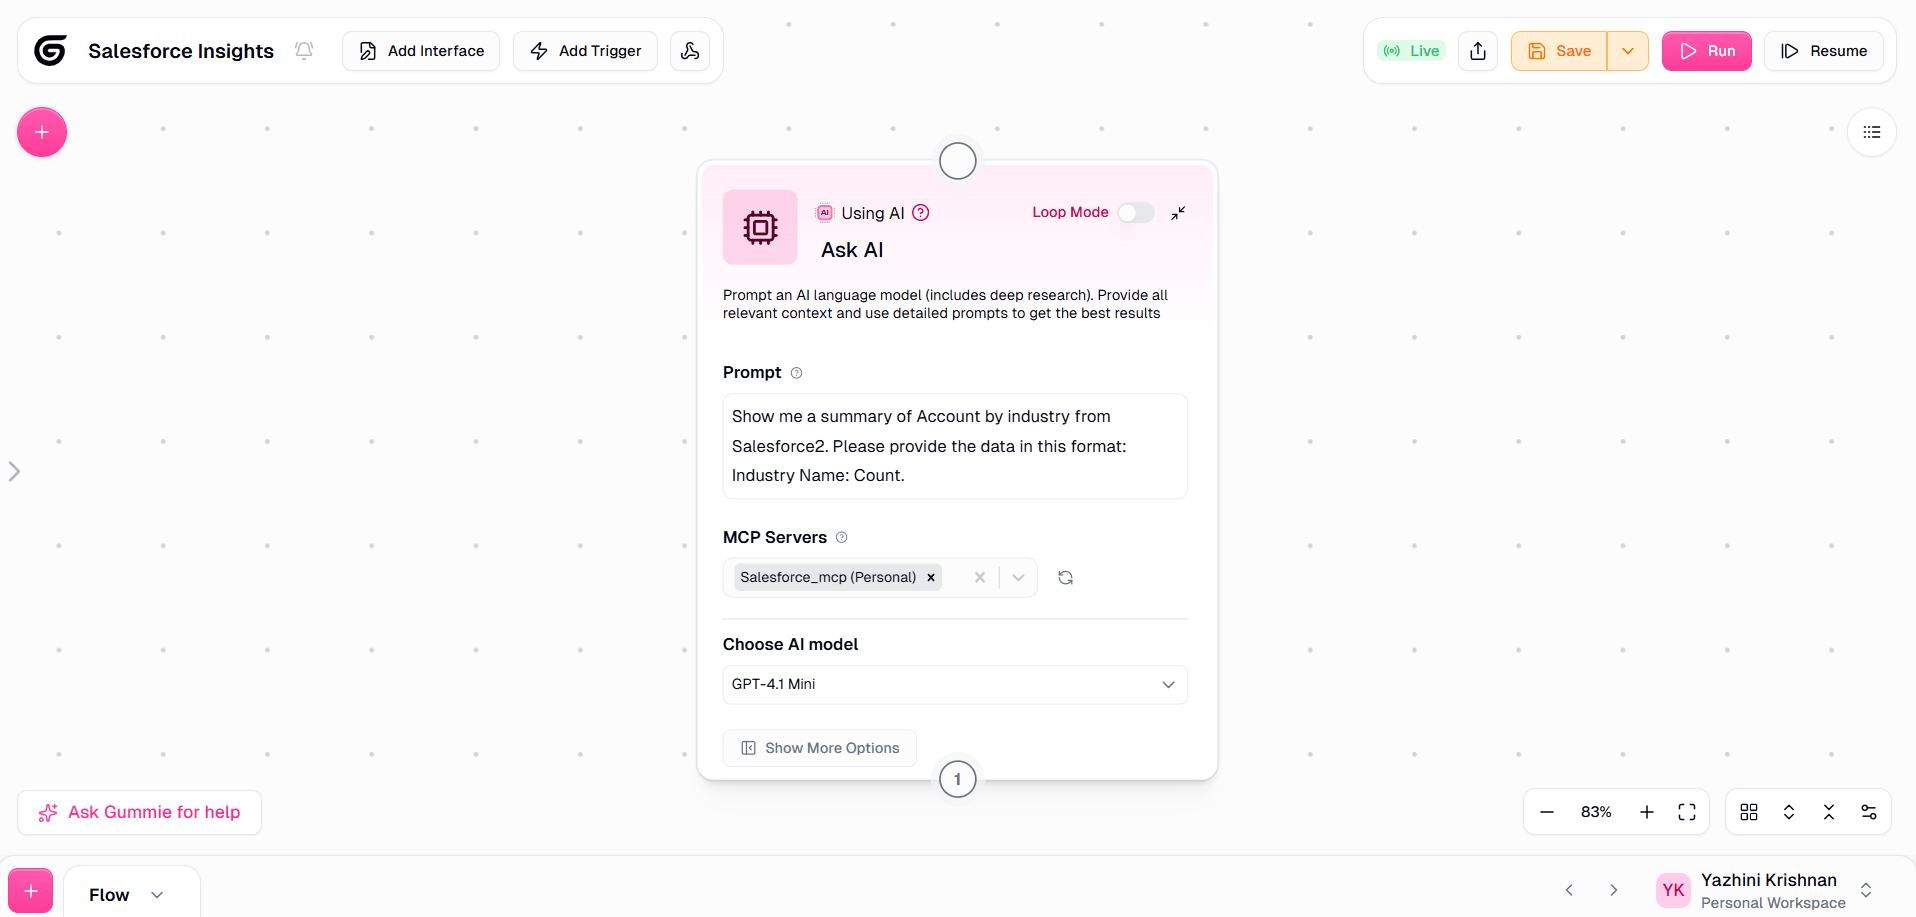
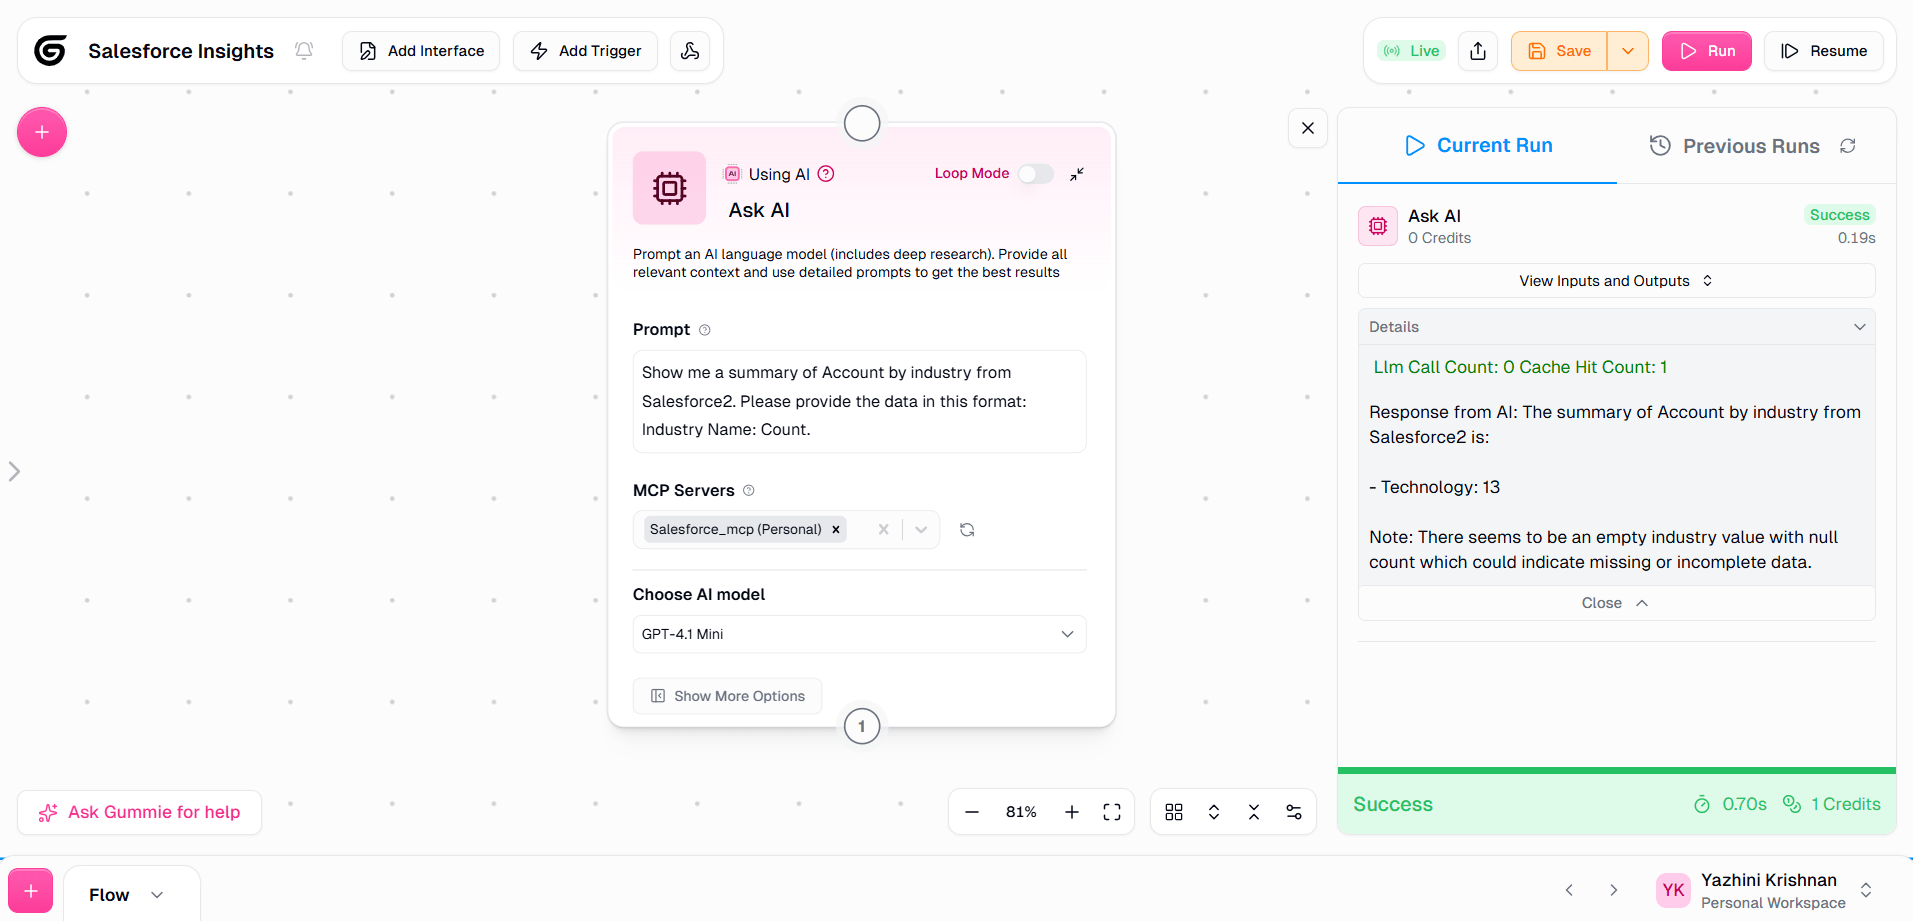
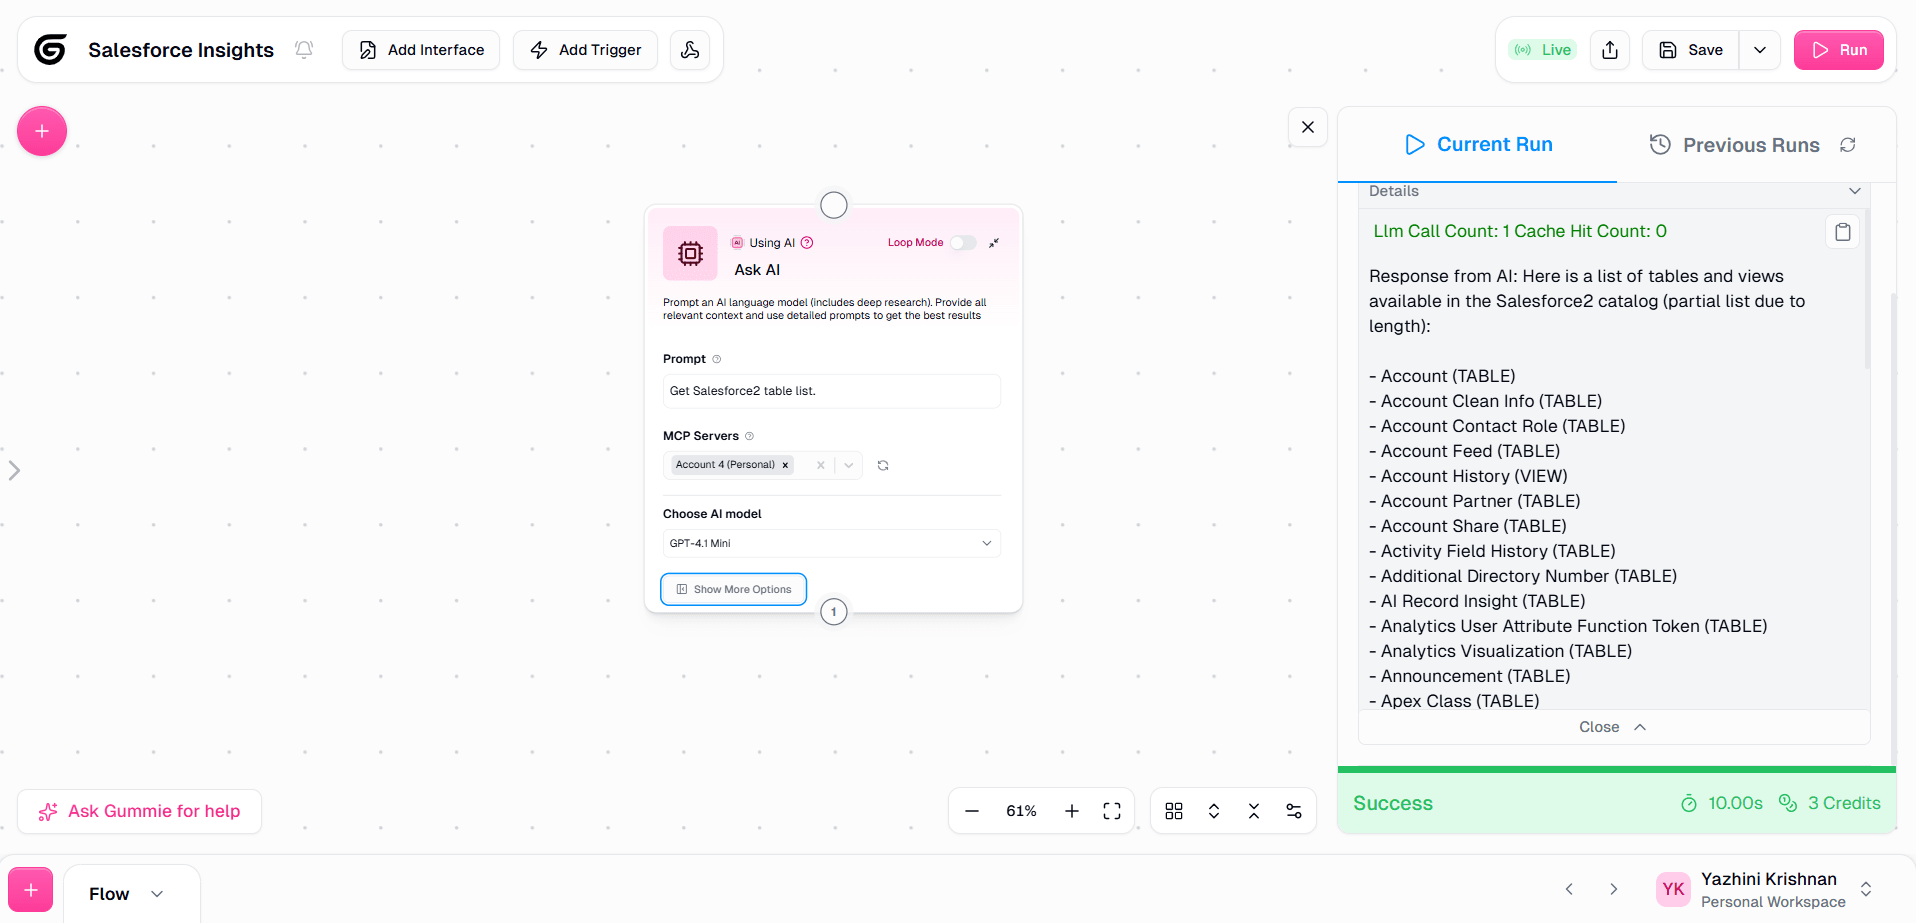
ワークフローの実行が完了すると、CData Connect AI MCP Serverを通じて PingOne を正常に取得できたことが確認できます。MCP Client ノードを使用することで、データに対する質問、レコードの取得、アクションの実行が可能になります。
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?Gumloop からPingOne へのデータ接続が10分もかからずに完了したのではないでしょうか。業務に使えそう、と感じてくださった方は、14日間の無償トライアルでAI ツールからビジネスシステムへのリアルタイムデータ接続をぜひお試しください。