

SQL Server リンクサーバーとして PingOne のデータに接続
SQL Server リンクサーバーは、SQL Server データベースエンジンがリモートデータソースからデータを読み取り、 SQL Server インスタンス外部のリモートデータベースサーバーに対してコマンドを実行できるようにします。通常、リンクサーバーは 別の SQL Server インスタンスや Oracle などの他のデータベース製品のテーブルを含む T-SQL ステートメントの実行を可能にするために設定されます。 CData Connect AI と組み合わせると、リンクサーバーは SQL Server データベースからリアルタイムのPingOne のデータへの即座のアクセスを提供します。この記事では、Connect AI を使用して PingOne に接続し、 SQL Server Management Studio(SSMS)でPingOne のデータをクエリする方法を説明します。
CData Connect AI は、PingOne 向けの純粋な SQL Server インターフェースを提供し、ネイティブにサポートされるデータベースに データをレプリケートすることなく PingOne のデータをクエリできます。 最適化されたデータ処理機能を標準搭載しており、CData Connect AI はフィルタや JOIN などのサポート対象の SQL 操作を PingOne へ直接送信し、サーバーサイド処理を活用して要求された PingOne のデータを迅速に返します。
SQL Server 用の PingOne 接続を設定
SQL リンクサーバーから PingOne への接続は、CData Connect AI を通じて実現できます。SQL リンクサーバーからPingOne のデータを操作するには、まず PingOne への接続を作成・設定します。
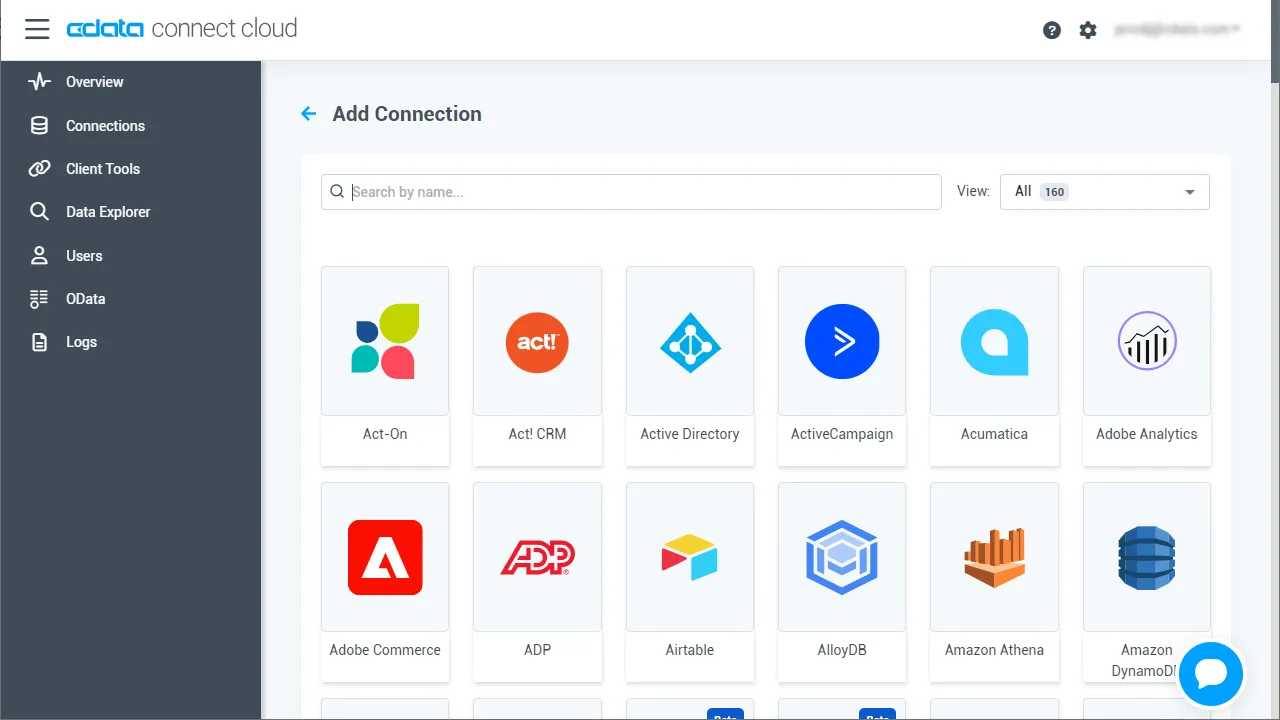
- Connect AI にログインして「Sources」をクリック、次に「 Add Connection」をクリック
- 接続を追加パネルから「PingOne」を選択
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
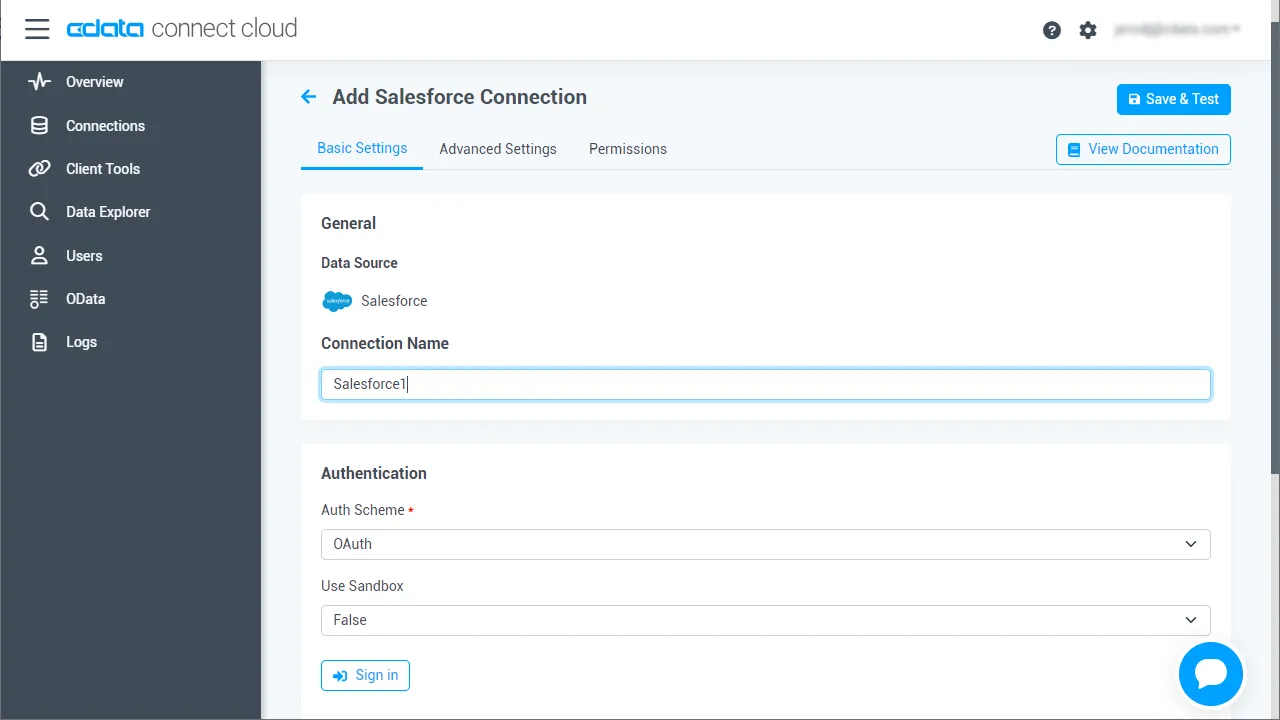
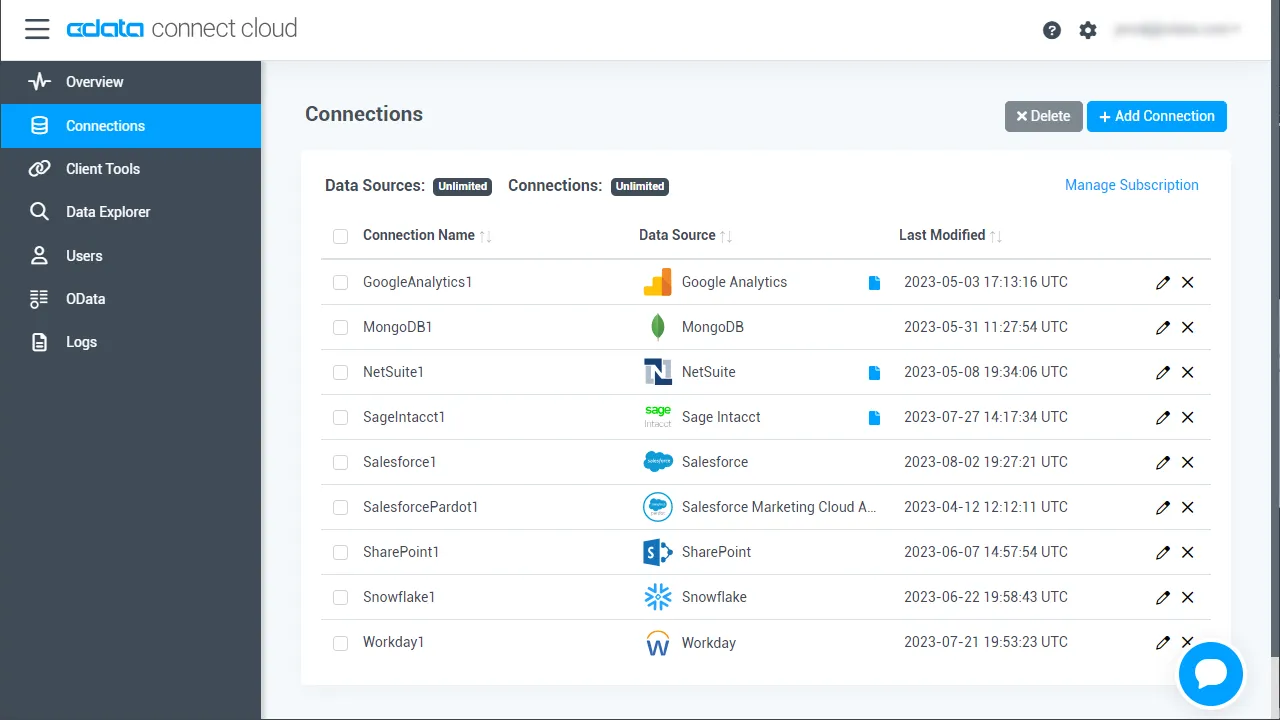
- 「Save & Test」をクリック
-
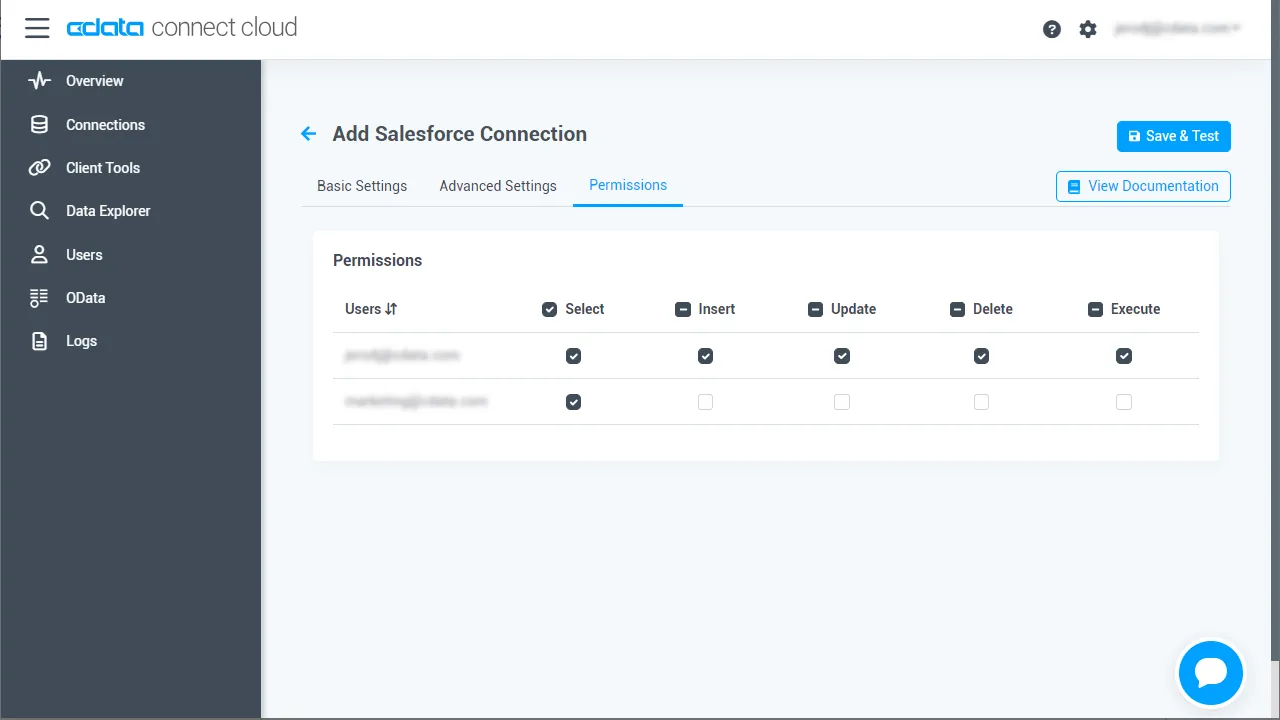
PingOne 接続の追加ページで「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンの追加
REST API、OData API、または仮想 SQL Server を通じて Connect AI に接続する場合、パーソナルアクセストークン(PAT)を使用して Connect AI への接続を認証します。アクセスを細かく管理するため、サービスごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして設定ページを開きます。
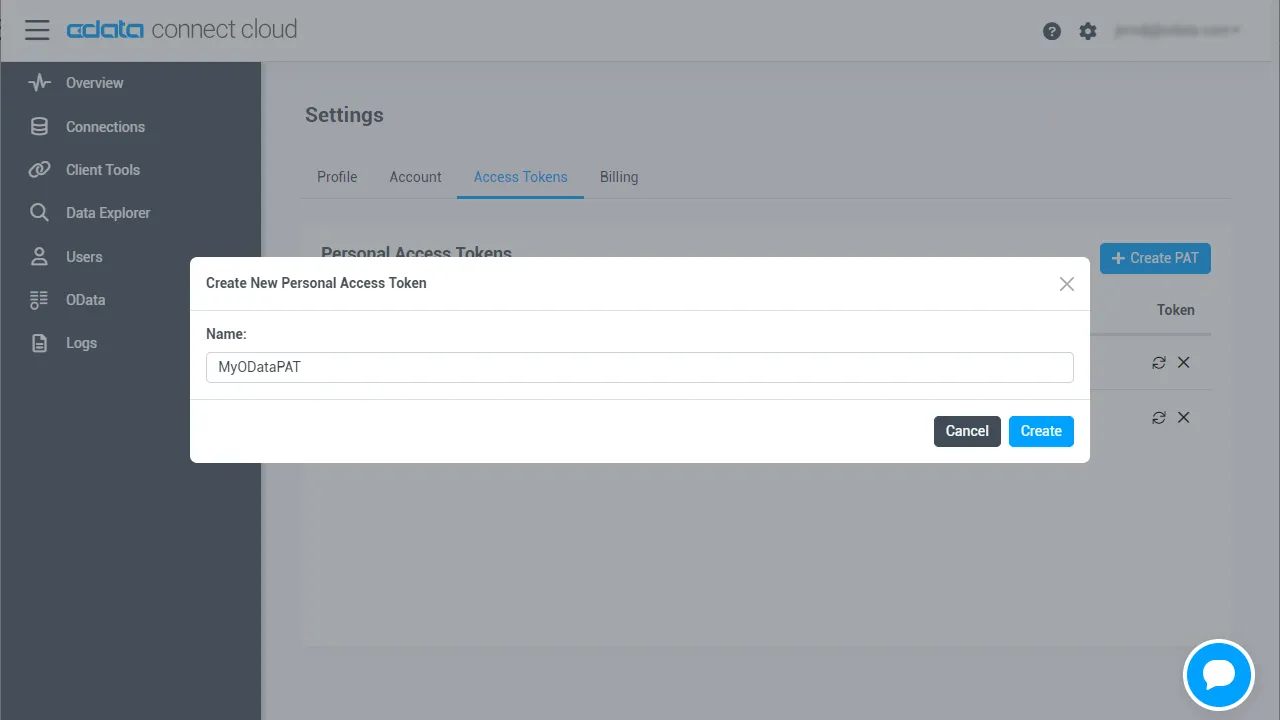
- 設定ページで「Access Tokens」セクションに移動し、「 Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
- パーソナルアクセストークンは作成時にのみ表示されるため、必ずコピーして今後の使用に備えて安全に保管してください。
接続が設定され PAT が生成されたので、 からPingOne のデータに接続する準備が整いました。
Connect AI を使用して SQL Server から PingOne に接続
SQL Server リンクサーバーから CData Connect AI の仮想 SQL Server API への接続を確立するには、以下の手順に従ってください。
- Microsoft SQL Server Management Studio を開きます。
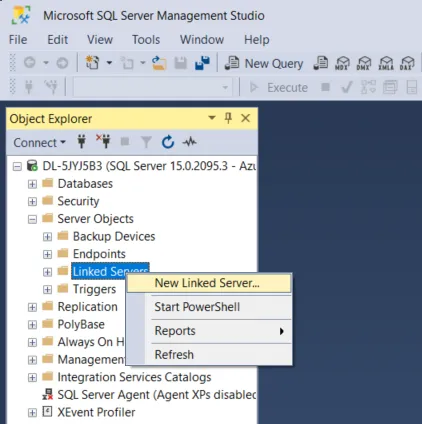
- オブジェクトエクスプローラーペインで、サーバーオブジェクトを開き、「リンクサーバー」を右クリックして「新しいリンク サーバー」を選択します。
-
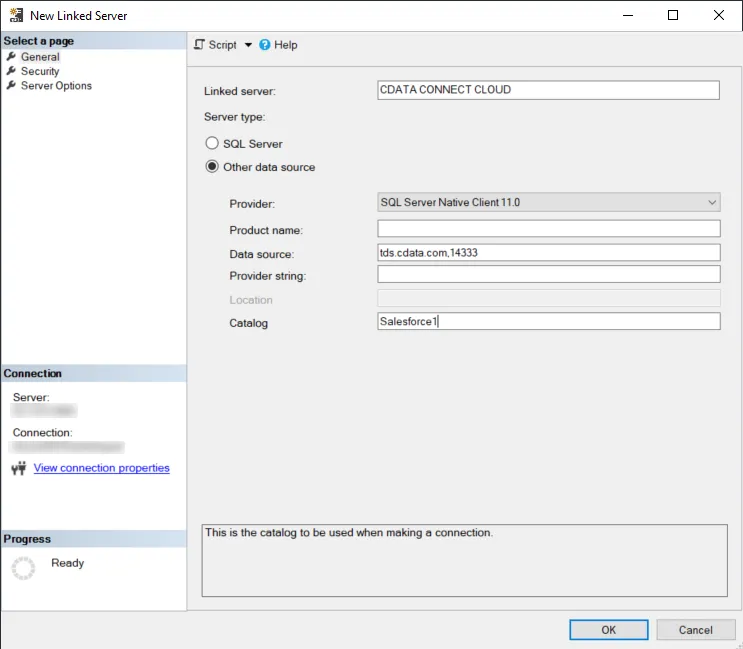
「新しいリンク サーバー」ダイアログが開きます。「全般」ページで、以下の情報を入力します:
- 「リンク サーバー」フィールドにサーバー名を入力します。
- 「その他のデータ ソース」ラジオボタンを選択し、プロバイダーとして「SQL Server Native Client 11.0」を選択します。
- 「データ ソース」フィールドに tds.cdata.com,14333 を入力します。
- 「カタログ」フィールドに、接続したい CData Connect AI データソースの接続名を入力します(例:PingOne1)。
-
「セキュリティ」ページを選択します。下部で「このセキュリティ コンテキストを使用する」というラベルのラジオボタンを選択し、以下の情報を入力します:
- リモート ログイン - CData Connect AI のユーザー名を入力します。これは CData Connect AI インターフェースの右上に表示されます。例:[email protected]
- パスワード - 設定ページで生成した PAT を入力します。
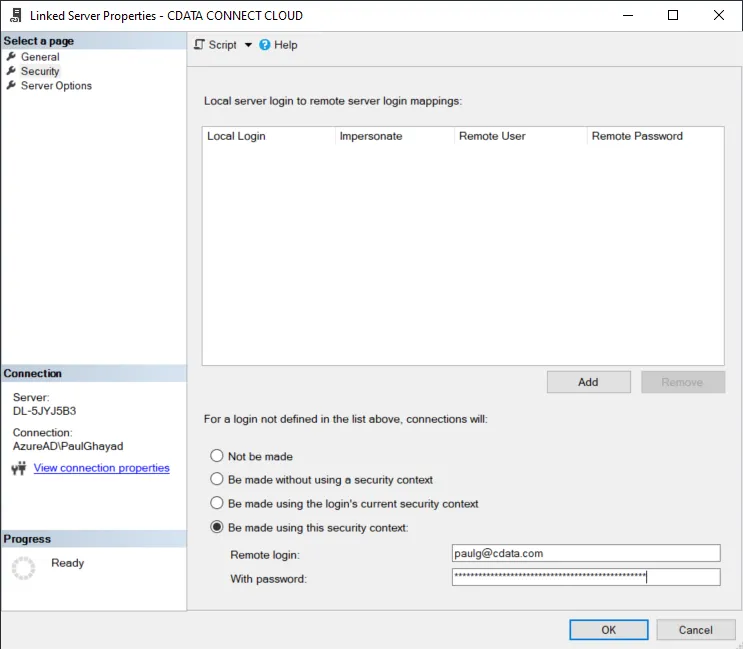
- 「OK」をクリックしてサーバーを作成します。 これでリンクサーバーを使用して、指定したデータソースのデータにアクセスできます。より多くのソースからデータにアクセスする必要がある場合は、各ソースに対して別のリンクサーバーを作成してください。
クエリの実行
これで、SQL Server に接続できる任意のツールから PingOne リンクサーバーに対してクエリを実行できます。 SQL クエリの例:
SELECT * FROM [CDATA CONNECT CLOUD].[PingOne1].[PingOne].[[CData].[Administrators].Users]
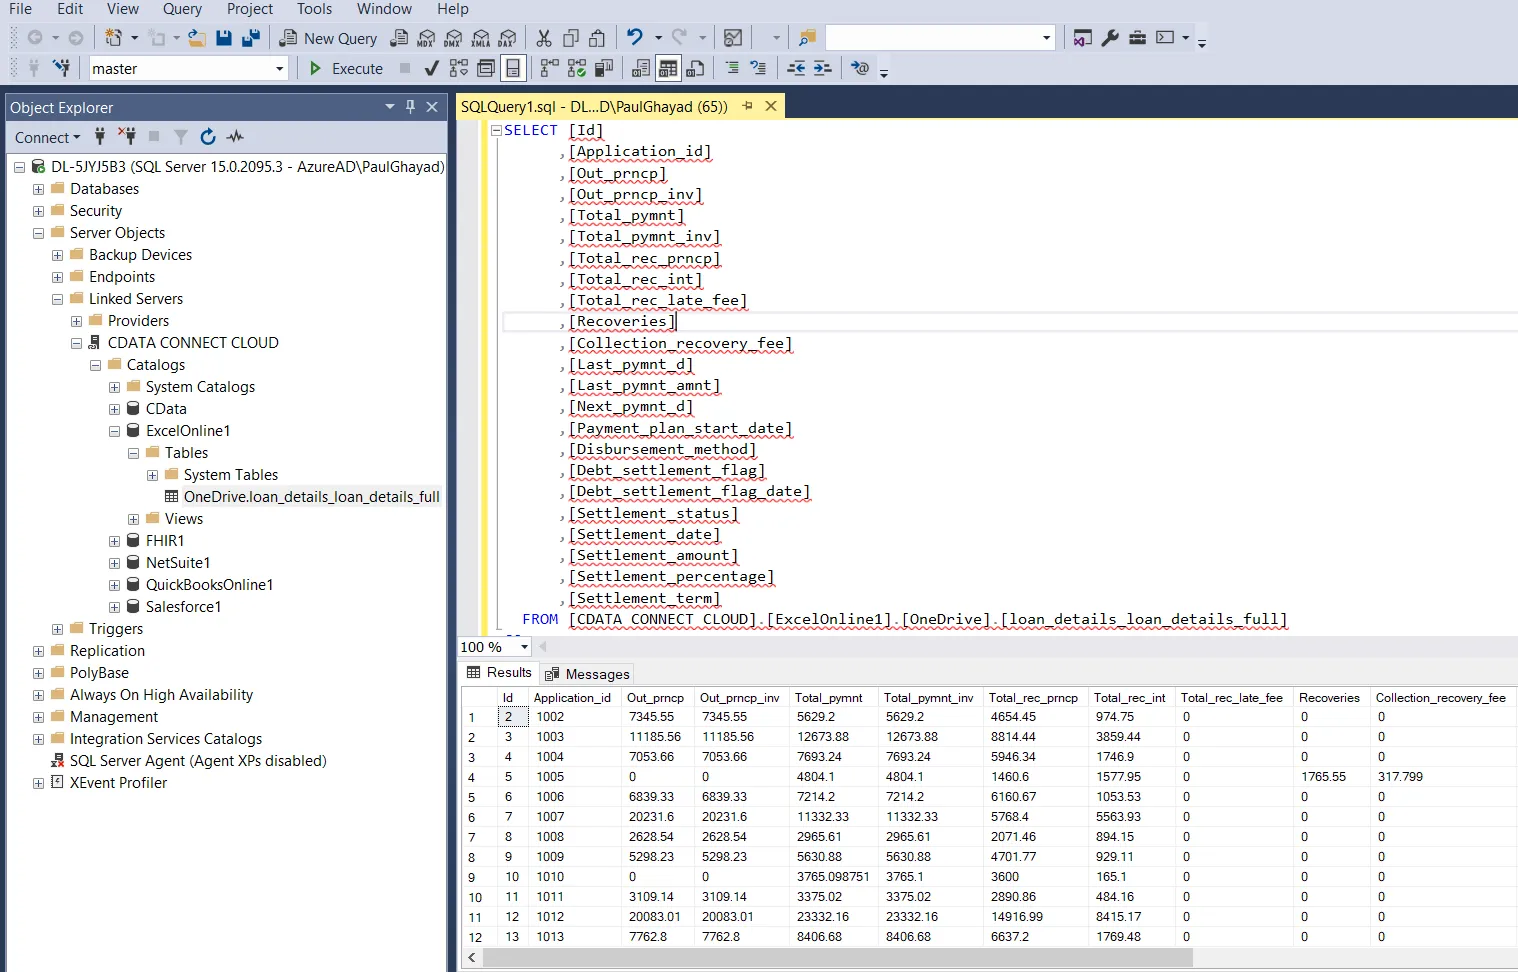 PingOne のデータをクエリできるリンクサーバーが正常に作成されました。
CData Connect AI を入手
SQL Server データベースから直接 数百種類の SaaS、ビッグデータ、NoSQL ソースへのリアルタイムデータアクセスを取得するには、 CData Connect AI を今すぐお試しください!