

OData SDK for PHP を使ってPingOne のデータを取得

CData Connect AI はPingOne のデータをWeb サービスとして公開します。 この記事の手順を実行することで、PingOne のデータをPHP オブジェクトとして扱うことができるようになります。
CData Connect AI はPingOne のデータへのクラウドベースのOData インターフェースを提供し、ODataPHP SDK からPingOne のデータへのリアルタイム連携を実現します。
Connect AI を構成
ODataPHP SDK でPingOne のデータを操作するには、Connect AI からPingOne に接続し、コネクションにユーザーアクセスを提供してPingOne のデータのOData エンドポイントを作成する必要があります。
PingOne に接続したら、目的のテーブルのOData エンドポイントを作成します。
(オプション)新しいConnect AI ユーザーの追加
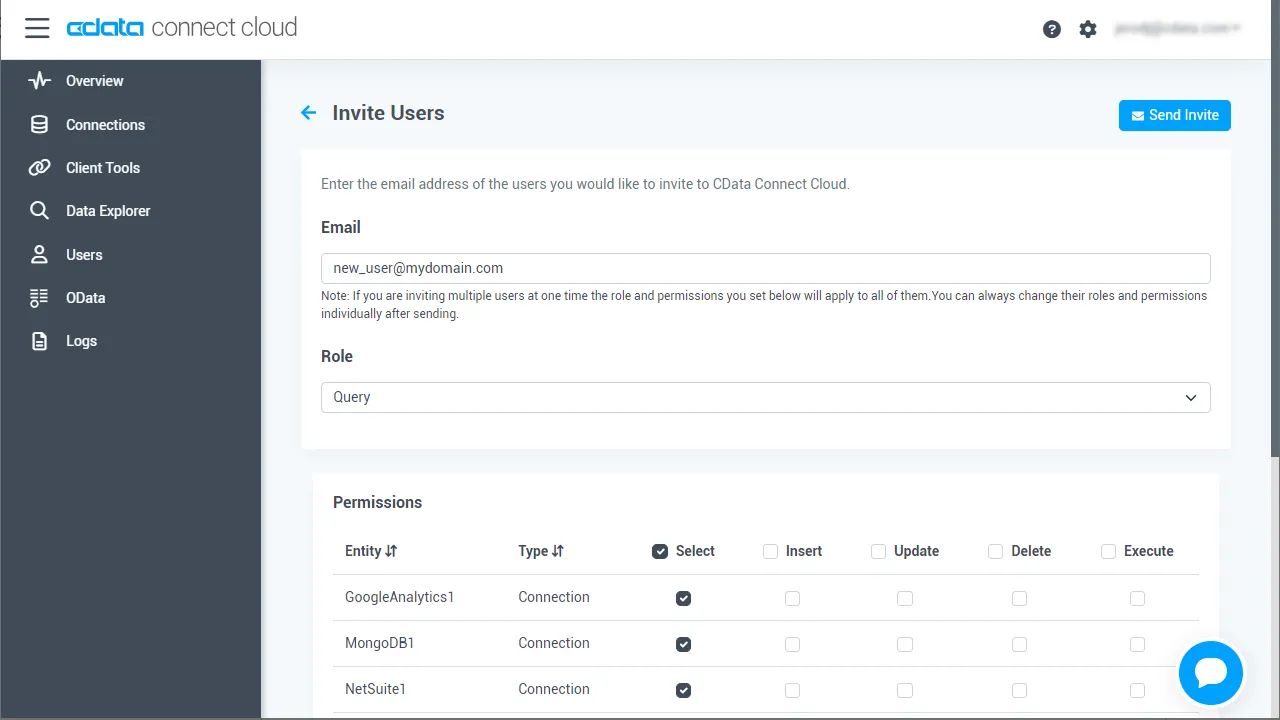
必要であれば、Connect AI 経由でPingOne に接続するユーザーを作成します。
- 「Users」ページに移動し、 Invite Users をクリックします。
- 新しいユーザーのE メールアドレスを入力して、 Send をクリックしてユーザーを招待します。
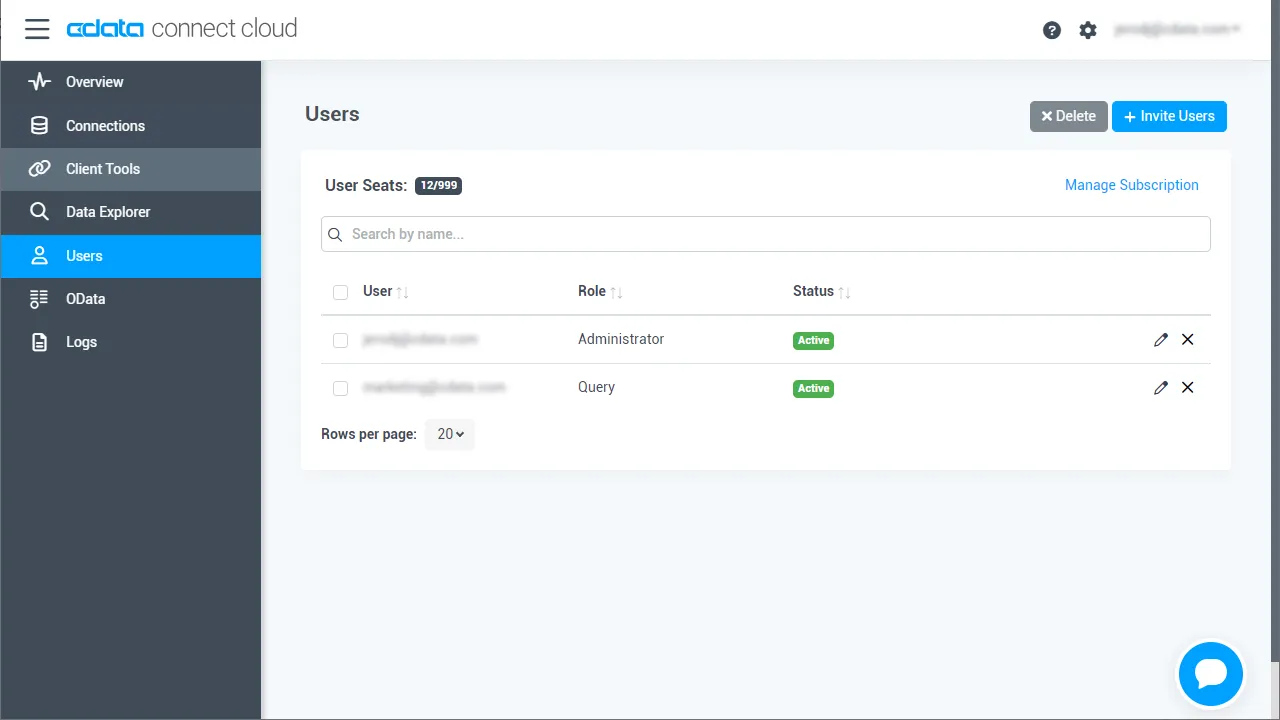
- 「Users」ページからユーザーを確認および編集できます。
パーソナルアクセストークンの追加
OAuth 認証をサポートしていないサービス、アプリケーション、プラットフォーム、またはフレームワークから接続する場合は、認証に使用するパーソナルアクセストークン(PAT)を作成できます。きめ細かなアクセス管理を行うために、サービスごとに個別のPAT を作成するのがベストプラクティスです。
- Connect AI アプリの右上にあるユーザー名をクリックし、「User Profile」をクリックします。
- 「User Profile」ページで「Access Token」セクションにスクロールし、 Create PAT をクリックします。
- PAT の名前を入力して Create をクリックします。
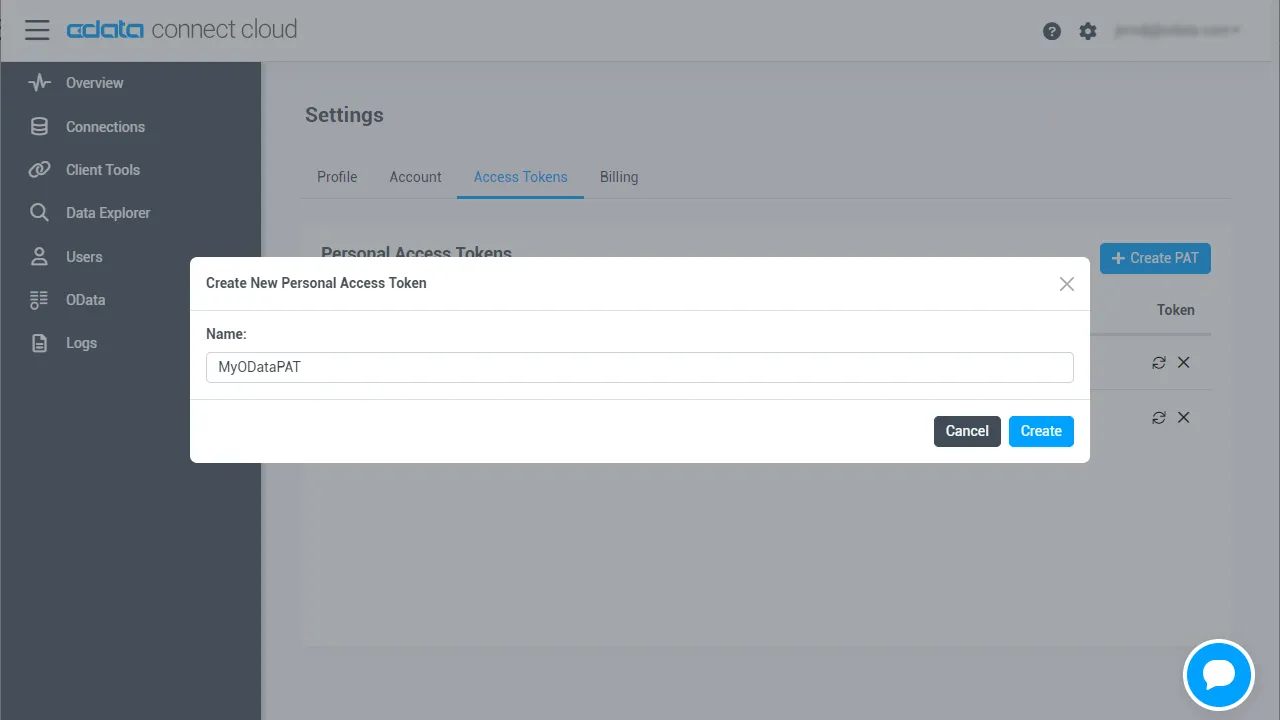
- パーソナルアクセストークンは作成時にしか表示されないため、必ずコピーして安全に保存してください。
Connect AI からPingOne に接続
CData Connect AI では、簡単なクリック操作ベースのインターフェースでデータソースに接続できます。
- Connect AI にログインし、 Add Connection をクリックします。
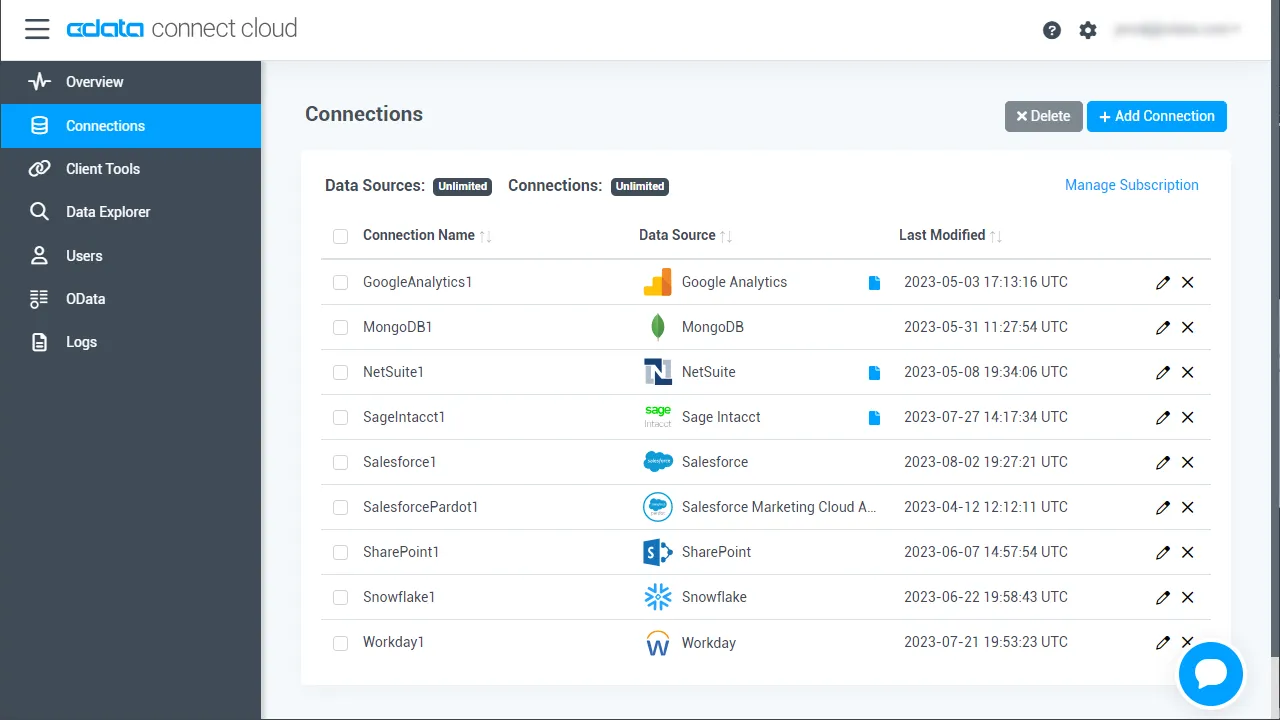
- 「Add Connection」パネルから「PingOne」を選択します。
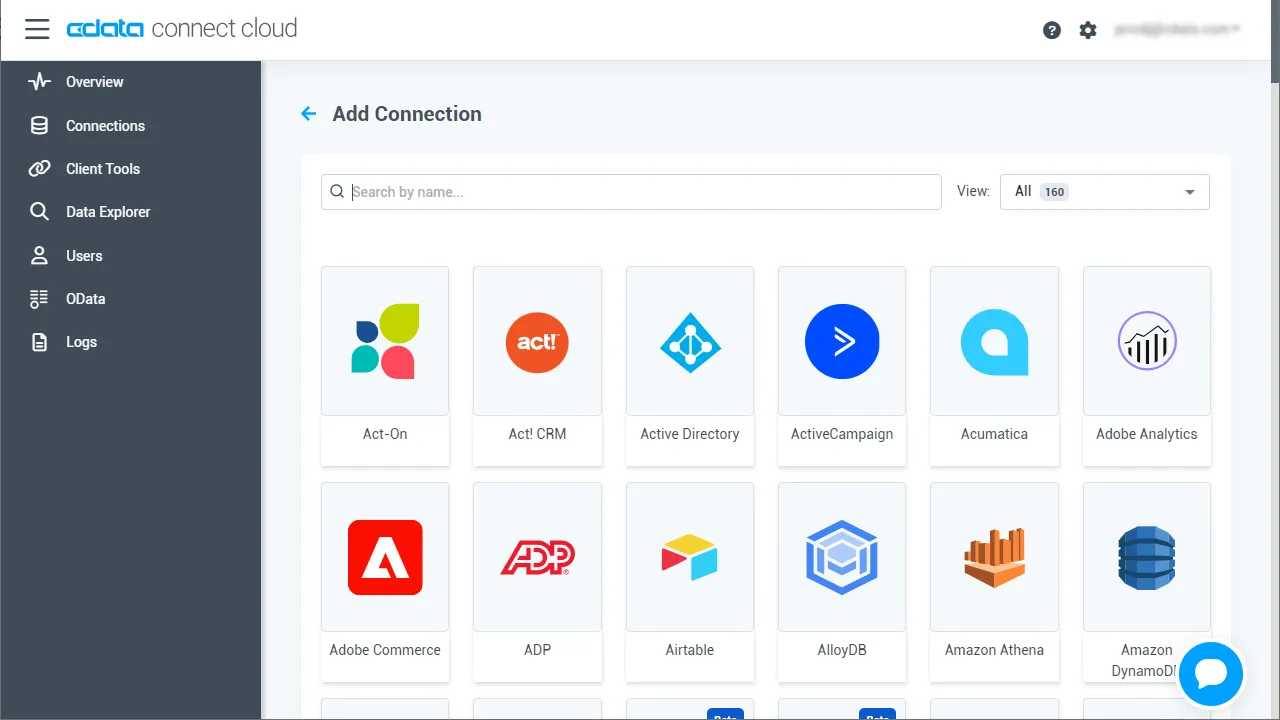
-
必要な認証プロパティを入力し、PingOne に接続します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
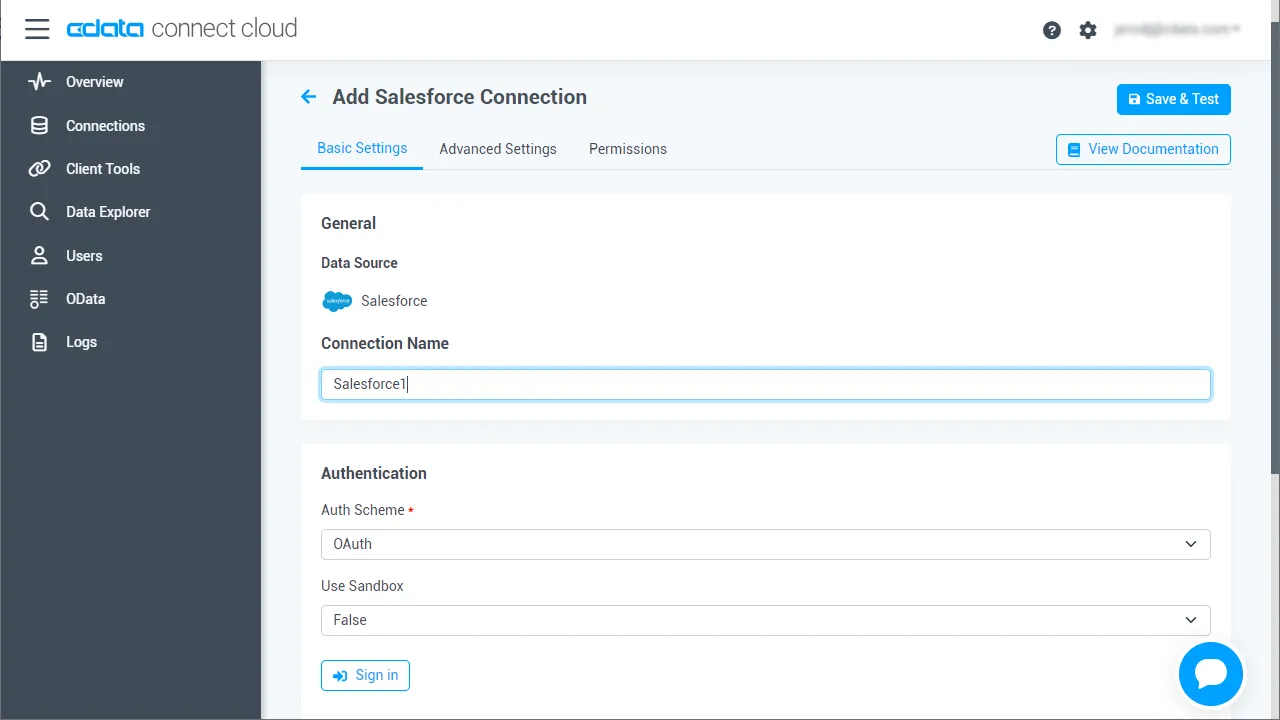
- Create & Test をクリックします。
- 「Add PingOne Connection」ページの「Permissions」タブに移動し、ユーザーベースのアクセス許可を更新します。
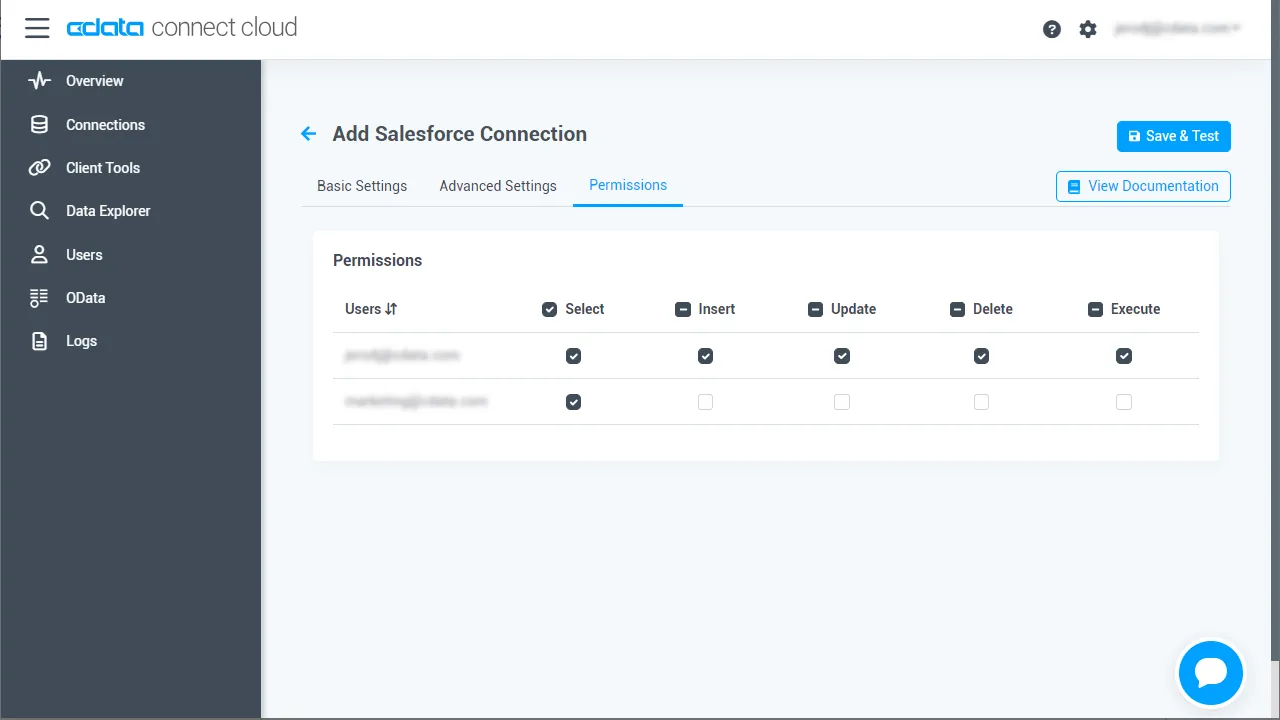
Connect AI にPingOne OData エンドポイントを追加する
PingOne に接続したら、目的のテーブルのOData エンドポイントを作成します。
- OData ページに移動し、 Add をクリックして新しいOData エンドポイントを作成します。
- PingOne 接続(例:PingOne1)を選択し、Next をクリックします。
- 使用するテーブルを選択し、「Confirm」をクリックします。
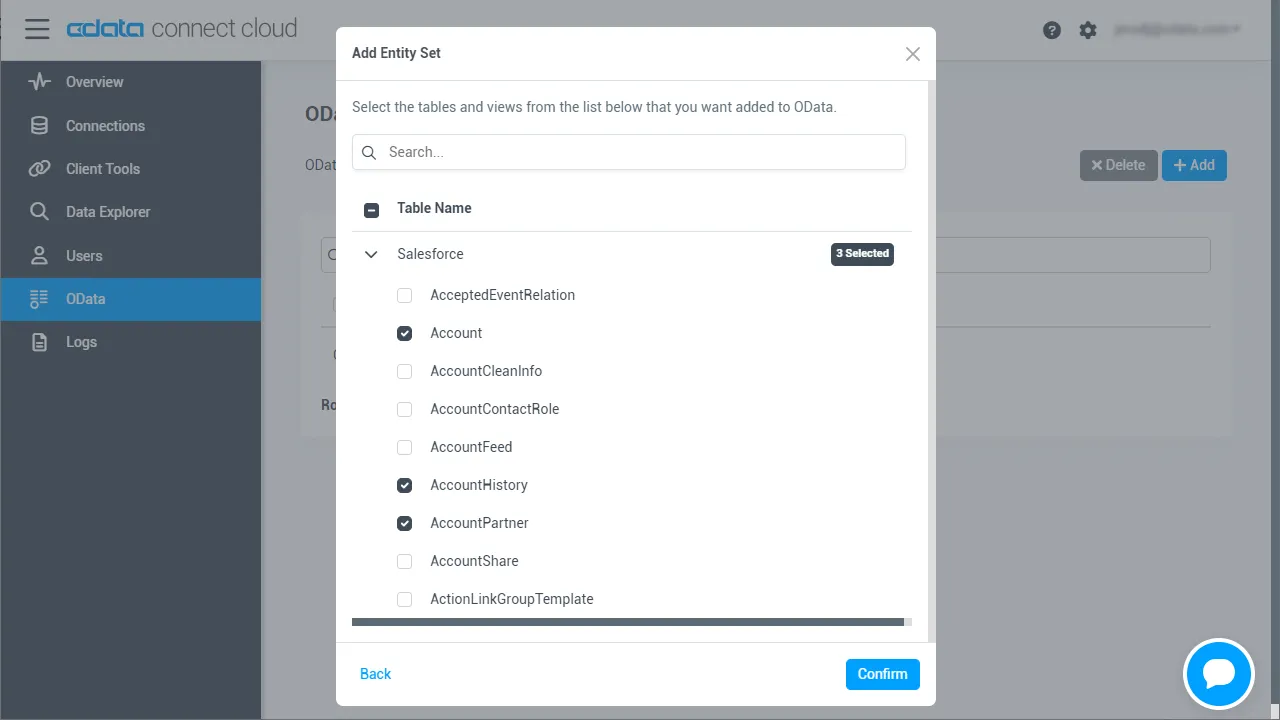
コネクションとOData エンドポイントを設定したら、ODataPHP SDK からPingOne のデータに接続できます。
-
まずは、ODataPHP SDK を使用してCData Connect AI が公開したWeb サービスに接続するプロキシクラスを作成します。
URI 部分を書き換えて、次のようなコマンドを実行してください。
php C:\PHPLib\ODataphp\PHPDataSvcUtil.php /uri=https://your-server:8032/api.rsc/@your-personal-access-token/ /out=C:\PHPLib\ODataphp\PingOneEntities.phpこのコマンドは、OData エンドポイントが返すメタデータからクラスを定義して、指定したフォルダにクラスの定義を出力します。
CData Connect AI およびOData SDK for PHP は、どちらもフォームとWindows 認証をサポートします。CData Connect AI はOData エンドポイントへのアクセスが認可されたユーザーの認証に、パーソナルアクセストークンを使用します。パーソナルアクセストークンはHTTP Basic 認証の際に渡したり、OData URL に付加することで使用できます。
認証済みのユーザーは、CData Connect AI の管理コンソールのUsers セクションで設定できます。
-
これで、PHP のオブジェクト指向インターフェースを使ってPingOne のデータにアクセスできます。以下のコードは[CData].[Administrators].Users テーブルのレコードを作成してリアルタイムデータを取得し、新しく作成したレコードを表示します。
require_once 'PingOneEntities.php';
try{
  $svc = new CDataAPI();
  $[cdata].[administrators].users = new [CData].[Administrators].Users();
  $[cdata].[administrators].users->EmployeeType = 'Contractor';
  $svc->AddTo[CData].[Administrators].Users($[cdata].[administrators].users);
  $svc->SetSaveChangesOptions(SaveChangesOptions::None);
  $svc->SaveChanges();
  $response = $svc->[cdata].[administrators].users()->Execute();
  foreach($response->Result as $[cdata].[administrators].users)
    echo $[cdata].[administrators].users->Id."
";
} catch (Exception $e) {    //CData Connect AI からのエラーをキャッチ
  echo $e->getError(), "\n";
}