

Zapier で PingOne 連携の自動ワークフローを構築
Zapier は、アプリとサービスを連携させるオンライン自動化ツールです。CData Connect AI と組み合わせることで、ワークフローでリアルタイムのPingOne のデータにアクセスできます。この記事では、PingOne に接続し、Zapier でリアルタイムのPingOne のデータを使ったワークフローを構築する方法をご紹介します。
Zapier から PingOne に接続
Zapier で PingOne を使用するには、Connect AI から PingOne に接続し、接続へのユーザーアクセスを提供し、PingOne のデータ用のワークスペースを作成する必要があります。
Connect AI から PingOne に接続
CData Connect AI は、シンプルなポイント&クリックのインターフェースでデータソースに接続できます。
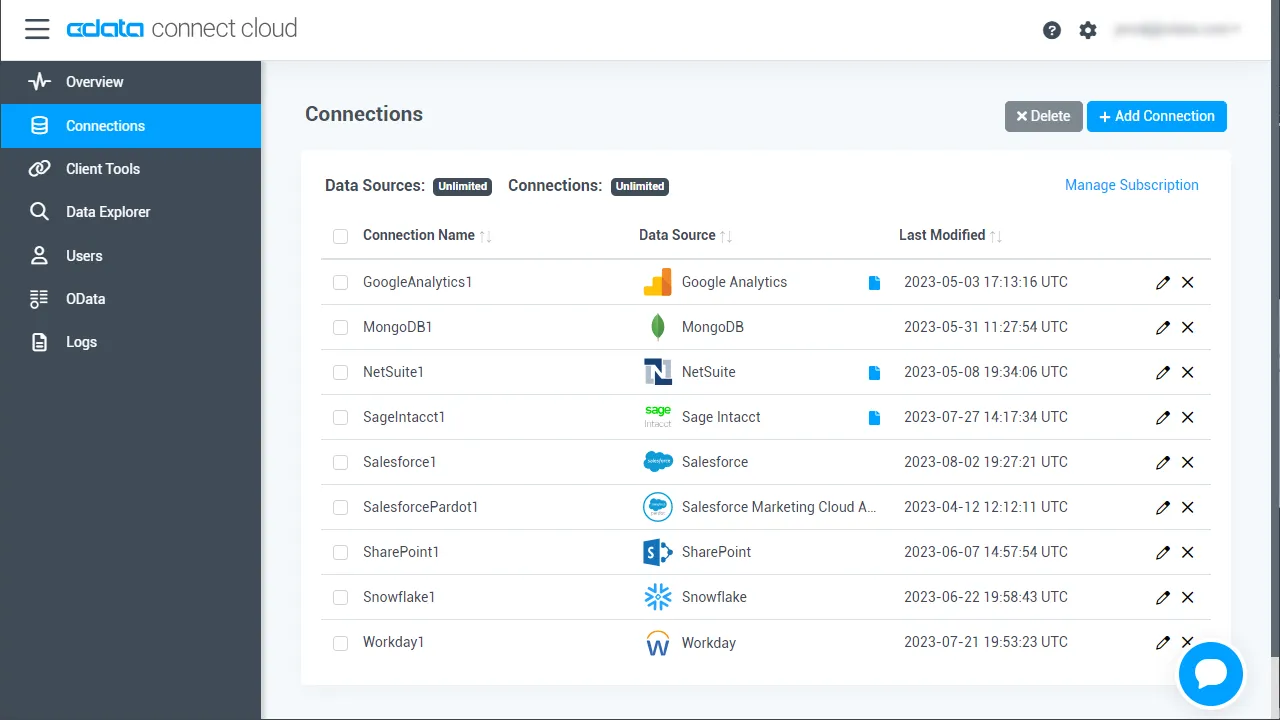
- Connect AI にログインして「Sources」をクリック、次に「 Add Connection」をクリック
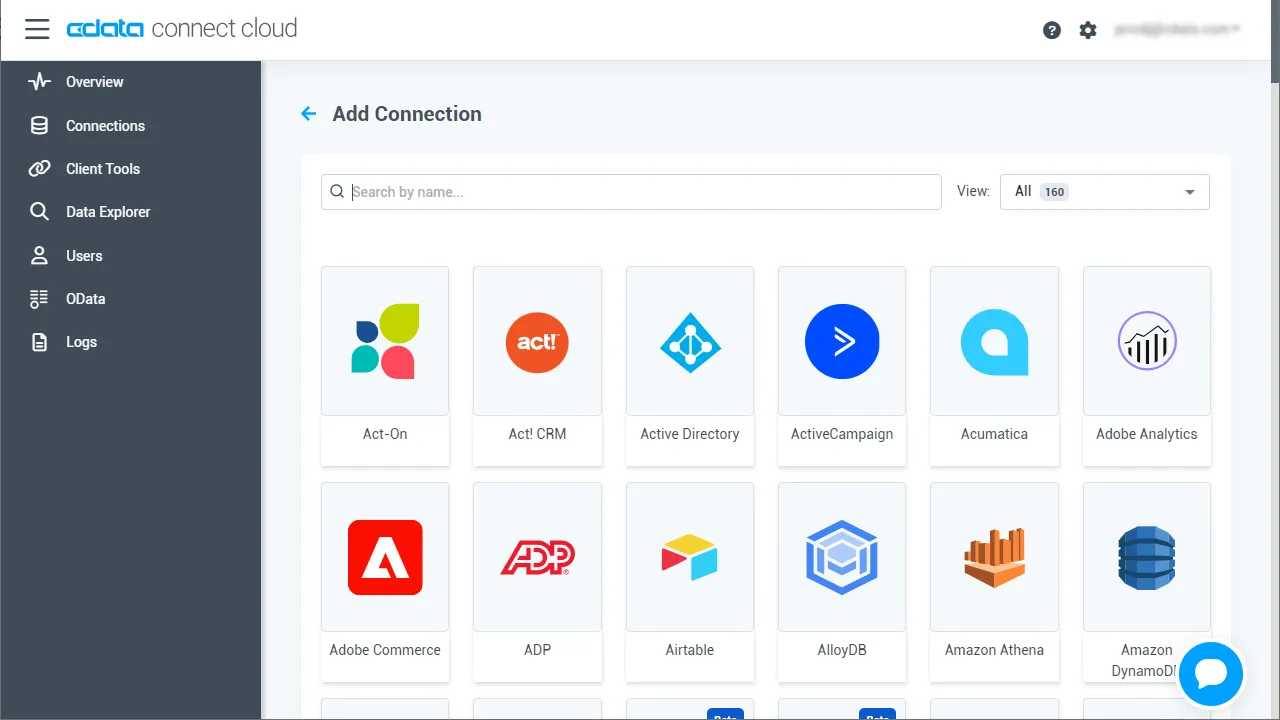
- 接続を追加パネルから「PingOne」を選択
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
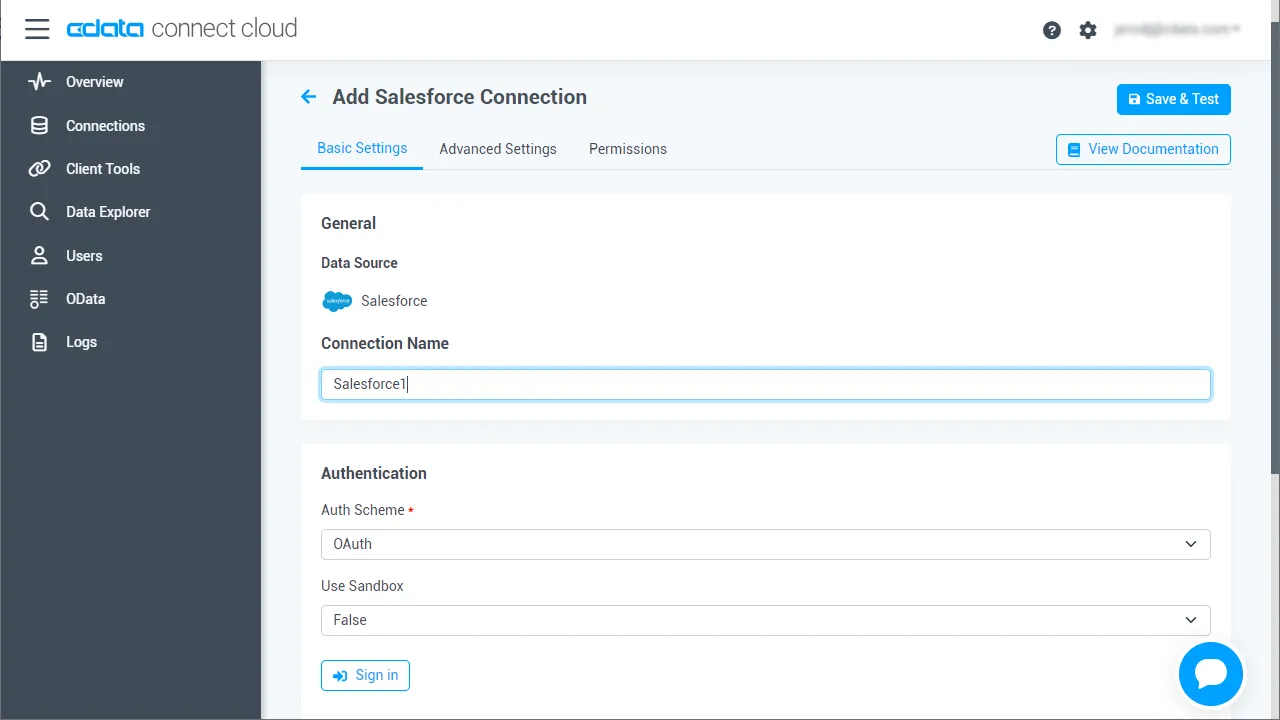
- 「Save & Test」をクリック
-
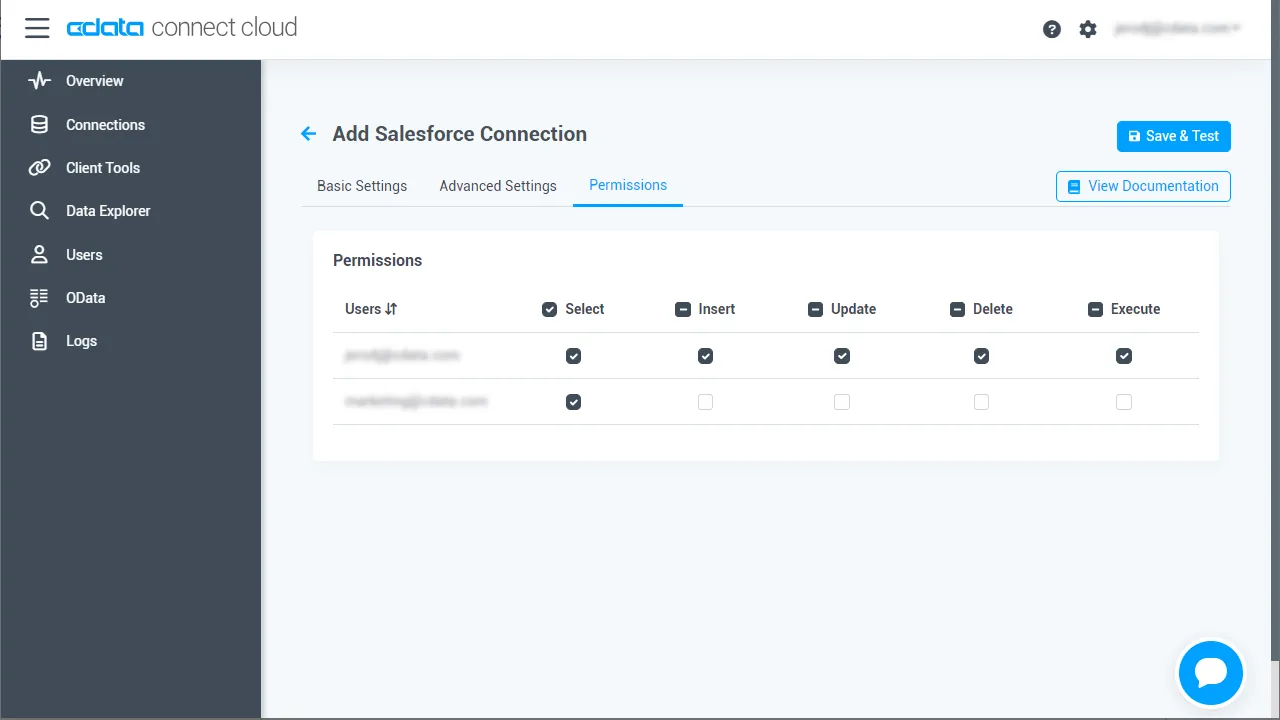
PingOne 接続の追加ページで「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンを追加
REST API、OData API、または仮想 SQL Server を通じて Connect AI に接続する場合は、パーソナルアクセストークン(PAT)を使用して認証を行います。アクセス管理を細かく制御するため、サービスごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして設定ページを開きます。
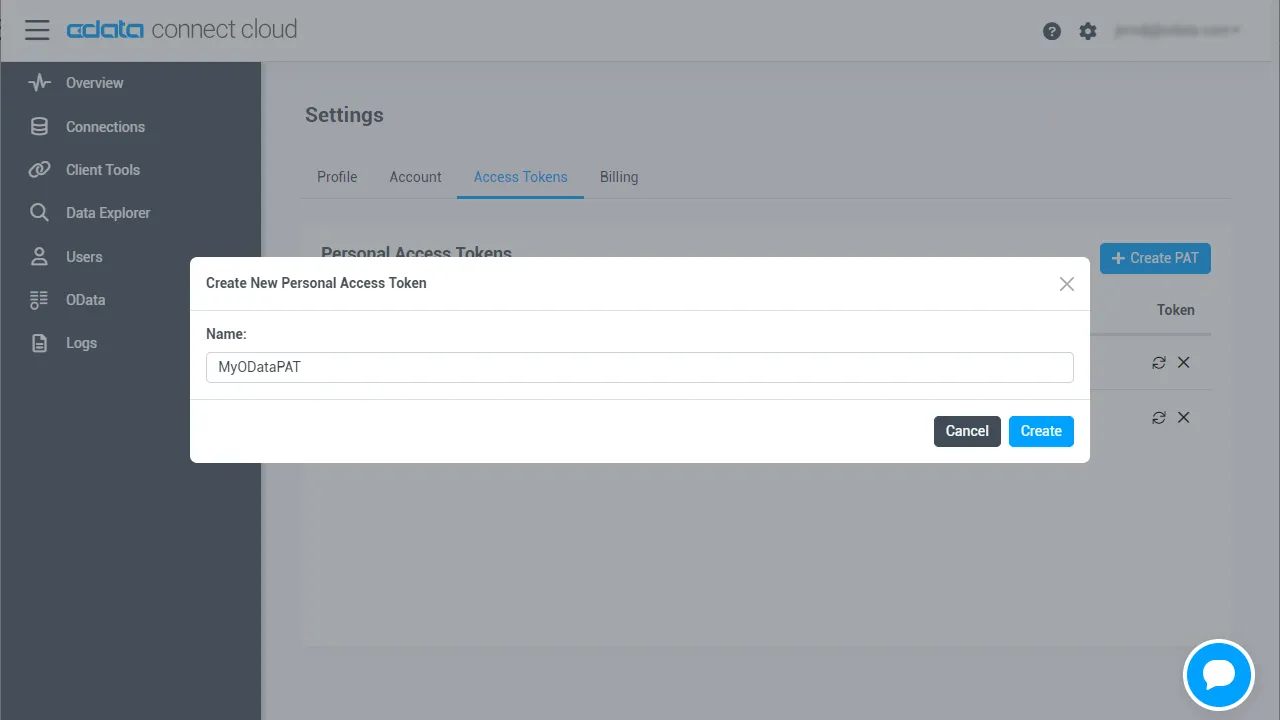
- 設定ページで「Access Tokens」セクションに移動し、「 Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
- パーソナルアクセストークンは作成時にのみ表示されます。必ずコピーして、今後の利用のために安全に保管してください。
Zapier 向けに PingOne エンドポイントを設定
PingOne への接続が完了したら、使用したいテーブル用のワークスペースを作成します。
-
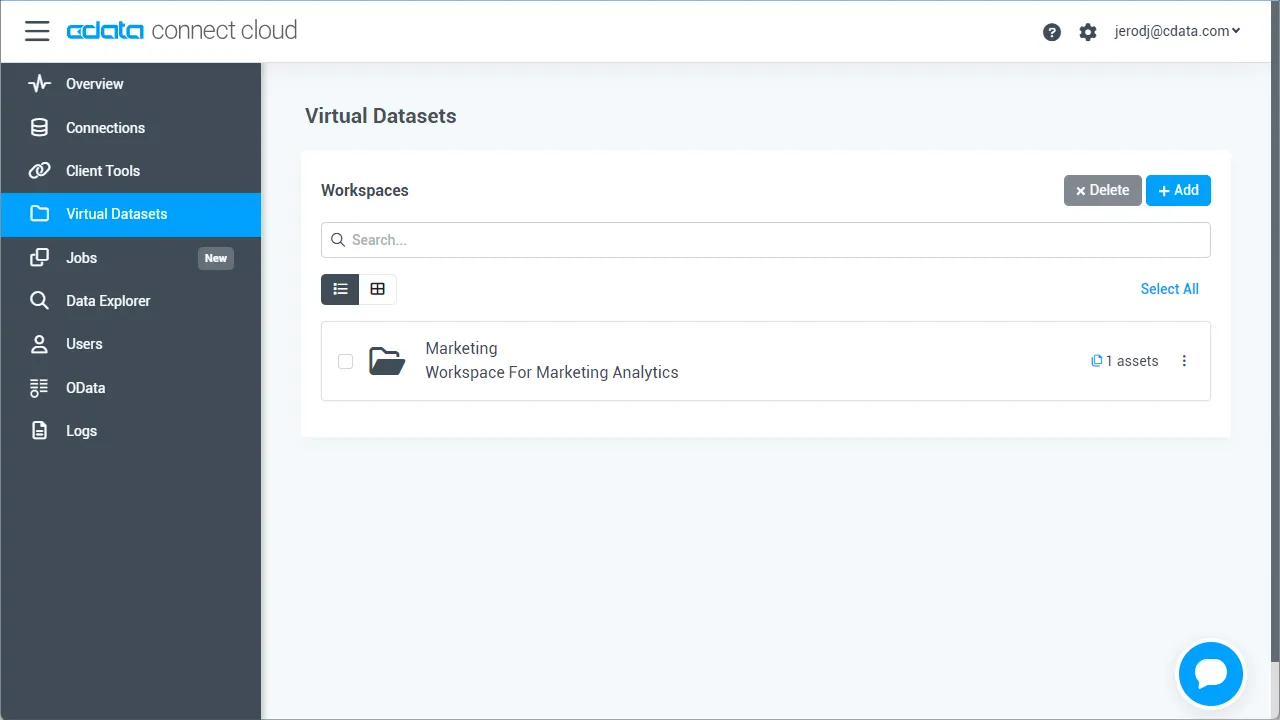
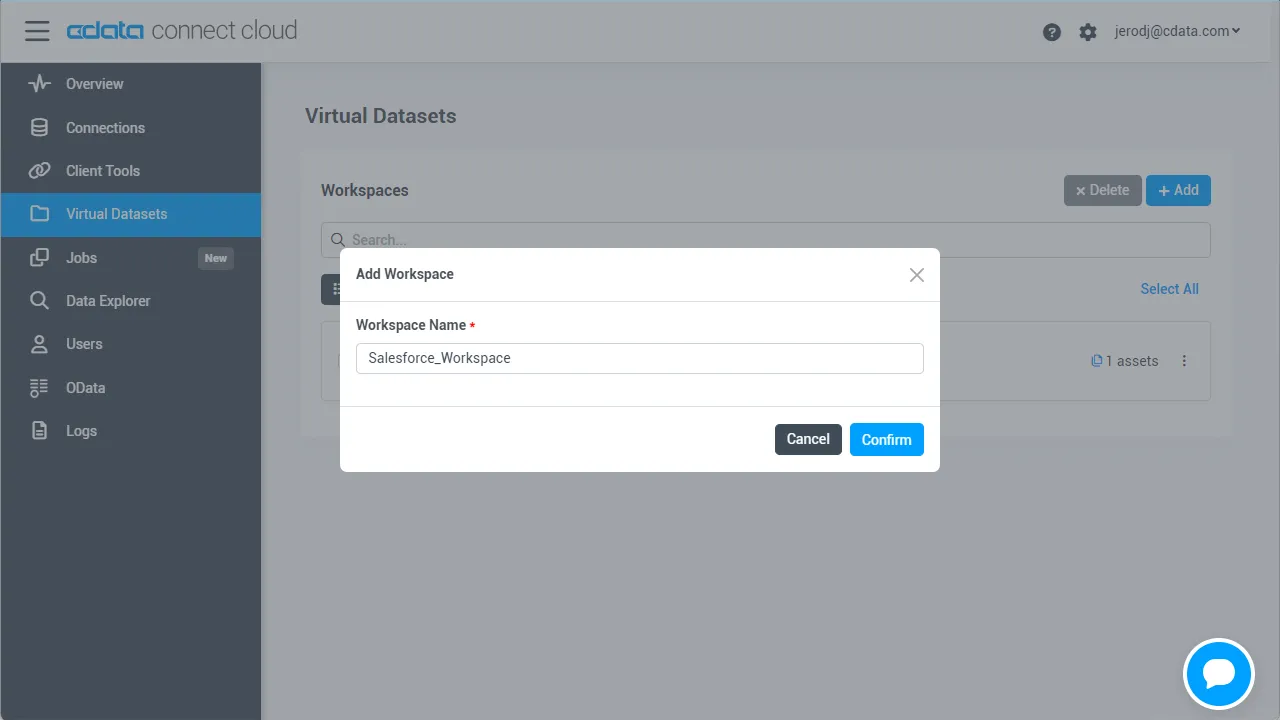
「Workspaces」ページに移動し、「 Add」をクリックして新しいワークスペースを作成します(または既存のワークスペースを選択)。
- 「 Add」をクリックして、ワークスペースに新しいアセットを追加します。
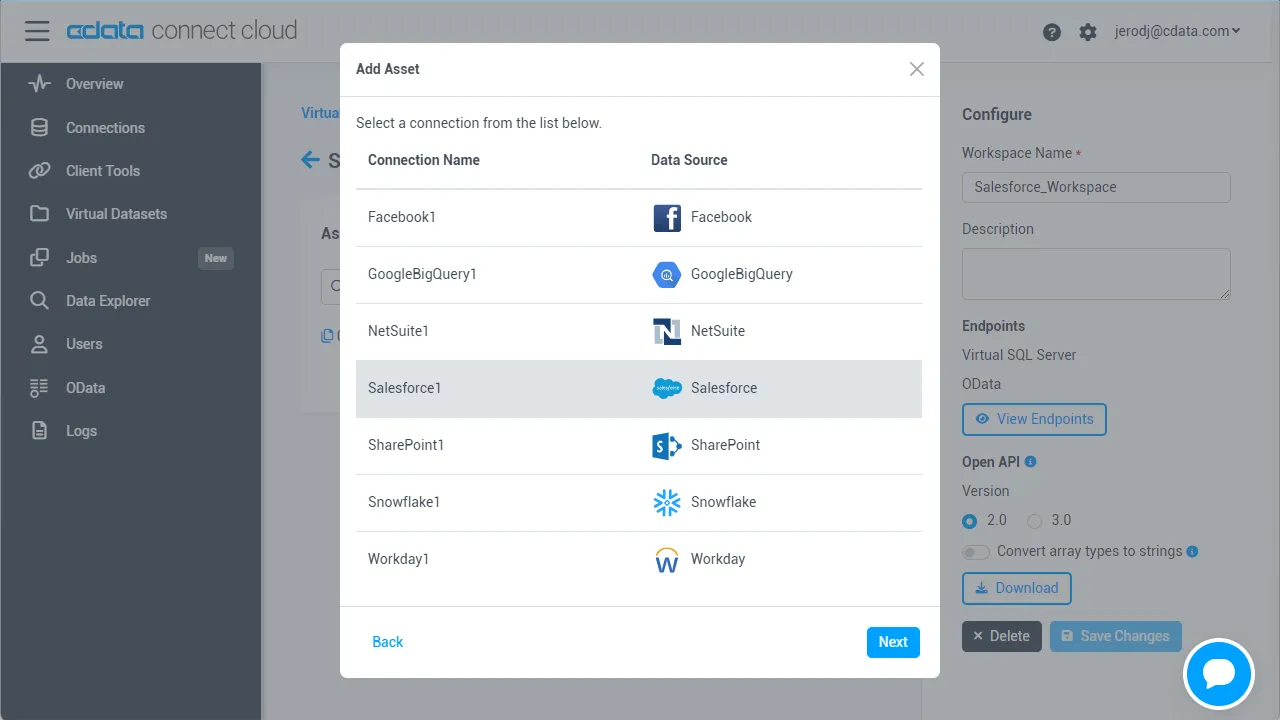
-
PingOne 接続(例: PingOne1)を選択し、「Next」をクリックします。
-
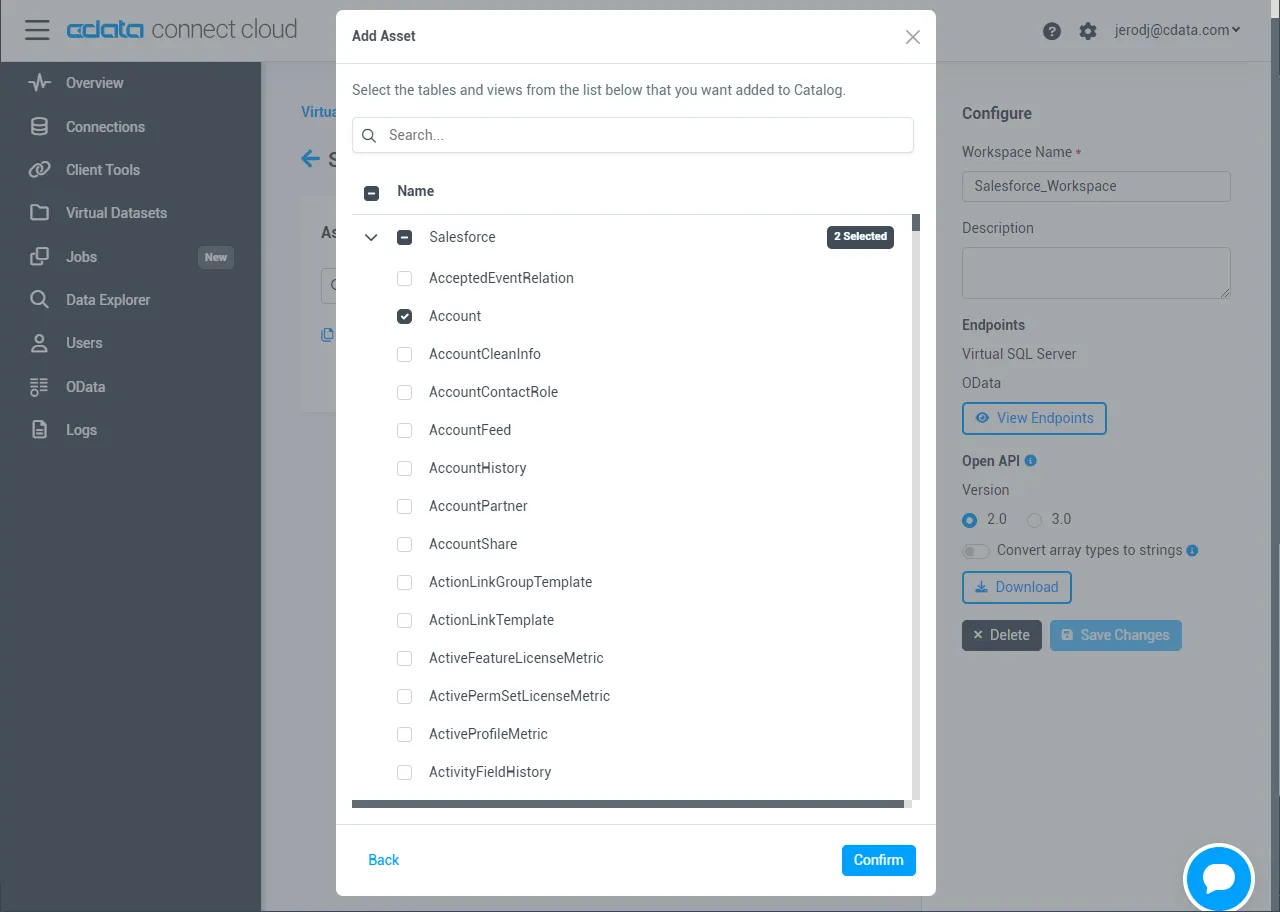
使用したいテーブルを選択し、「Confirm」をクリックします。
- ワークスペースの OData Service URL をメモしておきます(例: https://cloud.cdata.com/api/odata/{workspace_name})
接続、PAT、ワークスペースの設定が完了したら、Zapier からPingOne のデータに接続する準備は完了です。
Zapier ワークフローで PingOne に接続
Zapier から CData Connect AI への OData プロトコル経由での接続を確立するには、以下の手順に従います。
- Zapier にログインします。
- Create Zap をクリックします。
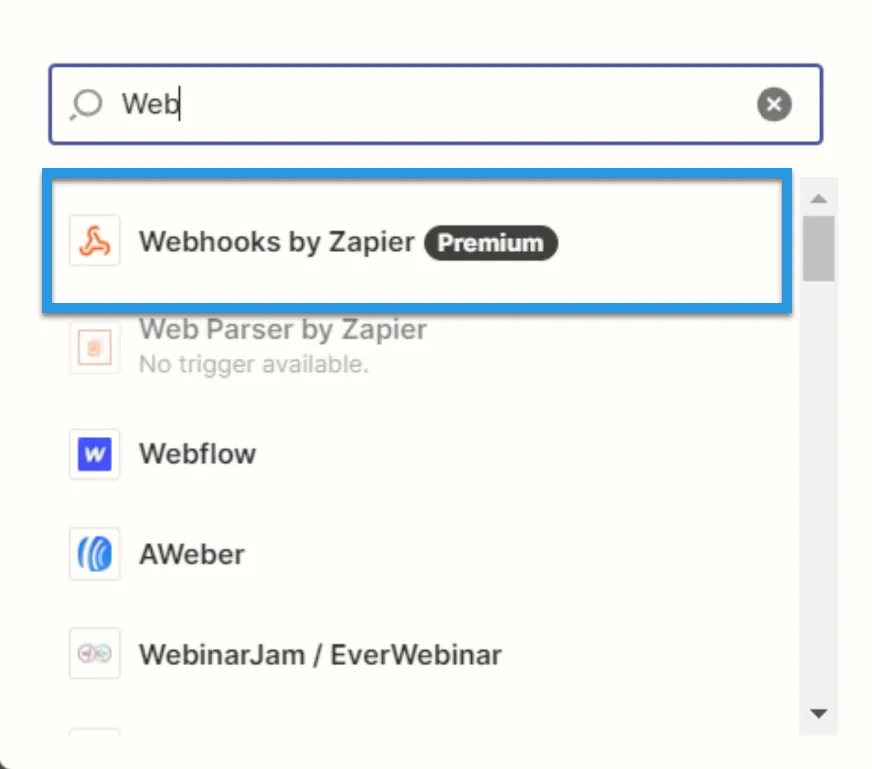
- 表示されるダイアログで「Webhooks by Zapier」を検索し、下に表示されるオプションをクリックします。
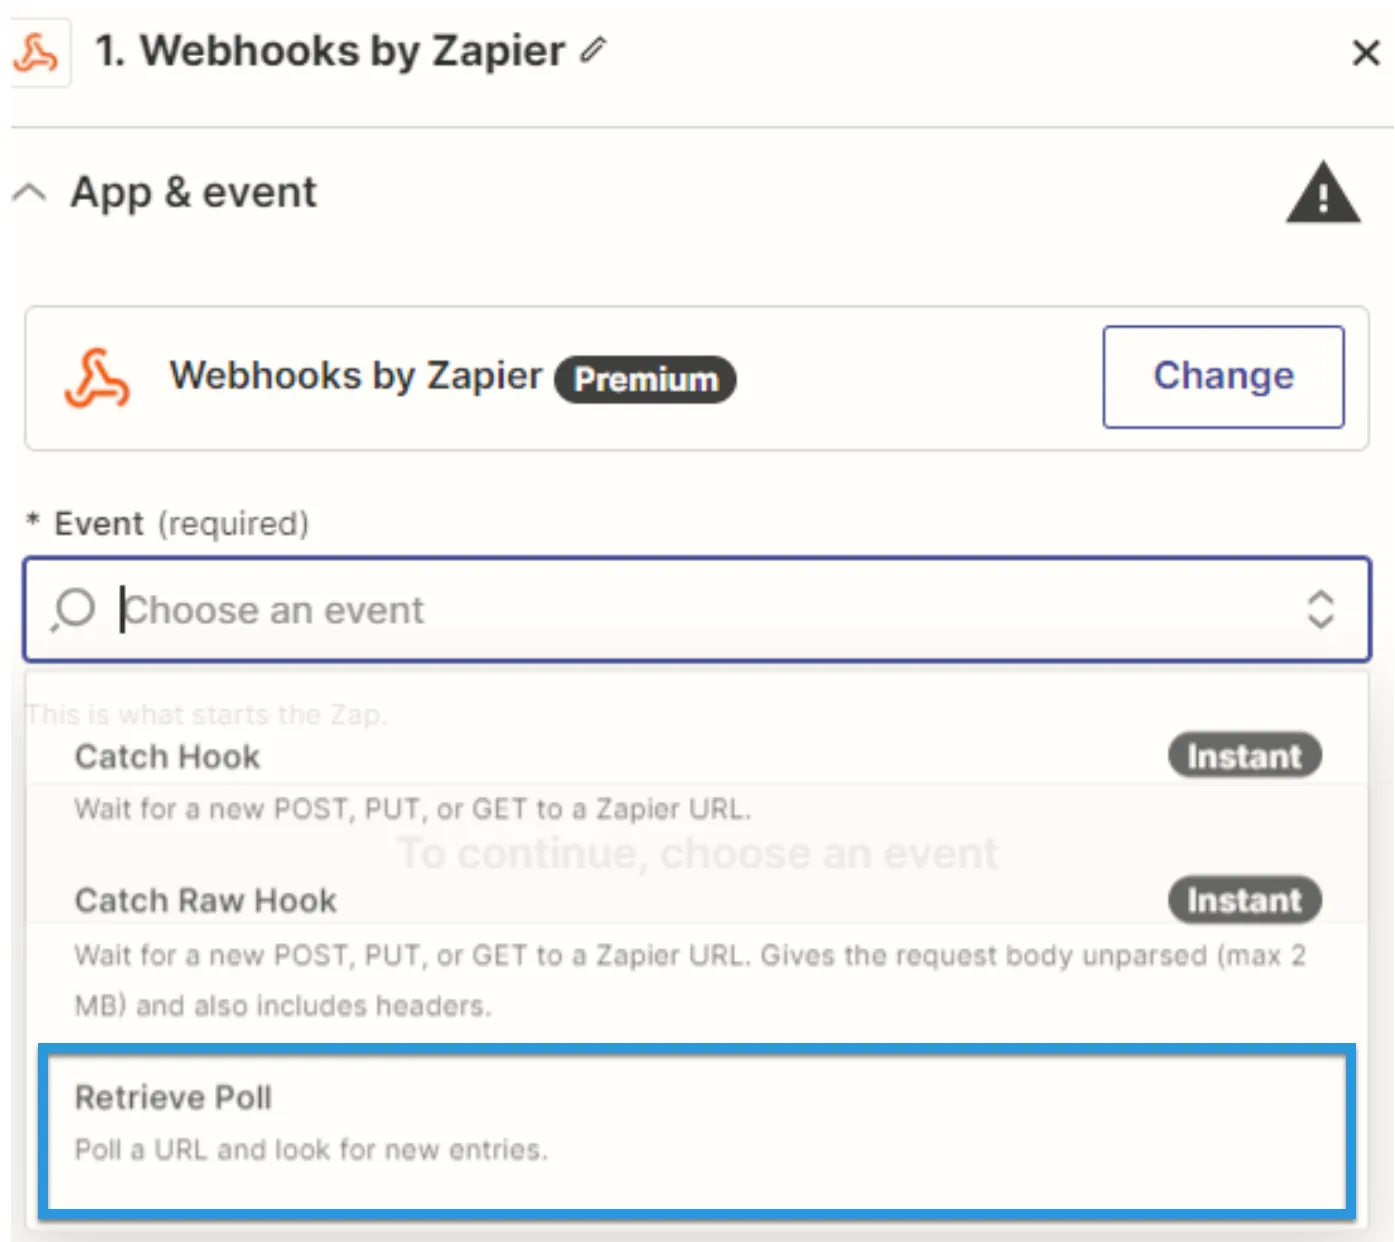
- Event で Retrieve Poll を選択します。
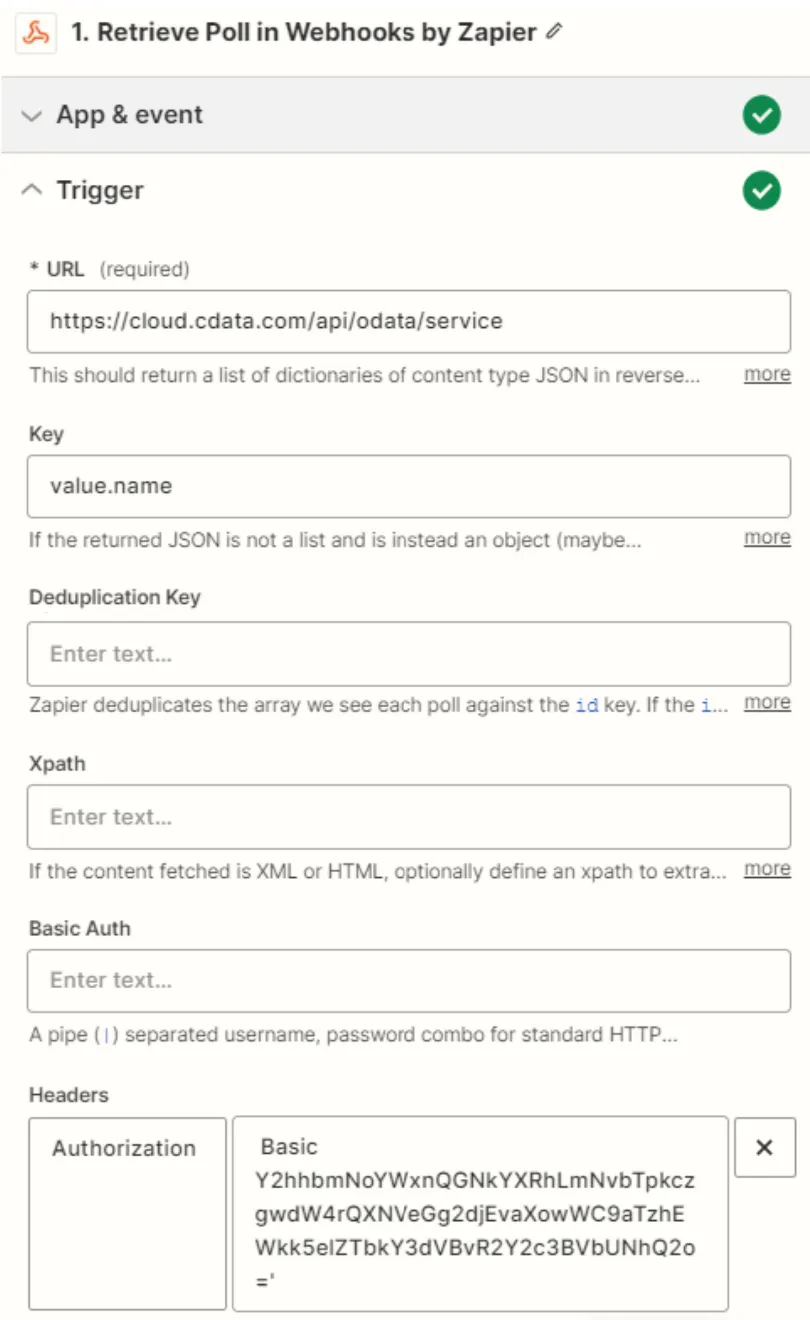
- 接続の詳細を入力します。
- URL: OData URL を入力(例: https://cloud.cdata.com/api/odata/{workspace_name})
- Key: 「value.name」と入力
- Authentication details: Basic Auth または Headers を入力します。Basic オプションでは、ユーザー(Connect AI のユーザー名、例: [email protected])とパスワード(先ほど作成した PAT)をパイプ記号 | で区切って指定します。Headers オプションでは、エンコードされた認証情報を含むリクエストタイプヘッダーを指定します。
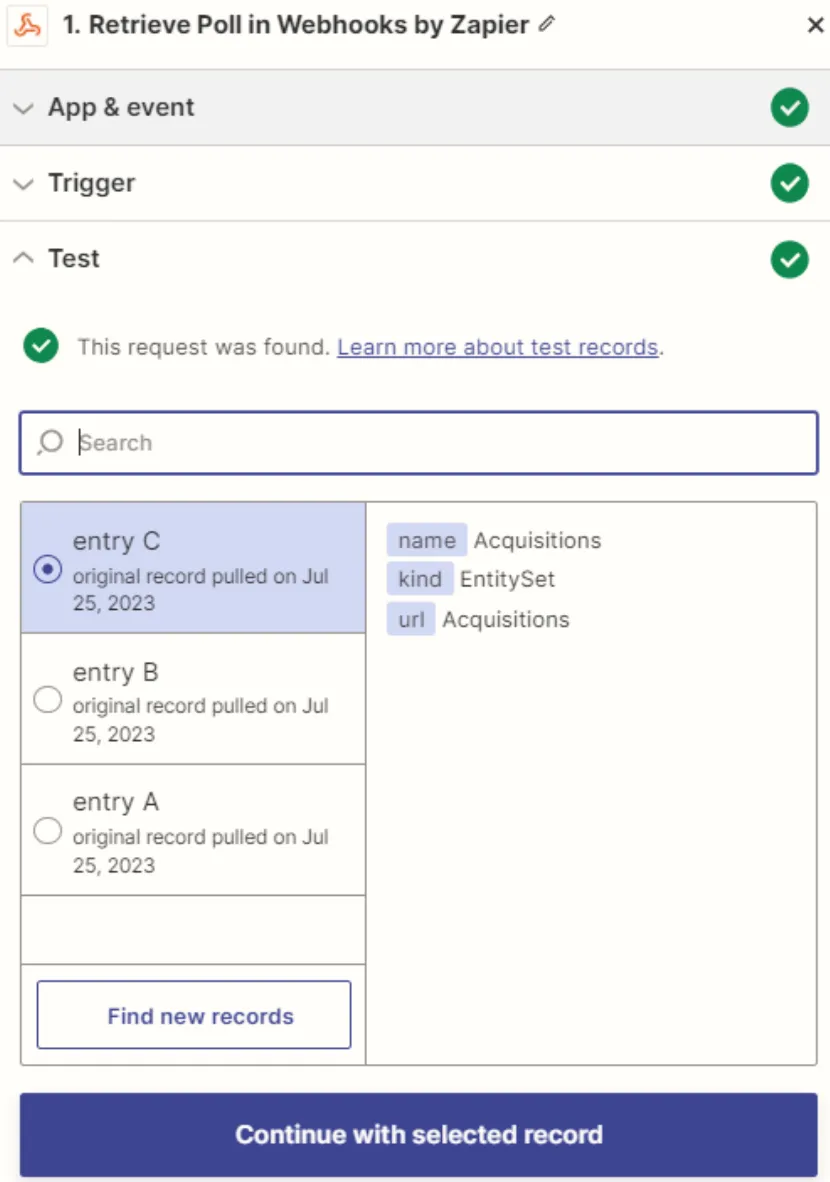
- Test をクリックします。接続が正しく設定されていれば、サンプルレコードが表示されます。
クラウドアプリケーションから PingOne への簡単なアクセス
これで、Zapier からPingOne のデータへのダイレクトなクラウド間接続が完成しました。Zapier などのクラウドアプリケーションから 100 以上の SaaS、ビッグデータ、NoSQL ソースへの簡単なデータアクセスの詳細については、Connect AI のページをご覧ください。