SQL Server の Always Encrypted(常時暗号化) は、クレジットカード番号やマイナンバーのような機密データを、クライアント側で暗号化してからデータベースに保存する機能です。暗号鍵はクライアントだけが持つため、DB 管理者による閲覧や、サーバーへの不正アクセスからも平文のデータを守れます。
この記事では、CData SQL Server JDBC Driver で Always Encrypted を使う手順を説明します。テスト用の鍵と証明書の作成から、SQL Server 側の鍵とテーブルの準備、ドライバーの設定、Java プログラムでの読み書きの確認まで、一通り試せる内容です。
前提条件
CData SQL Server JDBC Driver がインストール済みであること
JDK 11 以降(java, javac, keytool が使えること。この記事では JDK 21 で確認しています)
SQL Server 2016 以降(Express エディションでも可)と、テスト用データベースを作成・変更できるログイン
SQL を実行できるクライアント(SSMS、sqlcmd など)
この記事の鍵と証明書は検証用です。本番環境では、鍵の保管場所(Windows 証明書ストア、HSM、Azure Key Vault など)やパスワードの管理方法を組織のセキュリティポリシーに沿って設計してください。
Always Encrypted の仕組み
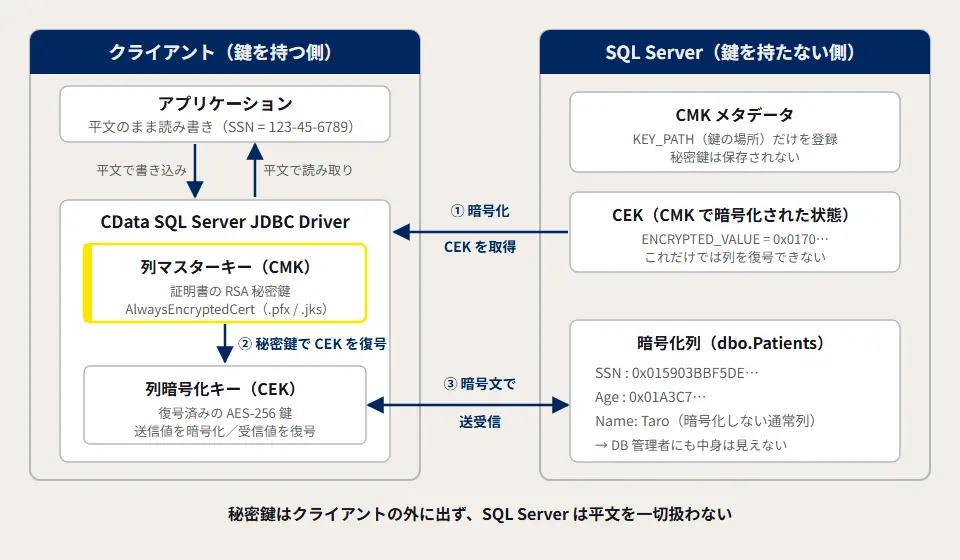
Always Encrypted は、2 段階の鍵で成り立っています。
用語 | 説明 |
列マスターキー(CMK) | CEK を保護する RSA 鍵。秘密鍵はクライアント側(証明書ファイルなど)にだけ存在します。SQL Server には「どこに鍵があるか」というメタデータだけが登録されます。 |
列暗号化キー(CEK) | 実際に列のデータを暗号化する AES-256 鍵。CMK で暗号化した値が SQL Server に保存されます。 |
DETERMINISTIC(決定論的)暗号化 | 同じ値は常に同じ暗号文になります。暗号化したまま WHERE 列 = ? の等価検索ができます。 |
RANDOMIZED(ランダム化)暗号化 | 同じ値でも毎回異なる暗号文になります。より安全ですが、検索条件には使えません。 |
クエリを実行すると、ドライバーは次の順に処理します(図の①〜③)。
SQL Server から、暗号化された状態の CEK を受け取る
手元の CMK(証明書の秘密鍵)で CEK を復号する
その CEK で送信するパラメーターを暗号化し、受信した列の値を復号する
SQL Server が平文を目にすることはありません。
設定手順
作業用のフォルダー(例: C:\work\ae)を作り、以降のコマンドはそこで実行します。
1. テスト用の証明書(CMK)を作成する
JDK 付属の keytool で、RSA 2048 ビットの鍵ペアと自己署名証明書を含むキーストアを作成します。
keytool -genkeypair -keyalg RSA -keysize 2048 -validity 3650 ^
-alias AlwaysEncryptedKey ^
-keystore keystore.jks -storetype JKS ^
-storepass [your_keystore_password] -keypass [your_keystore_password] ^
-dname "CN=AlwaysEncryptedTestCert"
PFX(PKCS#12)形式も使いたい場合は、同じ鍵を PFX に書き出します。
keytool -importkeystore ^
-srckeystore keystore.jks -srcstoretype JKS -srcstorepass [your_keystore_password] ^
-destkeystore keystore.pfx -deststoretype PKCS12 -deststorepass [your_keystore_password]
JKS 形式でも PFX 形式でもかまいません。ドライバーには、後で AlwaysEncryptedCertType プロパティで形式を指定します。PFX にエクスポートすると、エイリアスは小文字(alwaysencryptedkey)になります。
次に、証明書の 拇印(サムプリント、SHA-1 ハッシュ) を確認します。手順 3 で CMK を登録するときに使います。
keytool -list -v -keystore keystore.jks -storepass [your_keystore_password] -alias AlwaysEncryptedKey
出力の SHA1: の行の値から、コロン(:)を取り除いたものが拇印です。
F39E67144C4DDA7BFABDC607B95A08D63B1B8DE5 ← 例
2. 列暗号化キー(CEK)の暗号化値を作成する
CEK は 32 バイトの乱数です。これを CMK(証明書の公開鍵)で暗号化し、SQL Server が求める形式のバイナリにします。SSMS の GUI で CMK と CEK を作ることもできますが、ここでは手順をすべてコードで再現できるよう、小さな Java プログラムで作成します。
形式は Microsoft の仕様に沿っています。バージョン(0x01)、キーパスの長さ、暗号文の長さ、キーパス(UTF-16LE)、RSA-OAEP で暗号化した CEK を並べ、最後に全体の SHA-256 ハッシュへの RSA 署名を付けます。
// GenCek.java
import java.io.*;
import java.nio.*;
import java.nio.charset.StandardCharsets;
import java.security.*;
import javax.crypto.Cipher;

public class GenCek {

    // 使い方: java GenCek <keystore> <JKS|PKCS12> <password> <alias> <CMKのKEY_PATH>
    public static void main(String[] a) throws Exception {
        String ksPath = a[0], type = a[1], pw = a[2], alias = a[3], keyPath = a[4];
        KeyStore ks = KeyStore.getInstance(type);
        try (InputStream in = new FileInputStream(ksPath)) { ks.load(in, pw.toCharArray()); }
        PrivateKey priv = (PrivateKey) ks.getKey(alias, pw.toCharArray());
        PublicKey pub = ks.getCertificate(alias).getPublicKey();

        // 1) CEK 本体(AES-256 用の 32 バイト乱数)
        byte[] cek = new byte[32];
        new SecureRandom().nextBytes(cek);

        // 2) CMK の公開鍵で RSA-OAEP 暗号化
        Cipher rsa = Cipher.getInstance("RSA/ECB/OAEPWithSHA-1AndMGF1Padding");
        rsa.init(Cipher.ENCRYPT_MODE, pub);
        byte[] cipherText = rsa.doFinal(cek);

        // 3) version + keyPathLength + cipherTextLength + keyPath + cipherText
        byte[] kp = keyPath.toLowerCase().getBytes(StandardCharsets.UTF_16LE);
        ByteArrayOutputStream out = new ByteArrayOutputStream();
        out.write(0x01);
        out.write(le16(kp.length));
        out.write(le16(cipherText.length));
        out.write(kp);
        out.write(cipherText);

        // 4) 上記の SHA-256 ハッシュに、CMK の秘密鍵で署名して末尾に付ける
        byte[] hash = MessageDigest.getInstance("SHA-256").digest(out.toByteArray());
        Signature sig = Signature.getInstance("SHA256withRSA");
        sig.initSign(priv);
        sig.update(hash);
        out.write(sig.sign());

        StringBuilder sb = new StringBuilder("0x");
        for (byte b : out.toByteArray()) sb.append(String.format("%02X", b));
        System.out.println(sb);
    }

    static byte[] le16(int v) {
        return ByteBuffer.allocate(2).order(ByteOrder.LITTLE_ENDIAN).putShort((short) v).array();
    }
}
コンパイルして実行します。最後の引数には、手順 3 で CMK に登録する KEY_PATH と同じ文字列を渡します(CurrentUser/My/ + 拇印)。
javac GenCek.java
java GenCek keystore.pfx PKCS12 [your_keystore_password] alwaysencryptedkey CurrentUser/My/F39E67144C4DDA7BFABDC607B95A08D63B1B8DE5 > cek.txt
cek.txt に 0x016E00... で始まる長い 16 進文字列が出力されます。これが CEK の暗号化値です。
3. SQL Server に CMK・CEK・暗号化列を持つテーブルを作成する
SSMS などでテスト用データベースに接続し、次の SQL を実行します。KEY_PATH には手順 1 で確認した拇印を、ENCRYPTED_VALUE には手順 2 の cek.txt の内容を入れます。
-- 列マスターキー(CMK)のメタデータを登録
CREATE COLUMN MASTER KEY CMK_Test
WITH (
KEY_STORE_PROVIDER_NAME = N'MSSQL_CERTIFICATE_STORE',
KEY_PATH = N'CurrentUser/My/F39E67144C4DDA7BFABDC607B95A08D63B1B8DE5'
);

-- 列暗号化キー(CEK)を登録(ENCRYPTED_VALUE は cek.txt の値)
CREATE COLUMN ENCRYPTION KEY CEK_Test
WITH VALUES (
COLUMN_MASTER_KEY = CMK_Test,
ALGORITHM = 'RSA_OAEP',
ENCRYPTED_VALUE = 0x016E00... -- cek.txt の内容を貼り付け
);

-- 暗号化列を持つテーブル
CREATE TABLE dbo.Patients (
Id int IDENTITY PRIMARY KEY,
SSN char(11) COLLATE Latin1_General_BIN2
ENCRYPTED WITH (COLUMN_ENCRYPTION_KEY = CEK_Test,
ENCRYPTION_TYPE = DETERMINISTIC,
ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256'),
Age int
ENCRYPTED WITH (COLUMN_ENCRYPTION_KEY = CEK_Test,
ENCRYPTION_TYPE = RANDOMIZED,
ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256'),
Name nvarchar(50)
);
ポイント:
作成できたかは、次の SQL で確認できます。
SELECT c.name AS column_name, c.encryption_type_desc, k.name AS cek_name
FROM sys.columns c
LEFT JOIN sys.column_encryption_keys k ON c.column_encryption_key_id = k.column_encryption_key_id
WHERE c.object_id = OBJECT_ID('dbo.Patients');
column_name | encryption_type_desc | cek_name |
Id | NULL | NULL |
SSN | DETERMINISTIC | CEK_Test |
Age | RANDOMIZED | CEK_Test |
Name | NULL | NULL |
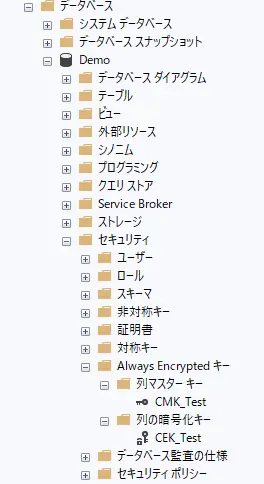
SSMS のオブジェクト エクスプローラーで「セキュリティ > Always Encrypted キー」を開くと、「列マスター キー」と「列暗号化キー」を確認できます。
4. CData JDBC Driver の接続文字列を設定する
CData SQL Server JDBC Driver では、Other プロパティに次の 4 つの設定を指定して Always Encrypted を有効にします。
プロパティ | 説明 | 設定例 |
EnableAlwaysEncrypted
| Always Encrypted を有効にする | true
|
AlwaysEncryptedCert
| CMK の秘密鍵を含む証明書(キーストア)のパス | C:\work\ae\keystore.pfx
|
AlwaysEncryptedCertPassword
| 証明書(キーストア)のパスワード | [your_keystore_password]
|
AlwaysEncryptedCertType
| 証明書の形式。PFX は PFXFILE、JKS は JKSFILE | PFXFILE
|
接続文字列の例です(PFX を使う場合)。
jdbc:sql:Server=[your_server];Port=1433;Database=[your_database];User=[your_username];Password=[your_password];
Other="EnableAlwaysEncrypted=true;AlwaysEncryptedCert=C:\work\ae\keystore.pfx;AlwaysEncryptedCertPassword=[your_keystore_password];AlwaysEncryptedCertType=PFXFILE";
JKS を使う場合は、証明書のパスと形式だけを変えます。
Other="EnableAlwaysEncrypted=true;AlwaysEncryptedCert=C:\work\ae\keystore.jks;AlwaysEncryptedCertPassword=[your_keystore_password];AlwaysEncryptedCertType=JKSFILE";
Other の値には ; で区切った複数の設定が入るため、全体を "(ダブルクォート)で囲みます。
接続文字列は 1 行で記述します。上の例は読みやすさのために改行しています。
動作確認
Java プログラムで、暗号化列への INSERT、SELECT、検索を確認します。
Always Encrypted の列に値を書き込む、または検索条件に使うときは、必ず PreparedStatement のパラメーターで値を渡します。値はドライバーがクライアント側で暗号化してから送信するため、VALUES ('123-45-6789') のような SQL 文中のリテラルは使えません。
// AlwaysEncryptedDemo.java
import java.sql.*;

public class AlwaysEncryptedDemo {
    public static void main(String[] args) throws Exception {
        String url = "jdbc:sql:Server=[your_server];Port=1433;Database=[your_database];"
            + "User=[your_username];Password=[your_password];"
            + "Other=\"EnableAlwaysEncrypted=true;"
            + "AlwaysEncryptedCert=C:\\work\\ae\\keystore.pfx;"
            + "AlwaysEncryptedCertPassword=[your_keystore_password];"
            + "AlwaysEncryptedCertType=PFXFILE\";";

        try (Connection conn = DriverManager.getConnection(url)) {

            // 1. INSERT:暗号化列の値はパラメーターで渡す
            String insert = "INSERT INTO Patients (SSN, Age, Name) VALUES (?, ?, ?)";
            try (PreparedStatement ps = conn.prepareStatement(insert)) {
                ps.setString(1, "123-45-6789"); ps.setInt(2, 35); ps.setString(3, "Taro");
                ps.executeUpdate();
                ps.setString(1, "987-65-4321"); ps.setInt(2, 28); ps.setString(3, "Hanako");
                ps.executeUpdate();
            }

            // 2. SELECT:暗号化列はドライバーが自動で復号する
            System.out.println("--- SELECT Id, SSN, Age, Name FROM Patients ---");
            try (Statement st = conn.createStatement();
                 ResultSet rs = st.executeQuery("SELECT Id, SSN, Age, Name FROM Patients")) {
                while (rs.next()) {
                    System.out.printf("%d %s %d %s%n",
                        rs.getInt("Id"), rs.getString("SSN"), rs.getInt("Age"), rs.getString("Name"));
                }
            }

            // 3. 検索:DETERMINISTIC 列は暗号化したまま等価検索できる
            System.out.println("--- WHERE SSN = ? ---");
            try (PreparedStatement ps = conn.prepareStatement("SELECT Id, Name FROM Patients WHERE SSN = ?")) {
                ps.setString(1, "987-65-4321");
                try (ResultSet rs = ps.executeQuery()) {
                    while (rs.next()) System.out.printf("%d %s%n", rs.getInt("Id"), rs.getString("Name"));
                }
            }
        }
    }
}
コンパイルして実行します。ドライバーの jar をクラスパスに含めます。ライセンスファイル(cdata.jdbc.sql.lic)は jar と同じフォルダーに置いておきます。
set CP=.;C:\Program Files\CData\CData JDBC Driver for SQL Server 2026\lib\cdata.jdbc.sql.jar
javac AlwaysEncryptedDemo.java
java -cp "%CP%" AlwaysEncryptedDemo
実行結果の例です。暗号化列の SSN と Age が復号されて平文で表示されます。
--- SELECT Id, SSN, Age, Name FROM Patients ---
1 123-45-6789 35 Taro
2 987-65-4321 28 Hanako

--- WHERE SSN = ? ---
2 Hanako
サーバー側では暗号化されていることを確認する
比較のため、SSMS で同じテーブルを SELECT します(SSMS の接続オプションで「Always Encrypted を有効にする」をオフにした状態)。
SELECT Id, SSN, Age, Name FROM dbo.Patients;
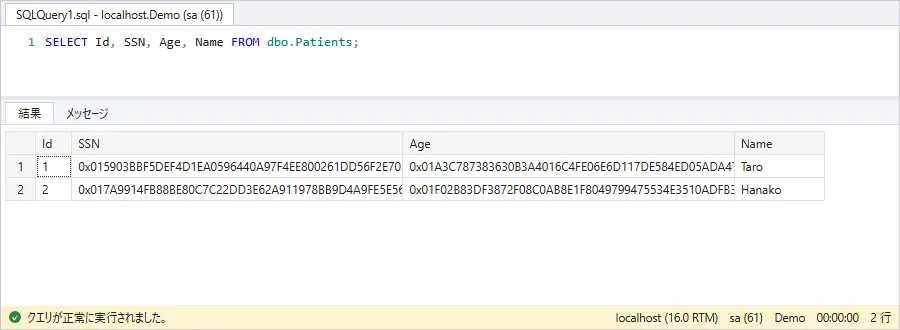
SSN と Age は暗号文(varbinary)として保存されていて、鍵を持たないクライアントからは中身が読めません。CData JDBC Driver の接続から Other プロパティの Always Encrypted 設定を外して SELECT しても、同じように暗号文が返ります。
よくある質問・トラブルシューティング
Q: INSERT で「Operand type clash: varchar is incompatible with char(11) encrypted with ...」というエラーが出ます。
A: 暗号化列の値を SQL 文中のリテラル(VALUES ('123-45-6789'))で書いていないか確認してください。暗号化列の値は、クライアント側で暗号化するため PreparedStatement のパラメーターで渡す必要があります。
Q: RANDOMIZED で暗号化した列を WHERE 句で検索できません。
A: 仕様どおりの動作です。RANDOMIZED は同じ値でも毎回異なる暗号文になるため、サーバー側で比較できません。検索に使う列は DETERMINISTIC で暗号化してください。
Q: 文字列型の列を DETERMINISTIC で暗号化しようとするとエラーになります。
A: 文字列型(char / varchar / nchar / nvarchar)を DETERMINISTIC で暗号化する場合、照合順序を Latin1_General_BIN2 などの *_BIN2 にする必要があります。
Q: JKS と PFX のどちらを使えばよいですか?
A: どちらでも動作します。Java の標準ツールで管理するなら JKS、Windows の証明書ストアや他のツールと共有するなら PFX が扱いやすいでしょう。AlwaysEncryptedCertType を、使う形式(JKSFILE / PFXFILE)に合わせてください。
Q: 証明書ファイルとパスワードはどう管理すればよいですか?
A: 証明書ファイル(秘密鍵を含むキーストア)は、Always Encrypted の鍵そのものです。これを失うと暗号化したデータは二度と読めなくなるため、安全な場所にバックアップしてください。また、証明書ファイルへのアクセス権はアプリケーションの実行ユーザーだけに絞り、パスワードは接続文字列に直接書かず、環境変数やシークレット管理の仕組みから渡すことをおすすめします。
まとめ
CData SQL Server JDBC Driver 2026 では、Other プロパティに次の 4 つを指定するだけで Always Encrypted を利用できます。
暗号化と復号はドライバーが自動で行うため、アプリケーション側は暗号化列にパラメーターで値を渡すことだけに気を付ければ、通常の列と同じようにデータを扱えます。まずはこの記事の手順でテスト環境を作り、暗号化したまま読み書きできることを確かめてみてください。