

GenSparkとMCP Server経由でPingOne に接続
GenSpark は、リアルタイムデータを活用したインテリジェントな会話型 AI エクスペリエンスを構築したい開発者やエンタープライズチーム向けに設計されています。柔軟なツールとエージェント機能により、LLM の連携、複雑なワークフローの自動化、ユーザーの意図に適応するインタラクティブなアプリケーションの構築が容易になります。しかし、AI とのやり取りでローカルコンテキストや事前定義された API を超えるデータが必要になると、多くの実装ではカスタムミドルウェア、手動連携、またはスケジュールされた ETL パイプラインに頼ってローカルストアに情報を同期することになります。これにより、不要な複雑さが生じ、メンテナンスの負担が増加し、レスポンス時間が遅くなり、GenSpark エージェントが提供できるリアルタイムインテリジェンスが制限されてしまいます。
CData Connect AI は、350 以上のエンタープライズアプリケーション、データベース、ERP、分析プラットフォームへのリアルタイムでセキュアな接続を提供することで、これらの障壁を解消します。CData Connect AI のリモート Model Context Protocol(MCP)Server を通じて、GenSpark エージェントはレプリケーションやカスタム連携コードなしで、リアルタイムのエンタープライズデータをクエリ、読み取り、操作できます。その結果、根拠のある正確なレスポンス、高速な推論、そして自動化されたクロスシステムの意思決定が実現します。しかも、より強力なガバナンスと少ない可動部品で実現できます。
このガイドでは、CData Connect AI MCP 接続の設定、GenSpark への MCP Server の登録、そして GenSpark エージェントがリアルタイムのエンタープライズデータとシームレスに連携できるようにする手順を説明します。
前提条件
開始する前に、以下を用意してください。
- CData Connect AI アカウント
- GenSpark へのアクセス
- PingOne へのアクセス
認証情報チェックリスト
接続に必要な認証情報を用意してください。
- USERNAME:CData ログインメールアドレス
- PAT:Connect AI で Settings に移動し、Access Tokens をクリック(コピーは一度のみ可能)
- MCP_BASE_URL:https://mcp.cloud.cdata.com/mcp
Step 1: GenSpark 向けに PingOne の接続を設定
GenSpark から PingOne への接続は、CData Connect AI Remote MCP によって実現されます。GenSpark から PingOne のデータ を操作するには、まず CData Connect AI で PingOne 接続を作成・設定します。
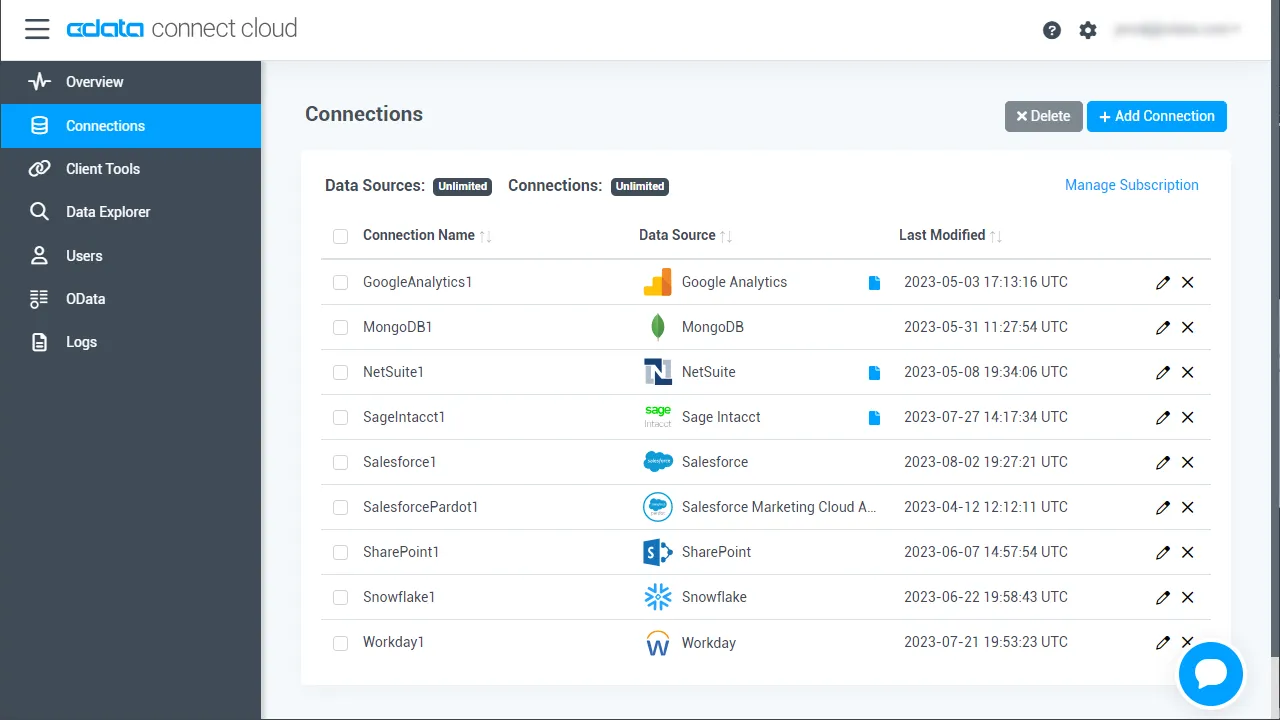
- Connect AI にログインし、Sources をクリックしてから Add Connection をクリックします。
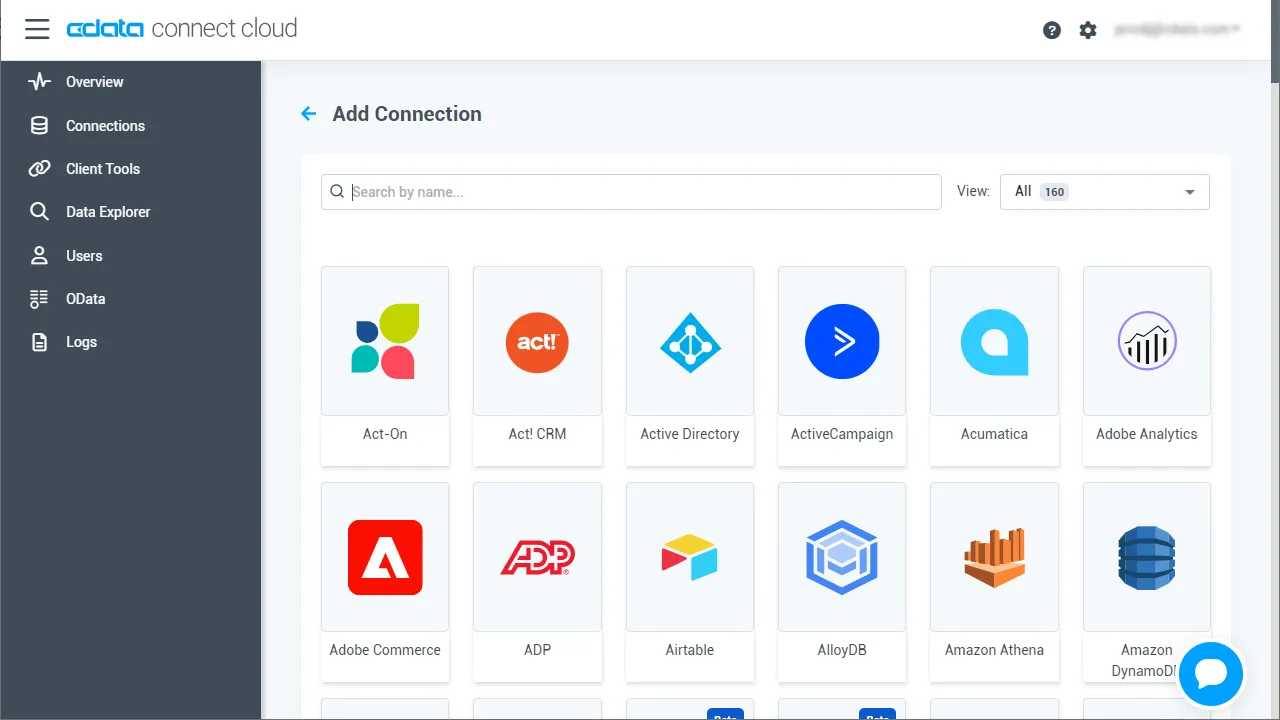
- Add Connection パネルから「PingOne」を選択します。
-
PingOne への接続に必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
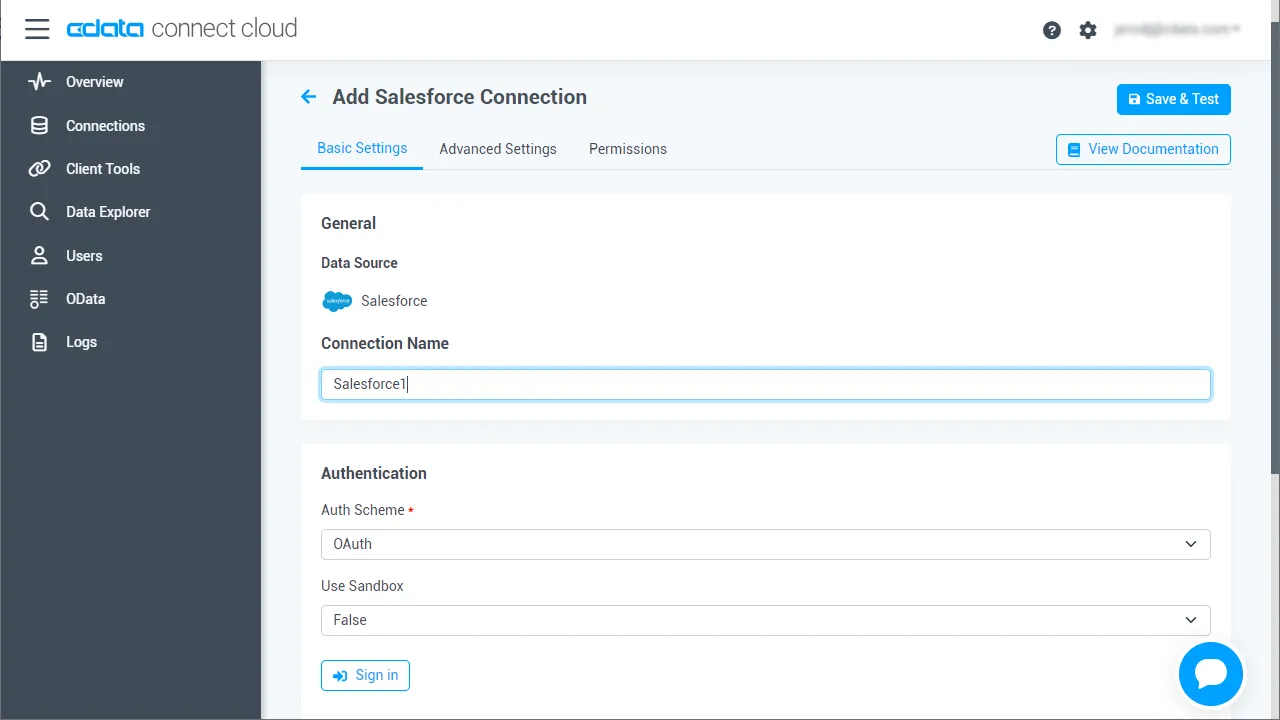
- Save & Test をクリックします。
-
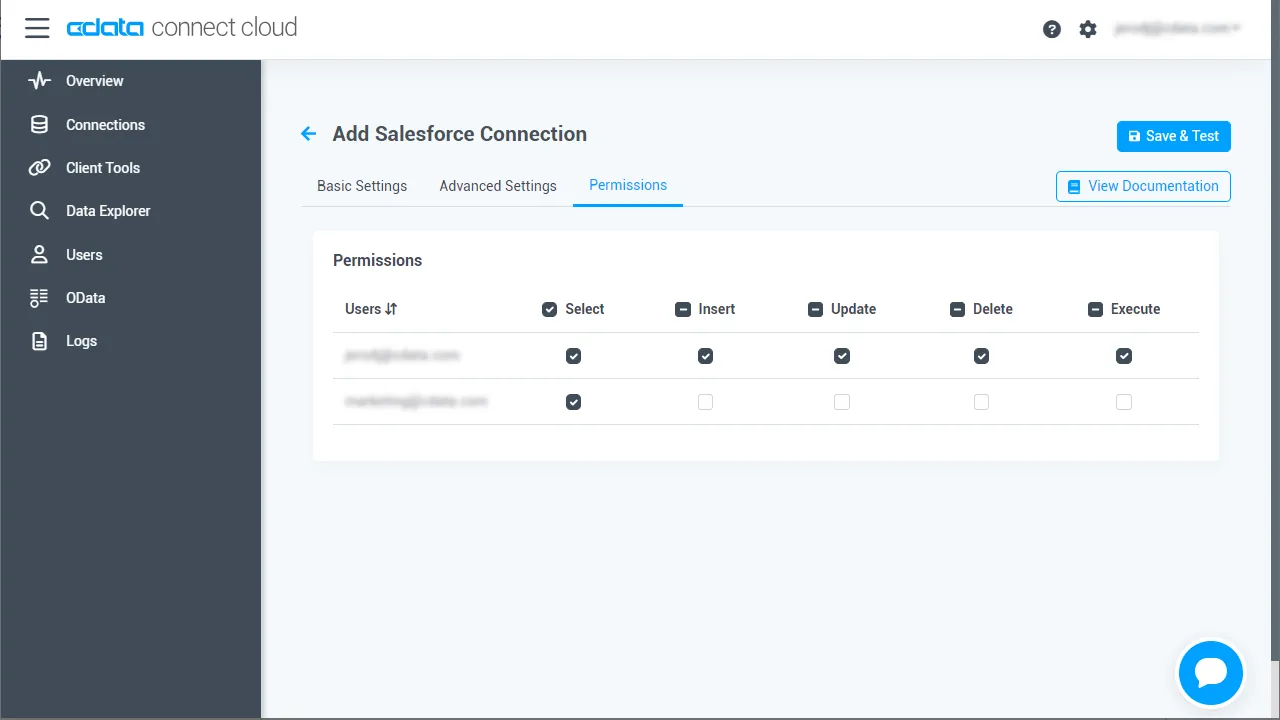
Add PingOne Connection ページの Permissions タブに移動し、ユーザーベースの権限を更新します。
Personal Access Token の追加
Personal Access Token(PAT)は、GenSpark から Connect AI への接続を認証するために使用されます。アクセスを細かく管理するために、サービスごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして Settings ページを開きます。
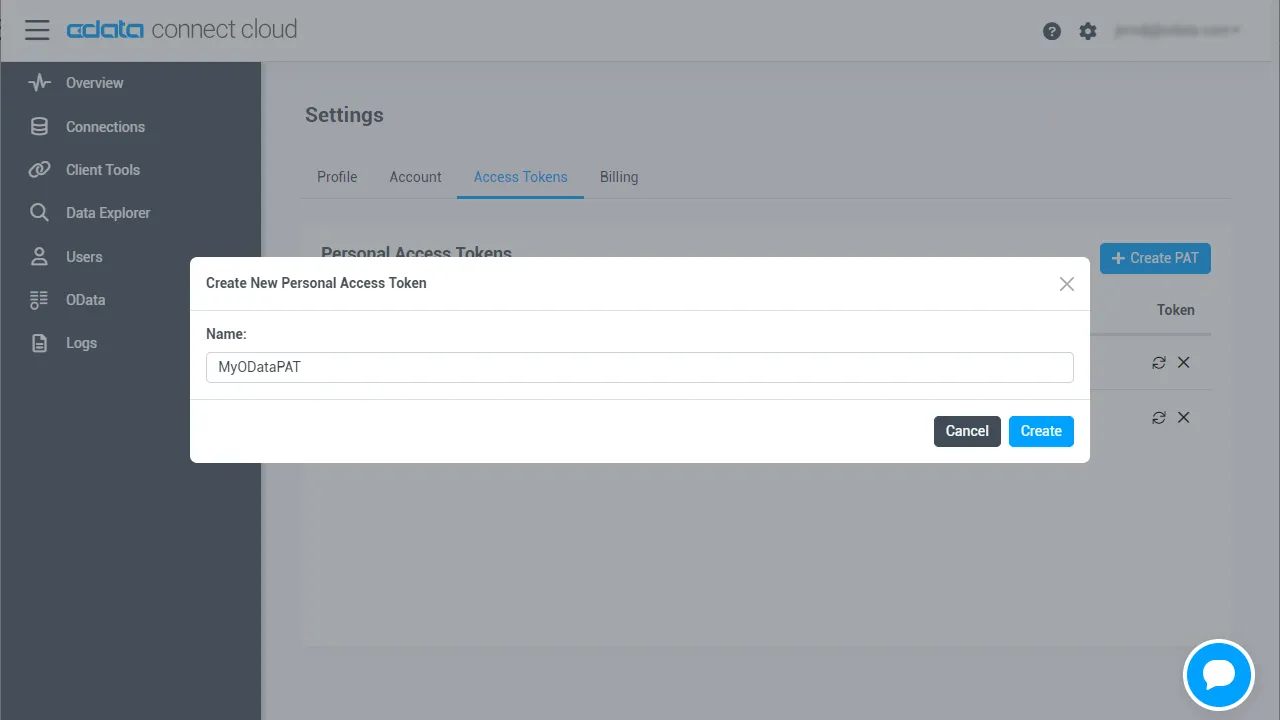
- Settings ページで Access Tokens セクションに移動し、 Create PAT をクリックします。
-
PAT に名前を付けて Create をクリックします。
- Personal Access Token は作成時にのみ表示されるため、必ずコピーして安全に保管してください。
接続の設定と PAT の生成が完了したら、GenSpark から PingOne のデータ に接続する準備が整いました。
Step 2: GenSpark で MCP Server を設定
- GenSpark にログインします。
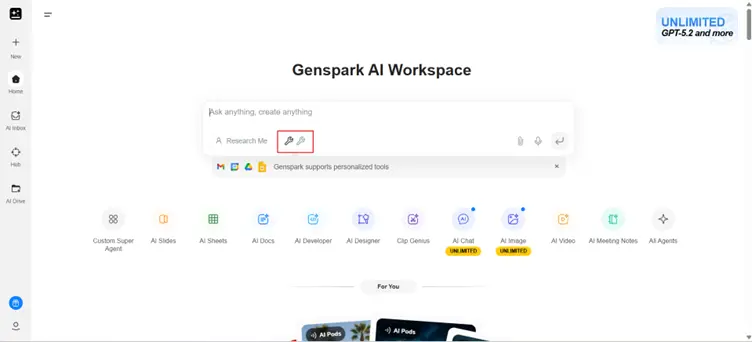
- チャットインターフェースの下にある Tools アイコンをクリックします。
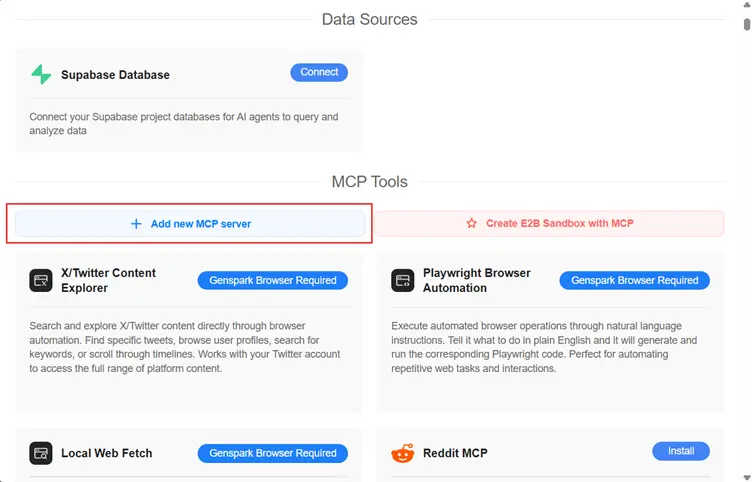
- Add new MCP server を選択します。
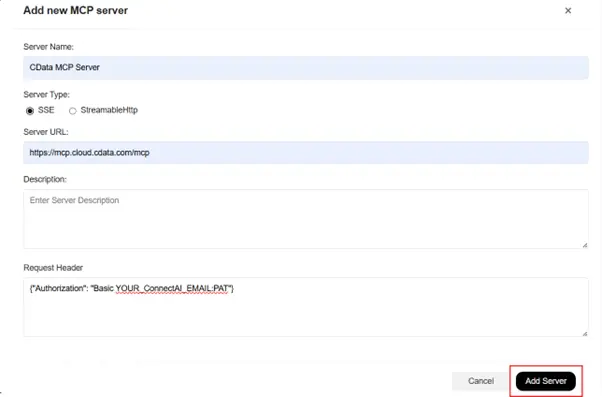
サーバー設定を入力します。
注意:Basic 認証を使用します。Connect AI のメールアドレス(例:[email protected])と先ほど生成した PAT(例:AbC123...xYz890)をコロン(:)で結合して Authorization ヘッダーに設定します。
フィールド 値 Name CData MCP Server(または任意の名前) Server Type SteamableHttp Server URL https://mcp.cloud.cdata.com/mcp Request Header {"Authorization": "Basic [email protected]:AbC123...xYz890"} - Add Server をクリックします。
追加が完了すると、GenSpark は Connect AI ワークスペースで公開されているすべての MCP ツールを自動的に読み込みます。
Step 3: GenSpark でデータをクエリ
GenSpark チャットインターフェースで以下のようなプロンプトを入力します。
List the tools present in CData Connect AI MCP Server.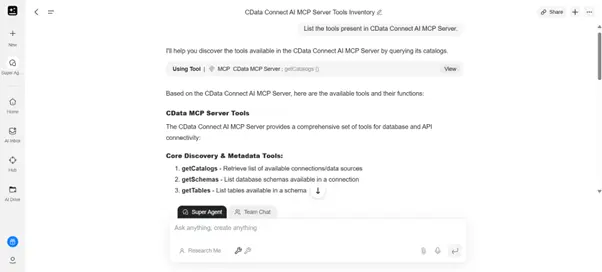
GenSpark と CData でリアルタイムのデータ対応エージェントを構築
GenSpark と CData Connect AI を組み合わせることで、ETL パイプライン、データ同期ジョブ、カスタム連携ロジックなしで、エージェントがリアルタイムのエンタープライズデータに安全にアクセスし、リアルタイムの認識に基づいて動作するインテリジェントな AI 駆動ワークフローが実現します。この効率的なアプローチにより、より強力なガバナンス、運用コストの削減、AI ツールからのより高速で根拠のあるレスポンスが得られます。
無料トライアルを開始して、CData が 数百種類の外部システムへのリアルタイムでセキュアなアクセスで GenSpark をどのように強化できるかをお試しください。