


GooseとConnect AI経由でPingOne のデータを連携
Goose は、お使いのマシン上でローカルに動作するオープンソースの AI エージェントで、幅広い LLM プロバイダーに対応しています。拡張機能(Extensions)のフレームワークを通じて Model Context Protocol(MCP)をサポートしているため、外部ツールやデータソースを追加して、モデルの学習データを超えたリアルタイムのシステムにエージェントからアクセスできます。
Goose を組み込みの MCP Server 経由で CData Connect AI と連携すると、Goose はガバナンスの効いたリアルタイムのPingOne のデータへのアクセスが可能になります。自然言語のプロンプトでPingOne のデータのカタログ一覧表示、スキーマ探索、レコードのクエリが行え、すべてのデータアクセスは認可されたソースに対してセキュアに実行されます。
この記事では、Connect AI での PingOne 接続設定、必要な Personal Access Token の生成、Goose のインストールとセットアップ、Connect AI MCP Server をカスタム拡張機能として追加する手順、そして Goose のチャットからリアルタイムPingOne のデータをクエリして連携を確認する方法をご紹介します。
ステップ 1:Goose 用に PingOne への接続を設定
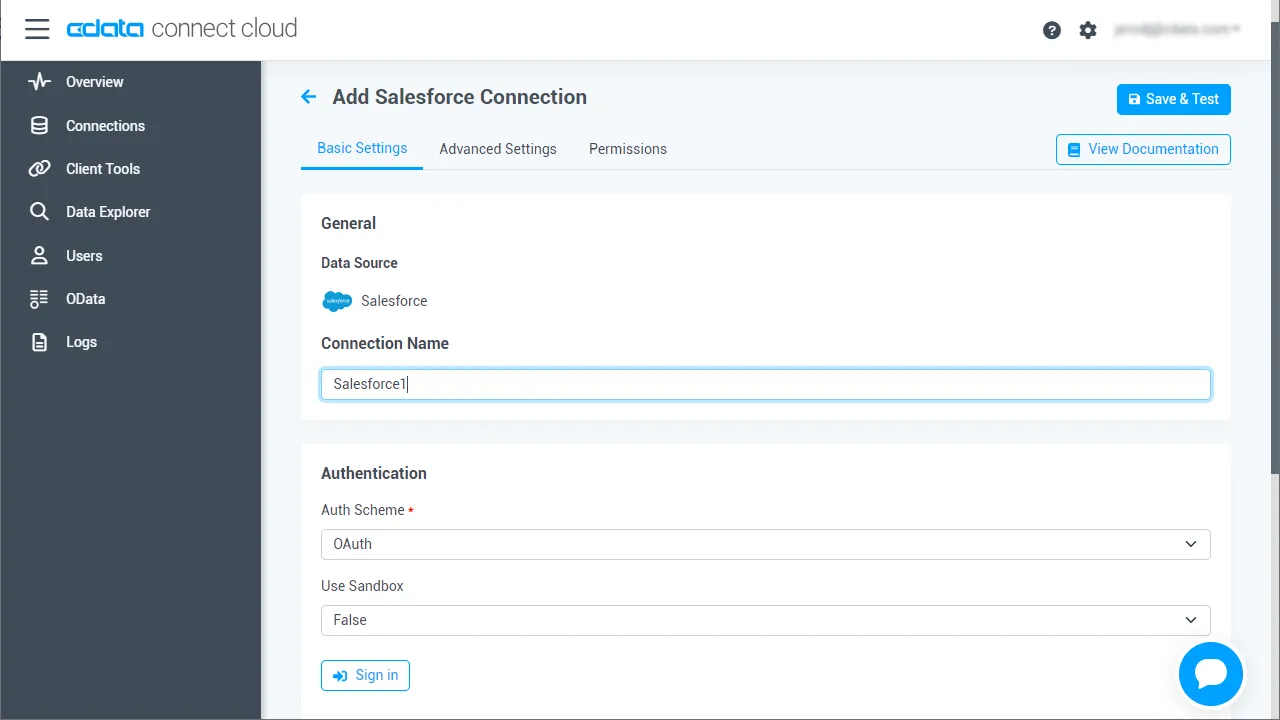
Goose から PingOne への接続は、Connect AI の Remote MCP Server を通じて実現されます。Goose からPingOne のデータを操作するために、まず Connect AI で PingOne のコネクションを作成・設定していきましょう。
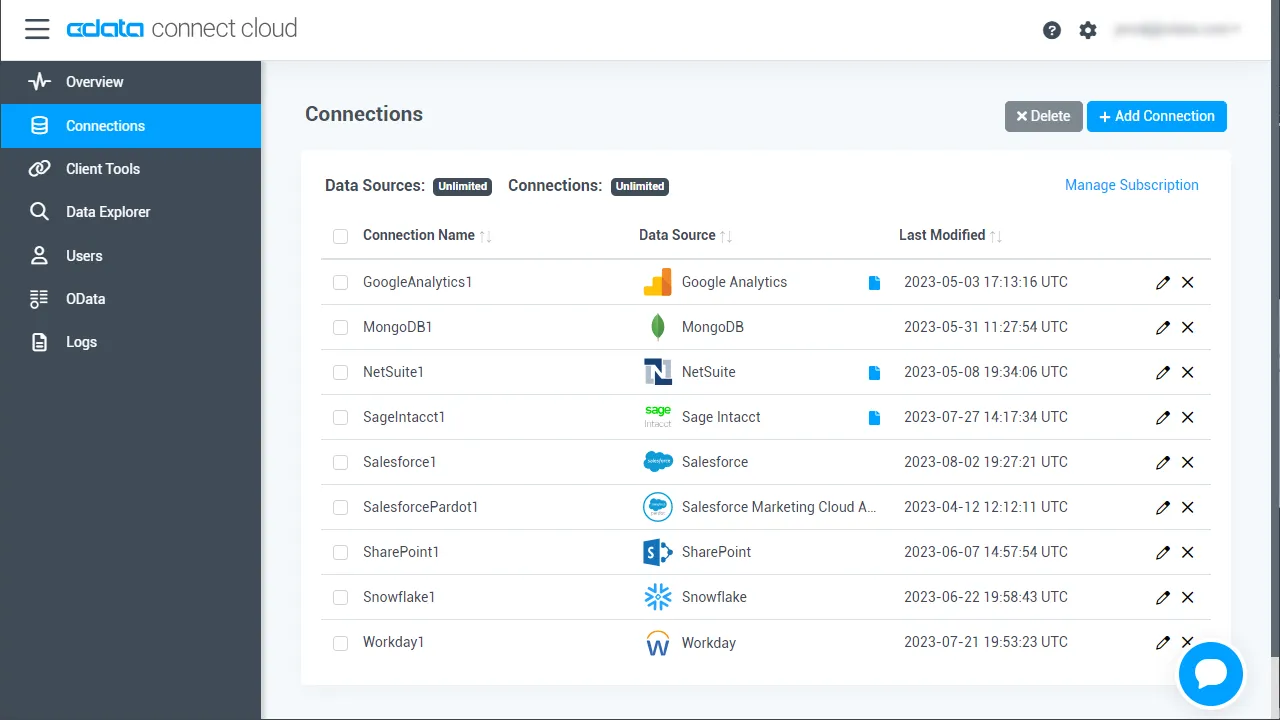
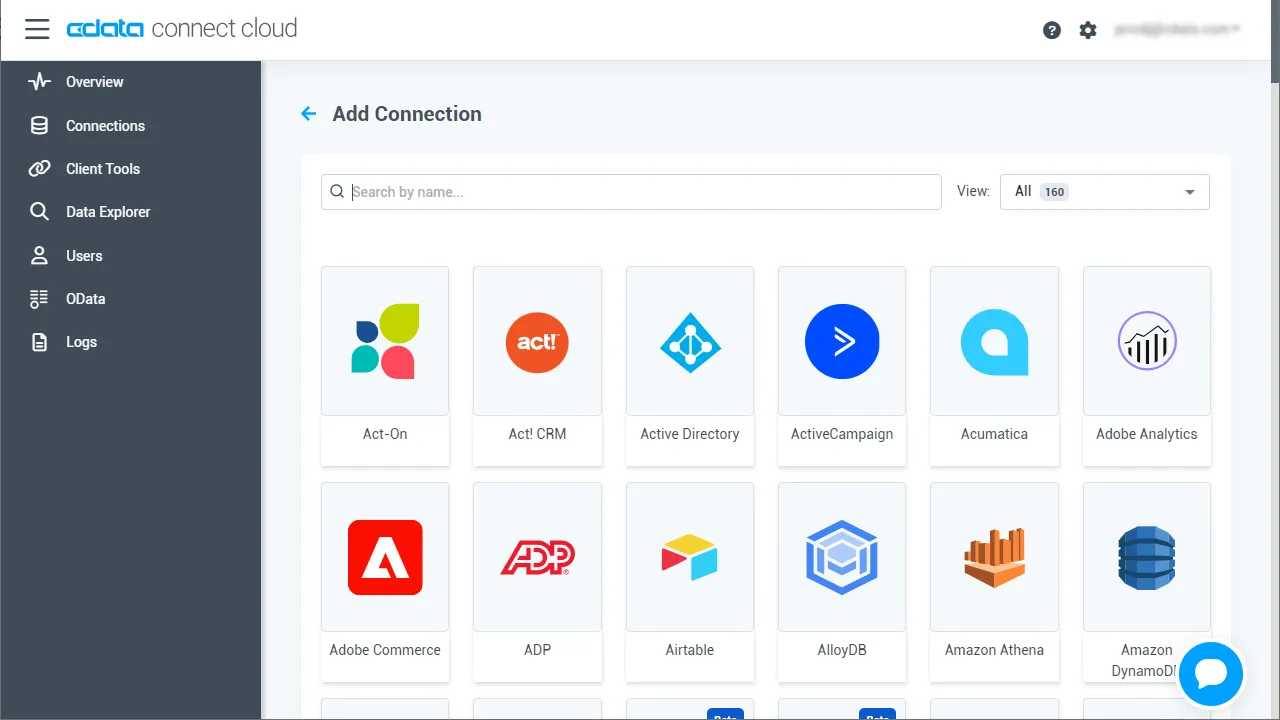
- Connect AI にログインし、Sources をクリック、次に Add Connection をクリック
- Add Connection パネルから PingOne を選択
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
- 「Save & Test」をクリック
- Permissions タブに移動し、ユーザーベースの権限を更新
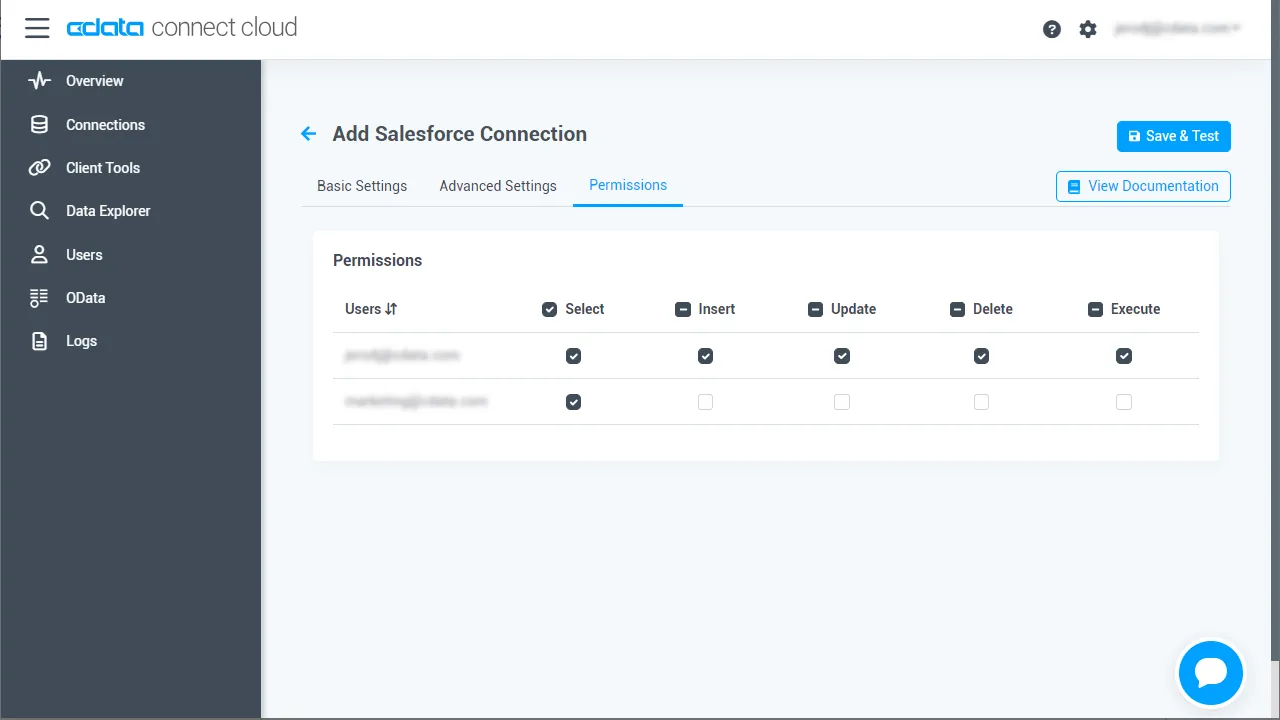
Personal Access Token の追加
Personal Access Token(PAT)は、Goose から Connect AI への接続を認証するために使用します。アクセス制御の粒度を維持するために、連携ごとに個別の PAT を作成することをおすすめします。
- Connect AI アプリ右上の歯車アイコン()をクリックして Settings を開く
- Settings ページで Access Tokens セクションに移動し、 Create PAT をクリック
- PAT にわかりやすい名前を付けて Create をクリック
- 表示されたトークンをコピーして安全に保管してください。一度しか表示されません
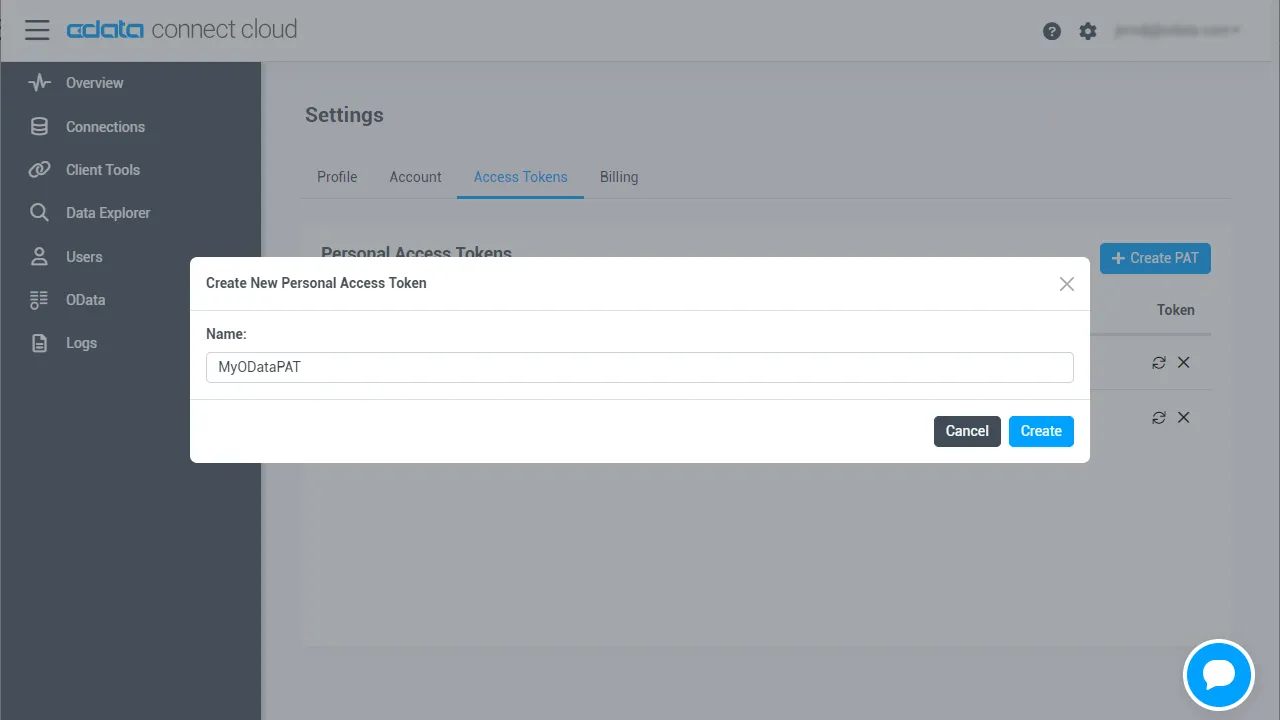
PingOne のコネクションと PAT の設定が完了しました。これで Goose は Connect AI 経由でPingOne のデータに接続する準備が整いました。
ステップ 2:Goose をインストールしてセットアップ
次に Goose をインストールし、LLM プロバイダーを選択して、Connect AI Remote MCP Server をカスタム拡張機能として追加します。これで、エージェントが Connect AI 経由でリアルタイムデータのツールを検出・呼び出せるようになります。
- 公式のインストールガイドに従って Goose をダウンロード・インストールし、アプリケーションを起動します
-
Welcome to goose 画面で AI プロバイダーを選択します。ローカルモデルを使う場合は Use Free/Local Providers、OpenAI、Anthropic、Google などのプロバイダーを設定する場合は Connect to a Provider を選択し、必要な API キーを入力します
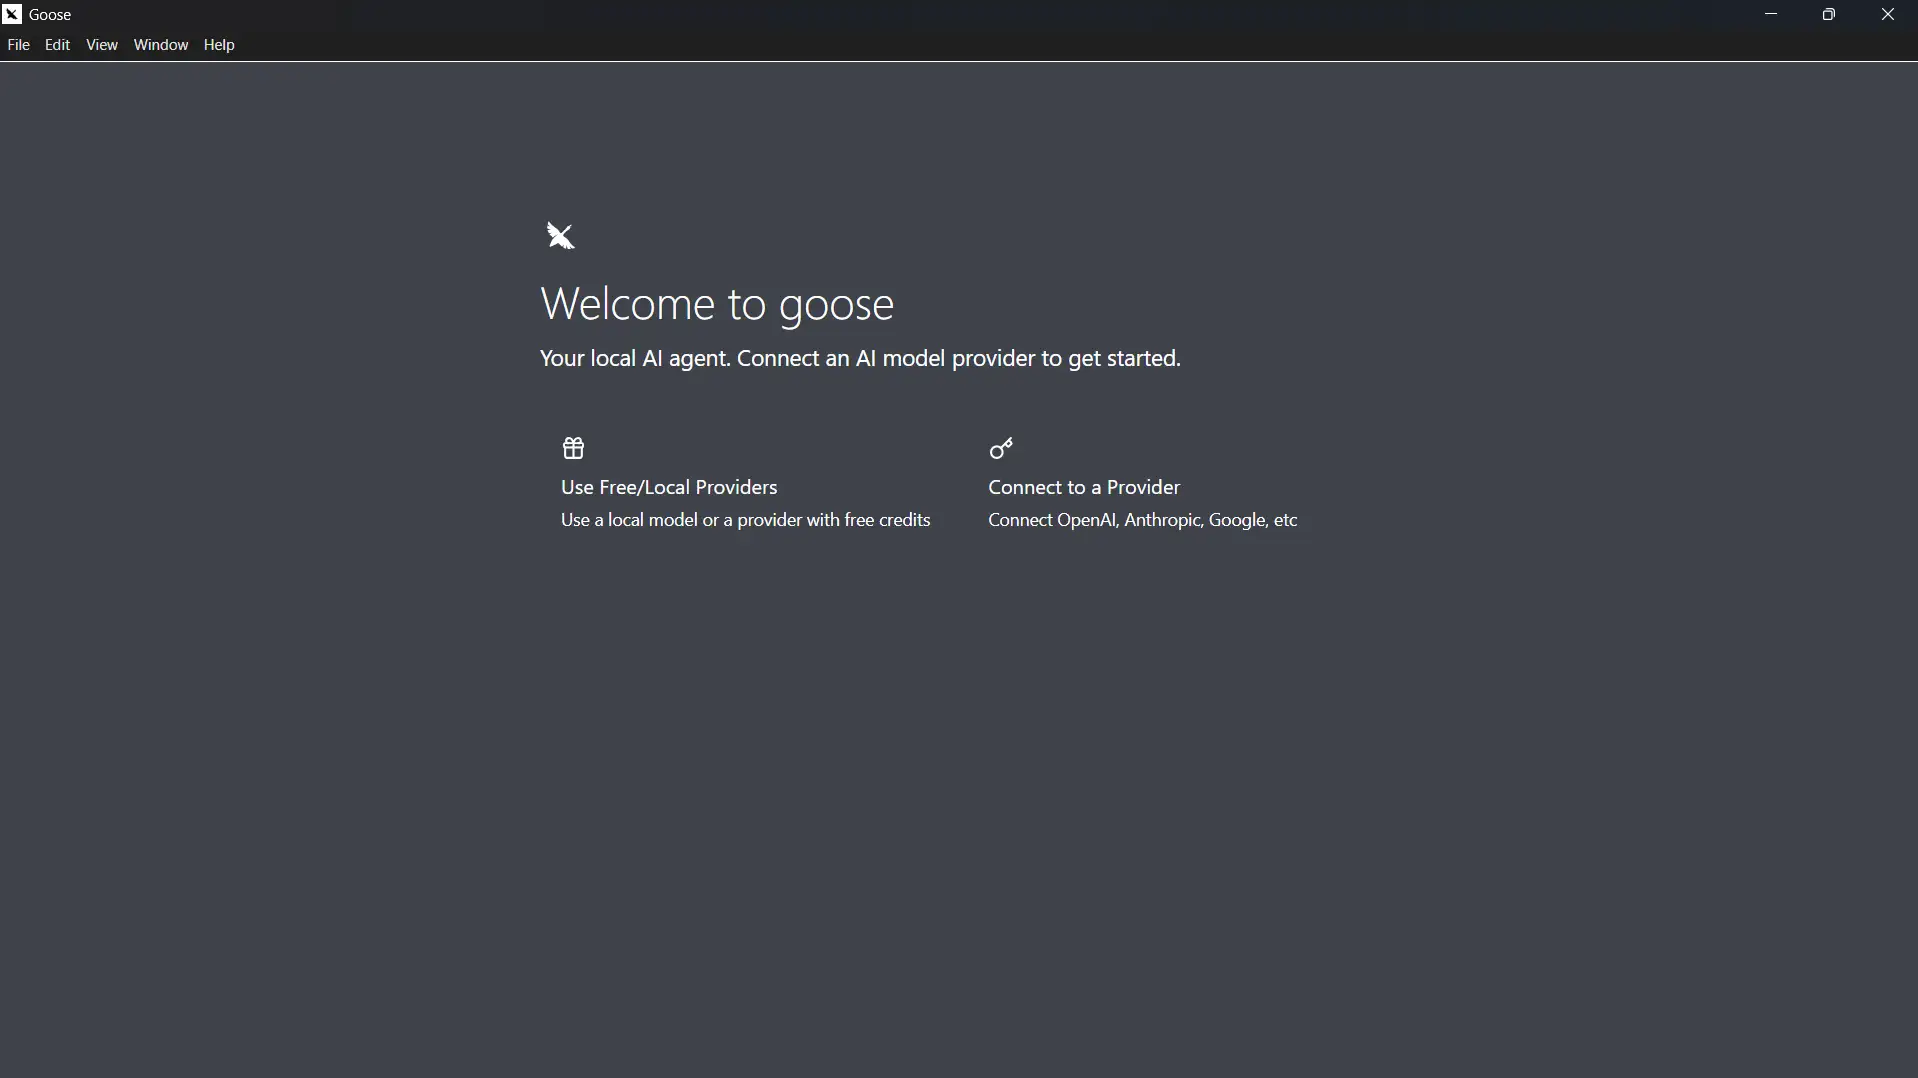
-
左ナビゲーションで Extensions をクリックし、+ Add custom extension をクリック
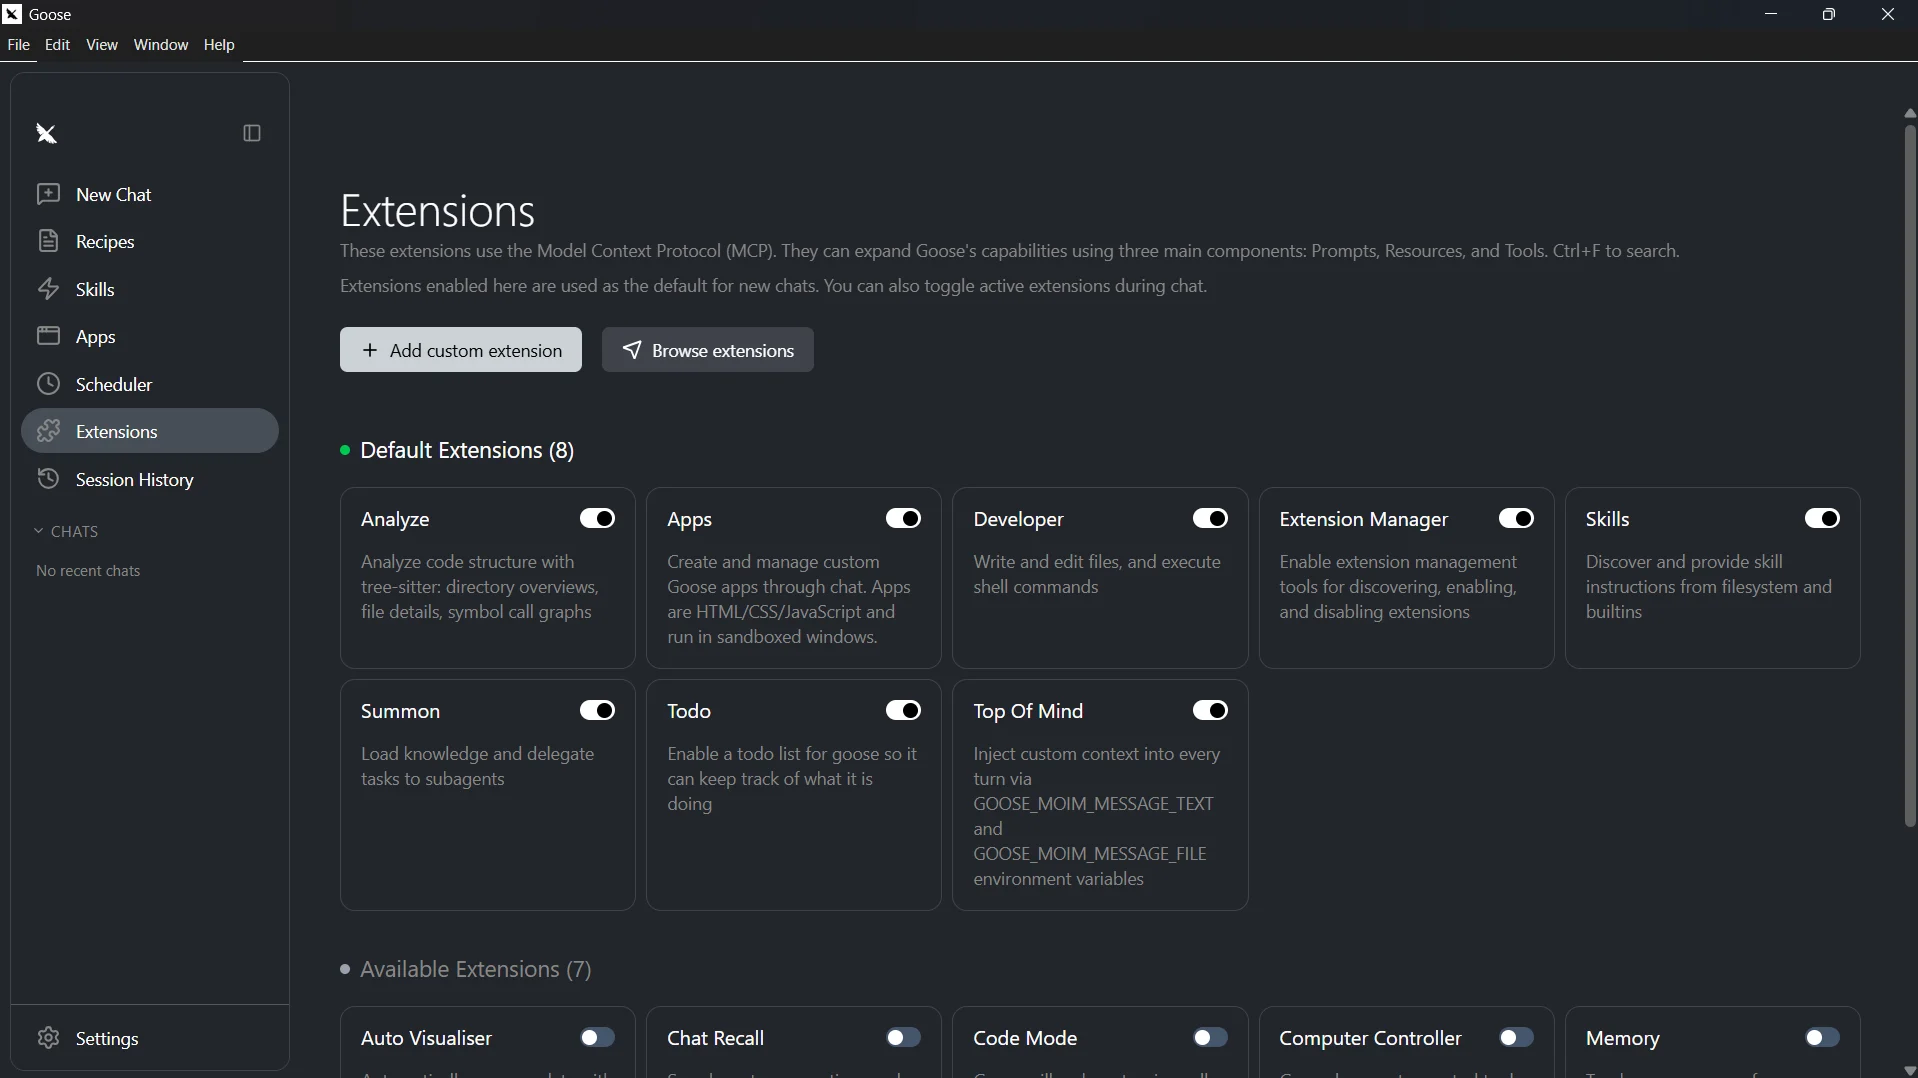
-
拡張機能のダイアログで、以下の値を設定します:
- Extension Name: CData MCP、または任意の名前
- Type: Streamable HTTP
- Endpoint: https://mcp.cloud.cdata.com/mcp
-
Request Headers で以下の 2 つのヘッダーを追加し、それぞれ入力後に + Add をクリックします:
- Authorization: Basic your_base64_encoded_email_PAT
- Content-Type: application/json
注意:Goose は Connect AI との通信に Basic 認証を使用します。Connect AI のユーザーメールアドレスと前の手順で作成した PAT を email:PAT の形式で組み合わせ、その文字列を Base64 エンコードして先頭に Basic を付けてください。例えば [email protected]:ABC123...XYZ789 の場合、Authorization ヘッダーの値は Basic dXNlckBkb21haW4uY29tOkFCQzEyMy4uLlhZWjc4OQ== のような値になります
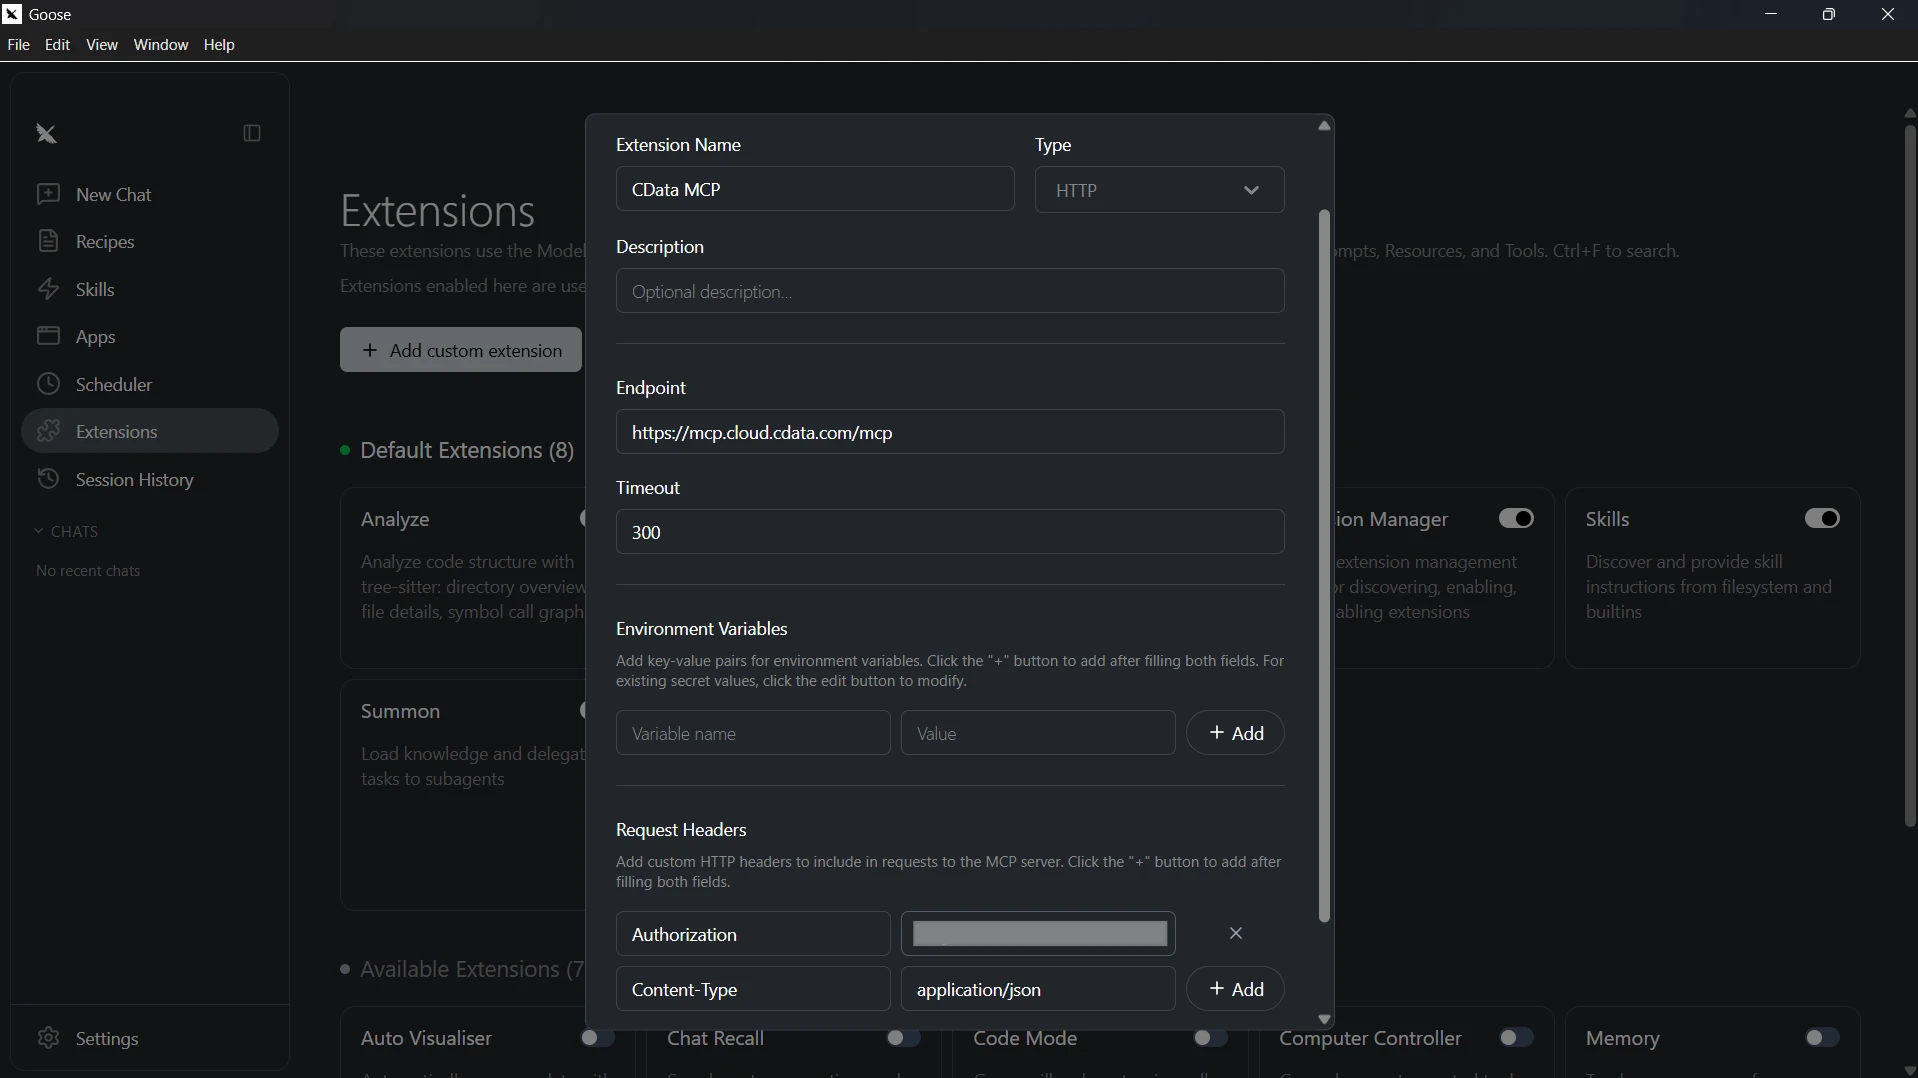
- Save をクリックして設定を保存
-
チャットに戻り、チャット入力欄の下にある拡張機能アイコンをクリックして、設定した MCP が有効になっていることを確認します
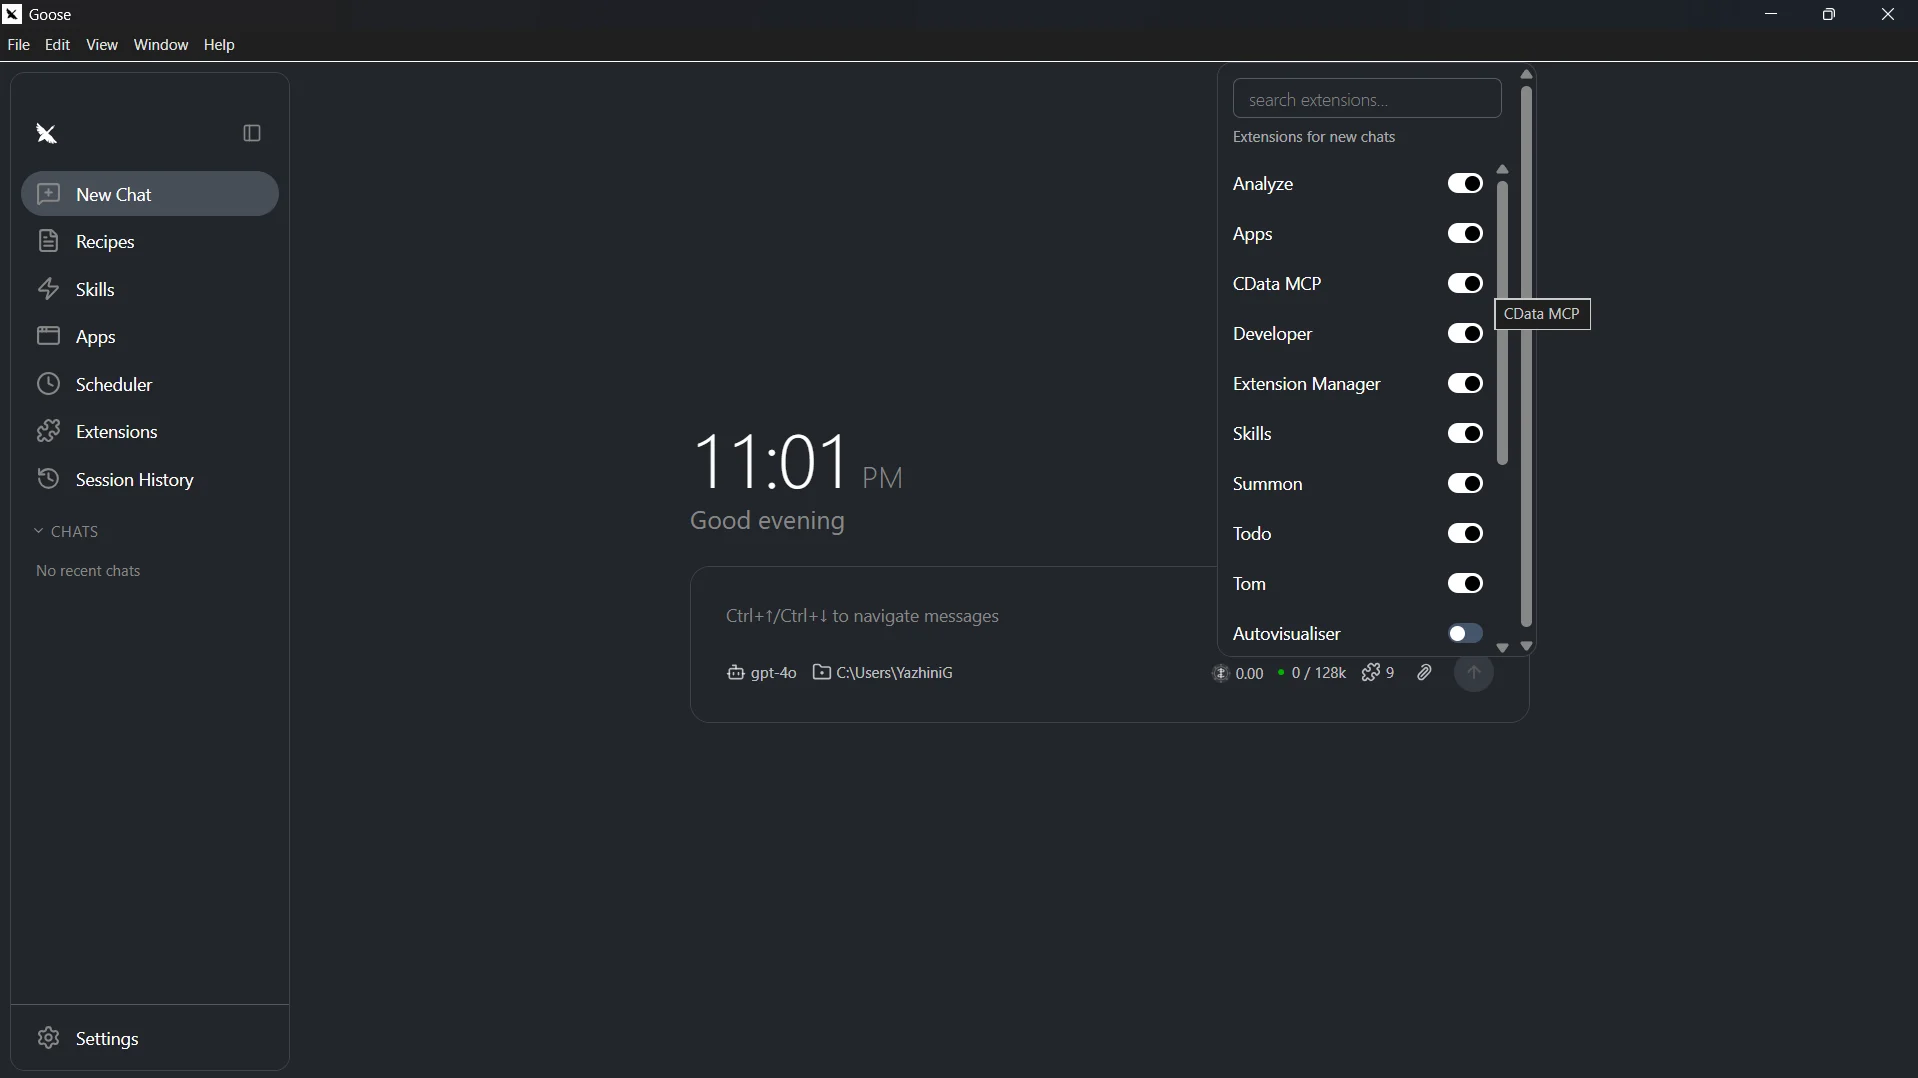
MCP サーバーの追加と LLM プロバイダーの設定が完了したので、Goose は Connect AI 経由でリアルタイムPingOne のデータをクエリできる状態になりました。
ステップ 3:Goose からリアルタイム PingOne のデータ をクエリ
連携設定が完了したら、Goose のチャットから、設定した LLM が処理する自然言語プロンプトでリアルタイムPingOne のデータを操作してみましょう。
-
CData MCP 拡張機能を有効にした状態で、チャットにプロンプトを入力します。例:
- CData MCP のカタログを一覧表示して
- PingOne で利用可能なスキーマとテーブルを表示して
- PingOne のデータ のテーブルから上位 5 件のレコードをクエリして
-
Goose が Connect AI MCP Server を呼び出し、PingOne のデータのリアルタイム結果を返します
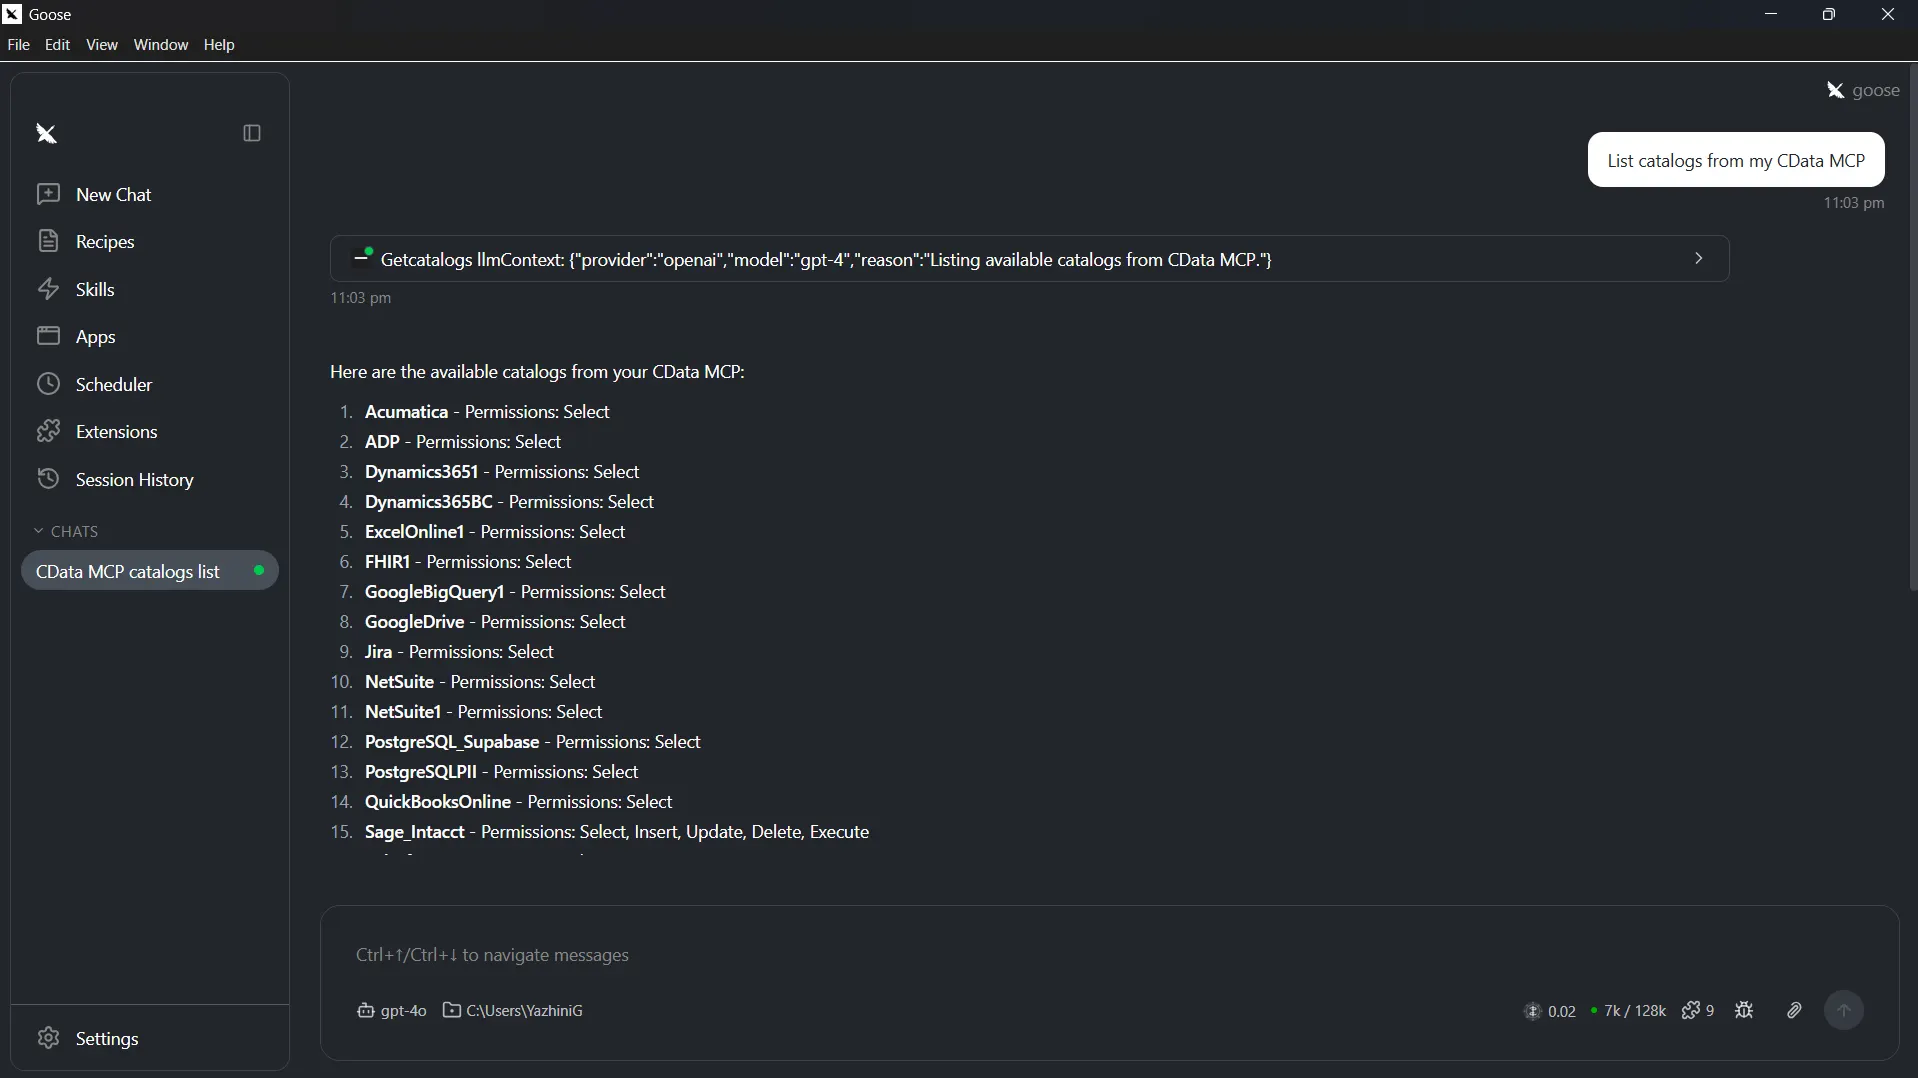
これで Goose エージェントが Connect AI MCP Server と通信し、チャットから直接 Remote MCP ツールを通じてリアルタイムPingOne のデータを取得できるようになりました。
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?Goose から PingOne へのデータ連携が思ったより手軽にできたのではないでしょうか。業務に使えそう、と感じてくださった方は、CData Connect AI をぜひお試しください。 14 日間の無償トライアルで、クラウドアプリケーションから数百種類の SaaS、ビッグデータ、NoSQL ソースへのリアルタイムアクセスを体験いただけます。ご不明点がございましたら、サポートチームまでお気軽にお問い合わせください。