


AgnoからConnect AI経由でLDAP に接続する方法
Agno は、ツールを使って推論・計画・アクションを実行する AI エージェントを構築するための、開発者向け Python フレームワークです。 Agno はクリーンでコード駆動型のアーキテクチャを重視しており、エージェントランタイムを開発者が完全に制御できます。
CData Connect AI は、数百種類のエンタープライズデータソースを AI システムと連携させるための、セキュアなクラウド間インターフェースを提供します。 Connect AI を使用すると、リアルタイムの LDAP objects をレプリケーションなしでリモート MCP エンドポイント経由で公開できます。
このガイドでは、Agno Python SDK を使用して本番環境対応の Agno エージェントを構築します。 エージェントは streamable HTTP を使用して MCP 経由で CData Connect AI に接続し、利用可能なツールを動的に検出して、 リアルタイムの LDAP objects にクエリを実行します。
前提条件
- Python 3.9 以上
- CData Connect AI アカウント – こちらからサインアップまたはログイン
- 有効な認証情報を持つ LDAP アカウント
- LLM API キー(例:OpenAI)
概要
プロセスの概要は以下のとおりです。
- 接続:CData Connect AI で LDAP 接続を設定します。
- 検出:MCP を使用して CData Connect AI が公開するツールを動的に取得します。
- クエリ:MCP ツールを Agno 関数としてラップし、リアルタイムの LDAP objects にクエリを実行します。
Step 1: CData Connect AI で LDAP を設定
Agno からリアルタイムの LDAP objects にクエリを実行するには、まず CData Connect AI で LDAP 接続を作成します。 この接続は CData Remote MCP Server 経由で公開されます。
-
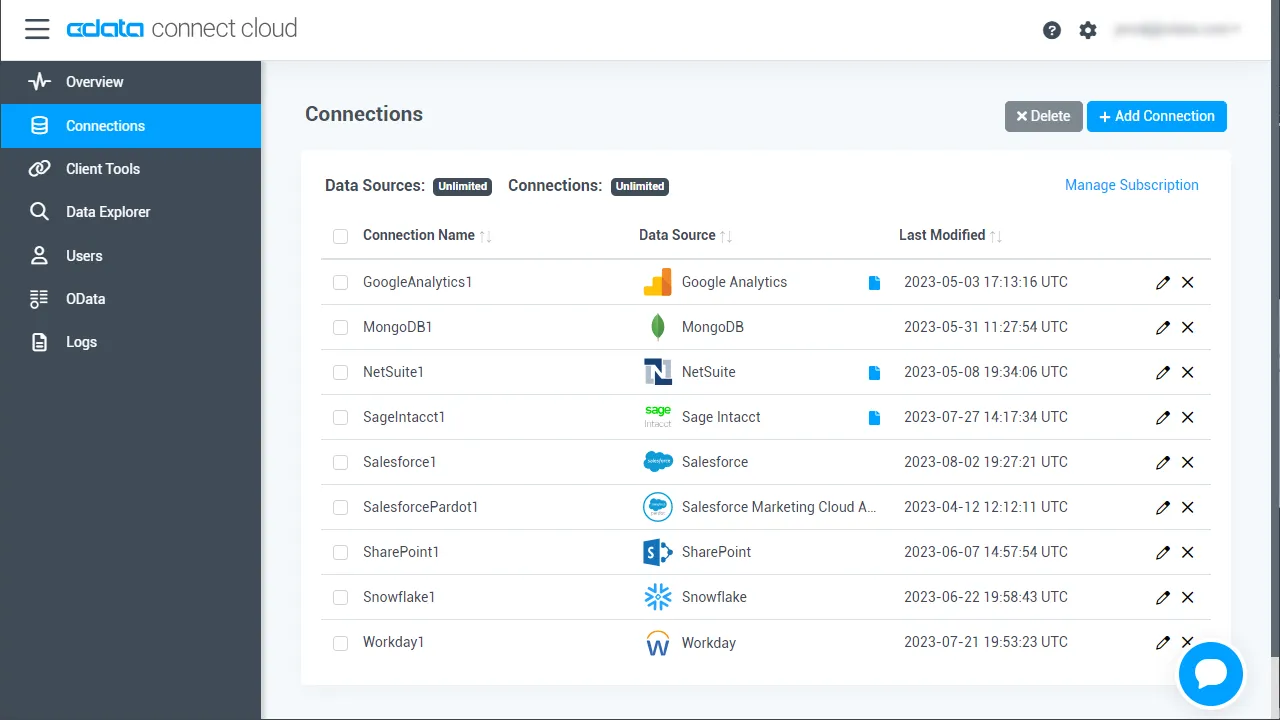
Connect AI にログインし、Sources をクリックしてから
Add Connection をクリックします。
-
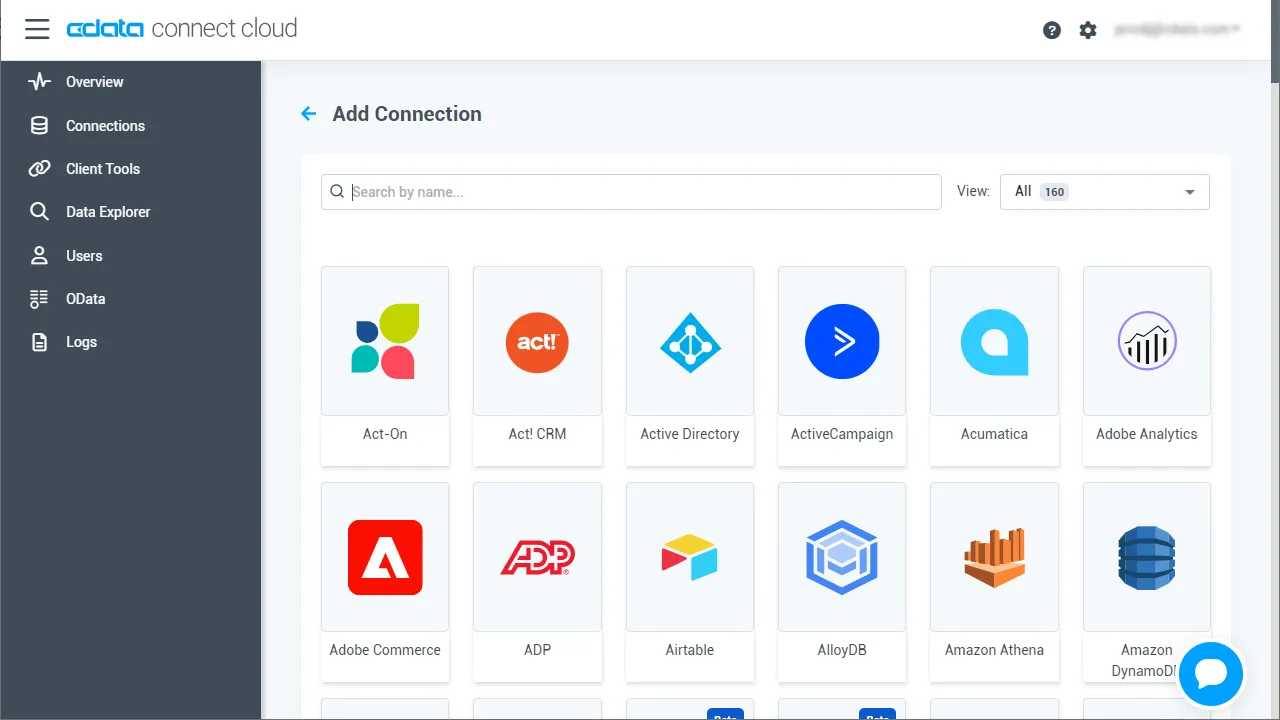
Add Connection パネルから「LDAP」を選択します。
-
必要な認証プロパティを入力します。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
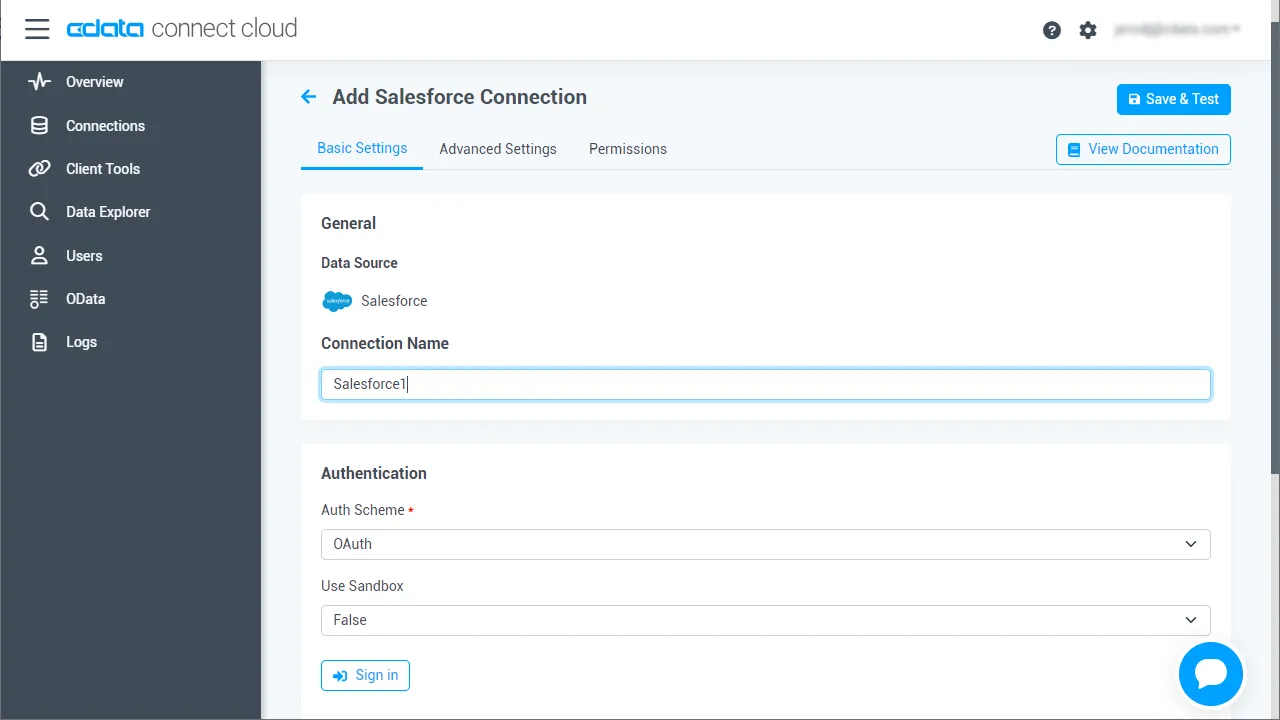 Create & Test をクリックします。
-
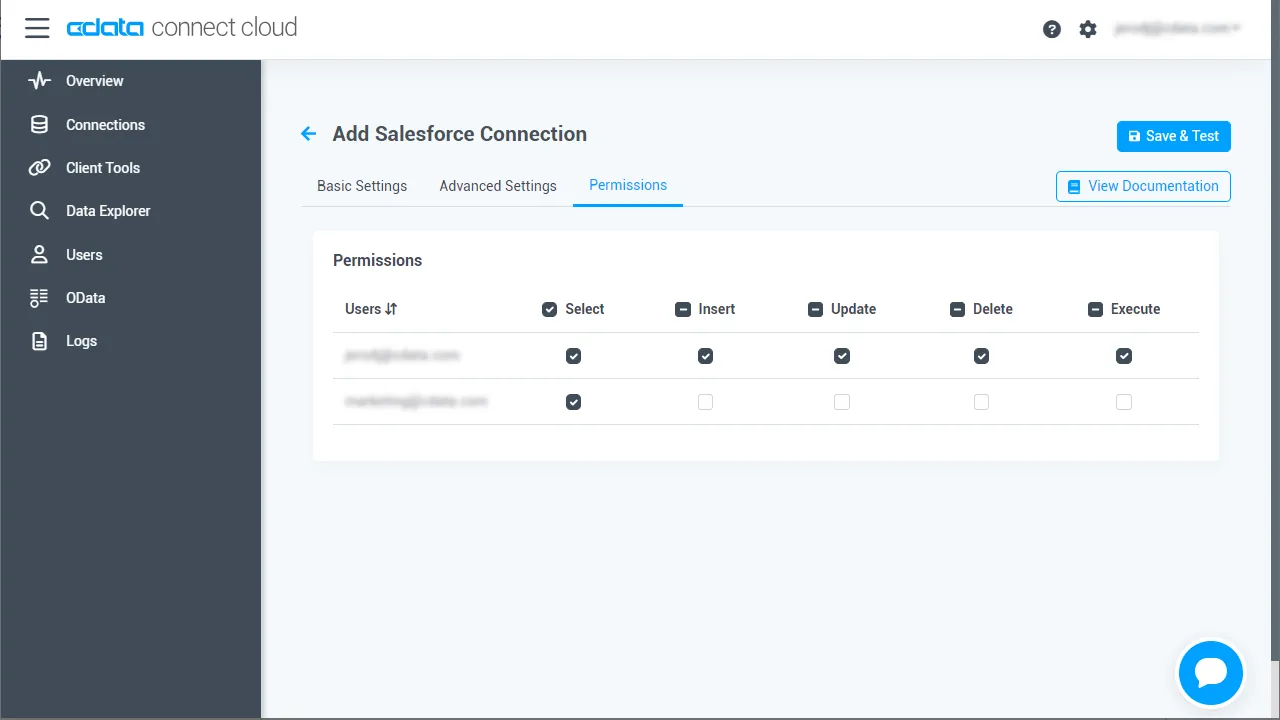
Permissions タブを開き、ユーザーアクセスを設定します。
Personal Access Token の追加
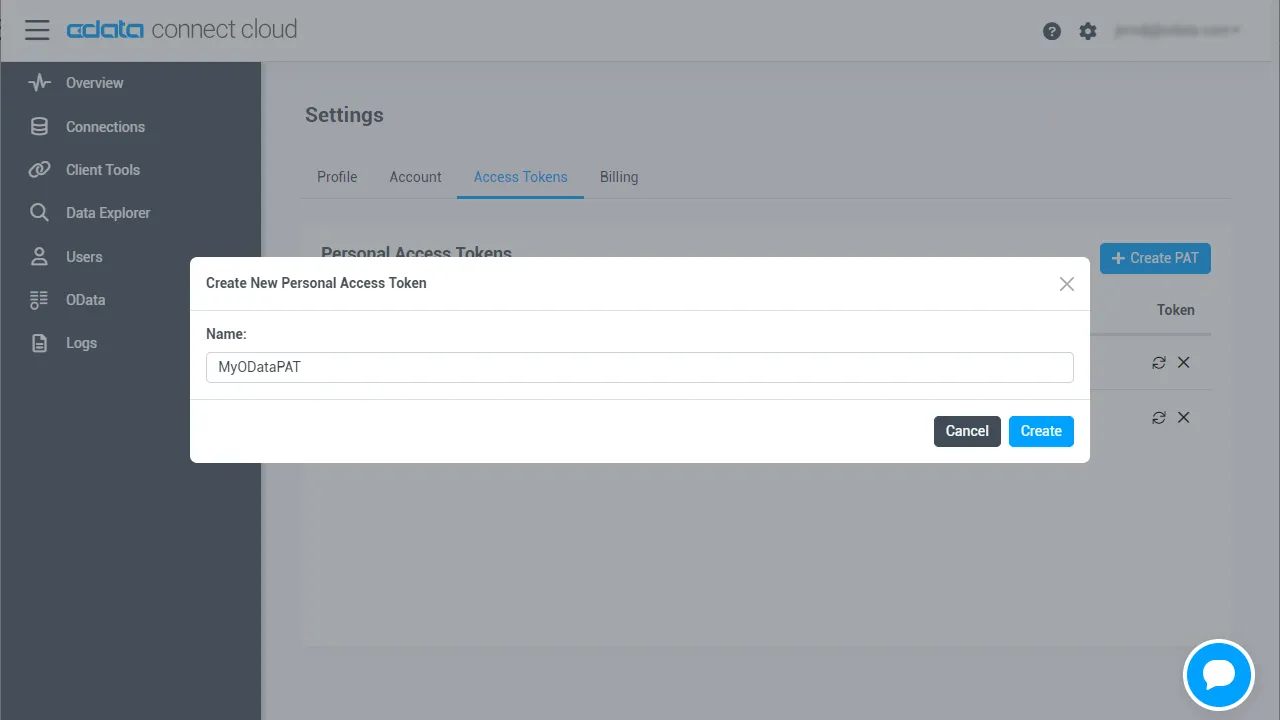
Personal Access Token(PAT)は、Agno から CData Connect AI への MCP リクエストを認証するために使用されます。
- Settings を開き、Access Tokens に移動します。
- Create PAT をクリックします。
-
生成されたトークンを安全に保存します。
Step 2: 依存関係のインストールと環境変数の設定
Agno と MCP アダプターの依存関係をインストールします。LangChain は MCP ツールの互換性のためだけに含まれています。
pip install agno agno-mcp langchain-mcp-adapters
環境変数を設定します。
export CDATA_MCP_URL="https://mcp.cloud.cdata.com/mcp"
export CDATA_MCP_AUTH="Base64EncodedCredentials"
export OPENAI_API_KEY="your-openai-key"
「Base64EncodedCredentials」は、Connect AI ユーザーのメールアドレスと Personal Access Token をコロン(「:」)で結合し、Base64 エンコードした値です:Base64([email protected]:MY_CONNECT_AI_PAT)
Step 3: MCP 経由で CData Connect AI に接続
streamable HTTP を使用して MCP クライアントを作成します。これにより、CData Connect AI へのセキュアな接続が確立されます。
import os
from langchain_mcp_adapters.client import MultiServerMCPClient

mcp_client = MultiServerMCPClient(
  connections={
    "default": {
      "transport": "streamable_http",
      "url": os.environ["CDATA_MCP_URL"],
      "headers": {
        "Authorization": f"Basic {os.environ['CDATA_MCP_AUTH']}"
      }
    }
  }
)
Step 4: MCP ツールの検出
CData Connect AI は操作を MCP ツールとして公開します。これらは実行時に動的に取得されます。
langchain_tools = await mcp_client.get_tools()
for tool in langchain_tools:
  print(tool.name)
Step 5: MCP ツールを Agno 関数に変換
各 MCP ツールを Agno 関数としてラップし、エージェントで使用できるようにします。
注意:Agno がすべての推論、計画、ツール選択を行います。LangChain は CData Connect AI が公開するツールを利用するための軽量な MCP 互換レイヤーとしてのみ使用されます。
from agno.tools import Function

def make_tool_caller(lc_tool):
  async def call_tool(**kwargs):
    return await lc_tool.ainvoke(kwargs)
  return call_tool
Step 6: Agno エージェントを作成してリアルタイムの LDAP objects にクエリ
Agno がすべての推論、計画、ツール呼び出しを行います。LangChain は MCP 互換性以外の役割を果たしません。
from agno.agent import Agent
from agno.models.openai import OpenAIChat

agent = Agent(
  model=OpenAIChat(
    id="gpt-4o",
    temperature=0.2,
    api_key=os.environ["OPENAI_API_KEY"]
  ),
  tools=agno_tools,
  markdown=True
)

await agent.aprint_response(
  "Show me the top 5 records from the available data source"
)

if __name__ == "__main__":
    asyncio.run(main())
以下の結果は、Agno エージェントが CData Connect AI を通じて MCP ツールを呼び出し、リアルタイムの LDAP objects を返す様子を示しています。
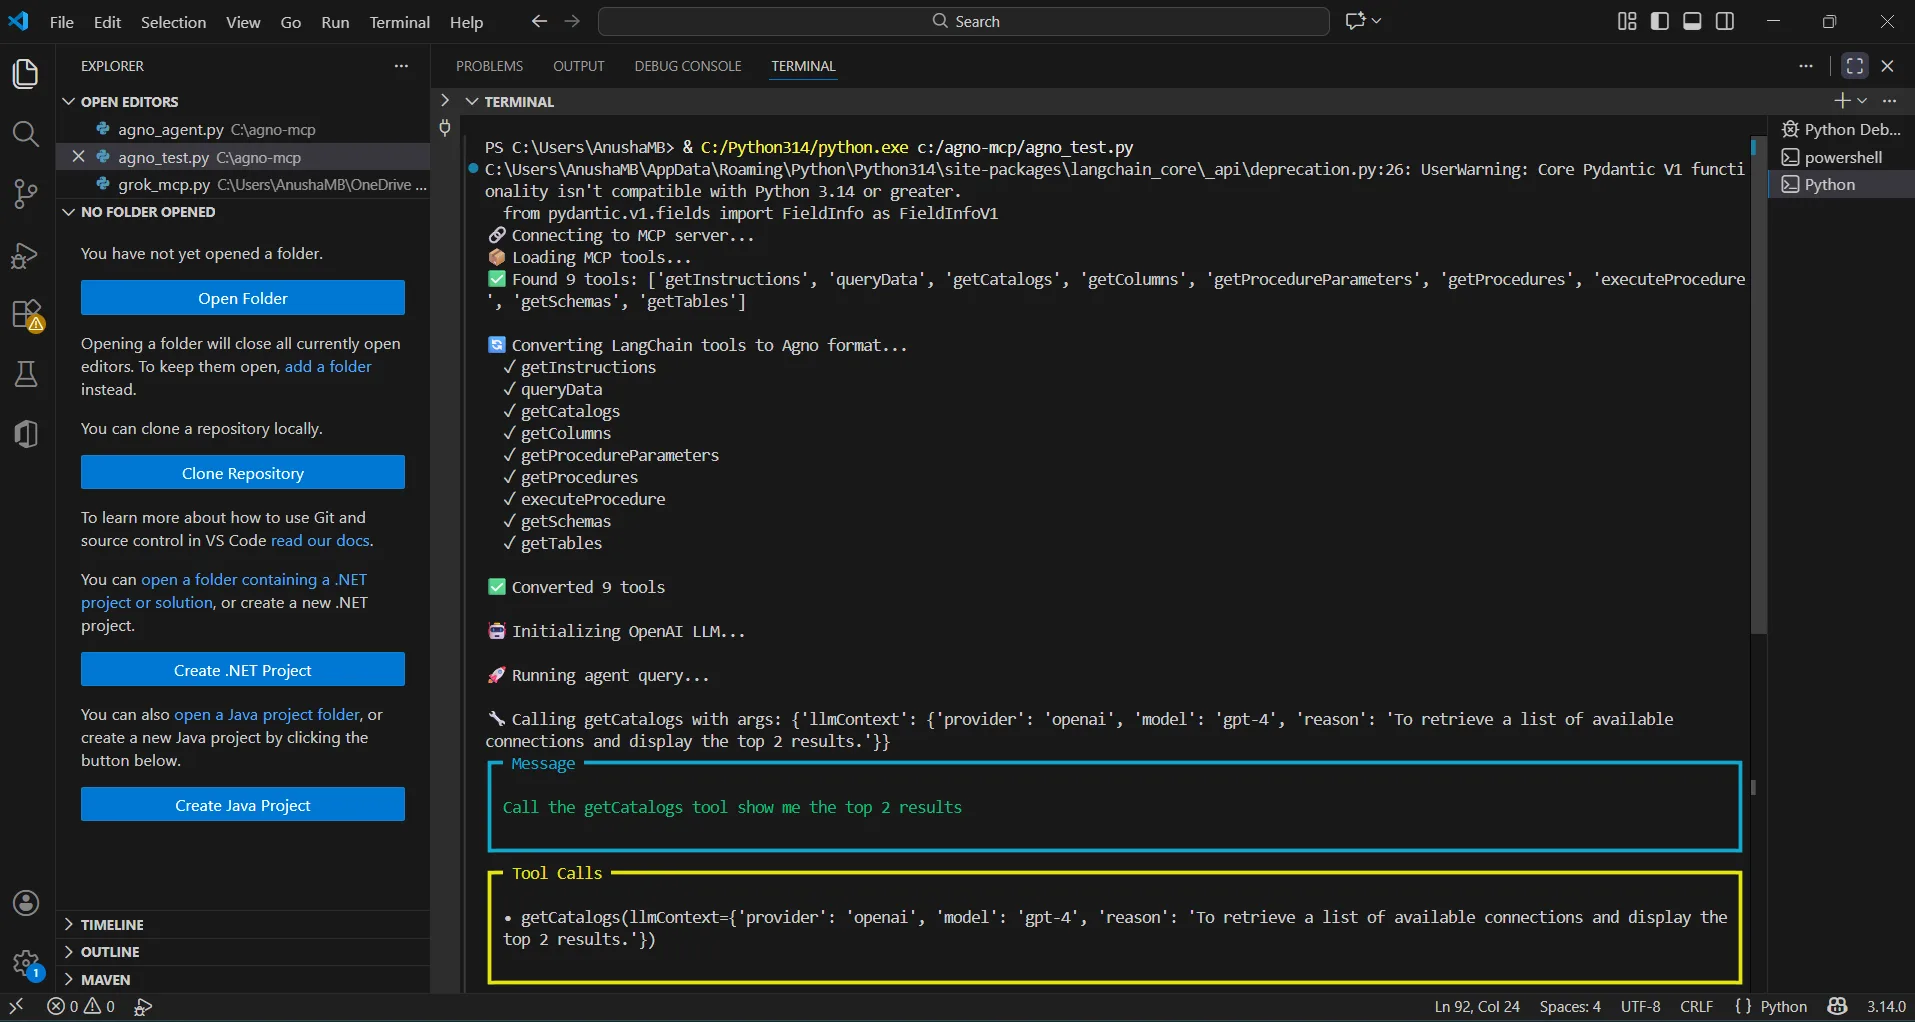
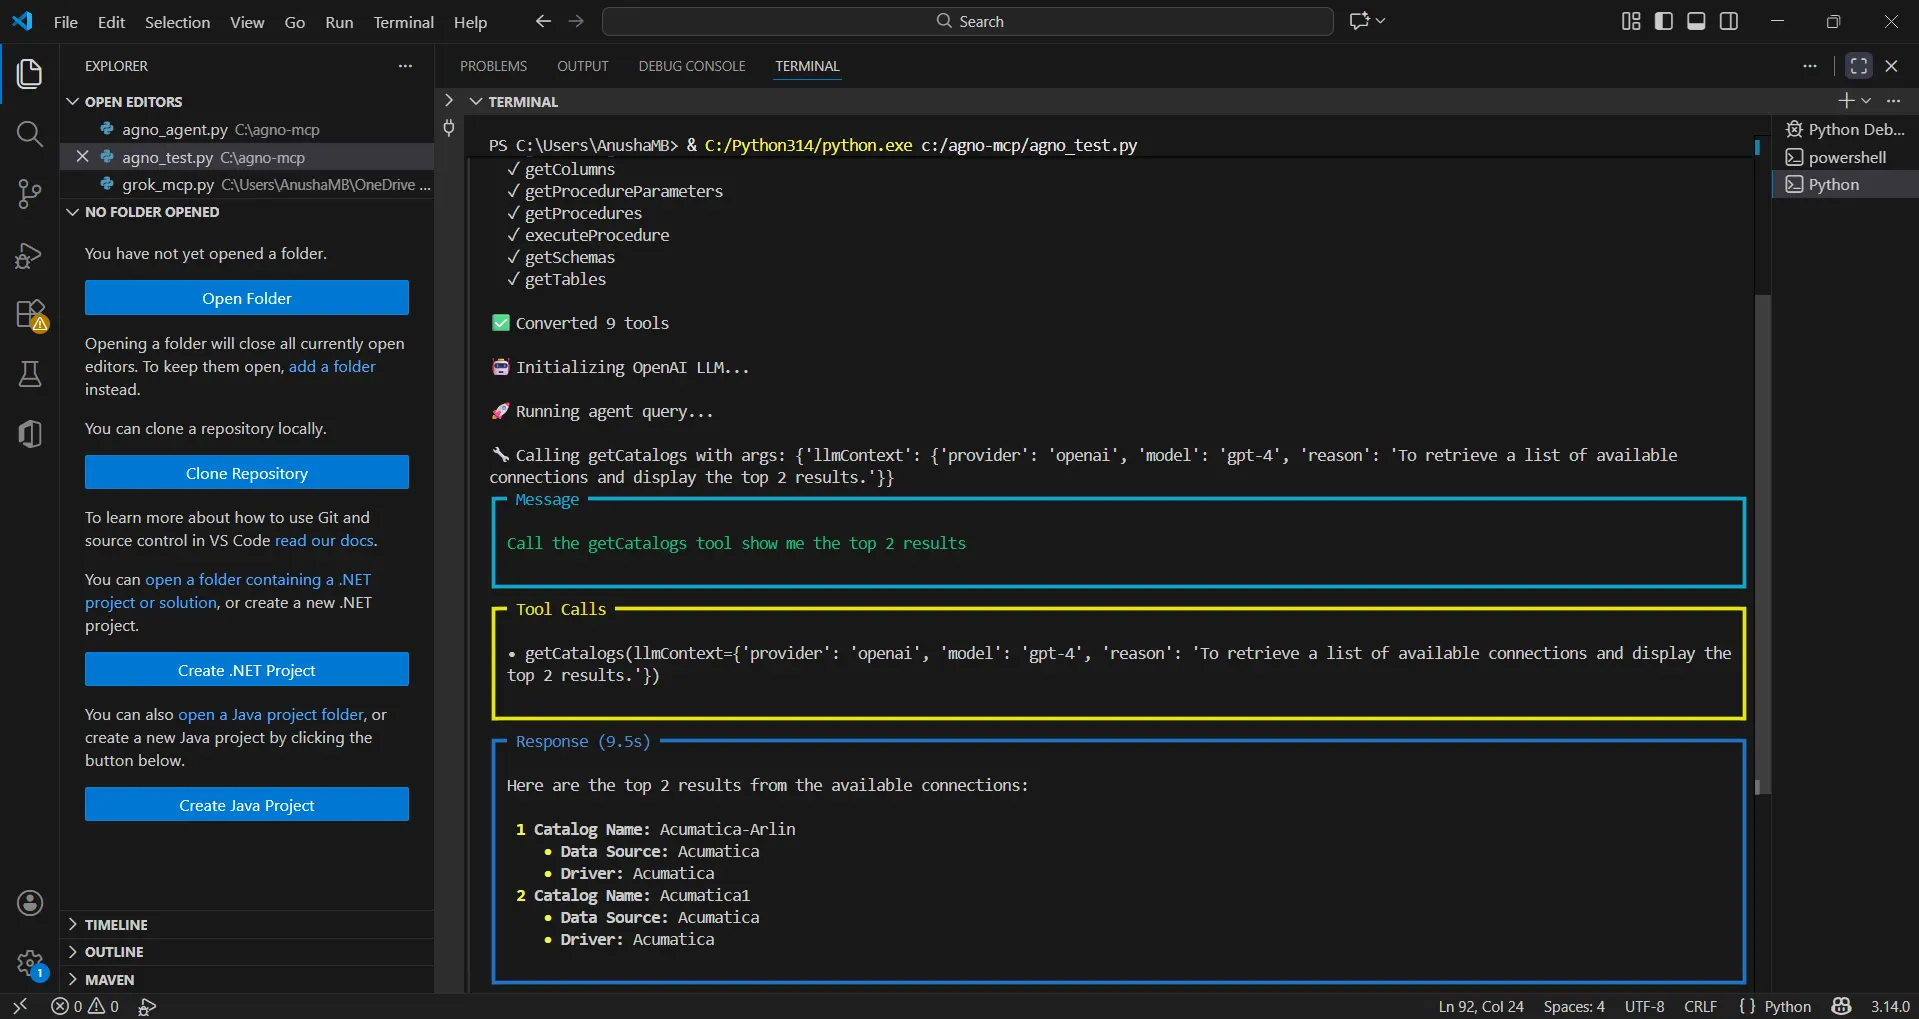
これで、Agno エージェントを通じて自然言語でリアルタイムの LDAP objects にクエリを実行できるようになりました。
CData Connect AI の詳細
数百種類の SaaS、ビッグデータ、NoSQL ソースにクラウドアプリケーションから直接アクセスするには、 CData Connect AI をぜひお試しください。