


Google Cloud Data FusionでLDAP のパイプラインを構築(Connect AI)
Google Cloud Data Fusion は、ビジュアルインターフェースを使用してさまざまなソースと同期先間でデータを接続、変換、移動できるため、データパイプラインの構築と管理を簡素化します。CData Connect AI と組み合わせることで、ELT/ETL データパイプラインの構築と管理にLDAP objectsへのアクセスが可能になります。この記事では、CData Connect AI を使用して LDAP へのライブ接続を作成する方法と、Cloud Data Fusion プラットフォームからリアルタイムのLDAP objectsに接続・アクセスする方法を説明します。
Cloud Data Fusion 用の LDAP 接続を設定
Cloud Data Fusion から LDAP への接続は、CData Connect AI によって実現されます。Cloud Data Fusion からLDAP objectsを扱うには、まず LDAP 接続を作成・設定します。
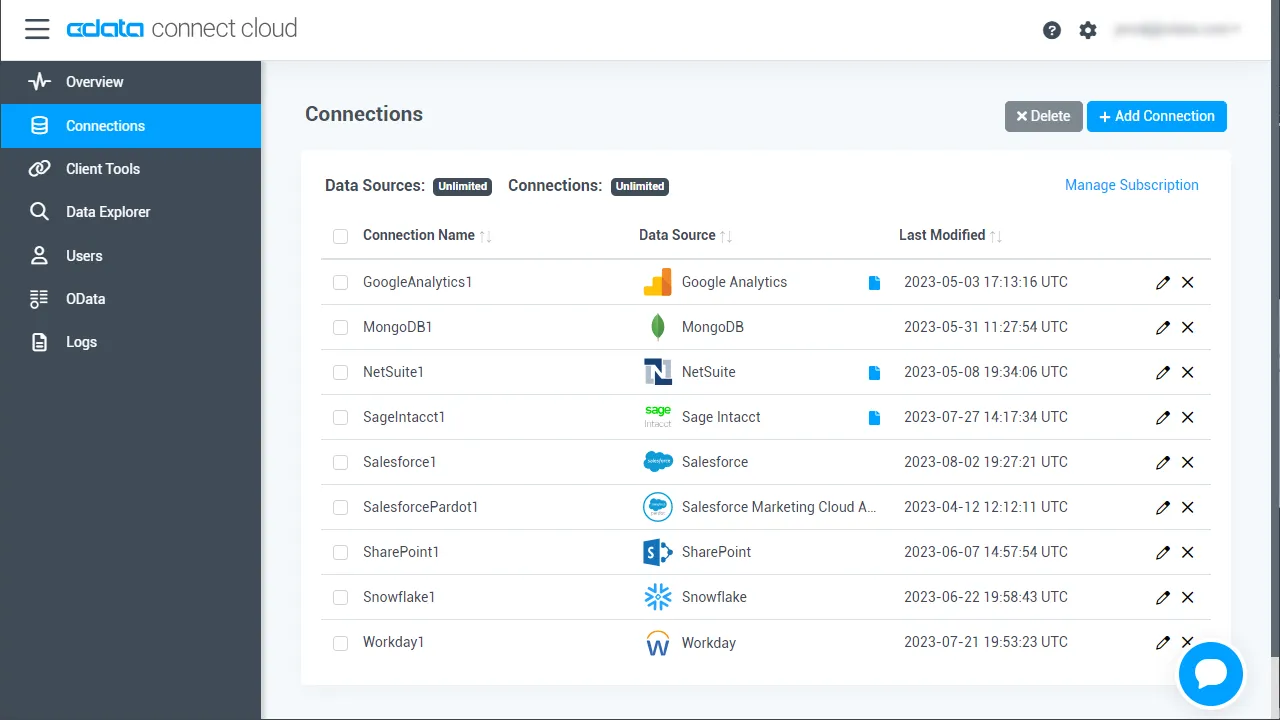
- Connect AI にログインし、Sources をクリック、次に Add Connection をクリック
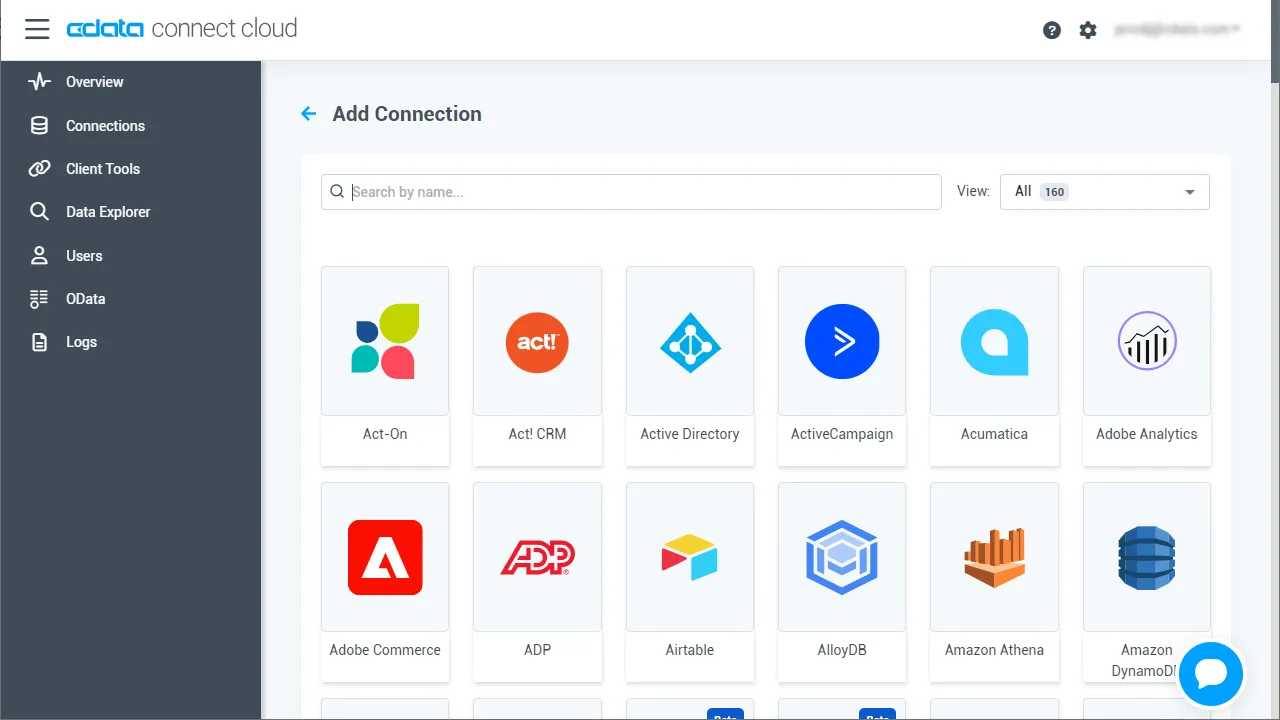
- Add Connection パネルから「LDAP」を選択
-
LDAP に接続するために必要な認証プロパティを入力します。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
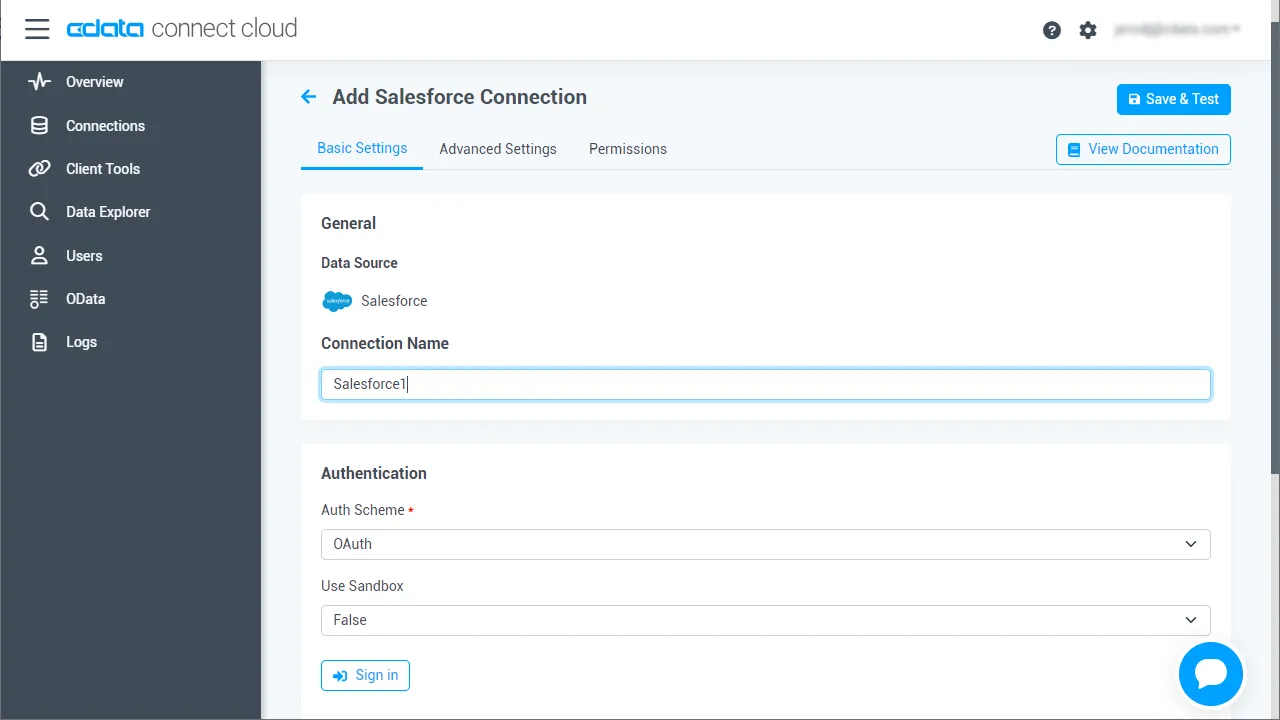
- Save & Test をクリック
-
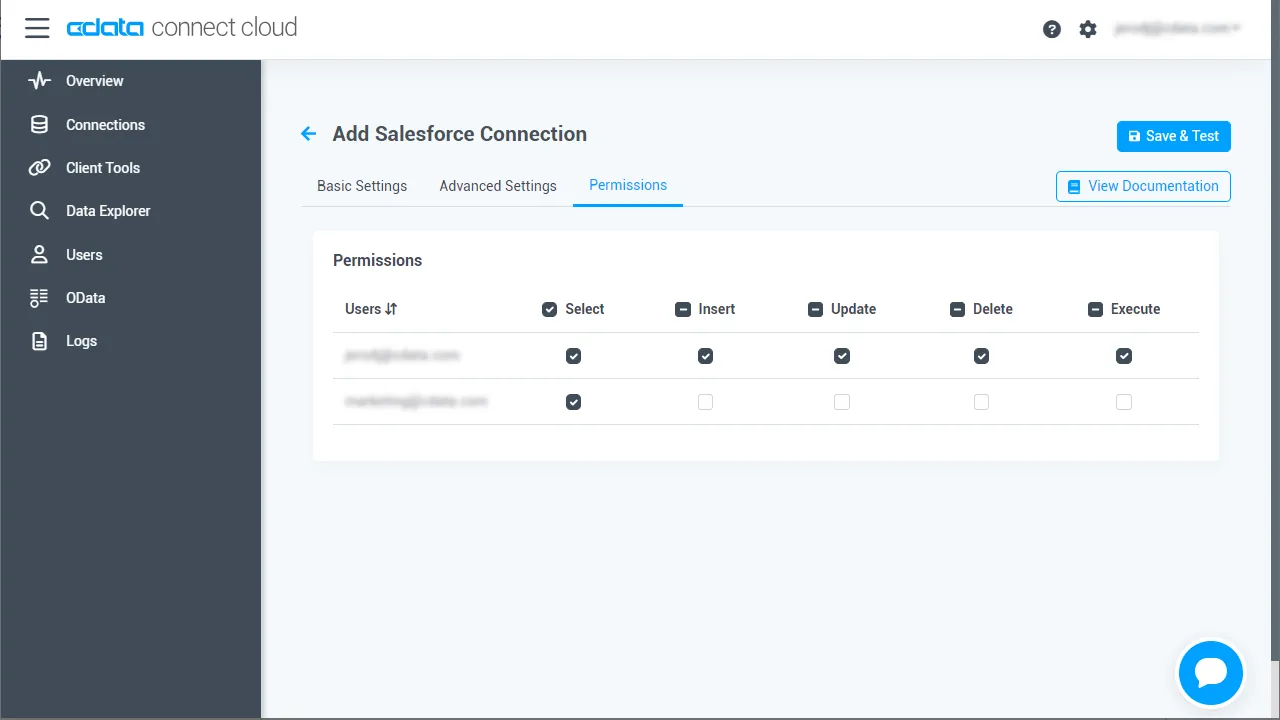
Add LDAP Connection ページで Permissions タブに移動し、ユーザーベースの権限を更新します。
Personal Access Token を追加
REST API、OData API、または仮想 SQL Server 経由で Connect AI に接続する場合、Personal Access Token(PAT)が Connect AI への接続認証に使用されます。アクセスの粒度を維持するため、サービスごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして Settings ページを開きます。
- Settings ページで Access Tokens セクションに移動し、 Create PAT をクリック。
-
PAT に名前を付けて Create をクリック。
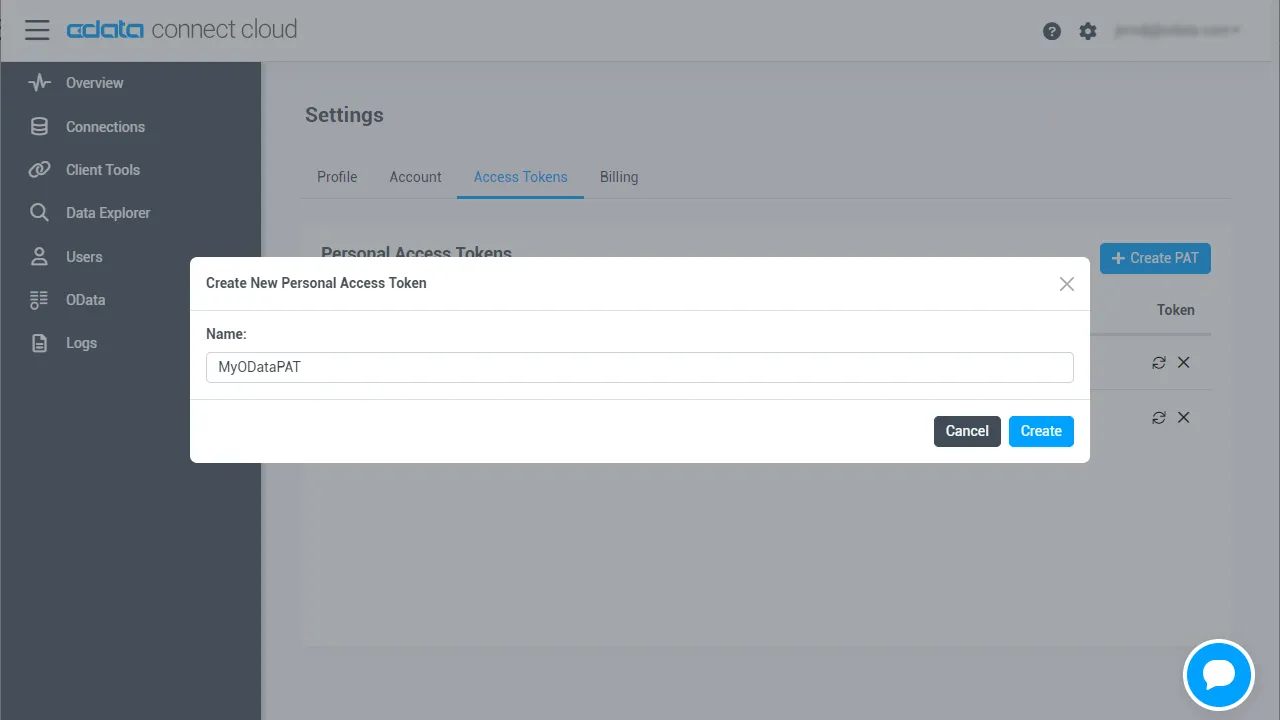
- Personal Access Token は作成時にのみ表示されるので、必ずコピーして安全な場所に保存してください。
接続の設定と PAT の生成が完了したら、Cloud Data Fusion からLDAP objectsに接続する準備が整いました。
Cloud Data Fusion から LDAP に接続
以下の手順に従って、CData Connect AI JDBC ドライバーを介して Cloud Data Fusion から LDAP への接続を確立します:
- CData Connect AI JDBC ドライバーをダウンロード・インストール:
- CData Connect AI の Integrations ページを開きます。
- JDBC を検索・選択します。
- セットアップファイルをダウンロードして実行します。
- インストールが完了したら、インストールディレクトリ(例:C:\Program Files\CData\JDBC Driver for CData Connect\lib)から JAR ファイル(cdata.jdbc.connect.jar)をコピーします。
- Cloud Data Fusion にログイン。
- 右上の緑色の「+」ボタンをクリックしてエンティティを追加。
- Driver の下で Upload をクリック。
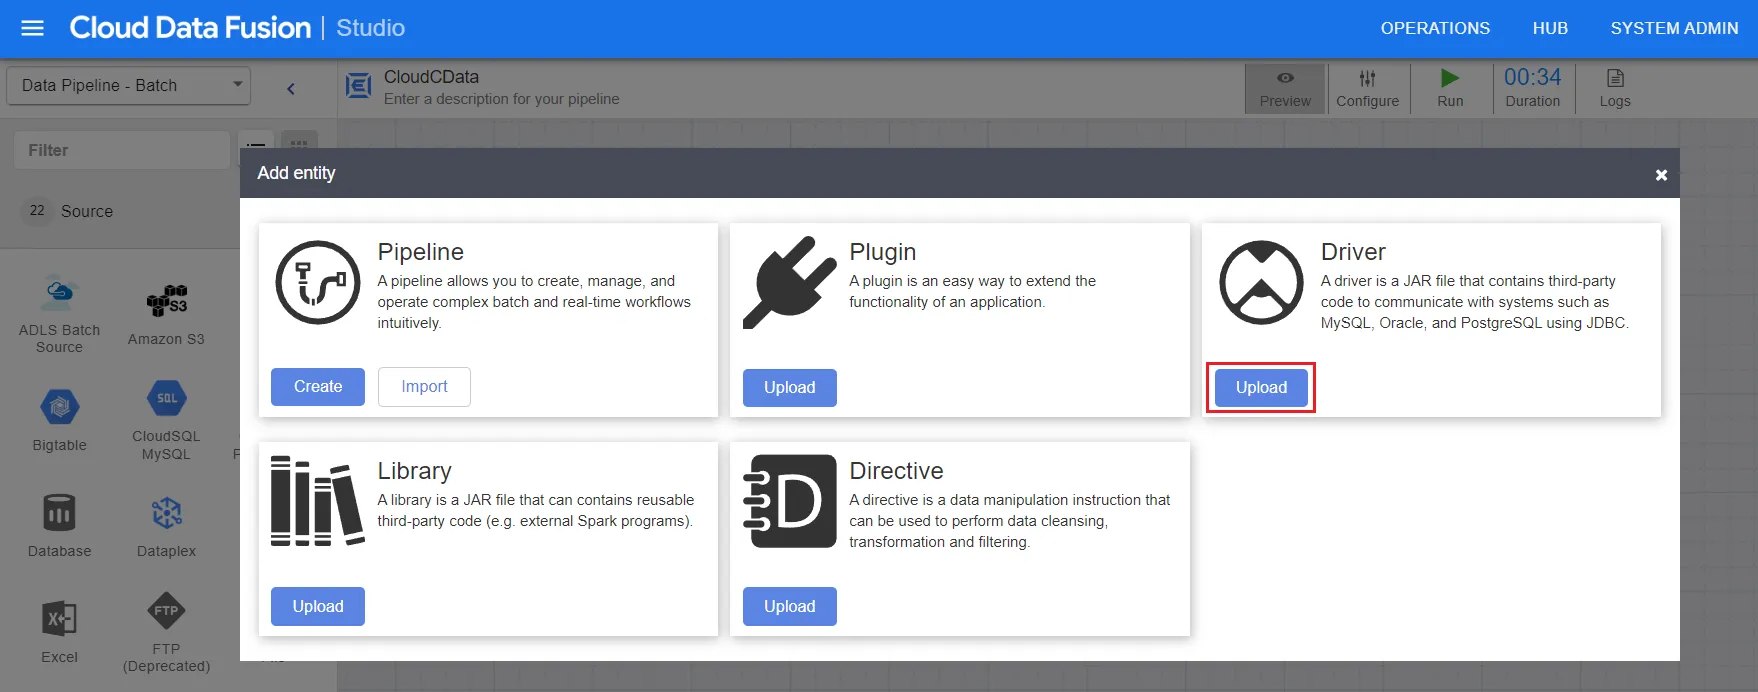
- CData Connect AI JDBC ドライバー(JAR ファイル)をアップロード。
- ドライバー設定を入力:
- Name:ドライバー名を入力
- Class name:「cdata.jdbc.connect.ConnectDriver」 と入力
- Version:ドライバーのバージョンを入力
- Description(オプション):ドライバーの説明を入力
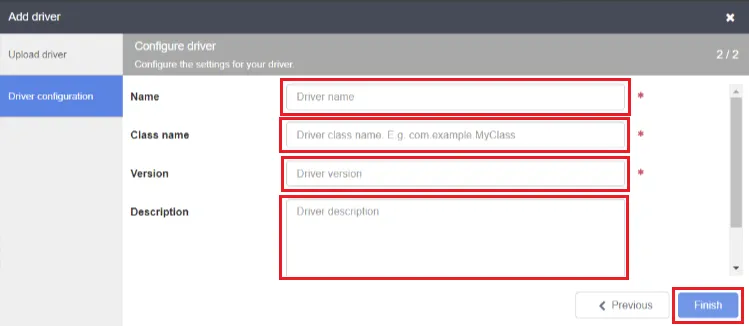
- Finish をクリック。
- ソース設定を入力:
- Label:接続を識別するための名前
- JDBC driver name:ステップ 6 で設定したドライバーを識別する JDBC ドライバー名を入力
- Connection string:JDBC 接続文字列を入力(例:
jdbc:connect:AuthScheme=Basic;user=username;password=PAT; - User:CData Connect AI のユーザー名(CData Connect AI インターフェースの右上に表示)を入力(例:「[email protected]」)
- Password:Settings ページで生成した PAT を入力
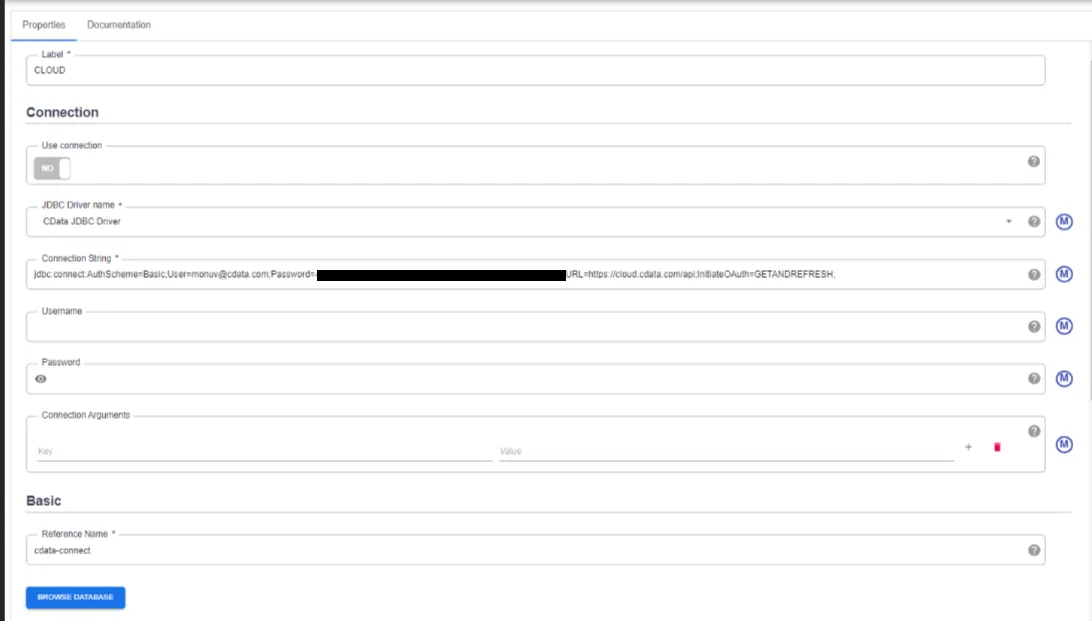
- 右上の Validate をクリック。
- 接続が成功したら、UI を通じてパイプラインを編集・管理できます。
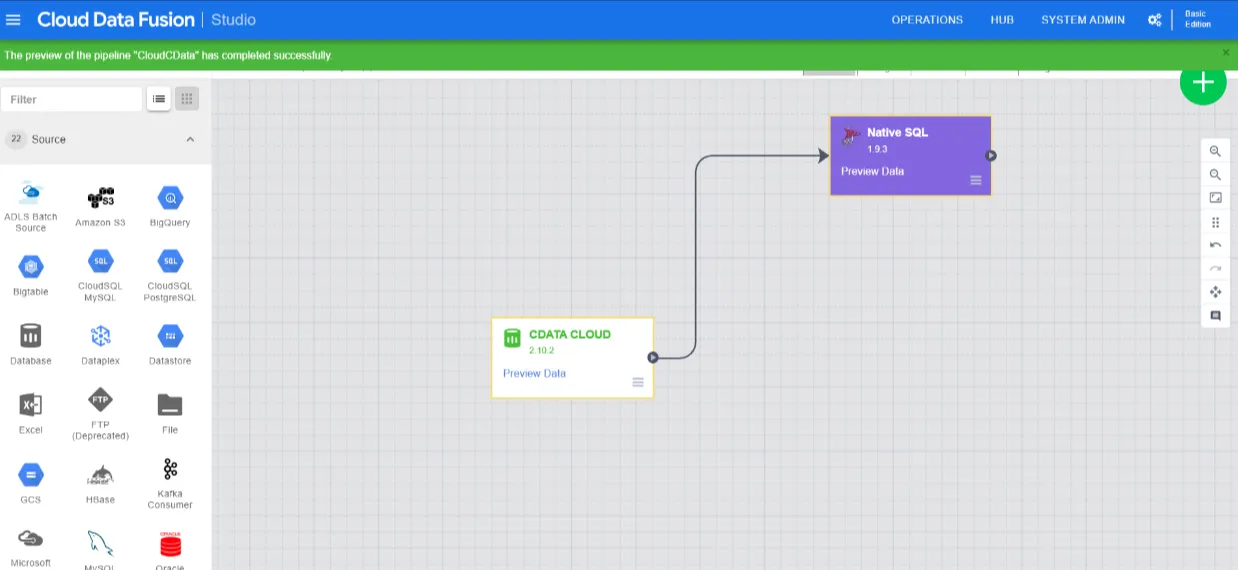
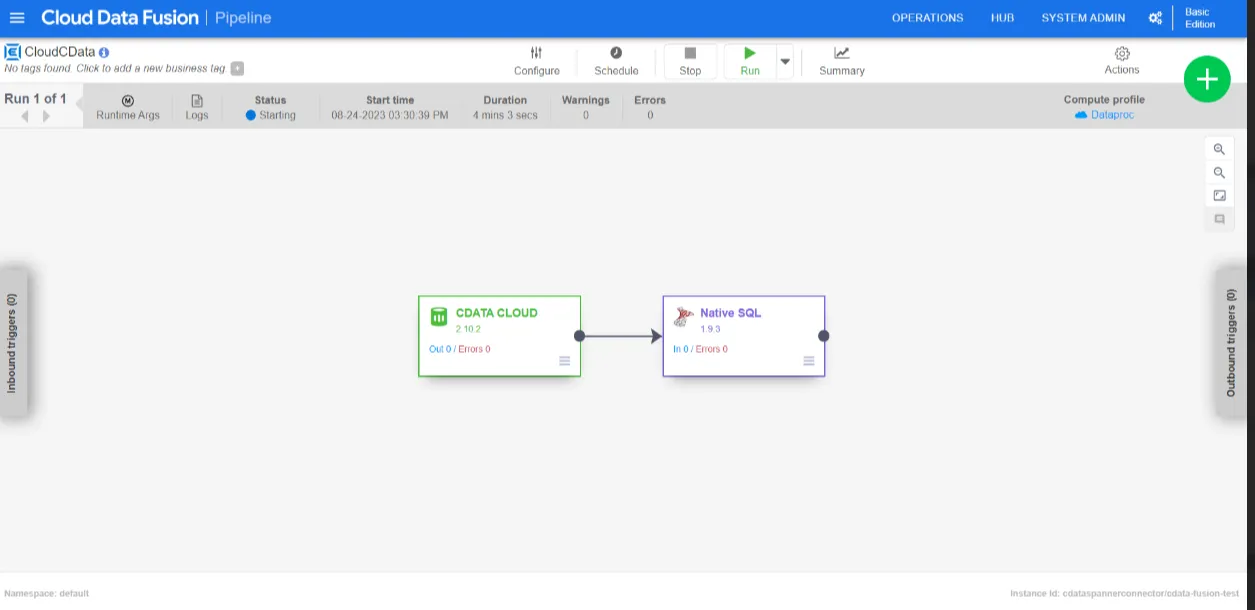
- 作成したパイプラインを実行。
トラブルシューティング
Cloud Data Fusion では、ソースデータの 「int」 型が自動的に 「long」 にキャストされる既知の問題があることにご注意ください。
クラウドアプリケーションから LDAP Objects へのリアルタイムアクセス
これで、Google Cloud Data Fusion からリアルタイムのLDAP objectsへの直接接続が確立されました。LDAP objects をレプリケーションすることなく、さまざまなソースと同期先間でデータをスムーズに移動できる接続を追加作成し、データ統合プロセスを効率化できます。
クラウドアプリケーションから LDAP を含む 数百種類の SaaS、ビッグデータ、NoSQL ソースへのリアルタイムデータアクセスについては、CData Connect AI をご覧ください。