


GumloopでLDAP と連携するフローを作る

Gumloop は、トリガー、AI ノード、API、データコネクタを組み合わせてAI を活用したワークフローを作成できるビジュアル自動化プラットフォームです。Gumloop と CData Connect AI を組み込みの「MCP (Model Context Protocol) Server」を通じて統合することで、ワークフローからライブの にシームレスにアクセスして対話できるようになります。
このプラットフォームはローコード環境を提供しているため、大規模な開発作業なしで複雑なプロセスを簡単にオーケストレーションできます。柔軟性が高く、複数のビジネスアプリケーション間での統合が可能で、ライブデータを使ったエンドツーエンドの自動化を実現します。
CData Connect AI は、LDAPを含む数百のデータソースをMCP経由でAIツールにつなげるクラウドサービスです。接続情報はConnect AI側で一元管理されるため、GumloopにLDAPの認証情報を直接渡すことなくセキュアに連携できます。
この記事では、Connect AI での LDAP 接続の構成、Gumloop への MCP Serverの登録、そして LDAP をクエリするワークフローの構築に必要な手順をご紹介します。
ステップ 1: Gumloop 用のLDAP 接続を構成する
それでは早速、Gumloop からLDAP への接続を設定していきましょう。Gumloop から LDAP と対話するには、まず CData Connect AI で LDAP への接続を作成して構成します。
-
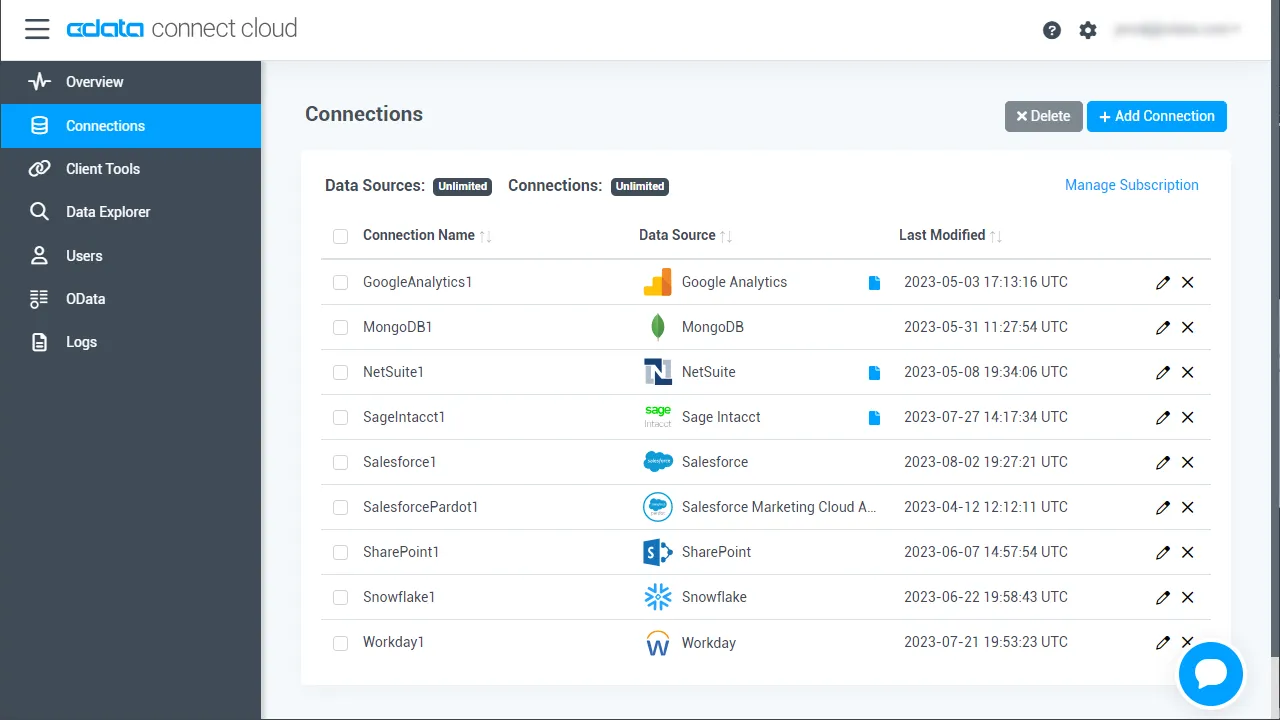
Connect AI にログインし、「Connections」をクリックして「 Add Connection」をクリックします
-
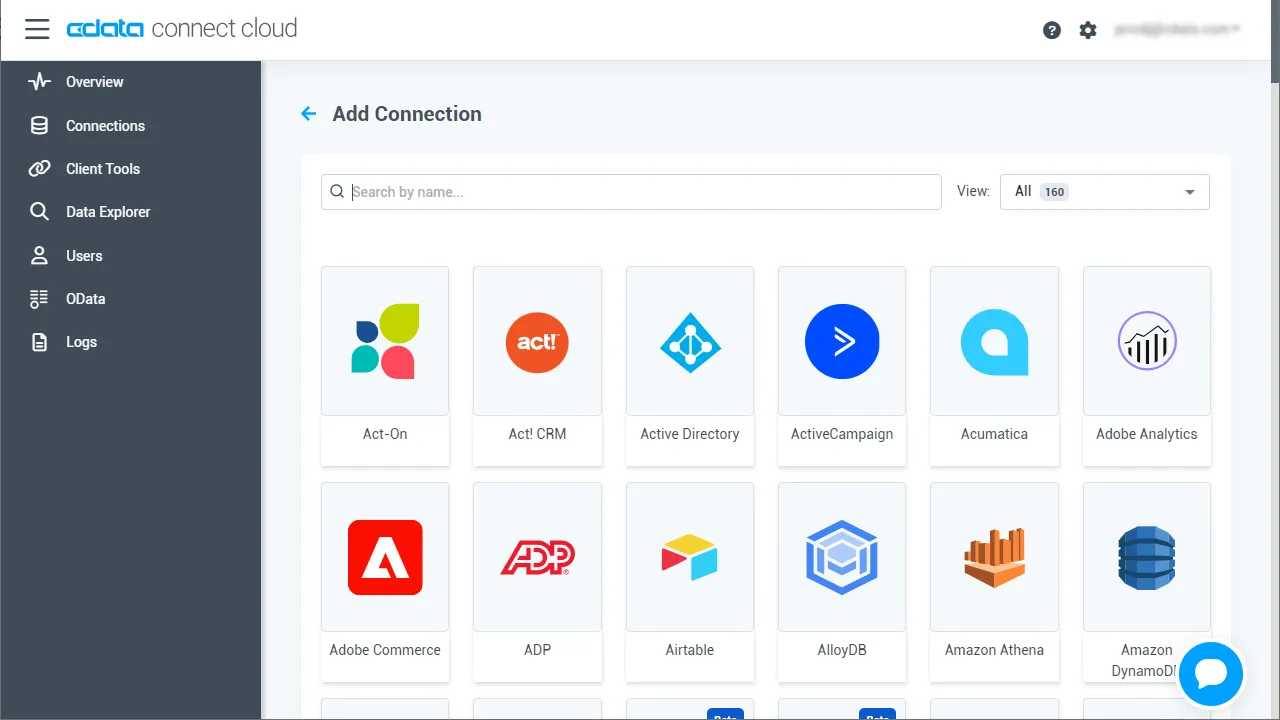
「Add Connection」パネルから「LDAP」を選択します
-
LDAP に接続するために必要な認証情報を入力しましょう。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
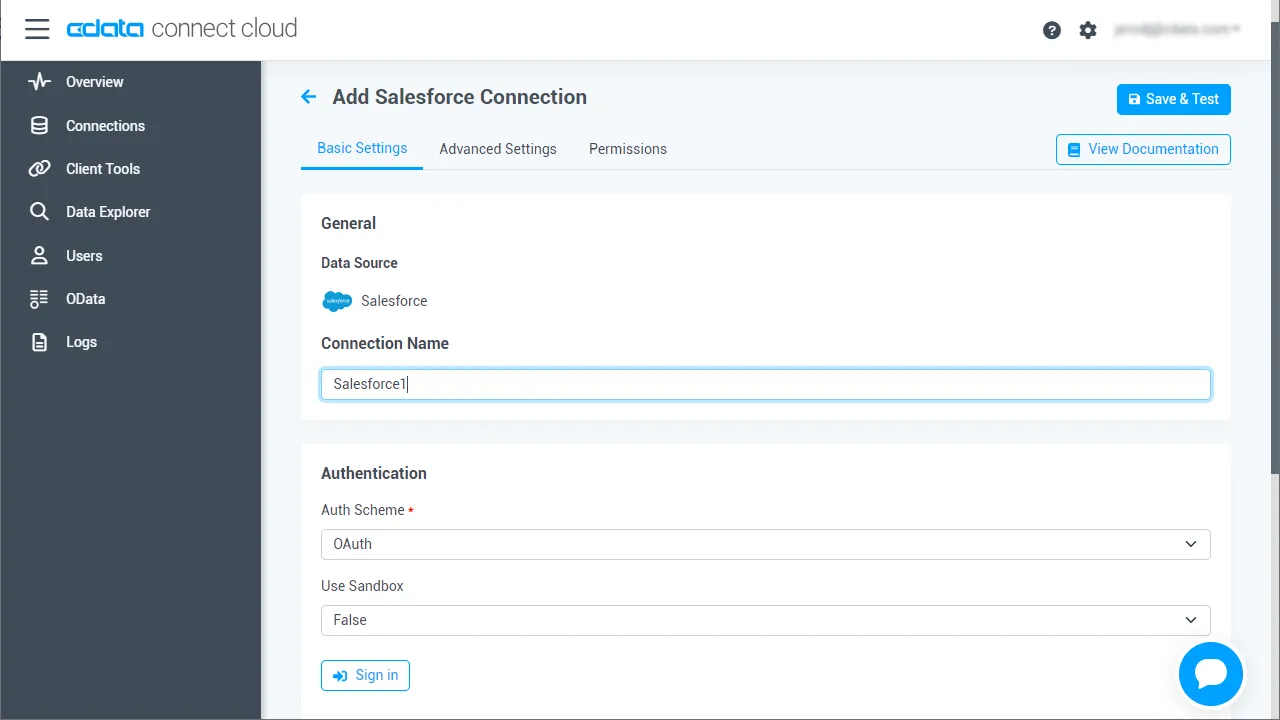 「Create & Test」をクリックします
-
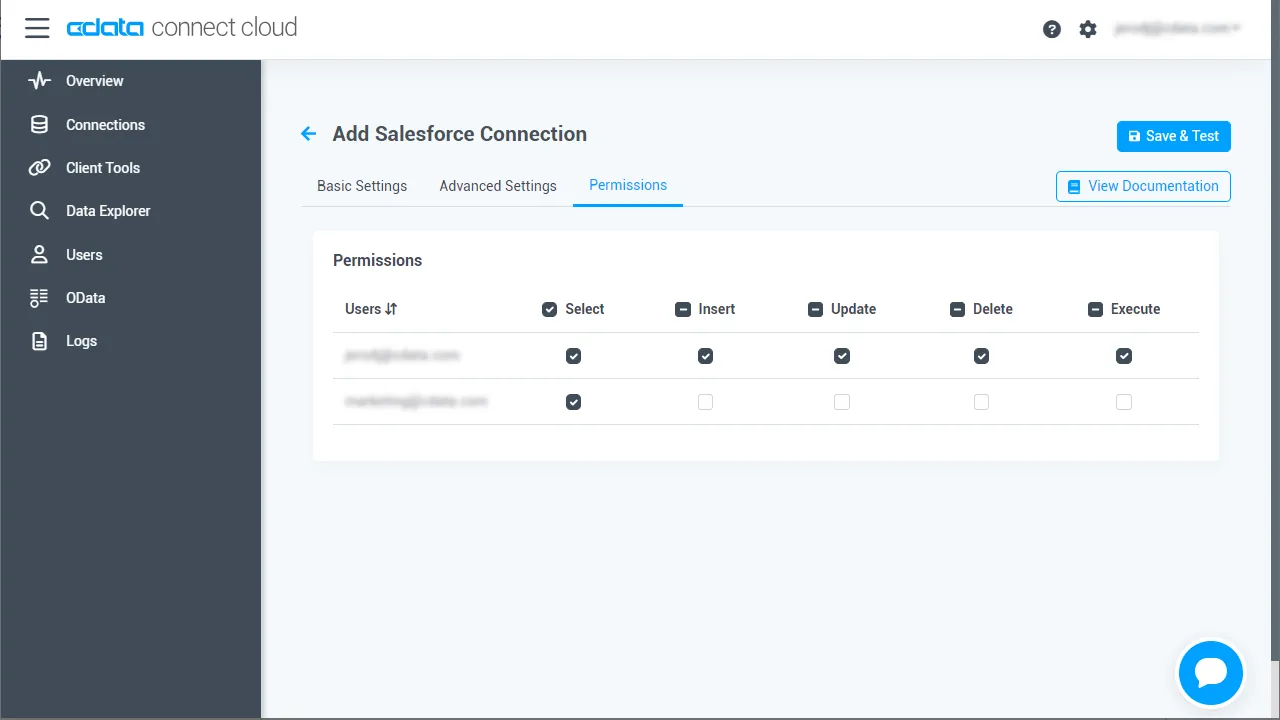
「Add LDAP Connection」ページの「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンを追加する
パーソナルアクセストークン (PAT) は、Gumloop からConnect AI への接続を認証するために使用します。アクセスの粒度を維持するために、サービスごとに個別の PAT を作成することをおすすめします。
- Connect AI アプリの右上にある歯車アイコン () をクリックして、設定ページを開きます。
- 「Settings」ページで、「Access Tokens」セクションに移動し、 「Create PAT」をクリックします。
-
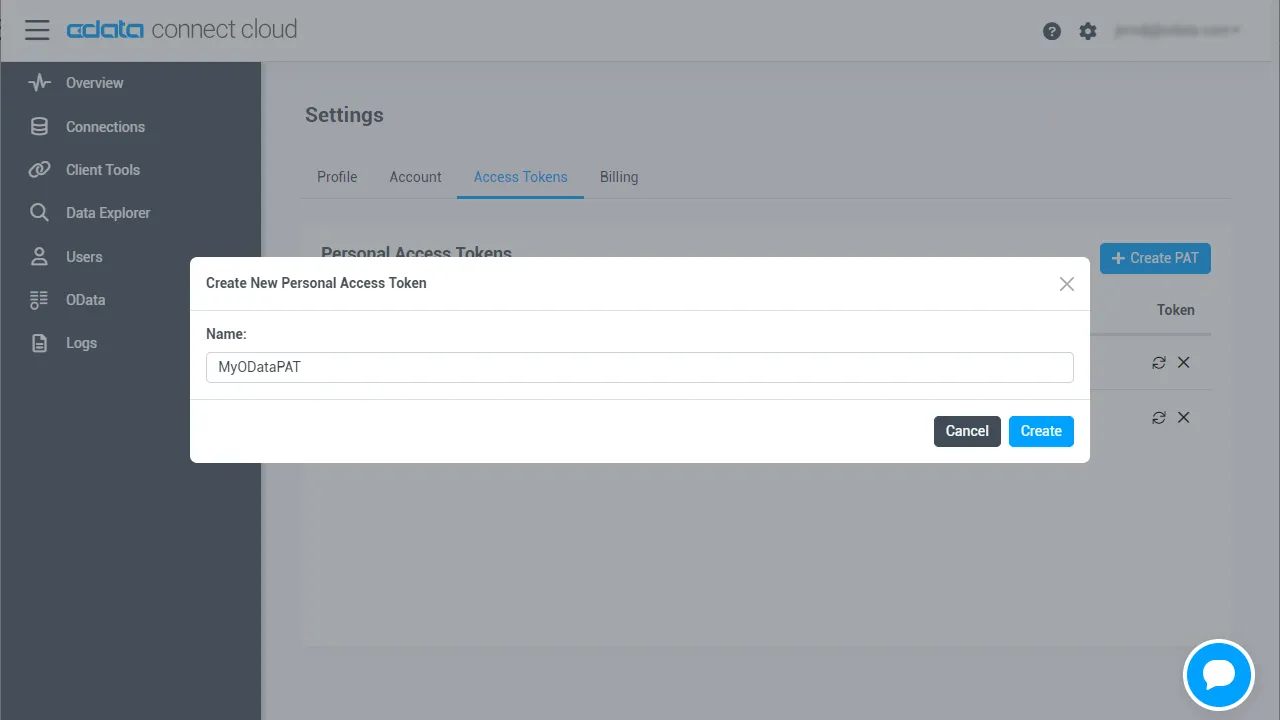
PAT に名前を付けて「Create」をクリックします。
- パーソナルアクセストークンは作成時にのみ表示されます。必ずコピーして、今後の使用のために安全に保管してください。
これで、Gumloop からLDAP に接続する準備が整いました!
ステップ2:Gumloop でMCP Server に接続する
続いて、Connect AI の MCP Server エンドポイントと認証情報をGumloop の認証情報に追加します。
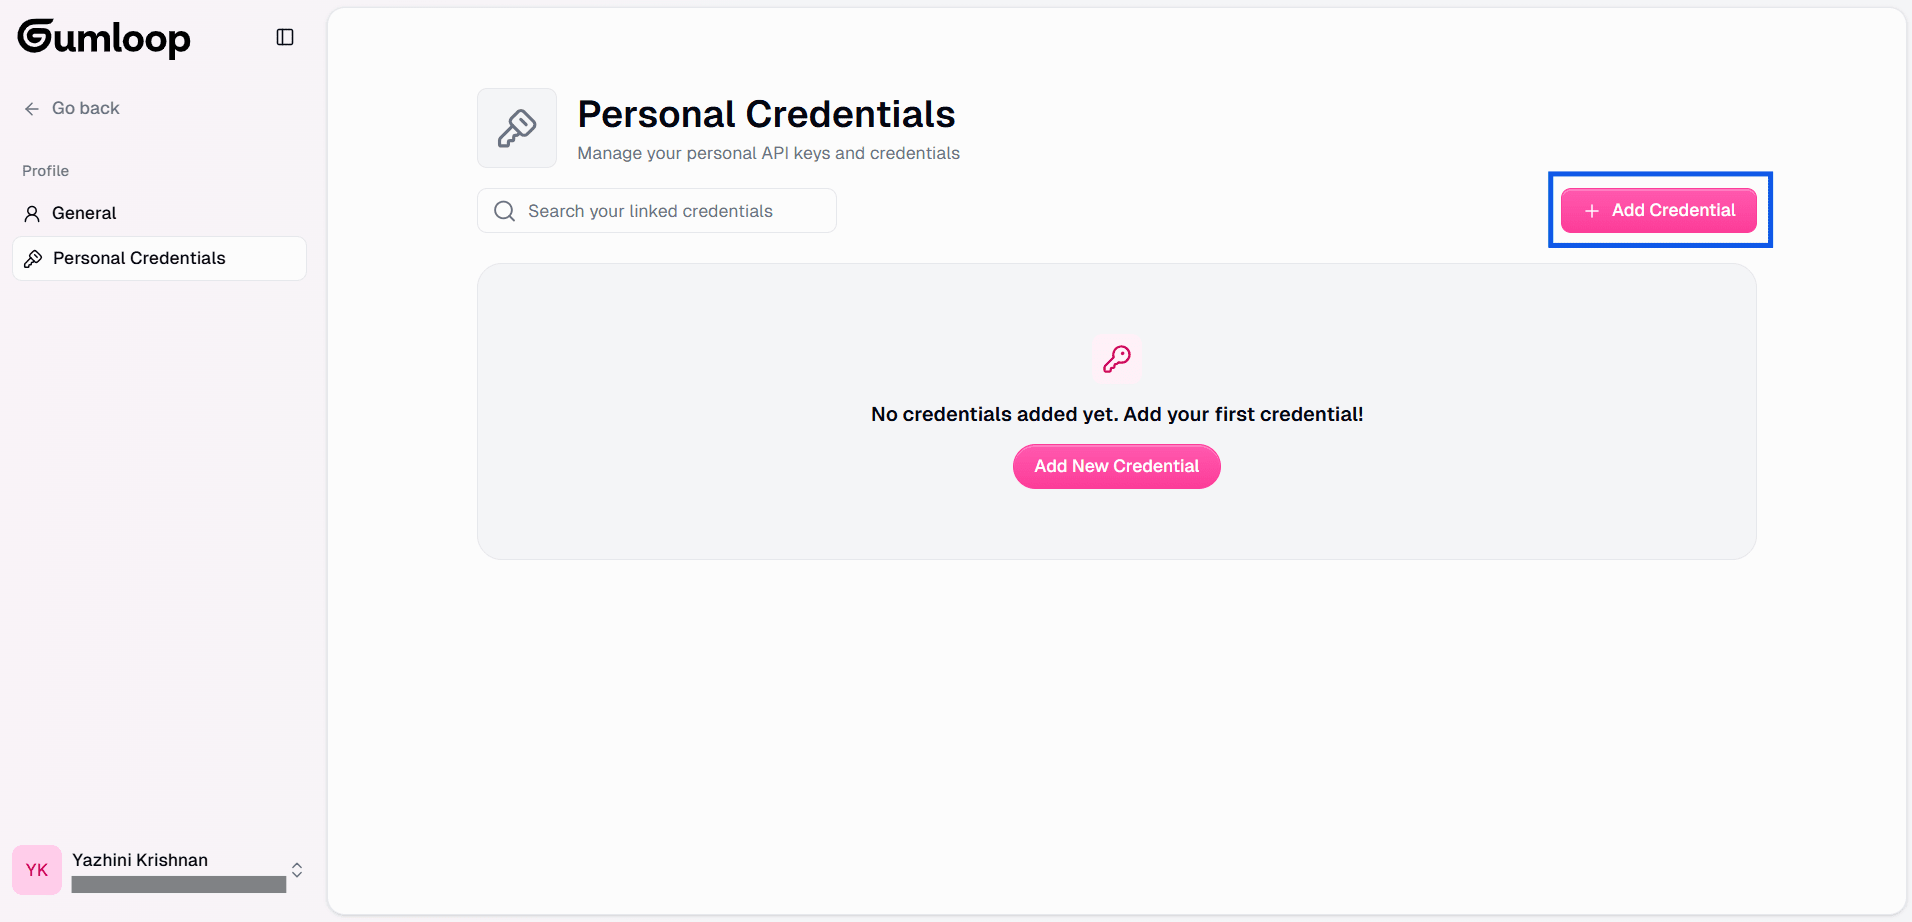
- Gumloop のアカウントを作成して(アカウント未作成の場合)、サインインしましょう。
- Gumloop Credentials のページにアクセスして、MCP Server を構成します。
- 「Add Credentials」をクリックし、「MCP Server」を検索して選択します
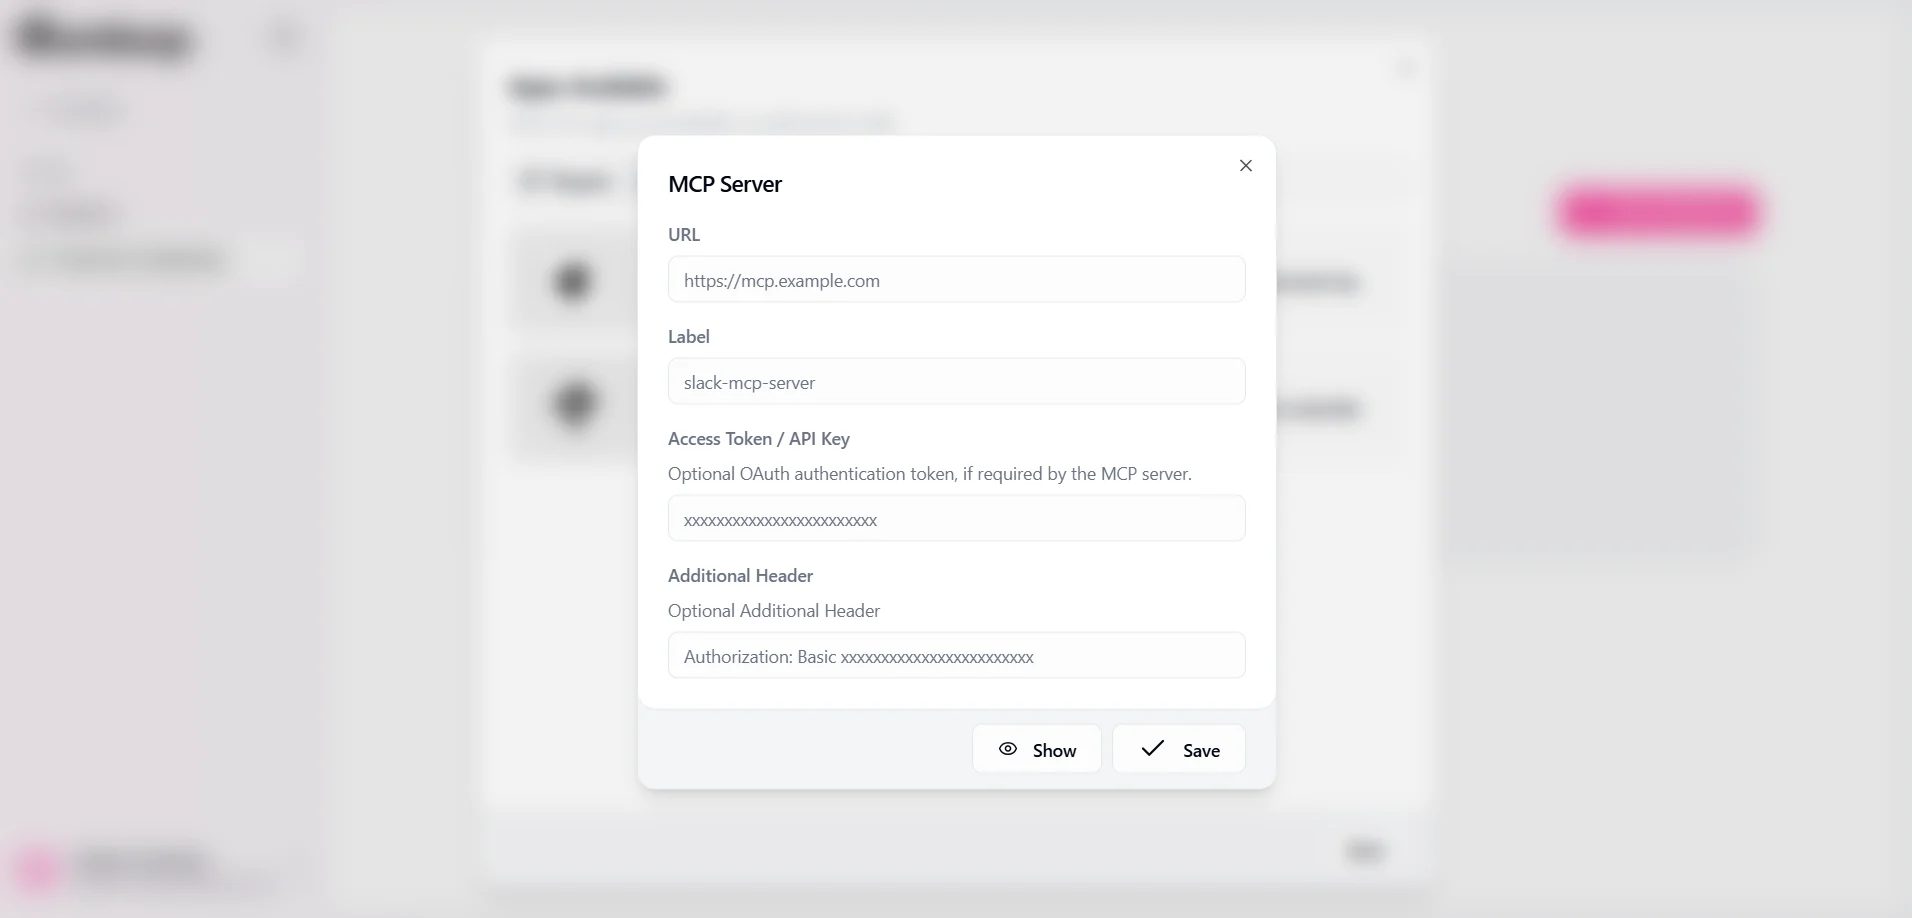
- 以下の詳細情報を入力します。
- URL: https://mcp.cloud.cdata.com/mcp
- Label: LDAP-mcp-server などのわかりやすい名前
- Access Token / API Key: 空白のままにします
- Additional Header: Authorization: Basic YOUR EMAIL:YOUR PAT
- 認証情報を保存します
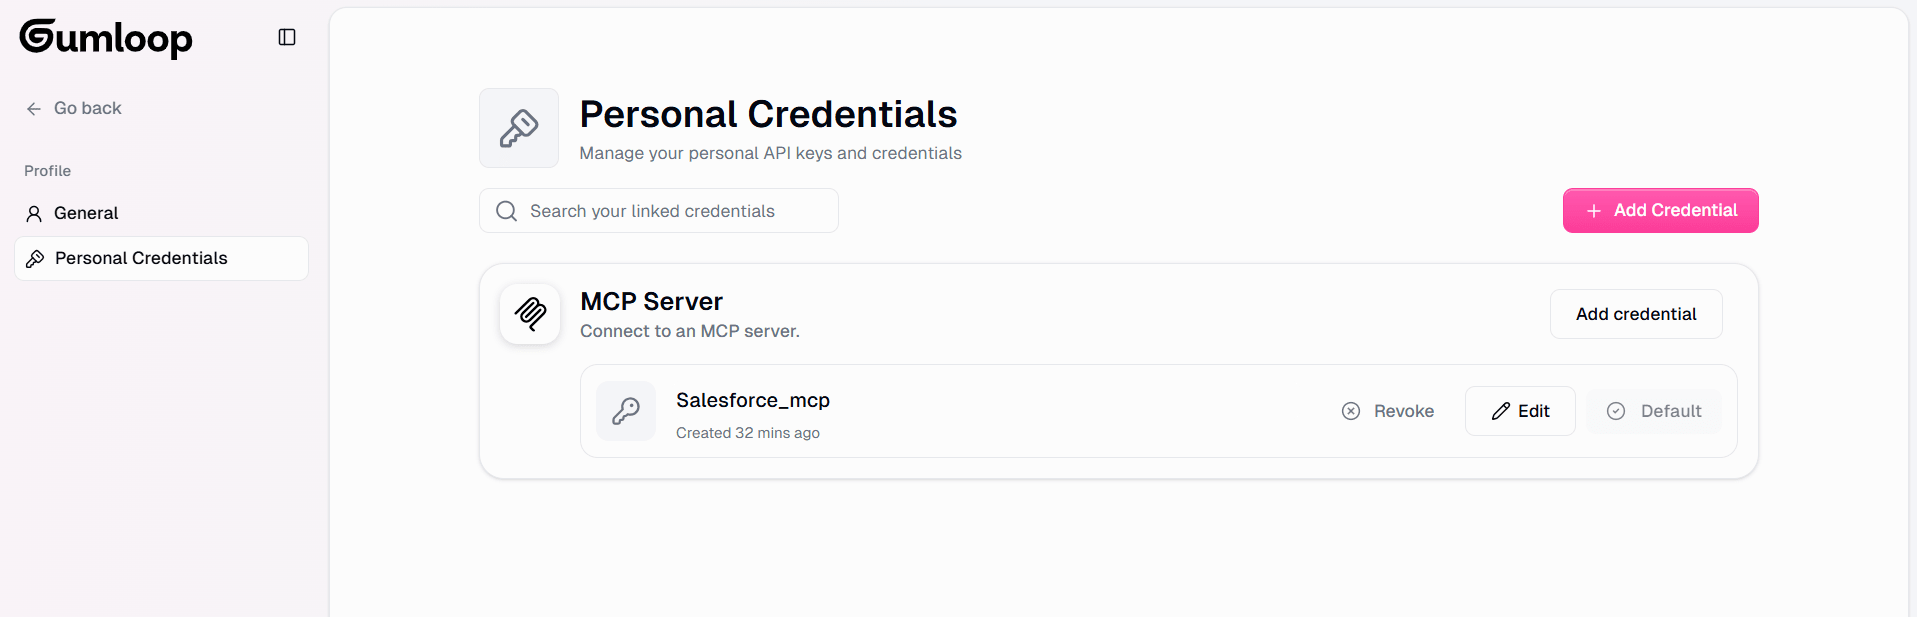
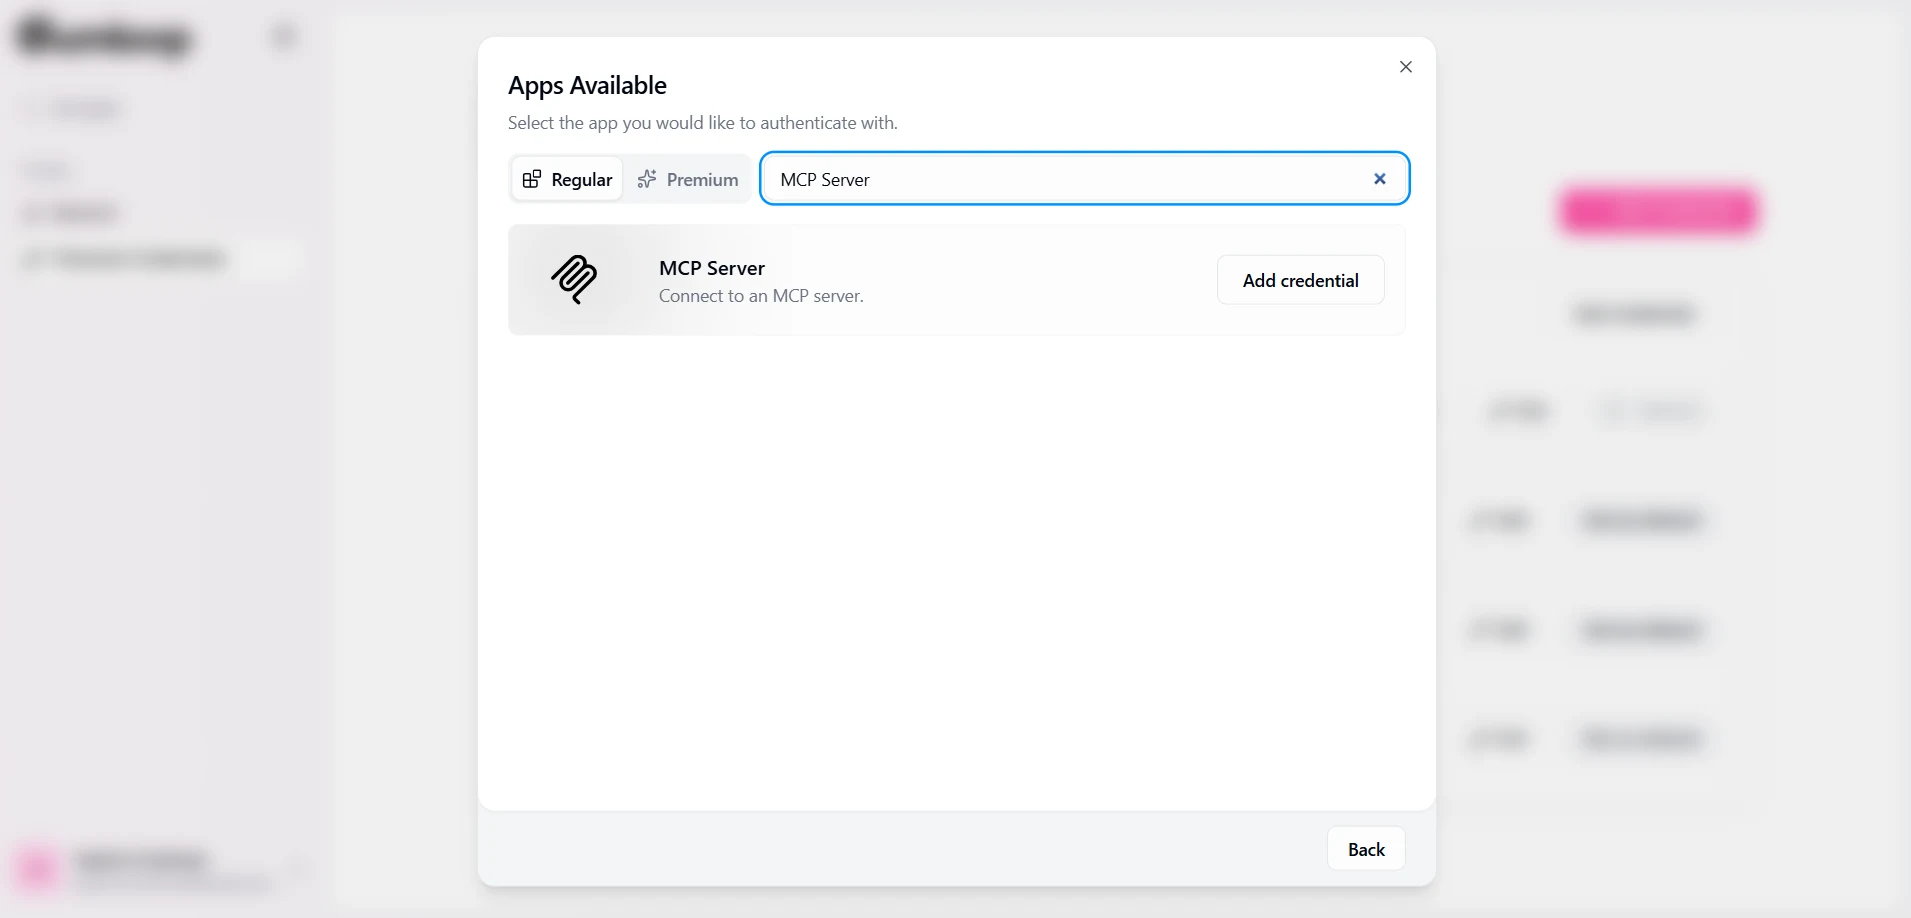
これで、Gumloop でワークフローを構築する際に MCP Server が利用できるようになりました。
ステップ3: ワークフローを構築してGumloop でLDAP のリアルタイムデータを探索する
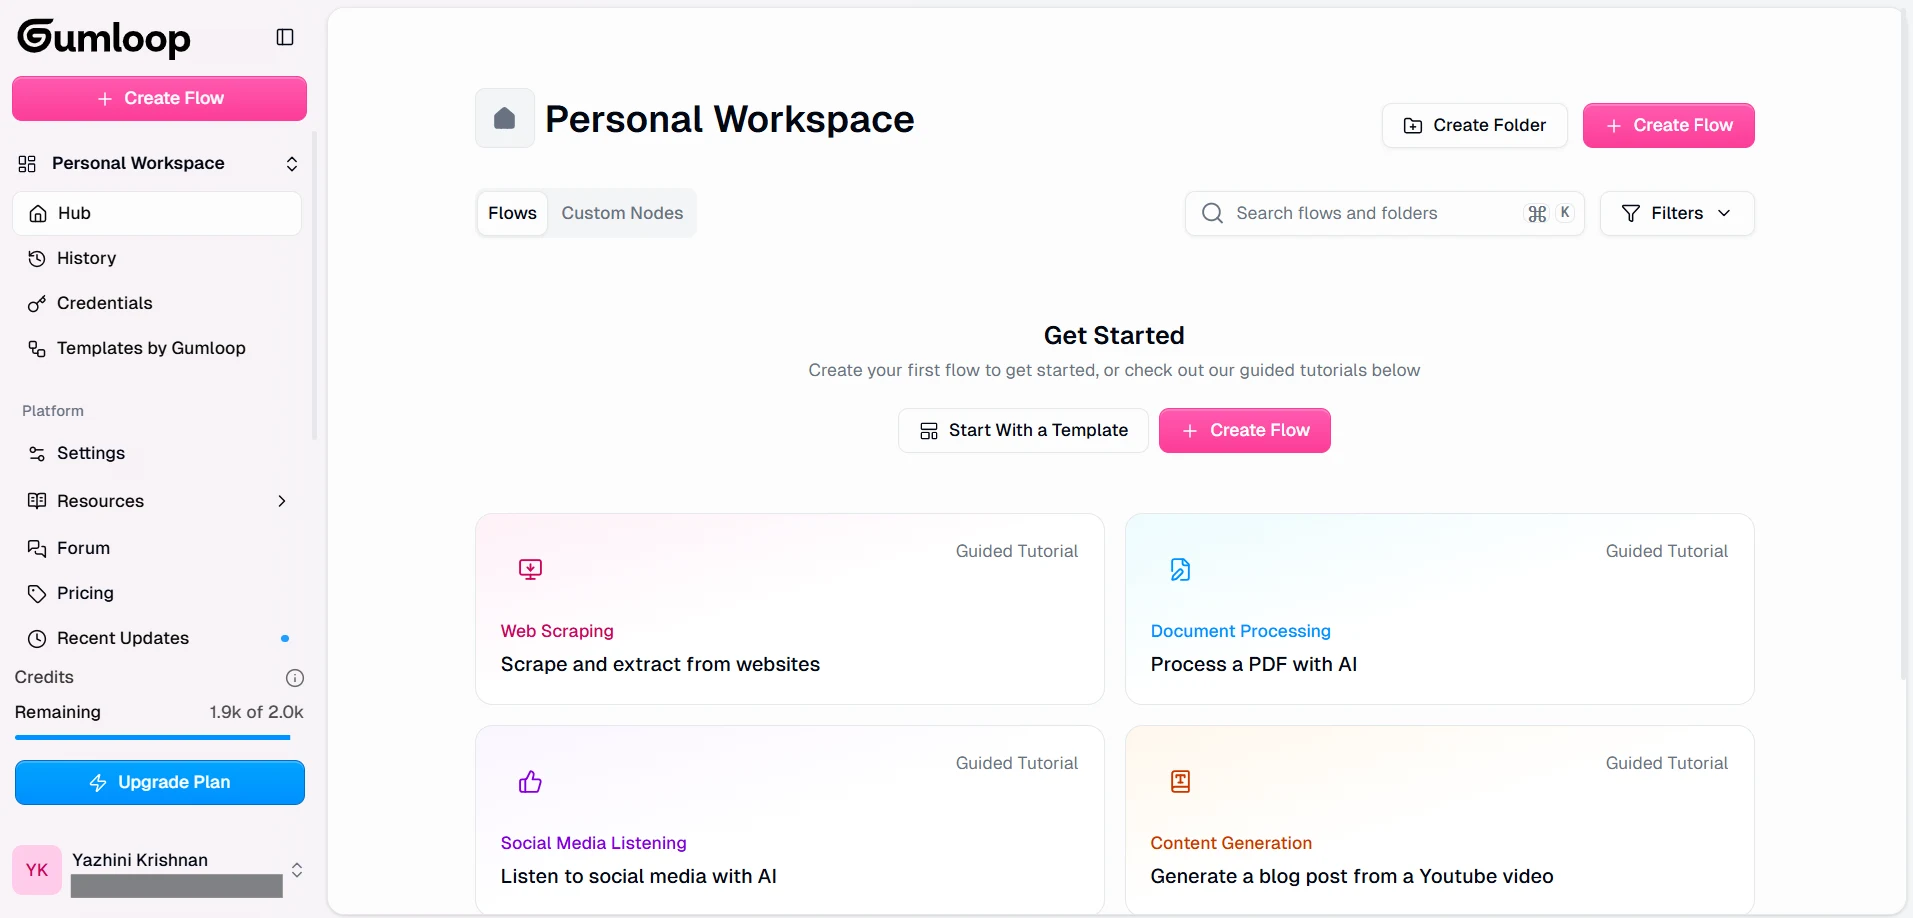
- Gumloop Personal workspace にアクセスし、 「Create Flow」をクリックします。
- 「」アイコンを選択するか、「Ctrl」+「B」を押してノードまたはサブフローを追加します。
- 「Ask AI」を検索して選択します。
- 「Show More Options」をクリックし、「Connect MCP Server?」オプションを有効にします。
- 「MCP Servers」ドロップダウンから、保存したMCP 認証情報を選択します。
- プロンプトを追加し、要件に応じてAI モデルを選択します。
- 必要な詳細の構成が完了したら、「Run」をクリックしてパイプラインを実行します
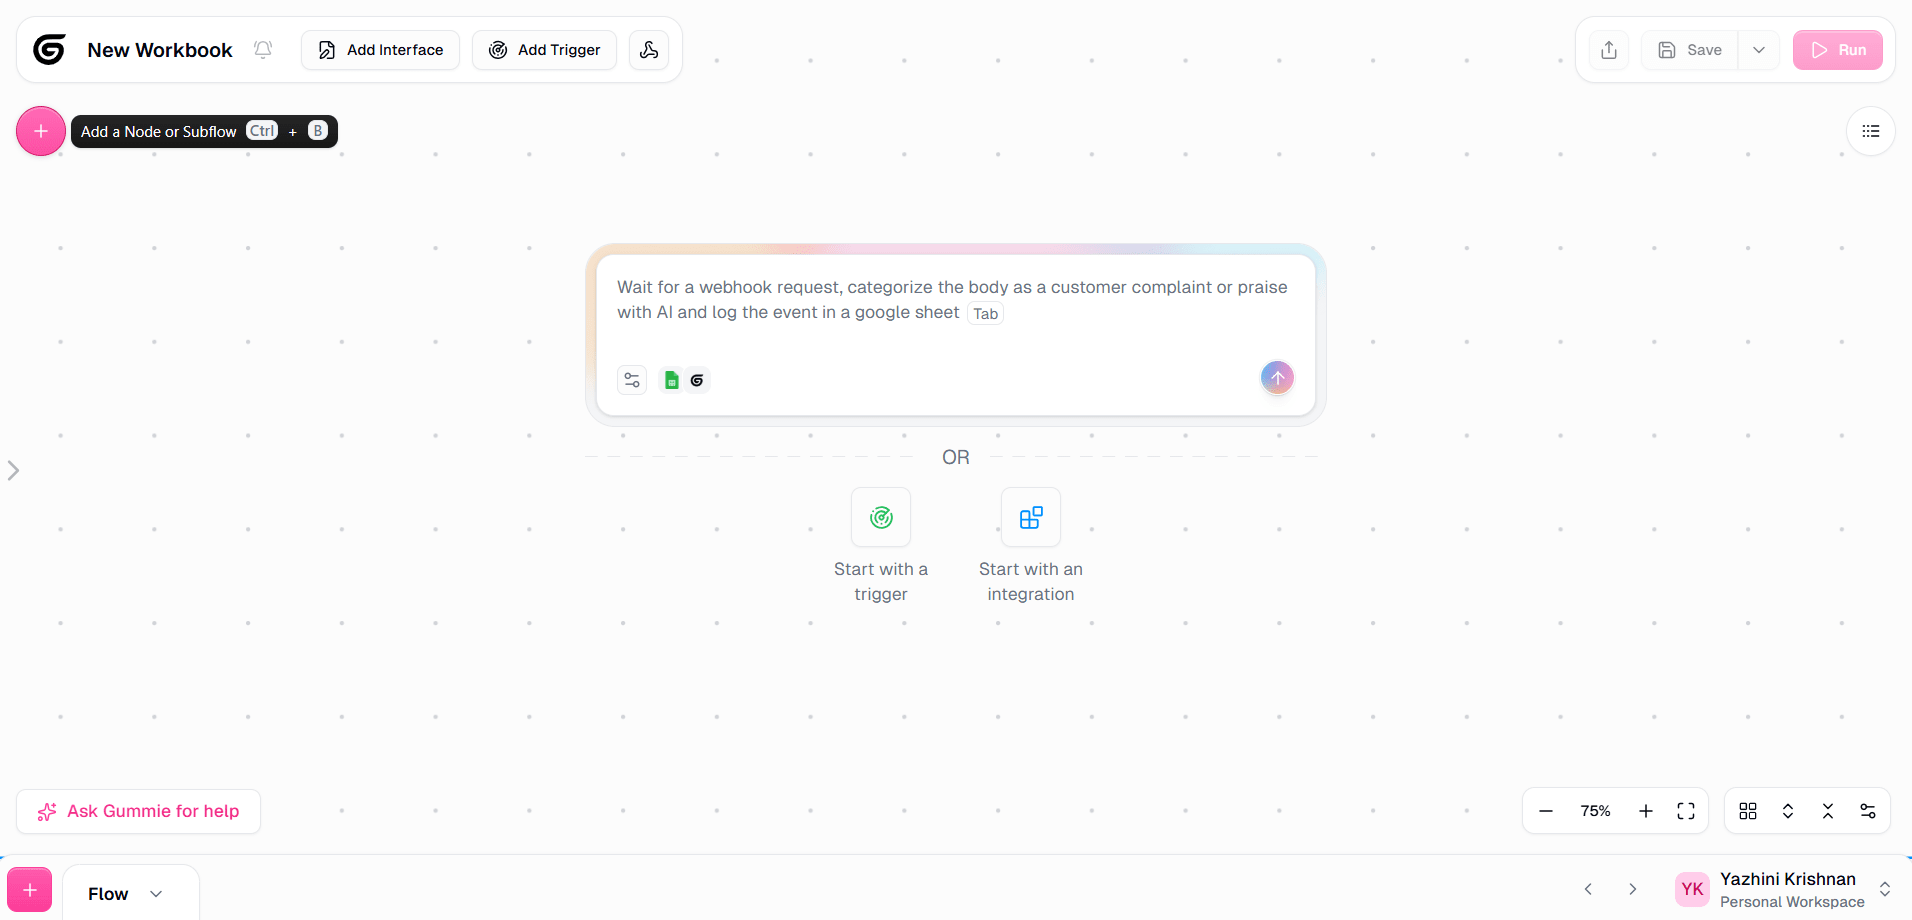
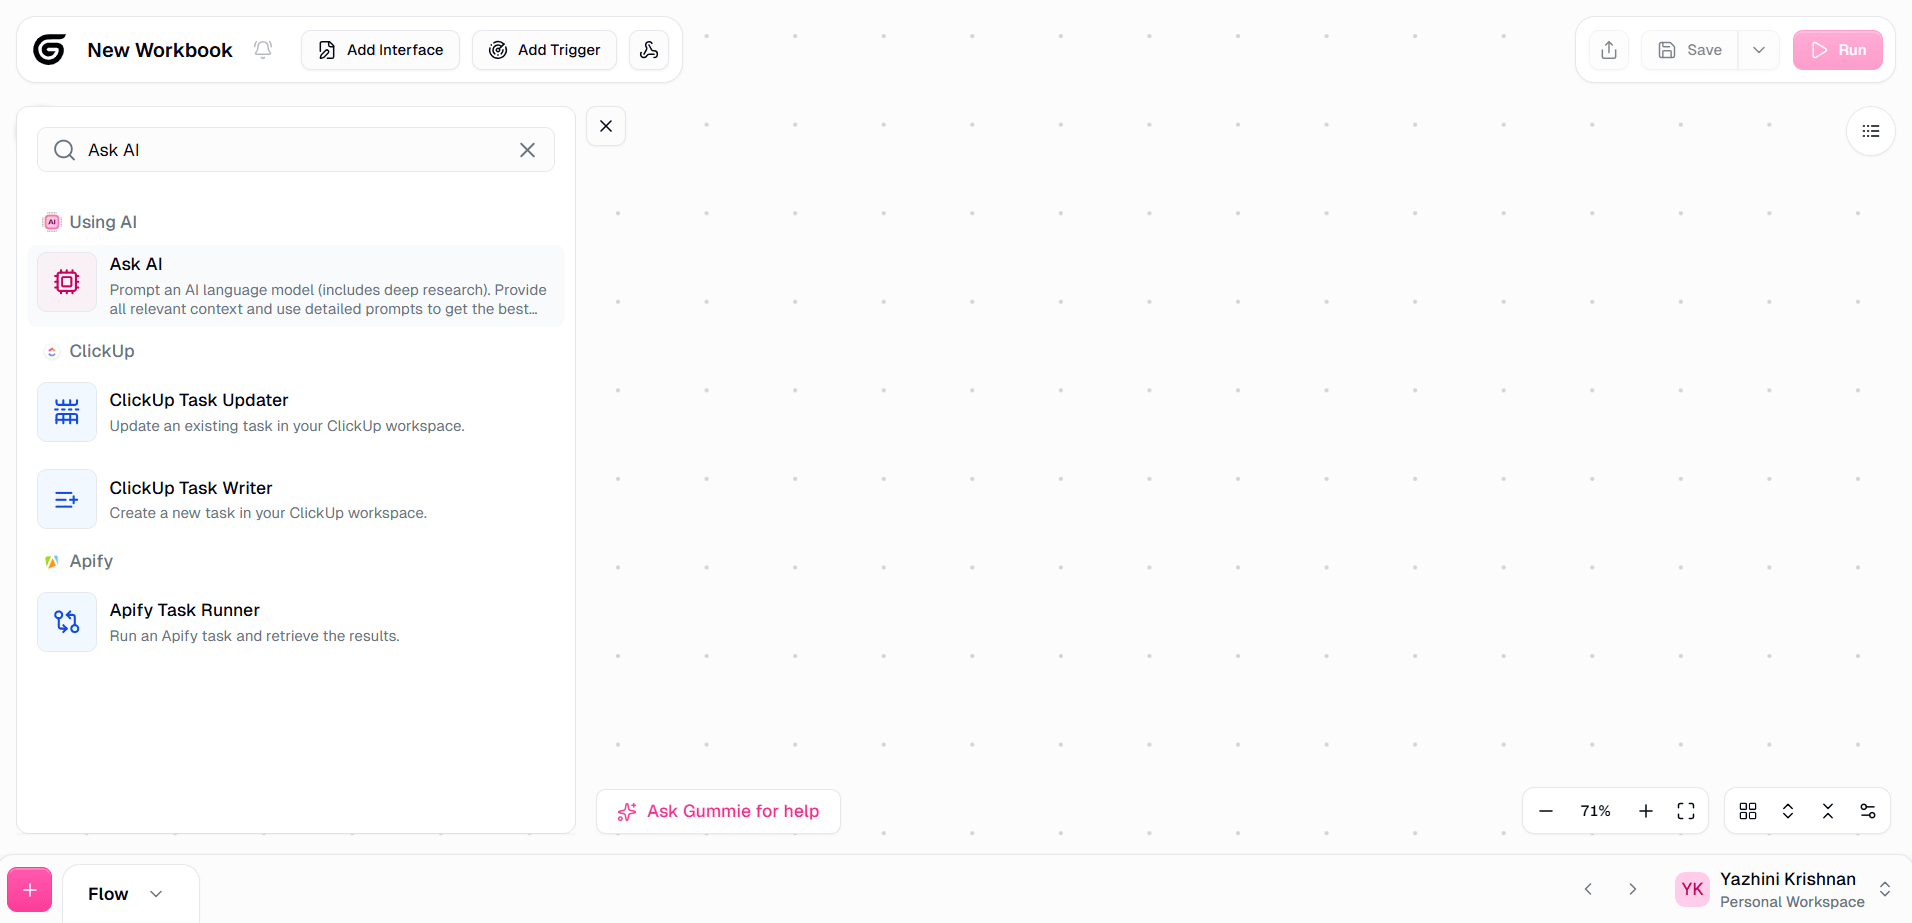
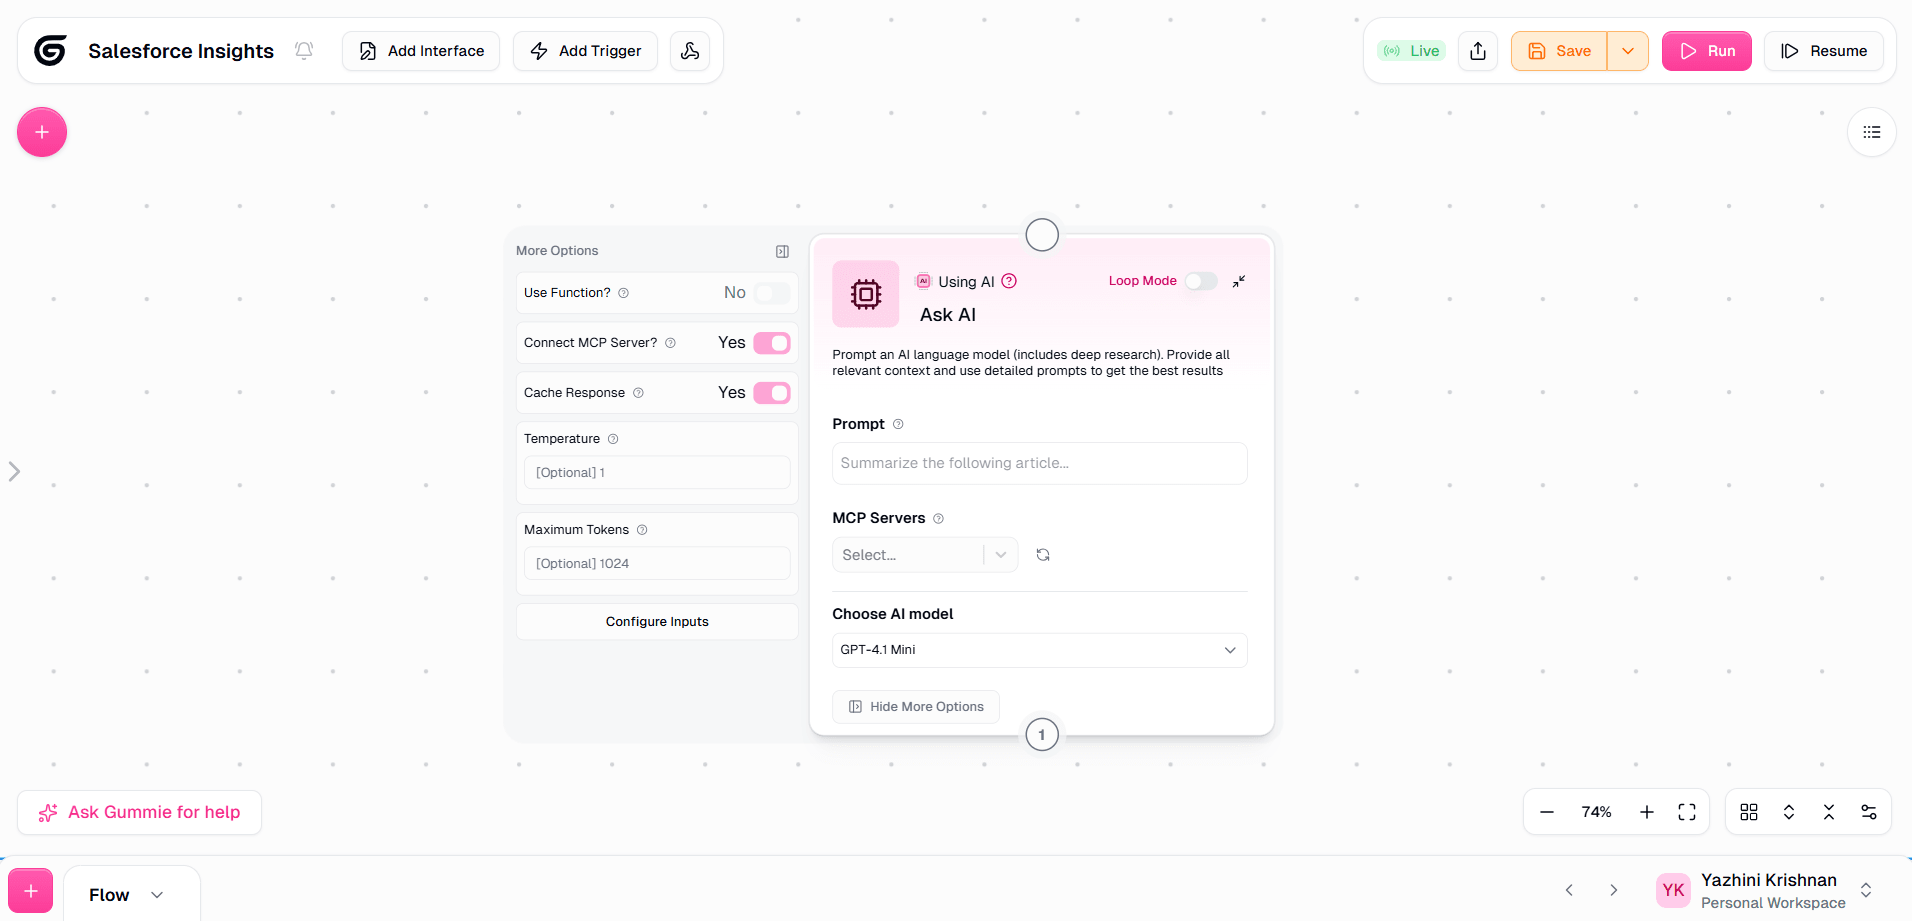
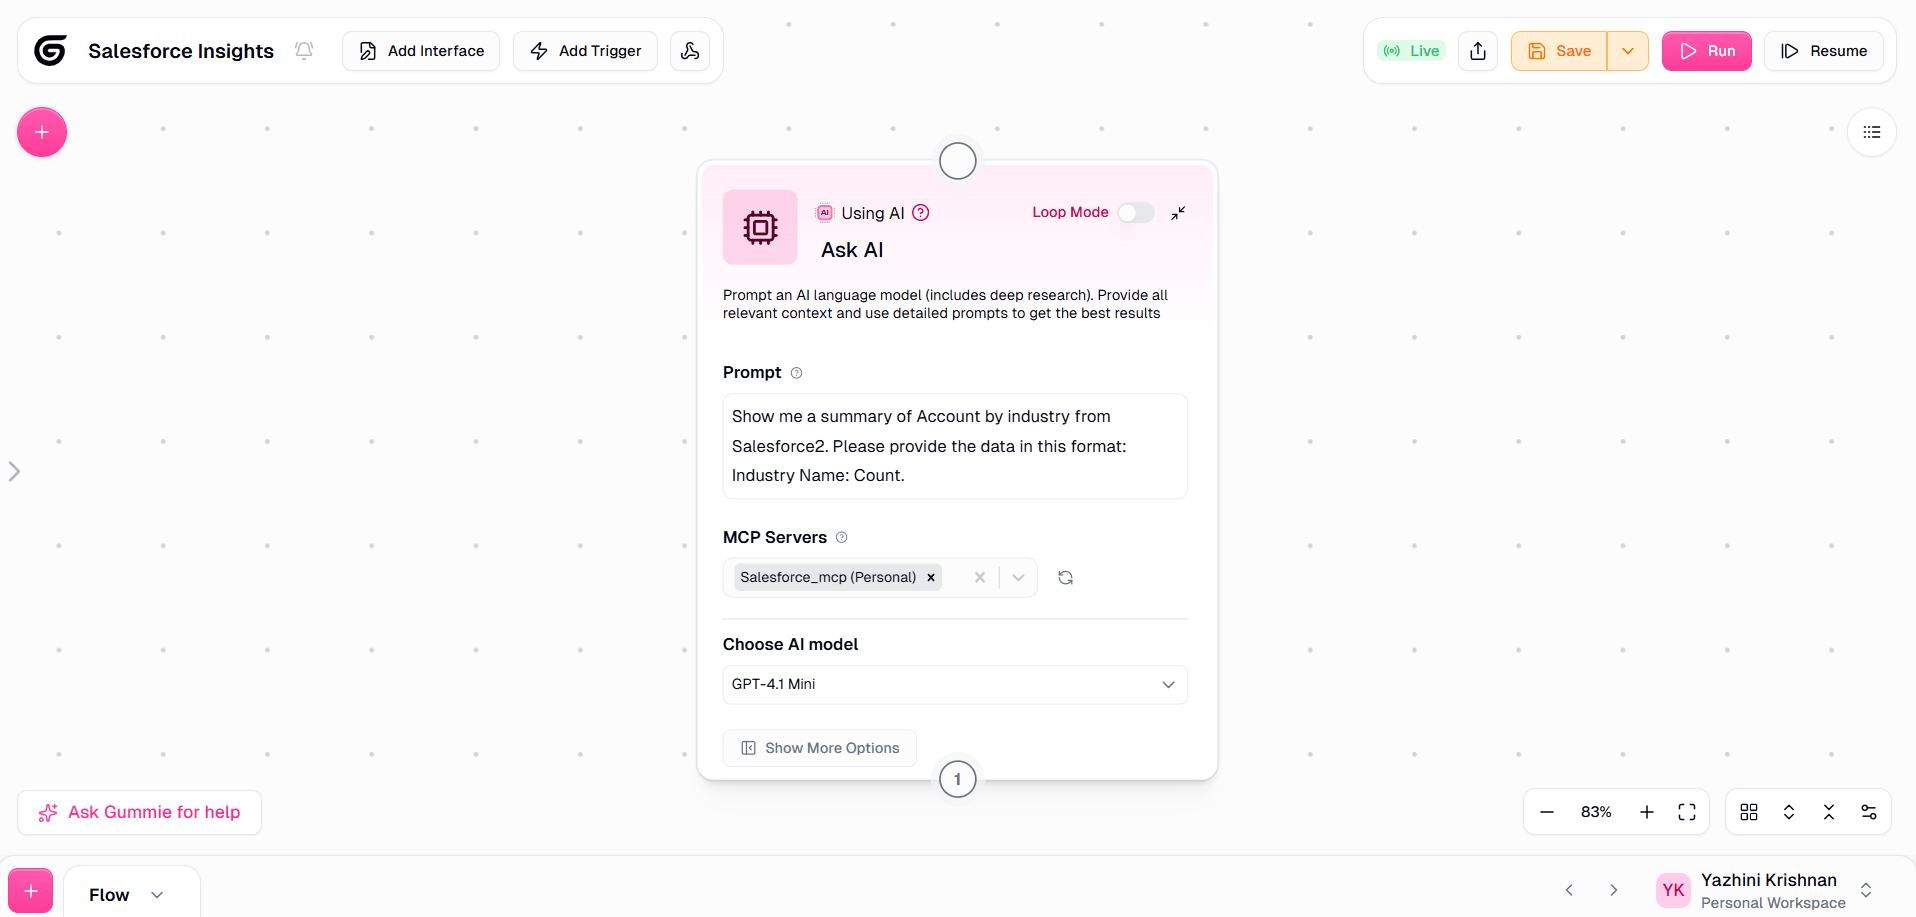
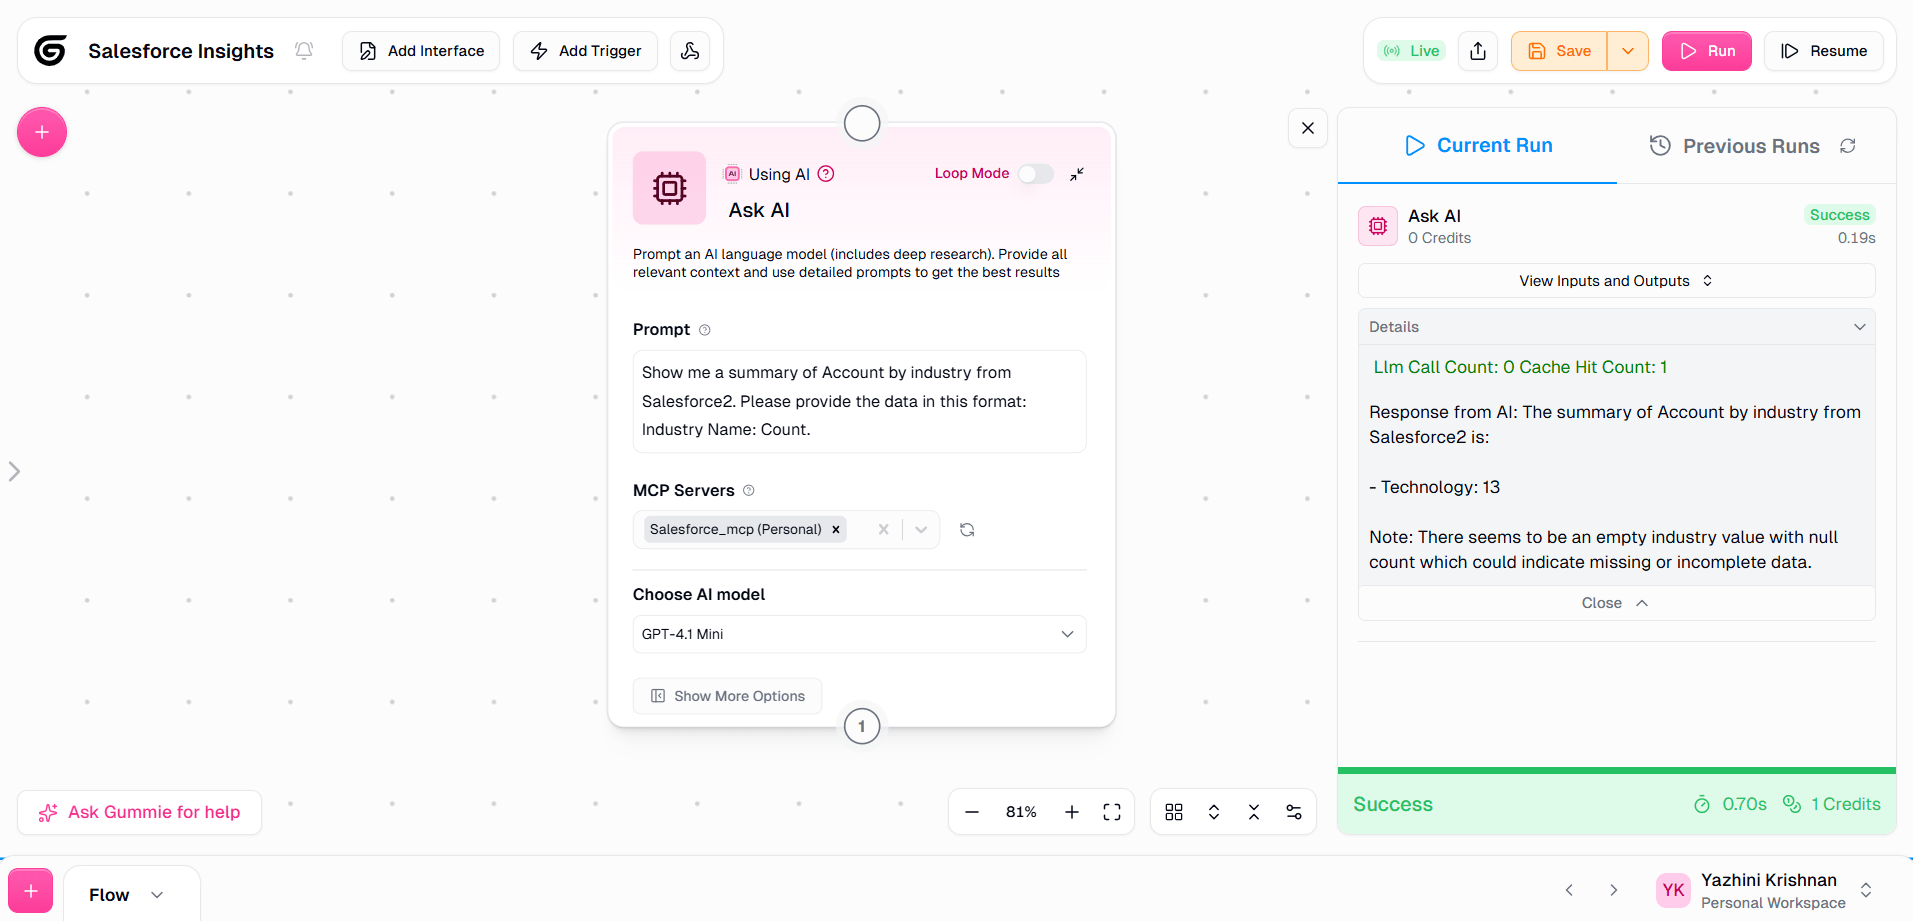
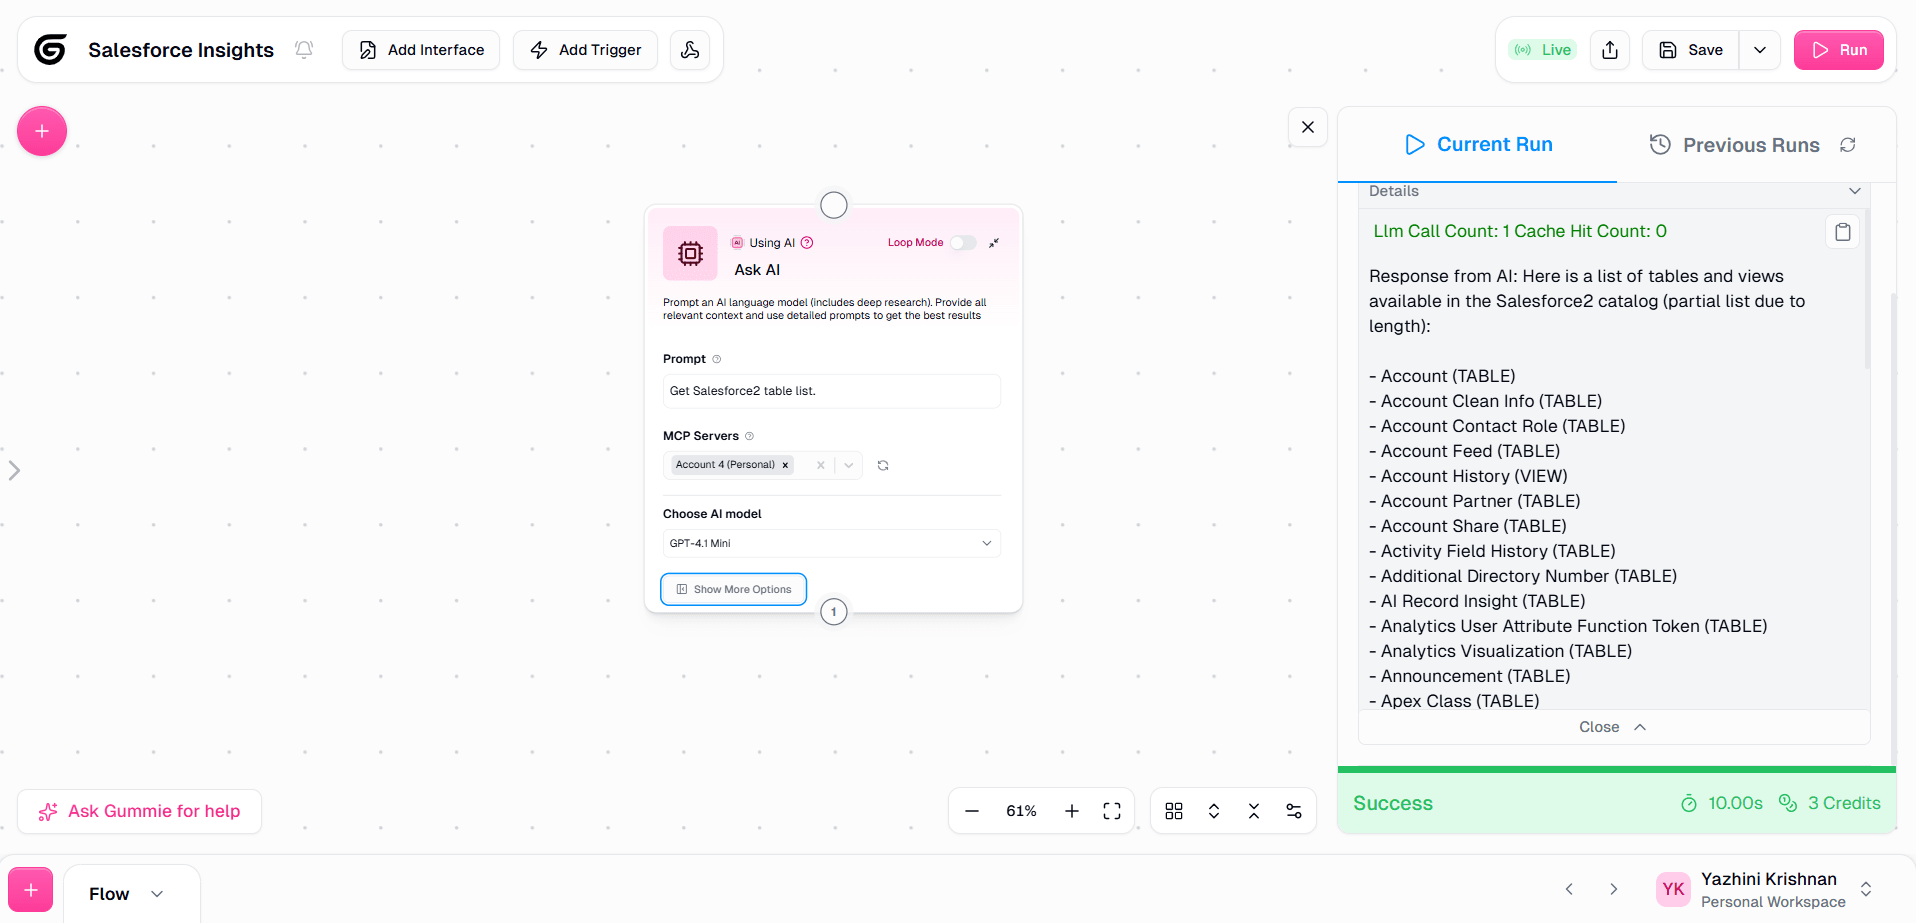
ワークフローの実行が完了すると、CData Connect AI MCP Serverを通じて LDAP を正常に取得できたことが確認できます。MCP Client ノードを使用することで、データに対する質問、レコードの取得、アクションの実行が可能になります。
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?Gumloop からLDAP へのデータ接続が10分もかからずに完了したのではないでしょうか。業務に使えそう、と感じてくださった方は、14日間の無償トライアルでAI ツールからビジネスシステムへのリアルタイムデータ接続をぜひお試しください。