


SQL Server リンクサーバーとして LDAP Objectsに接続
SQL Server リンクサーバーは、SQL Server データベースエンジンがリモートデータソースからデータを読み取り、 SQL Server インスタンス外部のリモートデータベースサーバーに対してコマンドを実行できるようにします。通常、リンクサーバーは 別の SQL Server インスタンスや Oracle などの他のデータベース製品のテーブルを含む T-SQL ステートメントの実行を可能にするために設定されます。 CData Connect AI と組み合わせると、リンクサーバーは SQL Server データベースからリアルタイムのLDAP objectsへの即座のアクセスを提供します。この記事では、Connect AI を使用して LDAP に接続し、 SQL Server Management Studio(SSMS)でLDAP objectsをクエリする方法を説明します。
CData Connect AI は、LDAP 向けの純粋な SQL Server インターフェースを提供し、ネイティブにサポートされるデータベースに データをレプリケートすることなく LDAP のデータをクエリできます。 最適化されたデータ処理機能を標準搭載しており、CData Connect AI はフィルタや JOIN などのサポート対象の SQL 操作を LDAP へ直接送信し、サーバーサイド処理を活用して要求された LDAP objectsを迅速に返します。
SQL Server 用の LDAP 接続を設定
SQL リンクサーバーから LDAP への接続は、CData Connect AI を通じて実現できます。SQL リンクサーバーからLDAP objectsを操作するには、まず LDAP への接続を作成・設定します。
- Connect AI にログインして「Sources」をクリック、次に「 Add Connection」をクリック
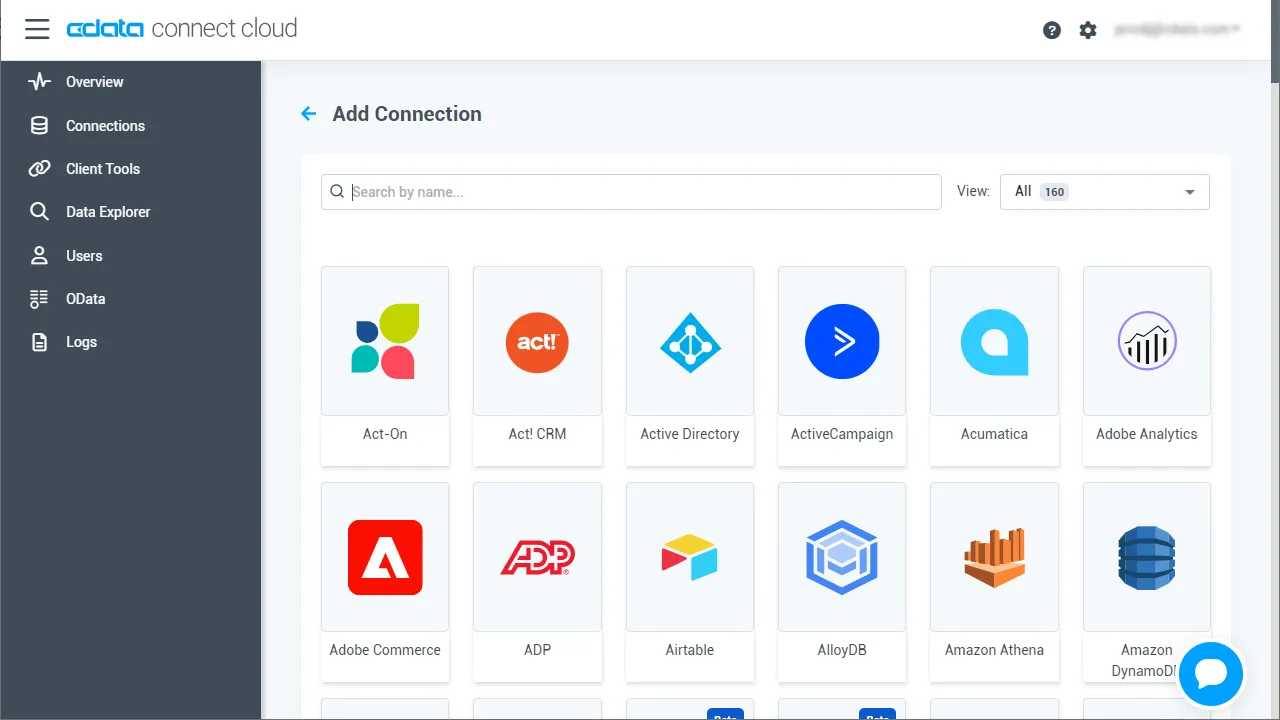
- 接続を追加パネルから「LDAP」を選択
-
LDAP に接続するために必要な認証プロパティを入力します。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
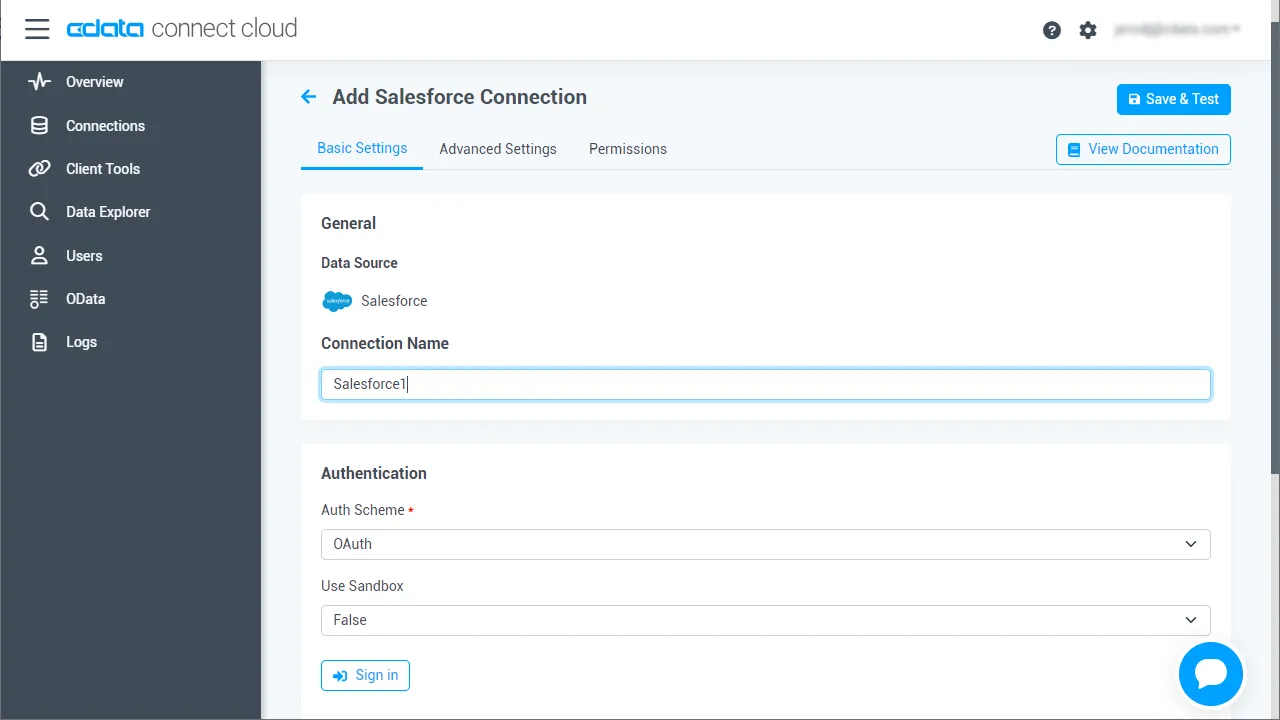
- 「Save & Test」をクリック
-
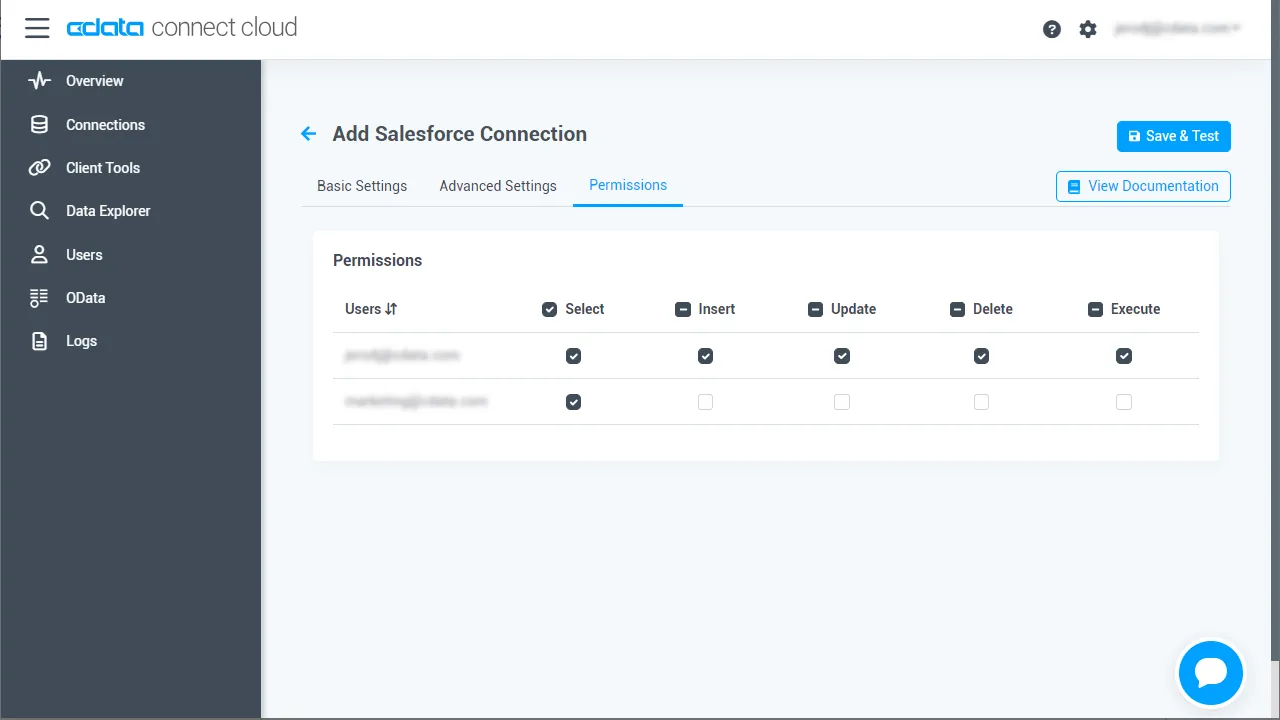
LDAP 接続の追加ページで「Permissions」タブに移動し、ユーザーベースの権限を更新します。
パーソナルアクセストークンの追加
REST API、OData API、または仮想 SQL Server を通じて Connect AI に接続する場合、パーソナルアクセストークン(PAT)を使用して Connect AI への接続を認証します。アクセスを細かく管理するため、サービスごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして設定ページを開きます。
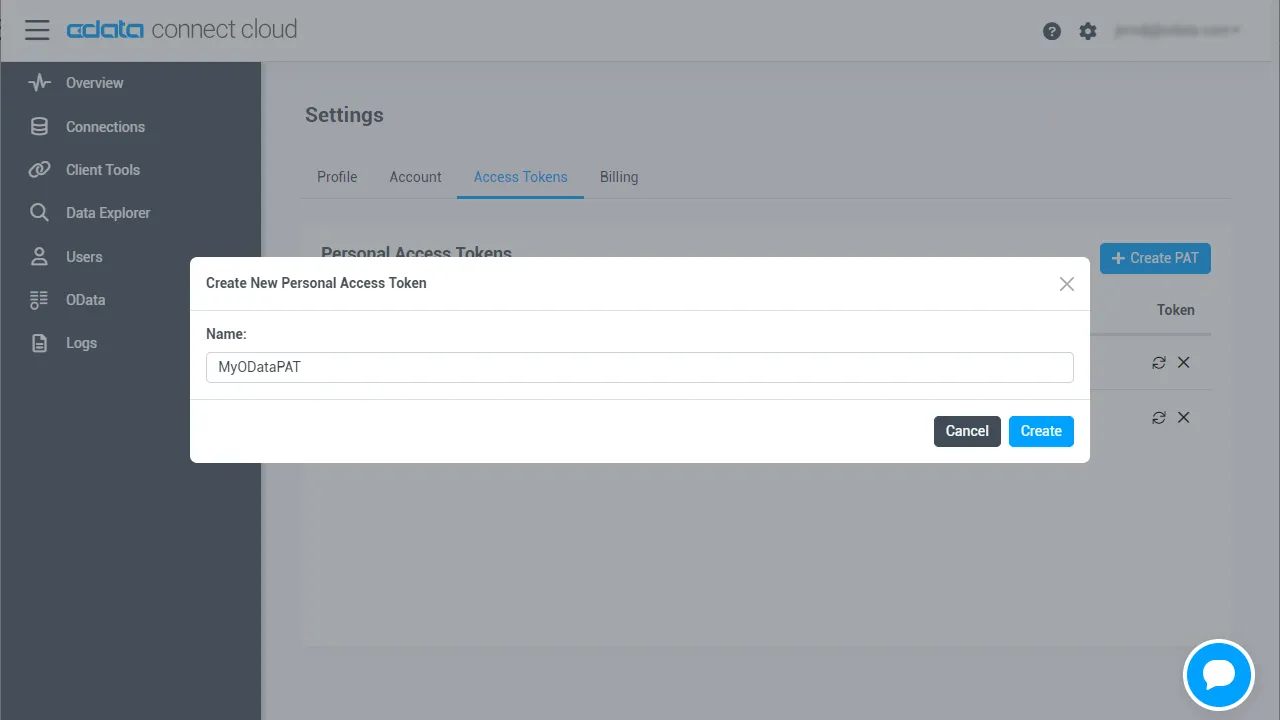
- 設定ページで「Access Tokens」セクションに移動し、「 Create PAT」をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
- パーソナルアクセストークンは作成時にのみ表示されるため、必ずコピーして今後の使用に備えて安全に保管してください。
接続が設定され PAT が生成されたので、 からLDAP objectsに接続する準備が整いました。
Connect AI を使用して SQL Server から LDAP に接続
SQL Server リンクサーバーから CData Connect AI の仮想 SQL Server API への接続を確立するには、以下の手順に従ってください。
- Microsoft SQL Server Management Studio を開きます。
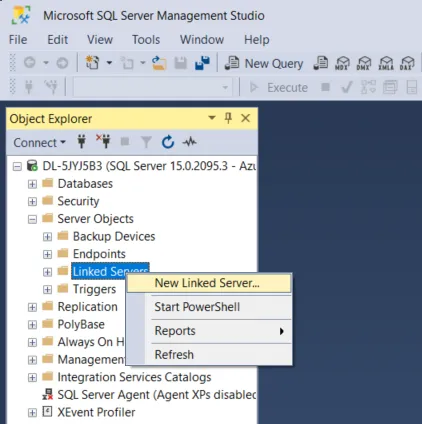
- オブジェクトエクスプローラーペインで、サーバーオブジェクトを開き、「リンクサーバー」を右クリックして「新しいリンク サーバー」を選択します。
-
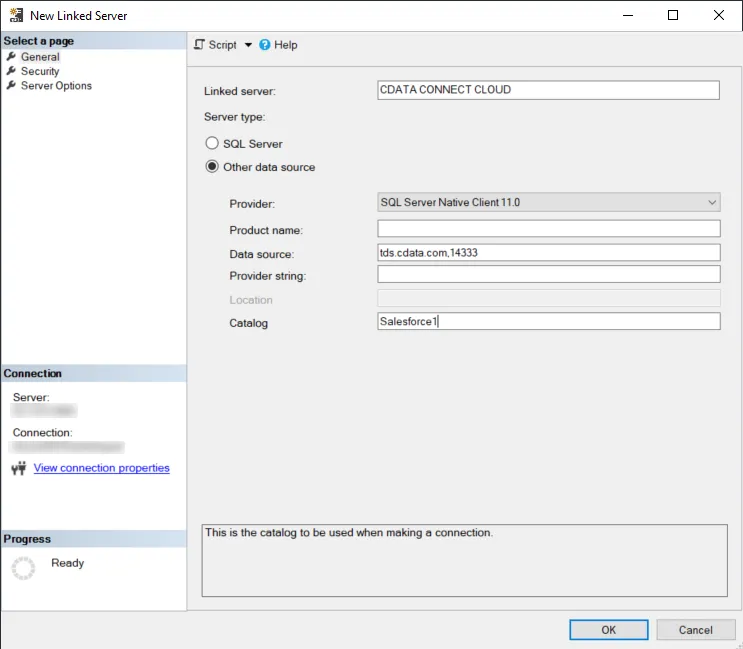
「新しいリンク サーバー」ダイアログが開きます。「全般」ページで、以下の情報を入力します:
- 「リンク サーバー」フィールドにサーバー名を入力します。
- 「その他のデータ ソース」ラジオボタンを選択し、プロバイダーとして「SQL Server Native Client 11.0」を選択します。
- 「データ ソース」フィールドに tds.cdata.com,14333 を入力します。
- 「カタログ」フィールドに、接続したい CData Connect AI データソースの接続名を入力します(例:LDAP1)。
-
「セキュリティ」ページを選択します。下部で「このセキュリティ コンテキストを使用する」というラベルのラジオボタンを選択し、以下の情報を入力します:
- リモート ログイン - CData Connect AI のユーザー名を入力します。これは CData Connect AI インターフェースの右上に表示されます。例:[email protected]
- パスワード - 設定ページで生成した PAT を入力します。
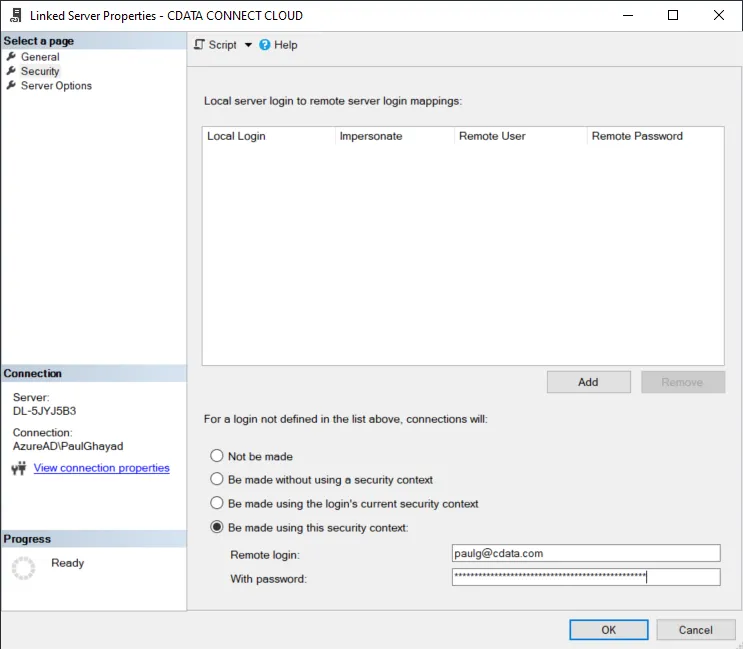
- 「OK」をクリックしてサーバーを作成します。 これでリンクサーバーを使用して、指定したデータソースのデータにアクセスできます。より多くのソースからデータにアクセスする必要がある場合は、各ソースに対して別のリンクサーバーを作成してください。
クエリの実行
これで、SQL Server に接続できる任意のツールから LDAP リンクサーバーに対してクエリを実行できます。 SQL クエリの例:
SELECT * FROM [CDATA CONNECT CLOUD].[LDAP1].[LDAP].[User]
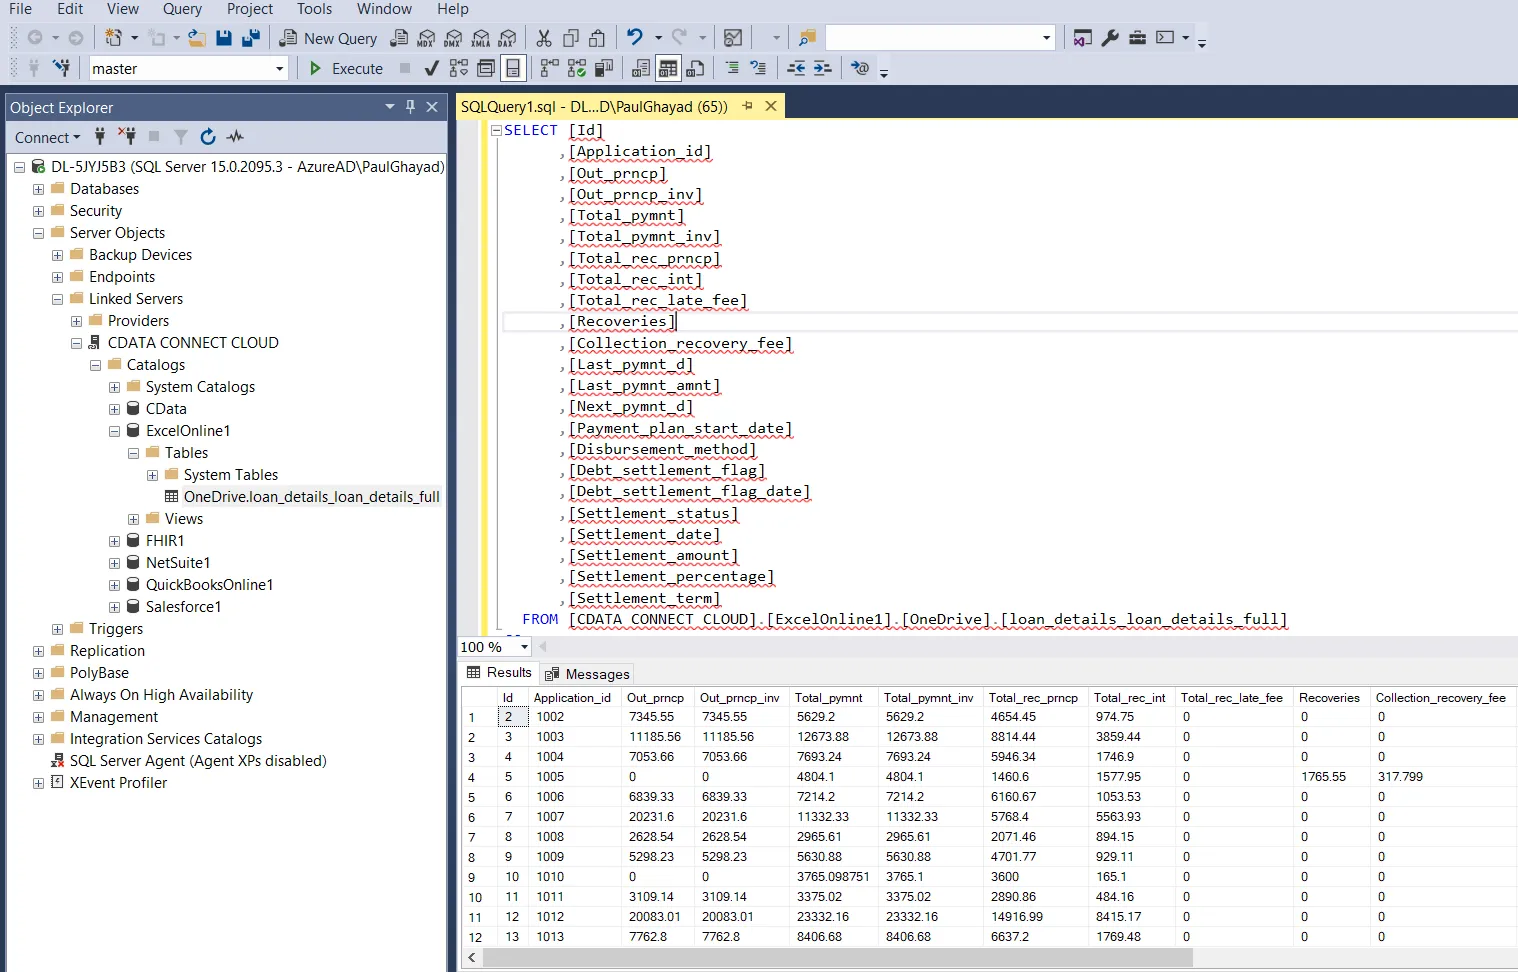 LDAP objectsをクエリできるリンクサーバーが正常に作成されました。
CData Connect AI を入手
SQL Server データベースから直接 数百種類の SaaS、ビッグデータ、NoSQL ソースへのリアルタイムデータアクセスを取得するには、 CData Connect AI を今すぐお試しください!