


【MCP Server】LlamaIndex からLDAP のデータに連携しよう!
LlamaIndex は、LLM アプリケーションを構築するためのデータフレームワークです。エージェントや RAG パイプライン、外部データをもとに推論する構造化ワークフローなどを開発できます。LlamaIndex と CData Connect AI を組み込みの MCP Server を通じて統合すれば、カスタムコネクタを書くことなく、エージェントがライブの LDAP objects をネイティブツールとして検出・クエリできるようになります。
CData Connect AI は、LDAP をはじめとするさまざまなデータソースに接続できる、セキュアでローコードな環境を提供します。複雑な ETL を必要とせず、リアルタイムデータを使ったビジネスアプリケーション間のシームレスな自動化を実現します。
この記事では、CData Connect AI での LDAP 接続の設定、LlamaIndex への MCP サーバーの登録、そして LDAP objects をリアルタイムでクエリする ReAct エージェントの構築方法をご紹介します。
前提条件
- CData Connect AI のアカウント
- Python バージョン 3.10 以上(LlamaIndex パッケージをインストールするため)
- OpenAI API キーを生成して保存
- システムに Visual Studio Code をインストール
ステップ 1:LlamaIndex 用の LDAP 接続を設定する
それでは早速、LlamaIndex から LDAP にアクセスできるようにしていきましょう。まず、CData Connect AI で LDAP 接続を作成します。この接続は、その後リモート MCP サーバーを通じて LlamaIndex に公開されます。
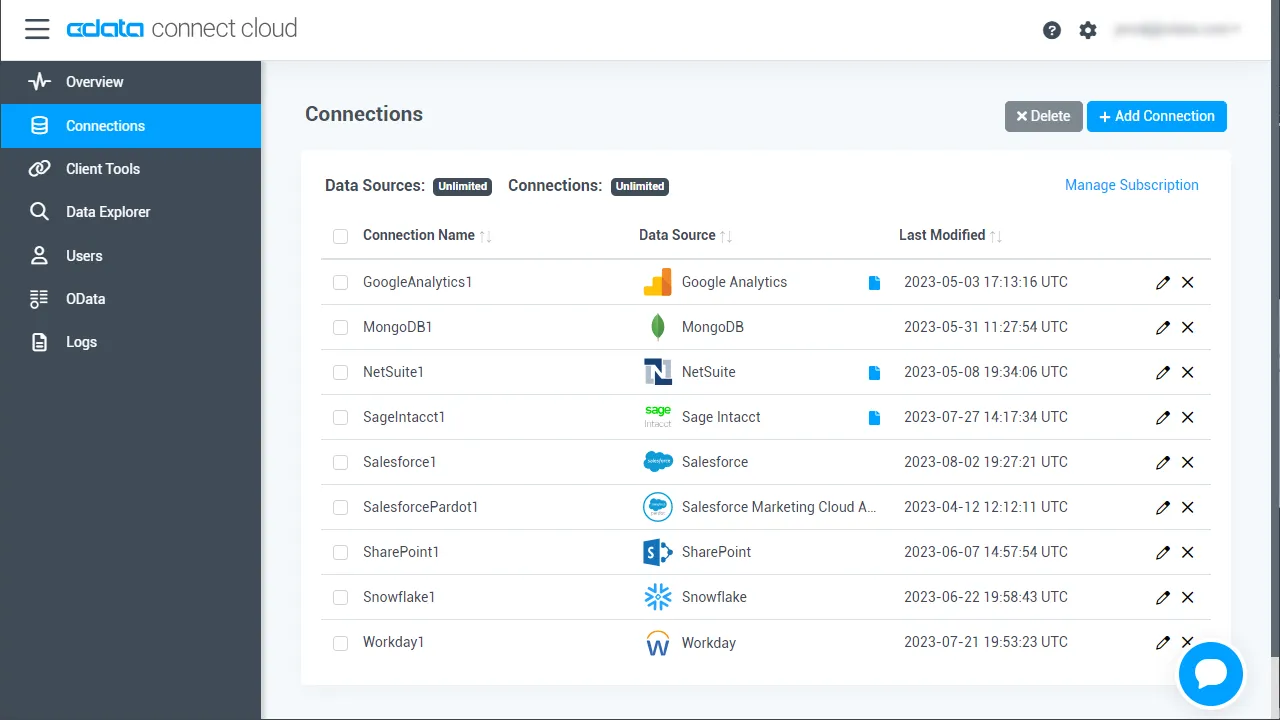
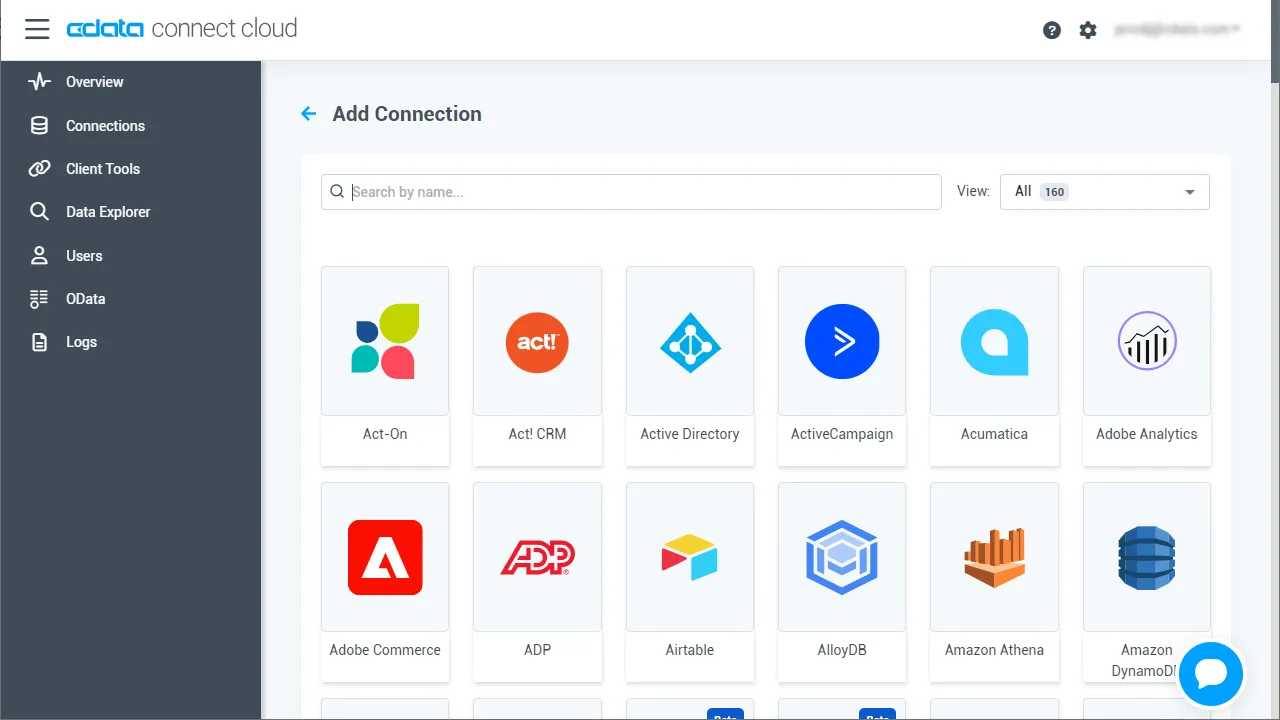
- Connect AI にログインし、「Sources」をクリックして「+ Add Connection」をクリックします
- 利用可能なデータソースから「LDAP」を選択します
-
LDAP に接続するために必要な認証情報を入力しましょう。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
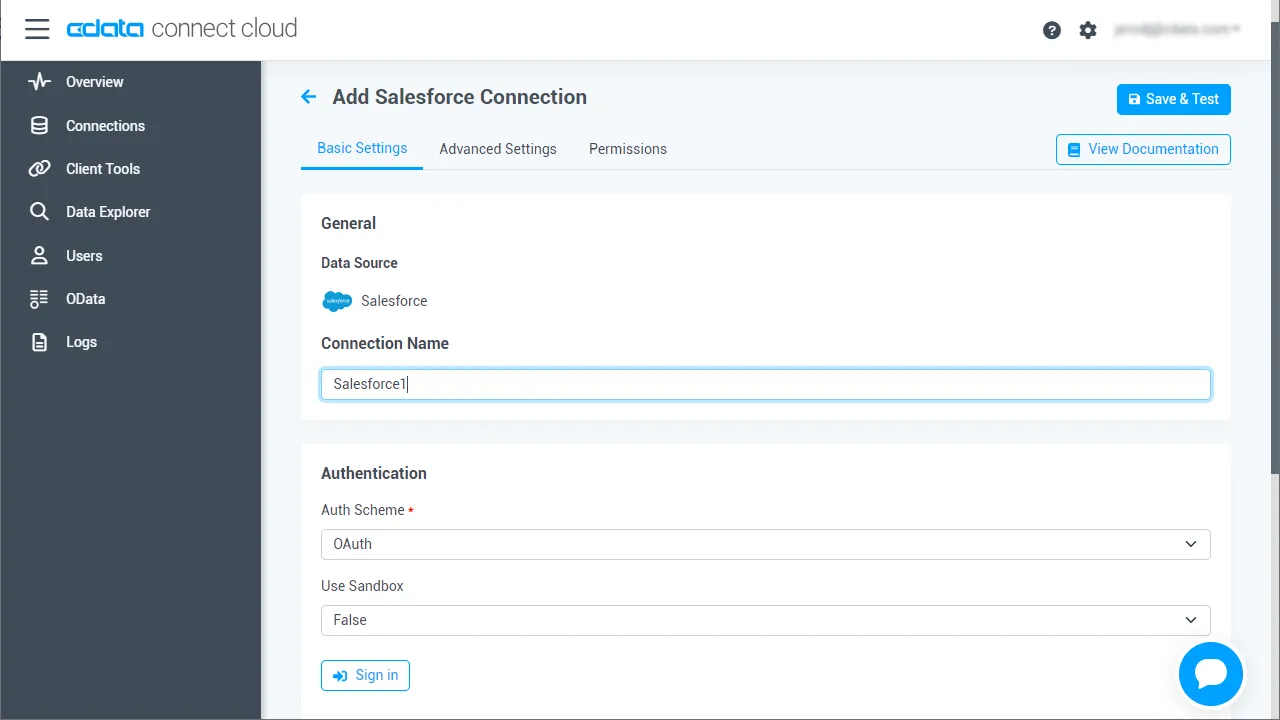
- 「Save & Test」をクリックします
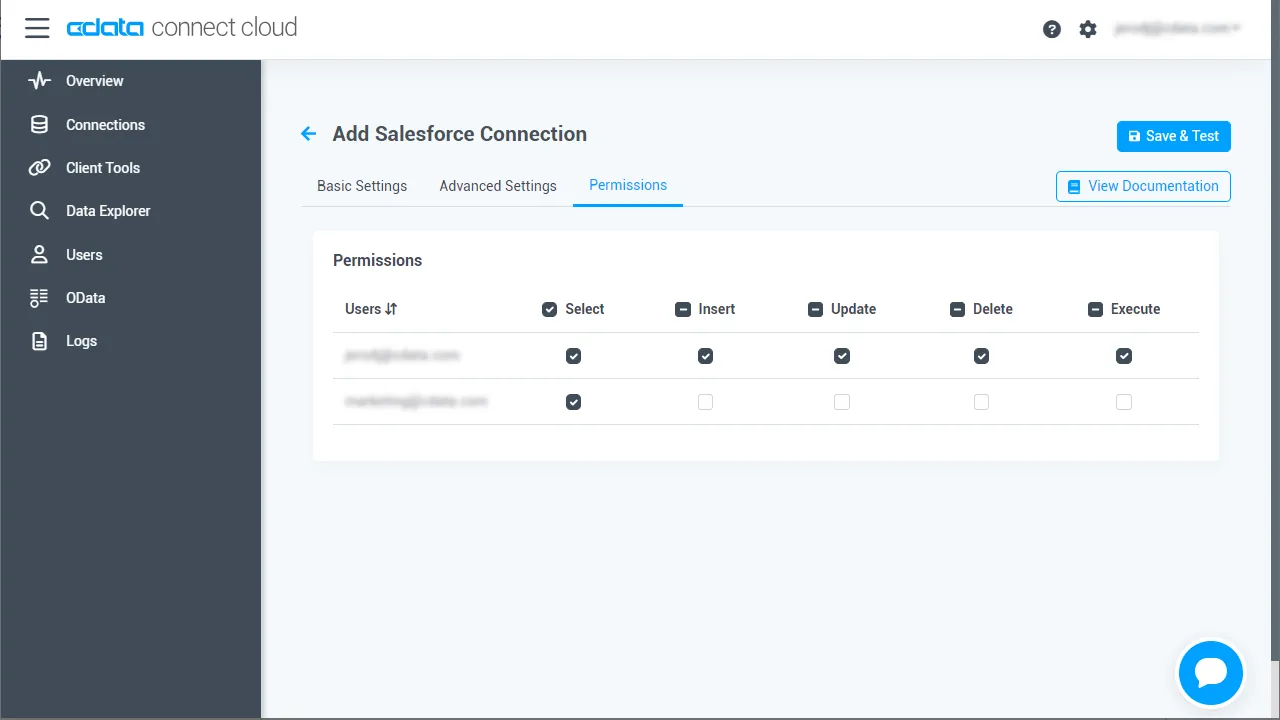
- 認証が完了したら、LDAP 接続の「Permissions」タブを開き、必要に応じてユーザーベースの権限を設定します
パーソナルアクセストークン(PAT)を生成する
LlamaIndex は、アカウントのメールアドレスとパーソナルアクセストークン(PAT)を使用して Connect AI に認証します。アクセス制御の粒度を維持するために、統合ごとに個別の PAT を作成することをおすすめします。
- Connect AI で、右上の歯車アイコンを選択して「Settings」を開きます
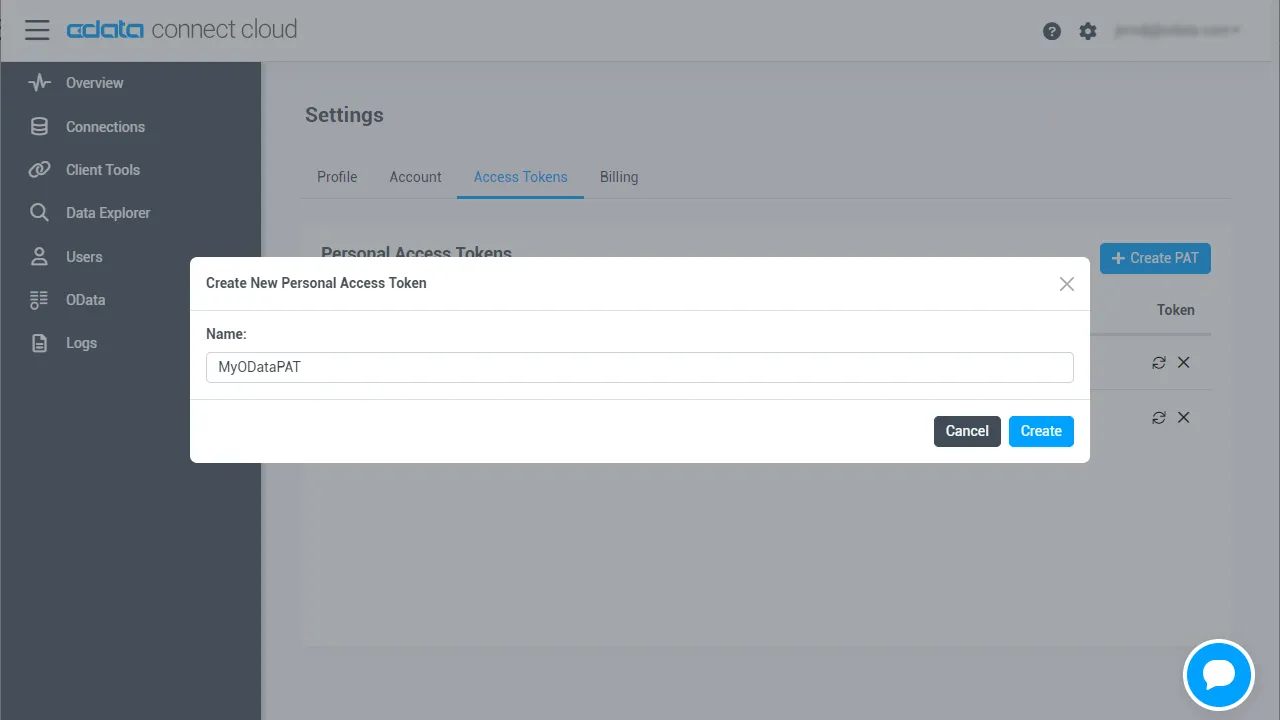
- 「Access Tokens」で、「Create PAT」を選択します
- トークンのわかりやすい名前を付けて、「Create」を選択します
- トークンをコピーして安全に保管してください。PAT は作成時にのみ表示されます
これで LDAP 接続の設定と PAT の生成が完了しました。LlamaIndex から CData MCP サーバーを通じて LDAP objects に接続する準備が整いました。
ステップ 2:LlamaIndex で MCP サーバーに接続する
続いて、LlamaIndex を CData Connect AI のリモート MCP サーバーに接続し、推論に OpenAI を使用していきましょう。MCP サーバーのエンドポイントと認証情報を
config.py- LlamaIndex MCP プロジェクト用のフォルダを作成します
- フォルダ内に
とconfig.py
の2つの Python ファイルを作成しますllamaindex_agent.py
で、MCP サーバーの URL と、Base64 エンコードされた CData Connect AI のメールアドレスおよび PAT(前提条件で取得したもの)を定義します。config.pyclass Config: MCP_BASE_URL = "https://mcp.cloud.cdata.com/mcp" # MCP Server の URL MCP_AUTH = "base64encoded(EMAIL:PAT)" # Base64 エンコードされた Connect AI の Email:PAT注:Base64 エンコードツールを使用して、MCP_AUTH の Base64 エンコード版を作成できます。
で、MCP ツールスペックと ReAct エージェントを設定します:llamaindex_agent.py""" LlamaIndex ReAct エージェントと CData Connect AI MCP サーバーを統合します。 このスクリプトは、MCP ツールを検出して LlamaIndex ツールとしてラップし、 OpenAI による推論で駆動されるエージェントループを実行します。 """ import asyncio from llama_index.tools.mcp import BasicMCPClient, McpToolSpec from llama_index.core.agent.workflow import ReActAgent from llama_index.llms.openai import OpenAI from config import Config async def main(): # Connect AI を指す MCP クライアントを初期化 mcp_client = BasicMCPClient( Config.MCP_BASE_URL, headers={"Authorization": f"Basic {Config.MCP_AUTH}"}, ) # MCP サーバーが公開するツール(getCatalogs、queryData など)を検出 tool_spec = McpToolSpec(client=mcp_client) tools = await tool_spec.to_tool_list_async() print("検出された MCP ツール:", [t.metadata.name for t in tools]) # ReAct ループを駆動する LLM を設定 llm = OpenAI( model="gpt-4o", temperature=0.2, api_key="YOUR_OPENAI_API_KEY", # https://platform.openai.com/ ) # MCP ツールを使用するエージェントを構築 agent = ReActAgent(tools=tools, llm=llm) user_prompt = "[rootadoname]1 で利用可能なテーブルはいくつありますか?" # 必要に応じて変更してください print(f" ユーザープロンプト: {user_prompt}") response = await agent.run(user_prompt) print("エージェントの最終応答:", response) if __name__ == "__main__": asyncio.run(main())
ステップ 3:LlamaIndex パッケージをインストールする
このワークフローでは LlamaIndex を CData Connect AI MCP サーバーおよび推論用の OpenAI と組み合わせて使用するため、必要な Python パッケージをインストールしていきましょう。
プロジェクトのターミナルで次のコマンドを実行してください。
pip install llama-index llama-index-tools-mcp llama-index-llms-openai
ステップ 4:LlamaIndex を使用して LDAP にプロンプトを送信する(MCP サーバー経由)
- インストールが完了したら、
を実行してスクリプトを実行しますpython llamaindex_agent.py - スクリプトは MCP サーバーに接続し、接続されたデータをクエリするために利用可能な CData Connect AI MCP ツールを検出します
- プロンプトを入力します(例:「LDAP で利用可能なテーブルはいくつありますか?」)
- エージェントは利用可能なツールをもとに推論し、LDAP に対して
を呼び出して、その結果を返しますqueryData
CData Connect AI でビジネスシステムのデータ活用を今すぐスタート
いかがでしたか?LlamaIndex から LDAP へのデータ接続が簡単に完了したのではないでしょうか。業務に使えそう、と感じてくださった方は、14 日間の無償トライアルで AI ツールからビジネスシステムへのリアルタイムデータ接続をぜひお試しください。