


OData SDK for PHP を使ってLDAP のデータを取得

CData Connect AI はLDAP のデータをWeb サービスとして公開します。 この記事の手順を実行することで、LDAP のデータをPHP オブジェクトとして扱うことができるようになります。
CData Connect AI はLDAP のデータへのクラウドベースのOData インターフェースを提供し、ODataPHP SDK からLDAP のデータへのリアルタイム連携を実現します。
Connect AI を構成
ODataPHP SDK でLDAP のデータを操作するには、Connect AI からLDAP に接続し、コネクションにユーザーアクセスを提供してLDAP のデータのOData エンドポイントを作成する必要があります。
LDAP に接続したら、目的のテーブルのOData エンドポイントを作成します。
(オプション)新しいConnect AI ユーザーの追加
必要であれば、Connect AI 経由でLDAP に接続するユーザーを作成します。
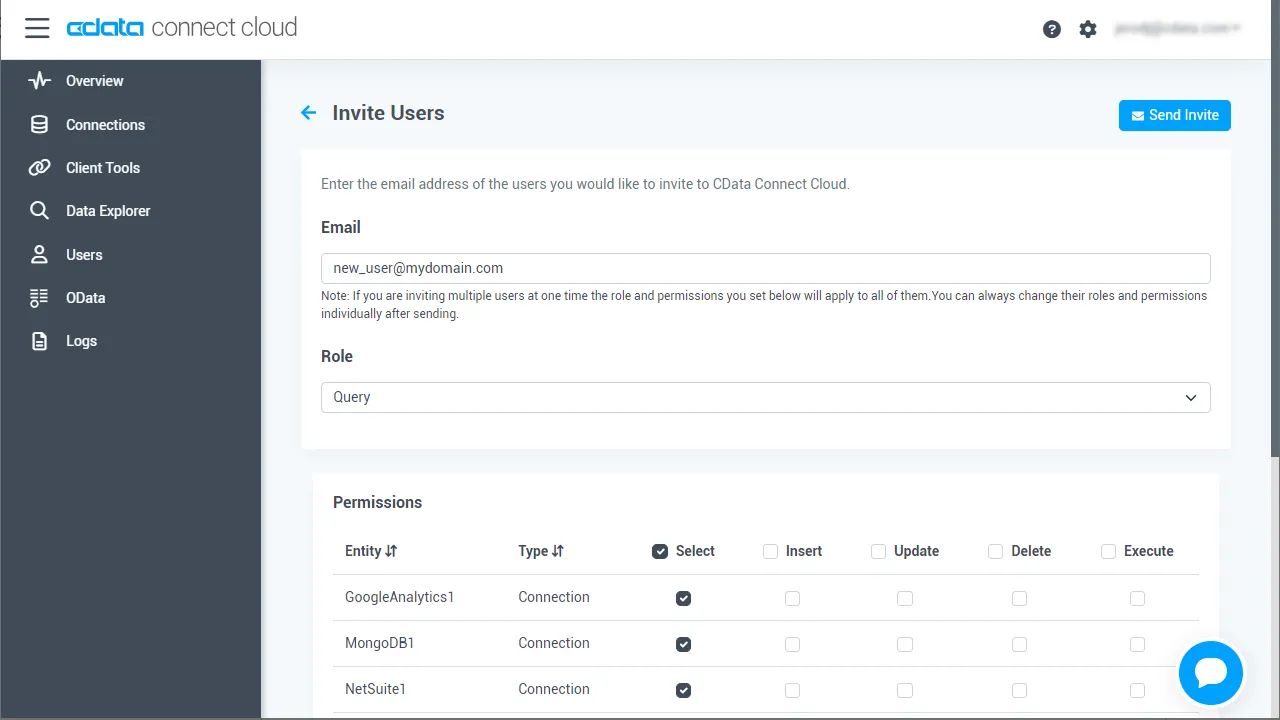
- 「Users」ページに移動し、 Invite Users をクリックします。
- 新しいユーザーのE メールアドレスを入力して、 Send をクリックしてユーザーを招待します。
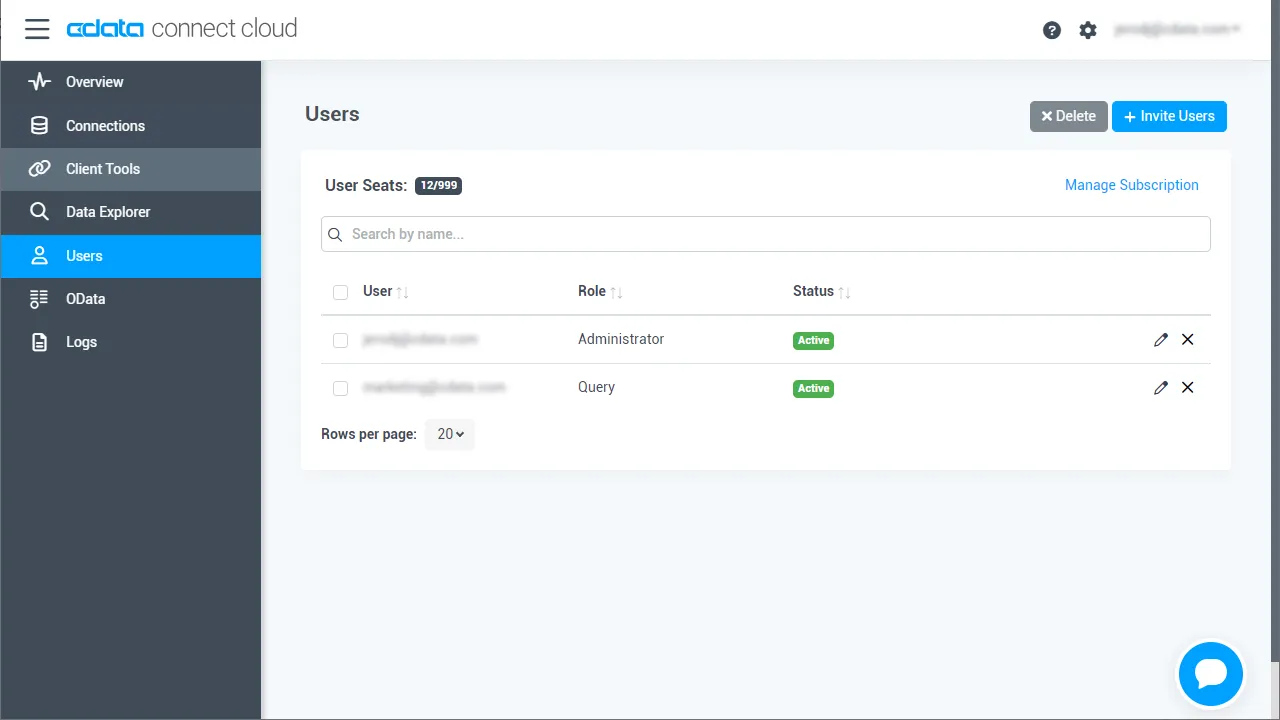
- 「Users」ページからユーザーを確認および編集できます。
パーソナルアクセストークンの追加
OAuth 認証をサポートしていないサービス、アプリケーション、プラットフォーム、またはフレームワークから接続する場合は、認証に使用するパーソナルアクセストークン(PAT)を作成できます。きめ細かなアクセス管理を行うために、サービスごとに個別のPAT を作成するのがベストプラクティスです。
- Connect AI アプリの右上にあるユーザー名をクリックし、「User Profile」をクリックします。
- 「User Profile」ページで「Access Token」セクションにスクロールし、 Create PAT をクリックします。
- PAT の名前を入力して Create をクリックします。
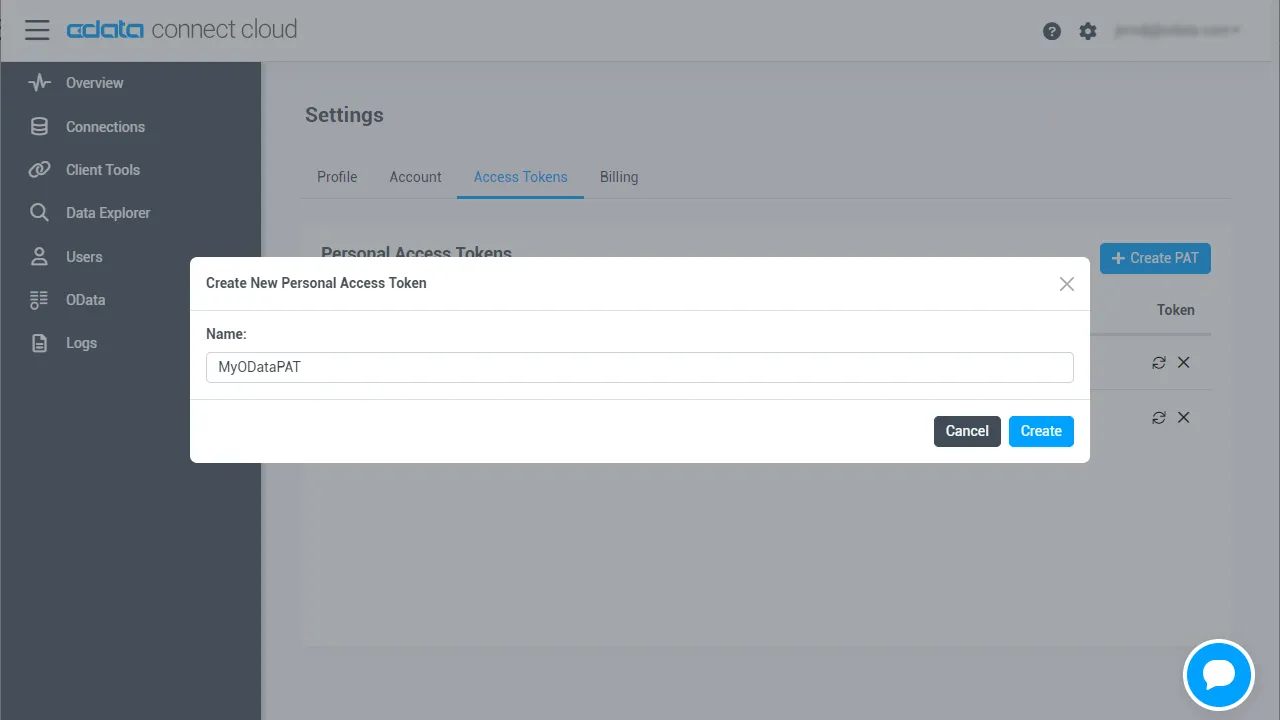
- パーソナルアクセストークンは作成時にしか表示されないため、必ずコピーして安全に保存してください。
Connect AI からLDAP に接続
CData Connect AI では、簡単なクリック操作ベースのインターフェースでデータソースに接続できます。
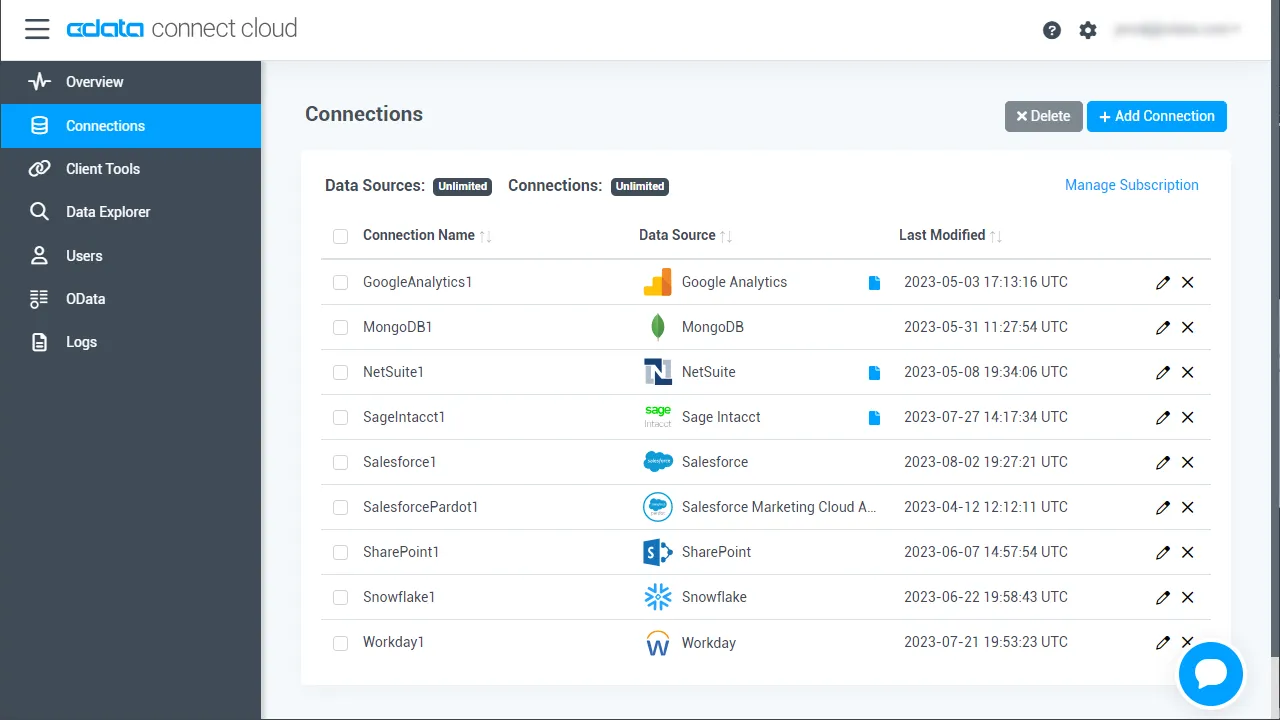
- Connect AI にログインし、 Add Connection をクリックします。
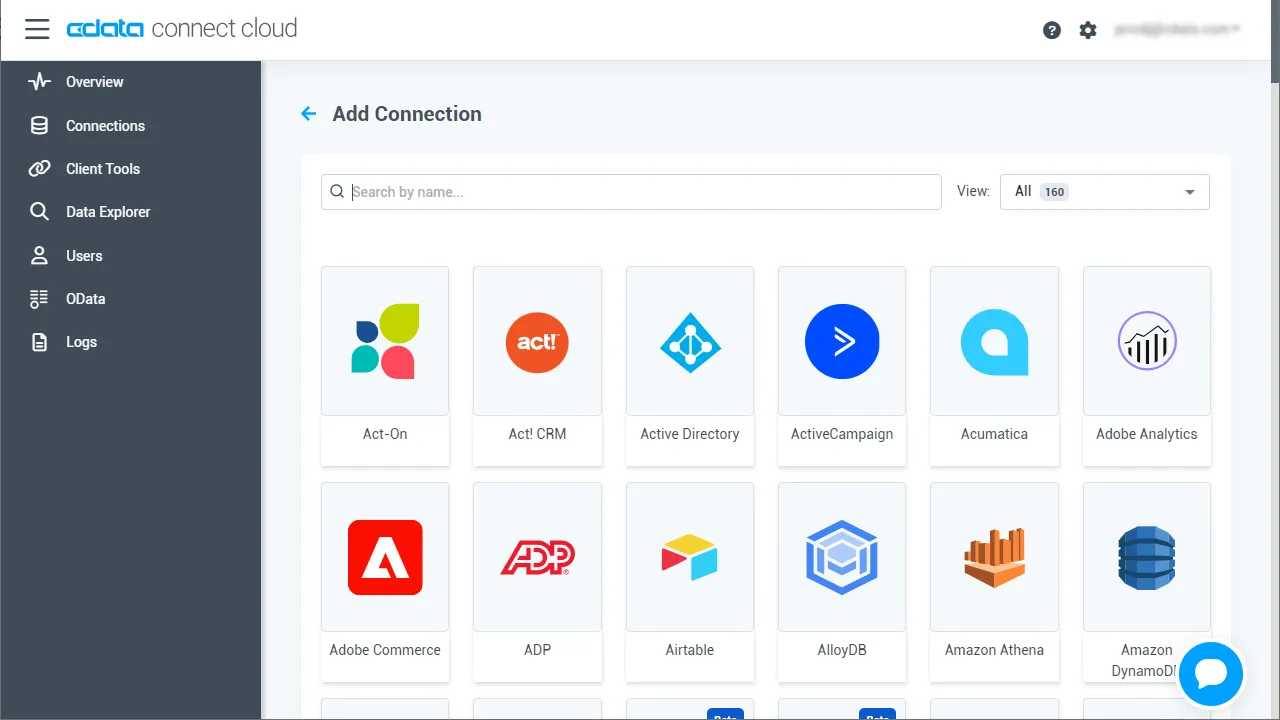
- 「Add Connection」パネルから「LDAP」を選択します。
-
必要な認証プロパティを入力し、LDAP に接続します。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
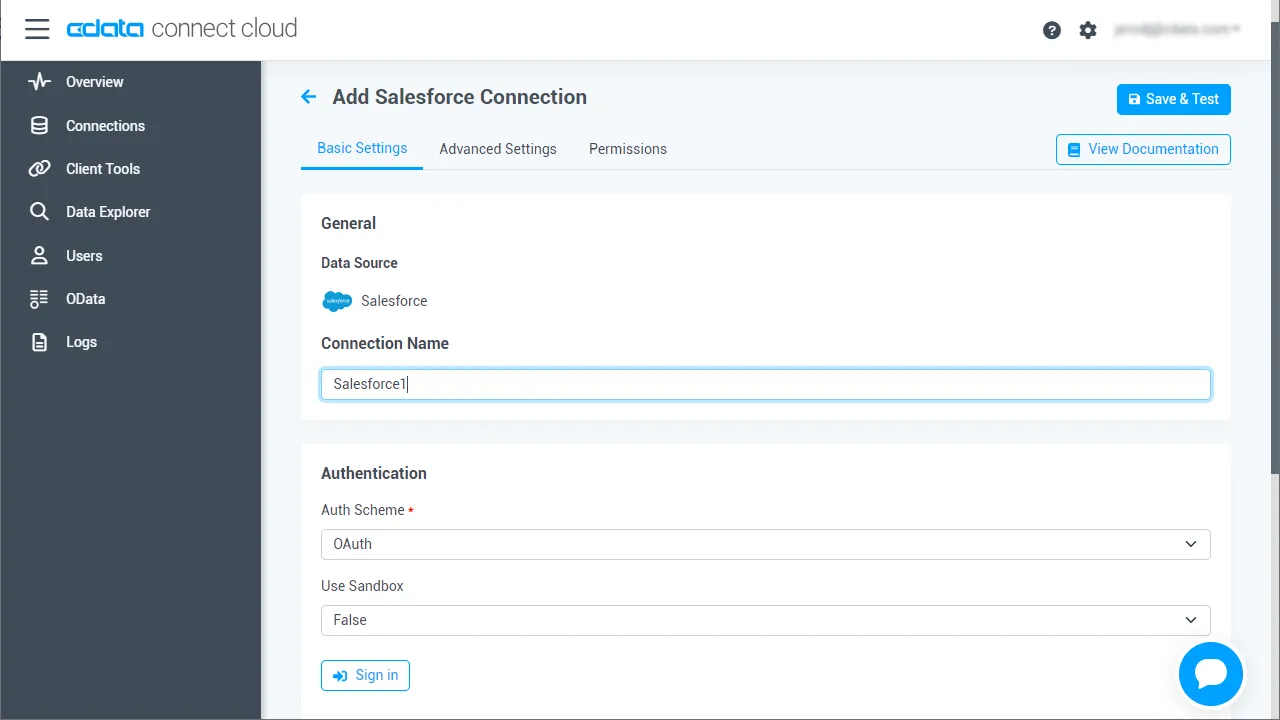
- Create & Test をクリックします。
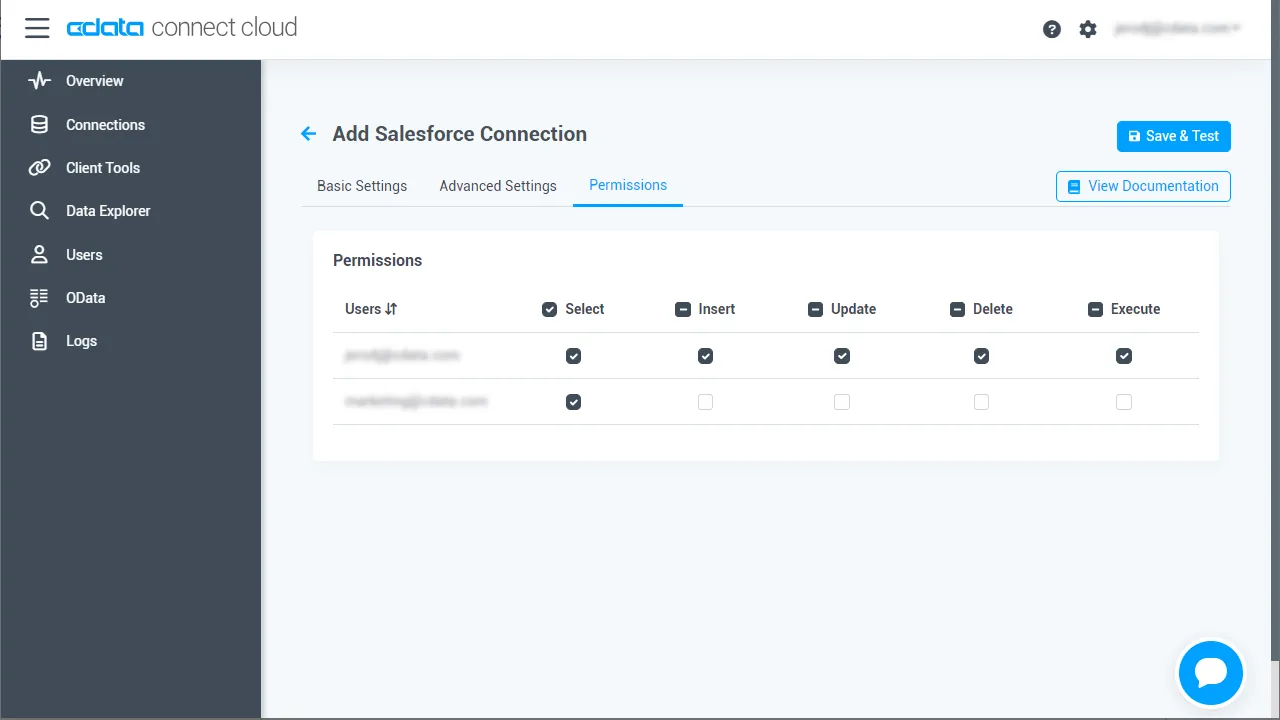
- 「Add LDAP Connection」ページの「Permissions」タブに移動し、ユーザーベースのアクセス許可を更新します。
Connect AI にLDAP OData エンドポイントを追加する
LDAP に接続したら、目的のテーブルのOData エンドポイントを作成します。
- OData ページに移動し、 Add をクリックして新しいOData エンドポイントを作成します。
- LDAP 接続(例:LDAP1)を選択し、Next をクリックします。
- 使用するテーブルを選択し、「Confirm」をクリックします。
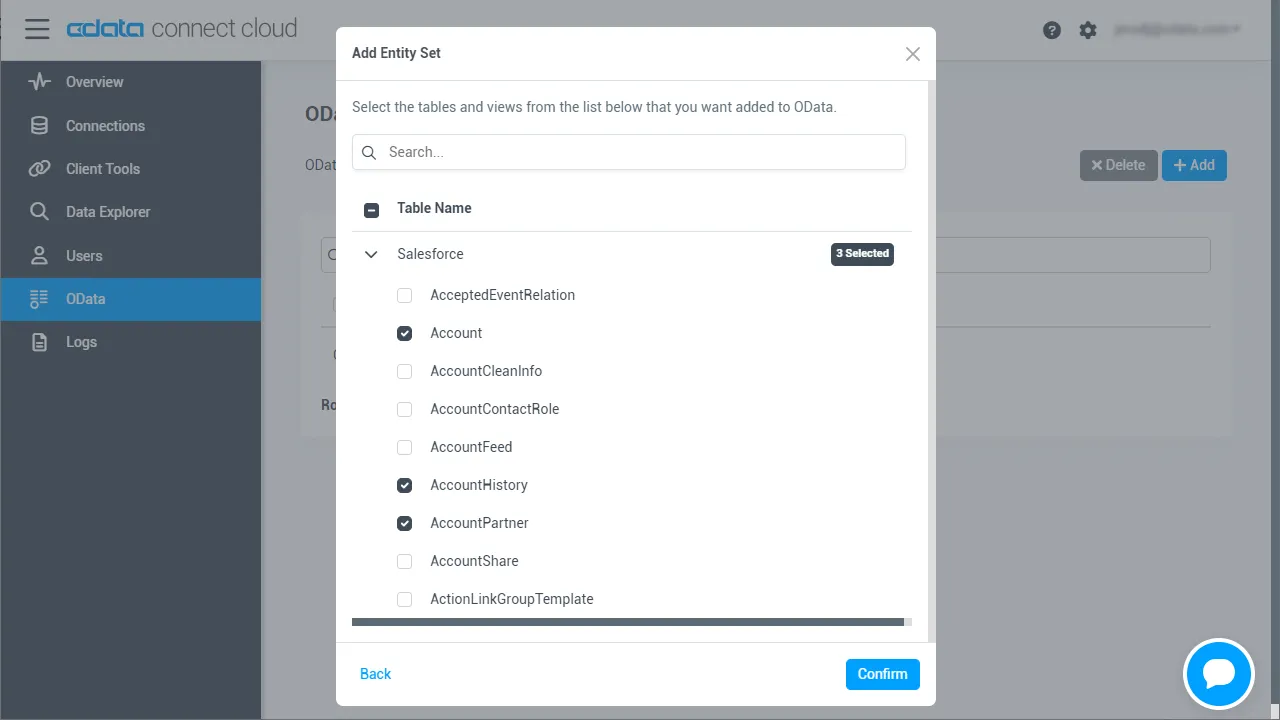
コネクションとOData エンドポイントを設定したら、ODataPHP SDK からLDAP のデータに接続できます。
-
まずは、ODataPHP SDK を使用してCData Connect AI が公開したWeb サービスに接続するプロキシクラスを作成します。
URI 部分を書き換えて、次のようなコマンドを実行してください。
php C:\PHPLib\ODataphp\PHPDataSvcUtil.php /uri=https://your-server:8032/api.rsc/@your-personal-access-token/ /out=C:\PHPLib\ODataphp\LDAPEntities.phpこのコマンドは、OData エンドポイントが返すメタデータからクラスを定義して、指定したフォルダにクラスの定義を出力します。
CData Connect AI およびOData SDK for PHP は、どちらもフォームとWindows 認証をサポートします。CData Connect AI はOData エンドポイントへのアクセスが認可されたユーザーの認証に、パーソナルアクセストークンを使用します。パーソナルアクセストークンはHTTP Basic 認証の際に渡したり、OData URL に付加することで使用できます。
認証済みのユーザーは、CData Connect AI の管理コンソールのUsers セクションで設定できます。
-
これで、PHP のオブジェクト指向インターフェースを使ってLDAP のデータにアクセスできます。以下のコードはUser テーブルのレコードを作成してリアルタイムデータを取得し、新しく作成したレコードを表示します。
require_once 'LDAPEntities.php';
try{
  $svc = new CDataAPI();
  $user = new User();
  $user->CN = 'Administrator';
  $svc->AddToUser($user);
  $svc->SetSaveChangesOptions(SaveChangesOptions::None);
  $svc->SaveChanges();
  $response = $svc->user()->Execute();
  foreach($response->Result as $user)
    echo $user->Id."
";
} catch (Exception $e) {    //CData Connect AI からのエラーをキャッチ
  echo $e->getError(), "\n";
}