


CData Connect AI 経由でPostgreSQL インターフェースからリアルタイムの LDAP Objectsに接続
インターネット上には数多くのPostgreSQL クライアントがあります。PostgreSQL はデータアクセスのための一般的なインターフェースです。PostgreSQL をCData Connect AI と組み合わせることで、PostgreSQL からリアルタイムのLDAP objectsにデータベースのようにアクセスできます。この記事では、Connect AI でLDAP objectsに接続し、TDS foreign data wrapper(FDW)を使用してConnect AI とPostgreSQL 間の接続を確立するプロセスを説明します。
CData Connect AI は LDAP 専用のSQL Server インターフェースを提供し、ネイティブでサポートされているデータベースにデータをレプリケートすることなく LDAP のデータをクエリできます。最適化されたデータ処理を標準で使用し、CData Connect AI はサポートされているすべてのSQL 操作(フィルター、JOIN など)を LDAP に直接プッシュし、サーバーサイド処理を活用して必要なLDAP objectsを迅速に返します。
Connect AI で LDAP に接続
CData Connect AI は、シンプルなポイント&クリック操作でデータソースに接続できるインターフェースを提供しています。
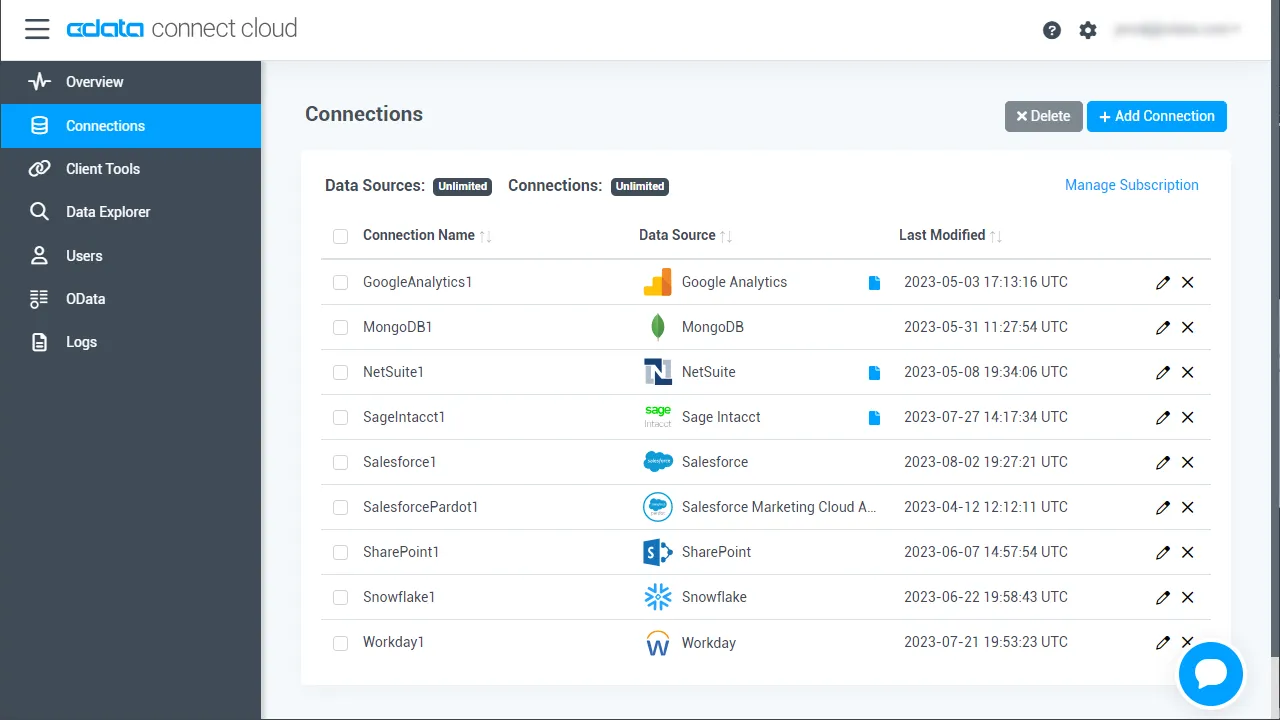
- Connect AI にログインして「Sources」をクリックし、 Add Connection をクリックします
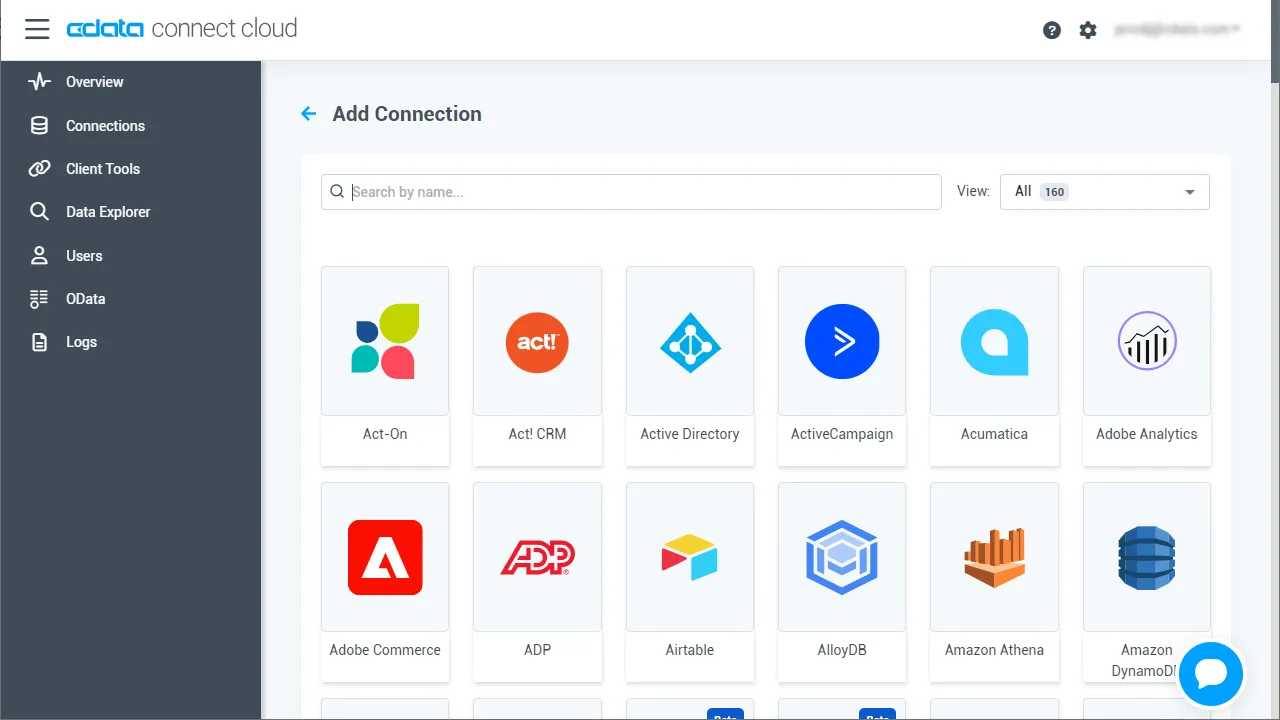
- Add Connection パネルから「LDAP」を選択します
-
LDAP への接続に必要な認証プロパティを入力します。
リクエストを認証するには、User およびPassword プロパティを有効なLDAP クレデンシャル(例えば、User を"Domain\BobF" または"cn=Bob F,ou=Employees,dc=Domain")に設定します。 CData 製品は、デフォルトでプレーンテキスト認証を使用します。これは、CData 製品がサーバーとTLS/SSL のネゴシエーションを試みるためです。 AuthMechanism を使って別の認証方法を指定できます。 TLS/SSL コンフィギュレーションについて詳しくは、ヘルプドキュメントの「高度な設定」を参照してください。
基本接続には、Server およびPort を設定します。さらに、次のように接続を微調整できます。
- FollowReferrals:設定すると、CData 製品は参照サーバーのデータもビューとして表示します。参照サーバー上のデータを変更するには、このサーバーをServer およびPort で指定する必要があります。
- LDAPVersion:サーバーが実装するプロトコルのバージョンに設定します。デフォルトでは、CData 製品はversion 2 を使用します。
- BaseDN は、LDAP 検索の範囲を指定された識別名の高さに限定します。BaseDN の範囲を絞ることはパフォーマンスを劇的に向上させます。例えば、"cn=users,dc=domain" の値は、"cn=users" およびその子に含まれる結果のみを返します。
- Scope:このプロパティを使用すると、サブツリーから返されるデータをより細かく制御できます。
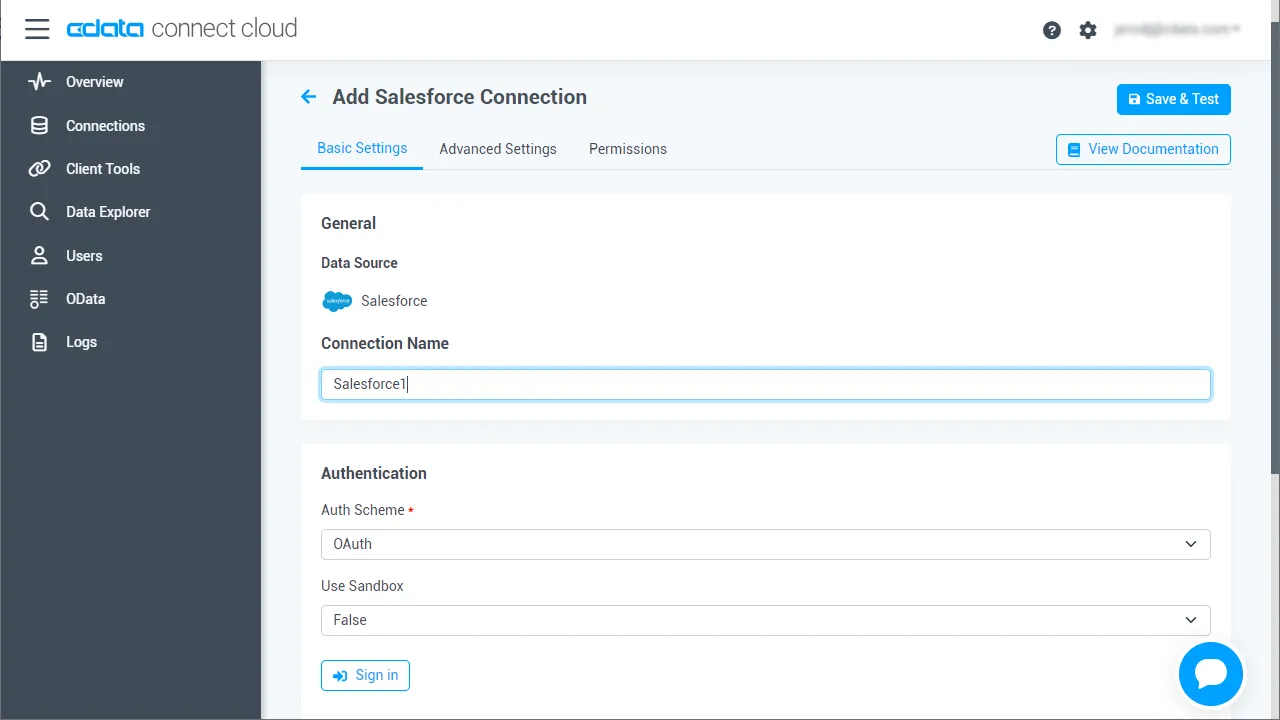
- Save & Test をクリックします
-
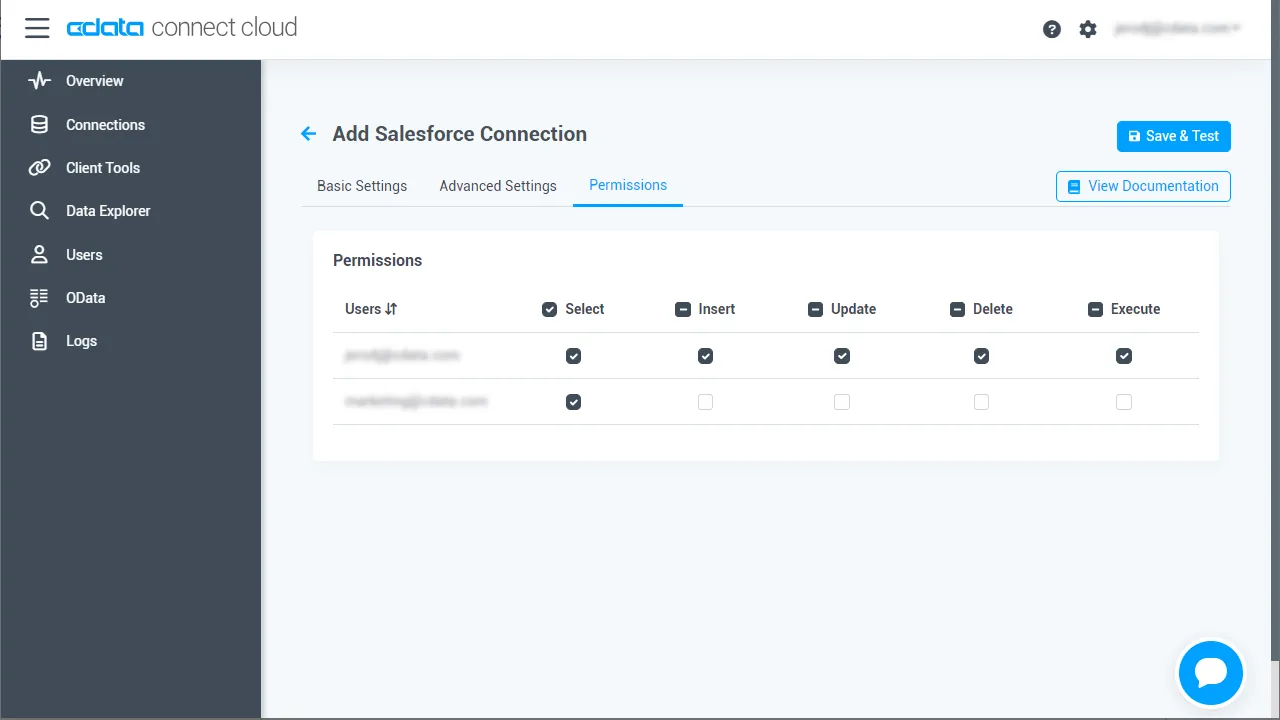
Add LDAP Connection ページの「Permissions」タブに移動し、ユーザーベースの権限を更新します。
Personal Access Token の追加
REST API、OData API、またはVirtual SQL Server 経由でConnect AI に接続する場合、Personal Access Token(PAT)を使用してConnect AI への接続を認証します。アクセス管理の粒度を維持するために、サービスごとに個別のPAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして設定ページを開きます。
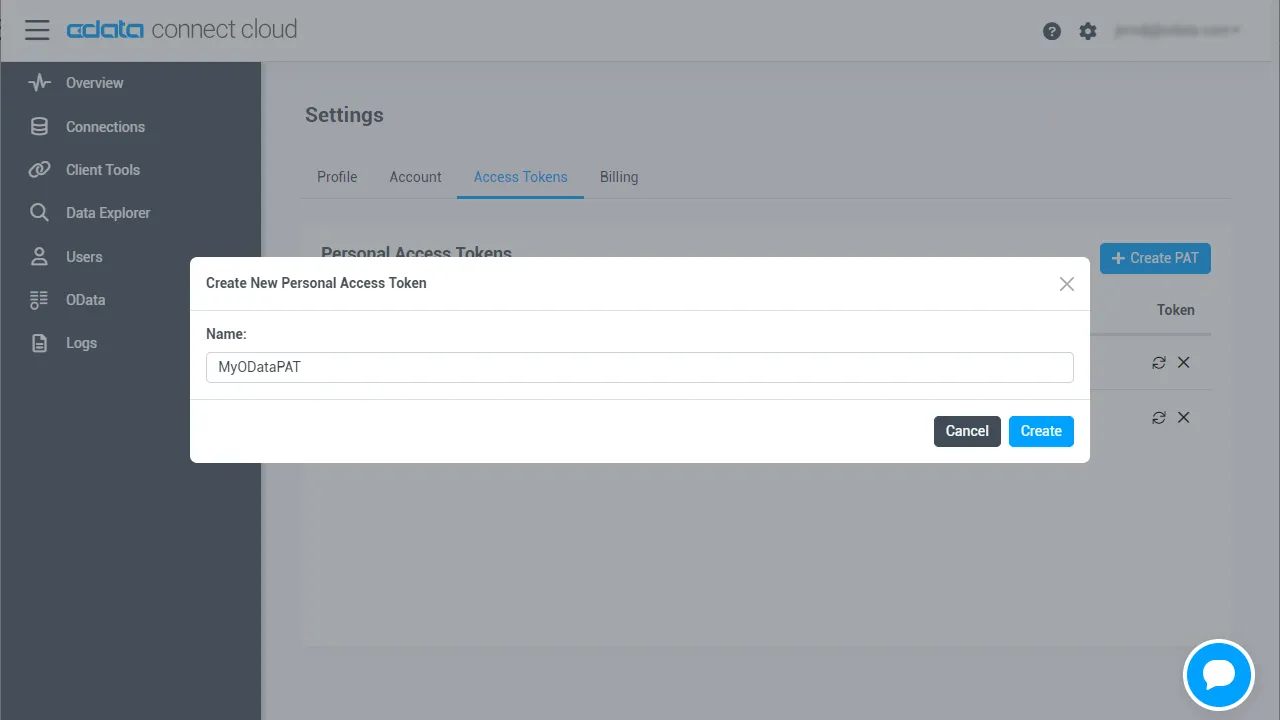
- Settings ページで「Access Tokens」セクションに移動し、 Create PAT をクリックします。
-
PAT に名前を付けて「Create」をクリックします。
- Personal Access Token は作成時にのみ表示されるため、必ずコピーして安全な場所に保存してください。
接続の設定とPAT の生成が完了したら、PostgreSQL からLDAP objectsに接続する準備が整いました。
TDS Foreign Data Wrapper のビルド
Foreign Data Wrapper は、PostgreSQL を再コンパイルすることなく、PostgreSQL の拡張機能としてインストールできます。例として tds_fdw 拡張機能を使用します(https://github.com/tds-fdw/tds_fdw)。
- 以下のようにgit リポジトリをクローンしてビルドできます:
注意:複数のPostgreSQL バージョンがあり、デフォルト以外のバージョン用にビルドする場合は、まずpg_config のバイナリの場所を見つけてフルパスをメモし、make コマンドでUSE_PGXS=1 の後にPG_CONFIG=sudo apt-get install git git clone https://github.com/tds-fdw/tds_fdw.git cd tds_fdw make USE_PGXS=1 sudo make USE_PGXS=1 installを追加します。 - インストールが完了したら、サーバーを起動します:
sudo service postgresql start - 次に、Postgres データベースに入ります
注意:localhost の代わりにPostgreSQL がホストされているIP を指定することもできます。psql -h localhost -U postgres -d postgres
PostgreSQL データベースとしてLDAP objectsに接続し、データをクエリ!
拡張機能をインストールした後、以下の手順に従ってLDAP objectsへのクエリを開始します:
- データベースにログインします。
- データベース用の拡張機能をロードします:
CREATE EXTENSION tds_fdw; - LDAP objects 用のサーバーオブジェクトを作成します:
CREATE SERVER "LDAP1" FOREIGN DATA WRAPPER tds_fdw OPTIONS (servername'tds.cdata.com', port '14333', database 'LDAP1'); - Connect AI アカウントのメールアドレスとPersonal Access Token を使用してユーザーマッピングを設定します:
CREATE USER MAPPING for postgres SERVER "LDAP1" OPTIONS (username '[email protected]', password 'your_personal_access_token' ); - ローカルスキーマを作成します:
CREATE SCHEMA "LDAP1"; - ローカルデータベースに外部テーブルを作成します:
#table_name 定義を使用: CREATE FOREIGN TABLE "LDAP1".User ( id varchar, LogonCount varchar) SERVER "LDAP1" OPTIONS(table_name 'LDAP.User', row_estimate_method 'showplan_all'); #またはschema_name とtable_name 定義を使用: CREATE FOREIGN TABLE "LDAP1".User ( id varchar, LogonCount varchar) SERVER "LDAP1" OPTIONS (schema_name 'LDAP', table_name 'User', row_estimate_method 'showplan_all'); #またはquery 定義を使用: CREATE FOREIGN TABLE "LDAP1".User ( id varchar, LogonCount varchar) SERVER "LDAP1" OPTIONS (query 'SELECT * FROM LDAP.User', row_estimate_method 'showplan_all'); #またはリモートカラム名を設定: CREATE FOREIGN TABLE "LDAP1".User ( id varchar, col2 varchar OPTIONS (column_name 'LogonCount')) SERVER "LDAP1" OPTIONS (schema_name 'LDAP', table_name 'User', row_estimate_method 'showplan_all'); - これで、LDAP に対して読み取り/書き込みコマンドを実行できます:
SELECT id, LogonCount
FROM "LDAP1".User;
詳細情報と無償トライアル
これで、リアルタイムのLDAP objectsからシンプルなクエリを作成できました。LDAP(およびその他200以上のデータソース)への接続の詳細については、Connect AI ページをご覧ください。無償トライアルに登録して、今すぐPostgreSQL でリアルタイムのLDAP objectsを活用してみてください。