


CData Connect AI を使って Windsurf IDE からリアルタイム PingOne データにアクセス
Windsurf は、プロジェクトのコンテキストを理解し、エディタ内で複雑なタスクを自律的に実行するコーディングエージェント Cascade を中心に設計された AI ネイティブ IDE です。Cascade は MCP(Model Context Protocol) をサポートしており、エージェントが開発環境から離れることなく外部ツールやデータソースを検出し、呼び出すことができます。
Windsurf を CData Connect AI の組み込み MCP サーバー と連携することで、Cascade エージェントはガバナンスの効いたリアルタイムPingOne のデータに IDE 内からアクセスできるようになります。これにより、開発者は自然言語プロンプトを使って、Windsurf から直接カタログの一覧表示、スキーマの確認、PingOne のデータレコードのクエリが行えます。
この記事では、Connect AI での PingOne 接続の設定、必要な Personal Access Token の生成、Windsurf への Connect AI MCP Server の設定、そして Cascade チャットからリアルタイムPingOne のデータをクエリして連携を確認する方法について説明します。
ステップ 1:Windsurf 用の PingOne 接続を設定
Windsurf から PingOne への接続は、CData Connect AI のリモート MCP サーバーによって実現されます。Windsurf からPingOne のデータを操作するには、まず CData Connect AI で PingOne 接続を作成・設定します。
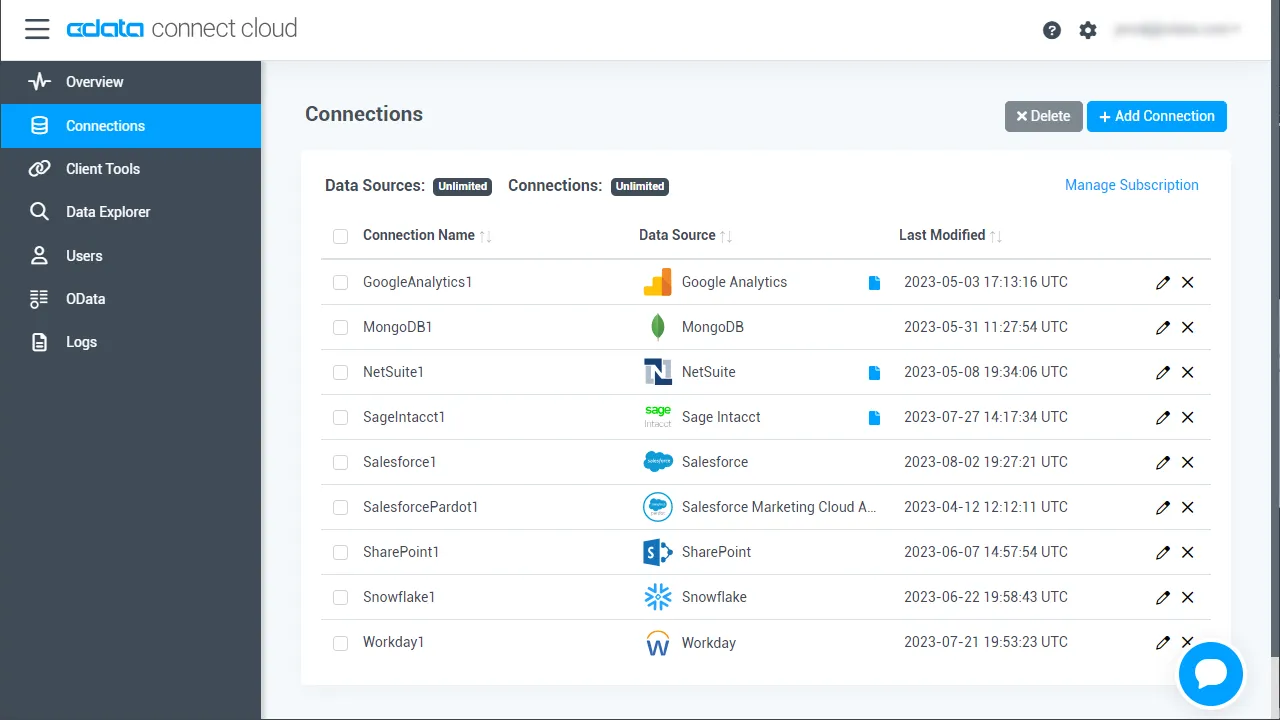
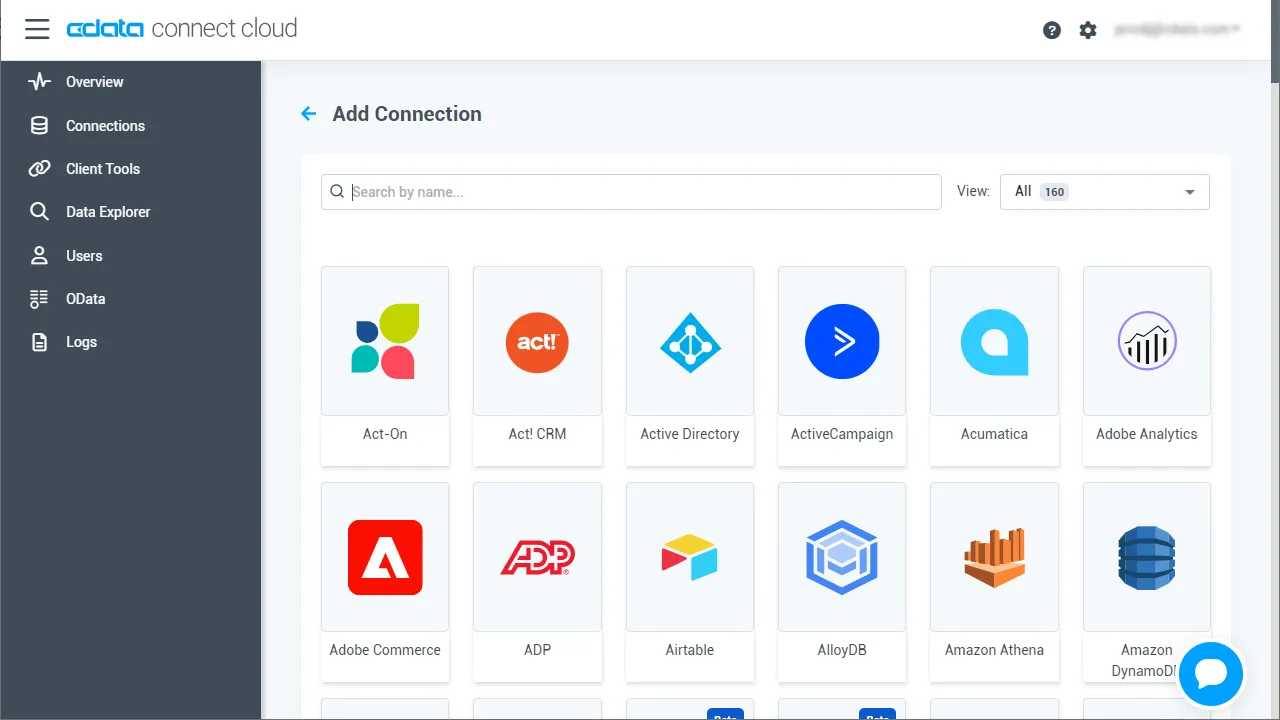
- Connect AI にログインし、Sources をクリック、次に Add Connection をクリック
- Add Connection パネルから PingOne を選択
-
PingOne に接続するために必要な認証プロパティを入力します。
PingOne に接続するには以下のプロパティを設定します。
- Region:自身のPingOne 組織のデータがホスティングされている地域。
- AuthScheme:PingOne に接続する際に使用する認証の種類。
- WorkerAppEnvironmentId (デフォルトのPingOne ドメインを使用する場合に必要)、またはAuthorizationServerURL のいずれかで、下で説明するように設定します。
WorkerAppEnvironmentId の設定
WorkerAppEnvironmentId は、Worker アプリケーションが存在するPingOne 環境のID です。 このパラメータは、環境がデフォルトのPingOne ドメイン(auth.pingone)を利用している場合のみ使用されます。 これは、ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、PingOne への認証に使用するカスタムOAuth アプリケーションを作成した後に設定します。
はじめに、このプロパティの値を見つけます。
- 自身のPingOne 組織のホームページからナビゲーションサイドバーに移動し、Environments をクリックします。
- OAuth / Worker のカスタムアプリケーションを作成した環境(通常はAdministrators)を見つけ、Manage Environment をクリックします。 環境のホームページが表示されます。
- 環境のホームページのナビゲーションサイドバーで、Applications をクリックします。
- リストから、OAuth またはWorker アプリケーションの詳細を見つけます。
-
Environment ID フィールドの値をコピーします。
以下の例に似たものになるはずです:
WorkerAppEnvironmentId='11e96fc7-aa4d-4a60-8196-9acf91424eca'
次に、WorkerAppEnvironmentId をEnvironment ID フィールドの値に設定します。
AuthorizationServerURL の設定
AuthorizationServerURL は、お使いのアプリケーションが配置されている環境のPingOne 認可サーバーのベースURL です。 このプロパティは、PingOne プラットフォームAPI ドキュメントで説明されているように、環境にカスタムドメインを設定した場合にのみ使用されます。 Custom Domains を参照してください。
OAuth でのPingOne への認証
PingOne はOAuth とOAuthClient 認証の両方をサポートしています。 上述の設定手順に加え、OAuth またはOAuthCliet 認証をサポートするために、さらに2つの手順を完了する必要があります。
- ヘルプドキュメントのカスタムOAuth アプリケーションの作成で説明するように、カスタムOAuth アプリケーションを作成して設定します。
- ドライバーがデータモデル内のエンティティにアクセスできるようにするには、ヘルプドキュメントのAdministrator Roles での説明のとおり、使用するアドミンユーザー / ワーカーアプリケーションに対して正しいロールを設定していることを確認してください。
- 以下のサブセクションで説明されているように、選択した認証スキームと認証フローに適切なプロパティを設定します。
OAuth(認可コードグラント)
AuthScheme をOAuth に設定します。
デスクトップアプリケーション
OAuth アクセストークンの取得およびリフレッシュ
以下を設定して、接続してください。
- InitiateOAuth:GETANDREFRESH。繰り返しOAuth の交換を行ったり、手動でOAuthAccessToken を設定する必要をなくすには、InitiateOAuth を使用します。
- OAuthClientId:カスタムOAuth アプリケーションを作成した際に取得したClient ID。
- OAuthClientSecret:カスタムOAuth アプリケーションを作成した際に取得したClient Secret。
- CallbackURL:カスタムOAuth アプリケーションの登録時に定義したリダイレクトURI。例:https://localhost:3333
接続すると、CData 製品 はデフォルトブラウザでPingOne のOAuth エンドポイントを開きます。ログインして、アプリケーションにアクセス許可を与えます。 ドライバーはこれでOAuth プロセスを完了します。
- ドライバーはPingOne からアクセストークンを取得し、それを使ってデータをリクエストします。
- OAuth 値はOAuthSettingsLocation で指定された場所に保存され、接続間で永続化されるようにします。
ドライバーはアクセストークンの期限が切れると自動的にリフレッシュします。
Web アプリケーションやヘッドレスマシン、クライアントクレデンシャルグラントを含むその他のOAuth メソッドについては、ヘルプドキュメントを参照してください。
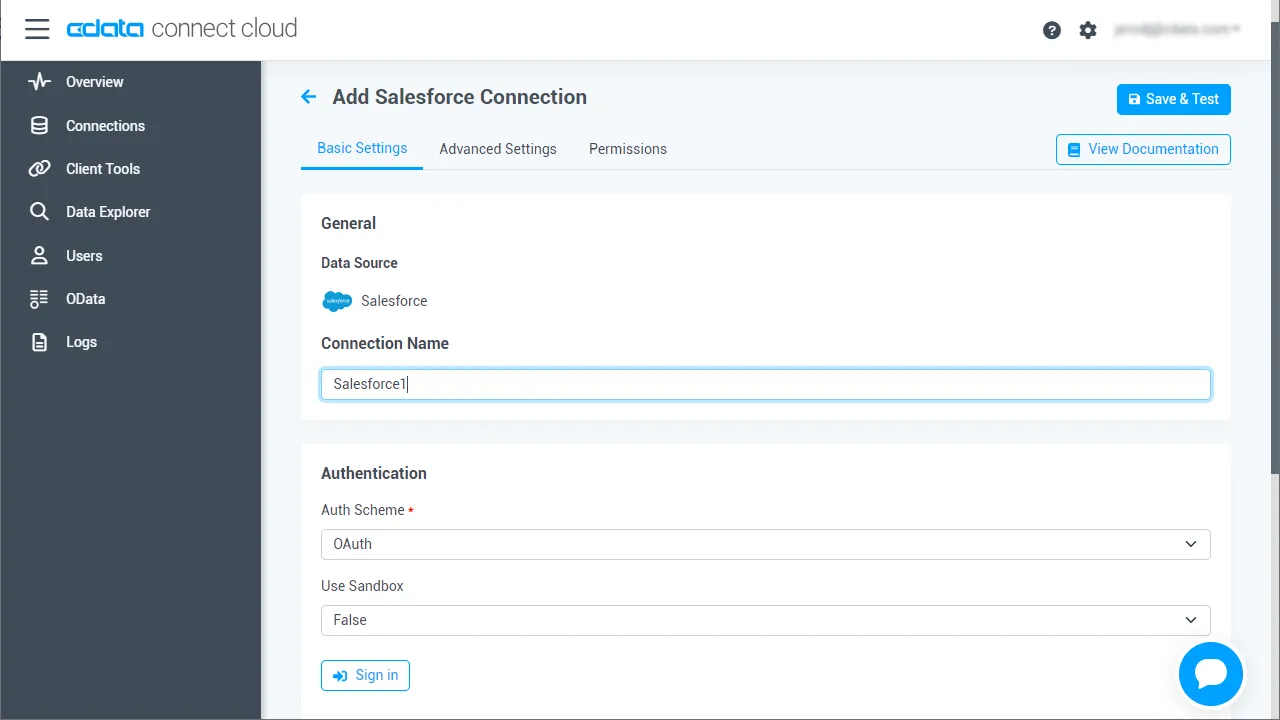
- Save & Test をクリック
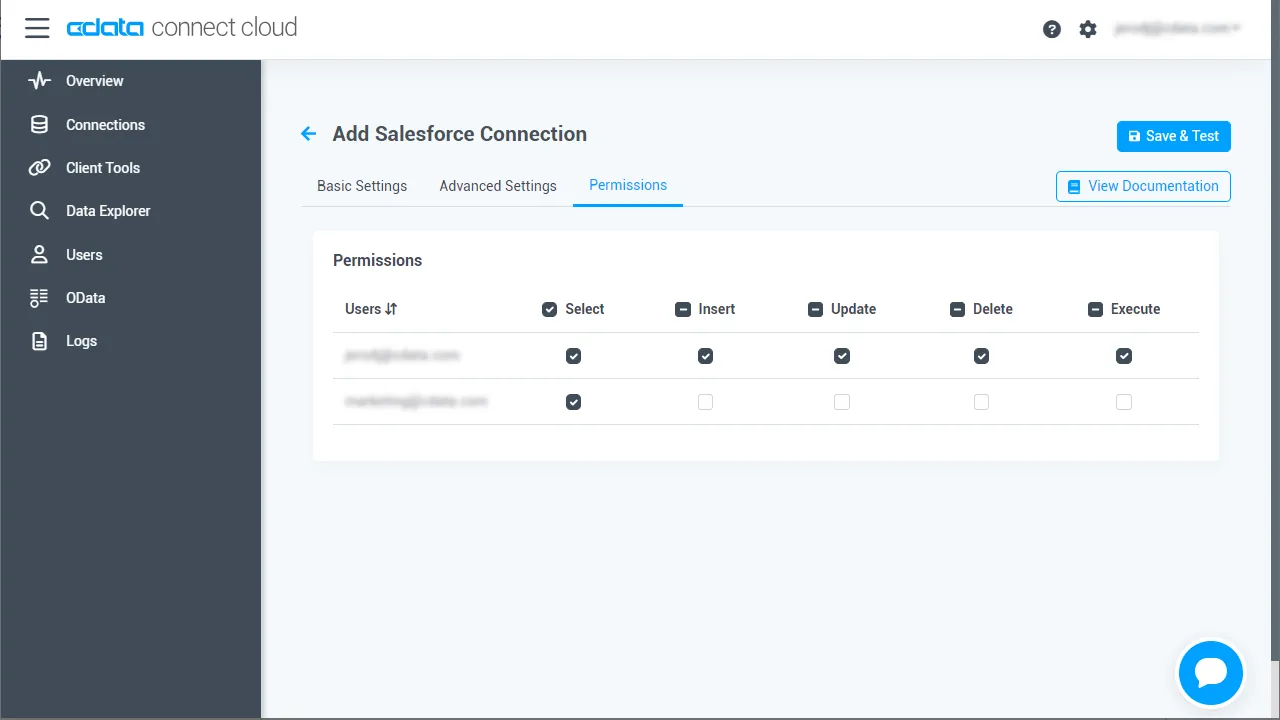
- Permissions タブに移動し、ユーザーベースの権限を更新
Personal Access Token を追加
Personal Access Token(PAT)は、Windsurf から Connect AI への接続を認証するために使用されます。きめ細かいアクセス制御を維持するため、連携ごとに個別の PAT を作成することをお勧めします。
- Connect AI アプリの右上にある歯車アイコン()をクリックして Settings を開く
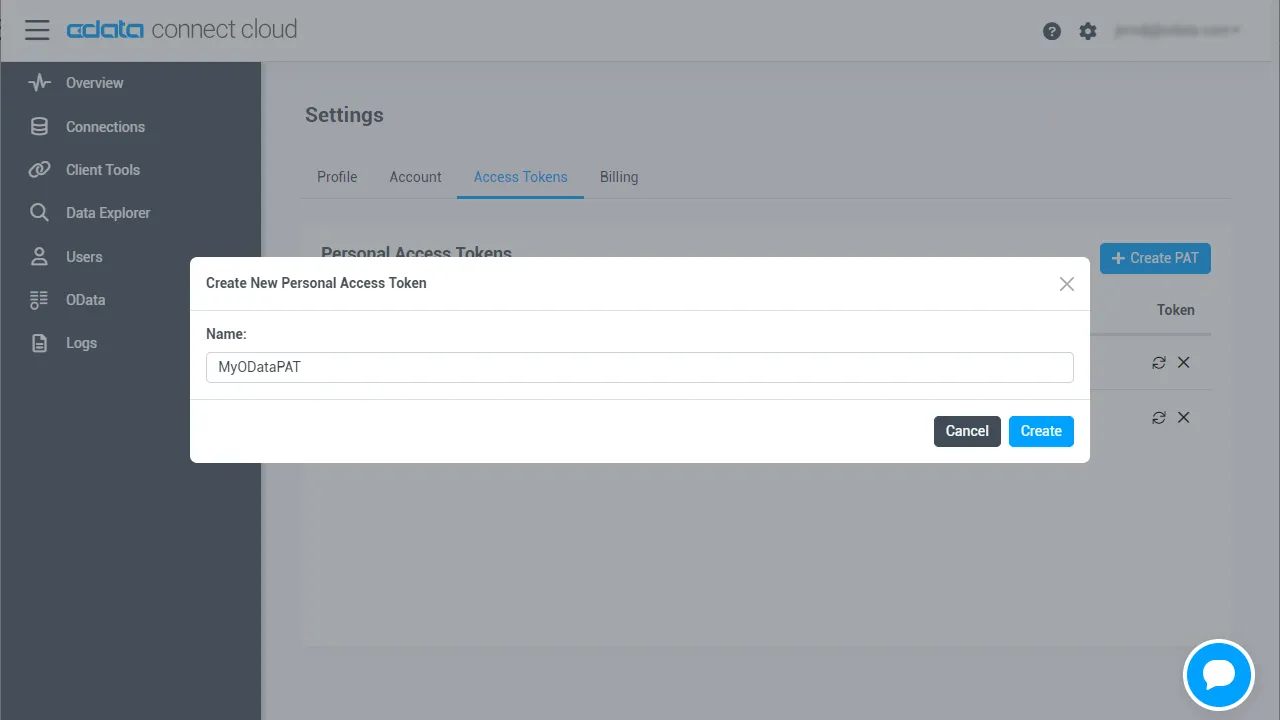
- Settings ページで Access Tokens セクションに移動し、 Create PAT をクリック
- PAT にわかりやすい名前を付けて Create をクリック
- Personal Access Token は作成時にのみ表示されるので、必ずコピーして安全な場所に保存してください
PingOne 接続の設定と PAT の生成が完了したら、Windsurf から Connect AI 経由でPingOne のデータに接続できます。
ステップ 2:Windsurf で Connect AI MCP を設定
次に、Cascade エージェントが Connect AI を通じてリアルタイムデータツールを検出・呼び出せるよう、Windsurf に Connect AI リモート MCP サーバーを設定します。
- Windsurf IDE をダウンロードしてインストール
-
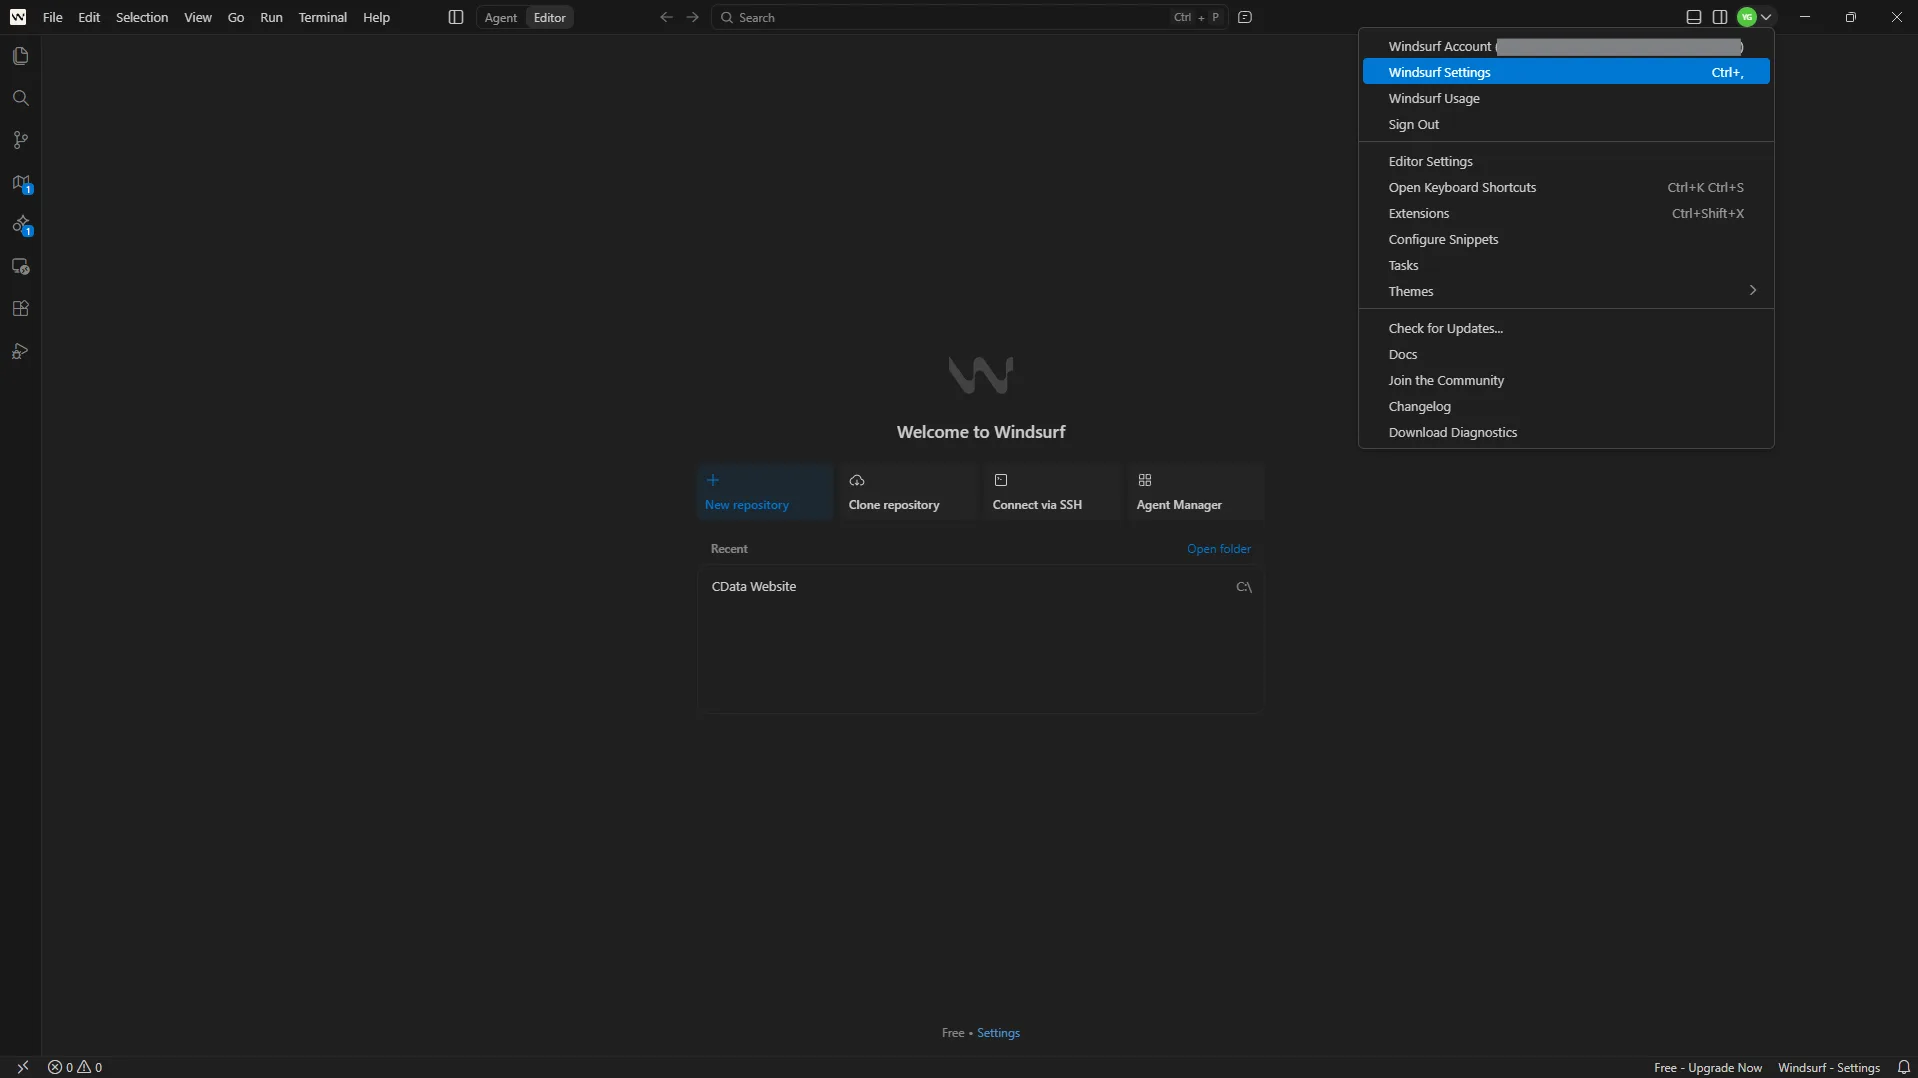
Windsurf を開き、右上のプロフィールアイコンをクリックして Windsurf Settings を選択
-
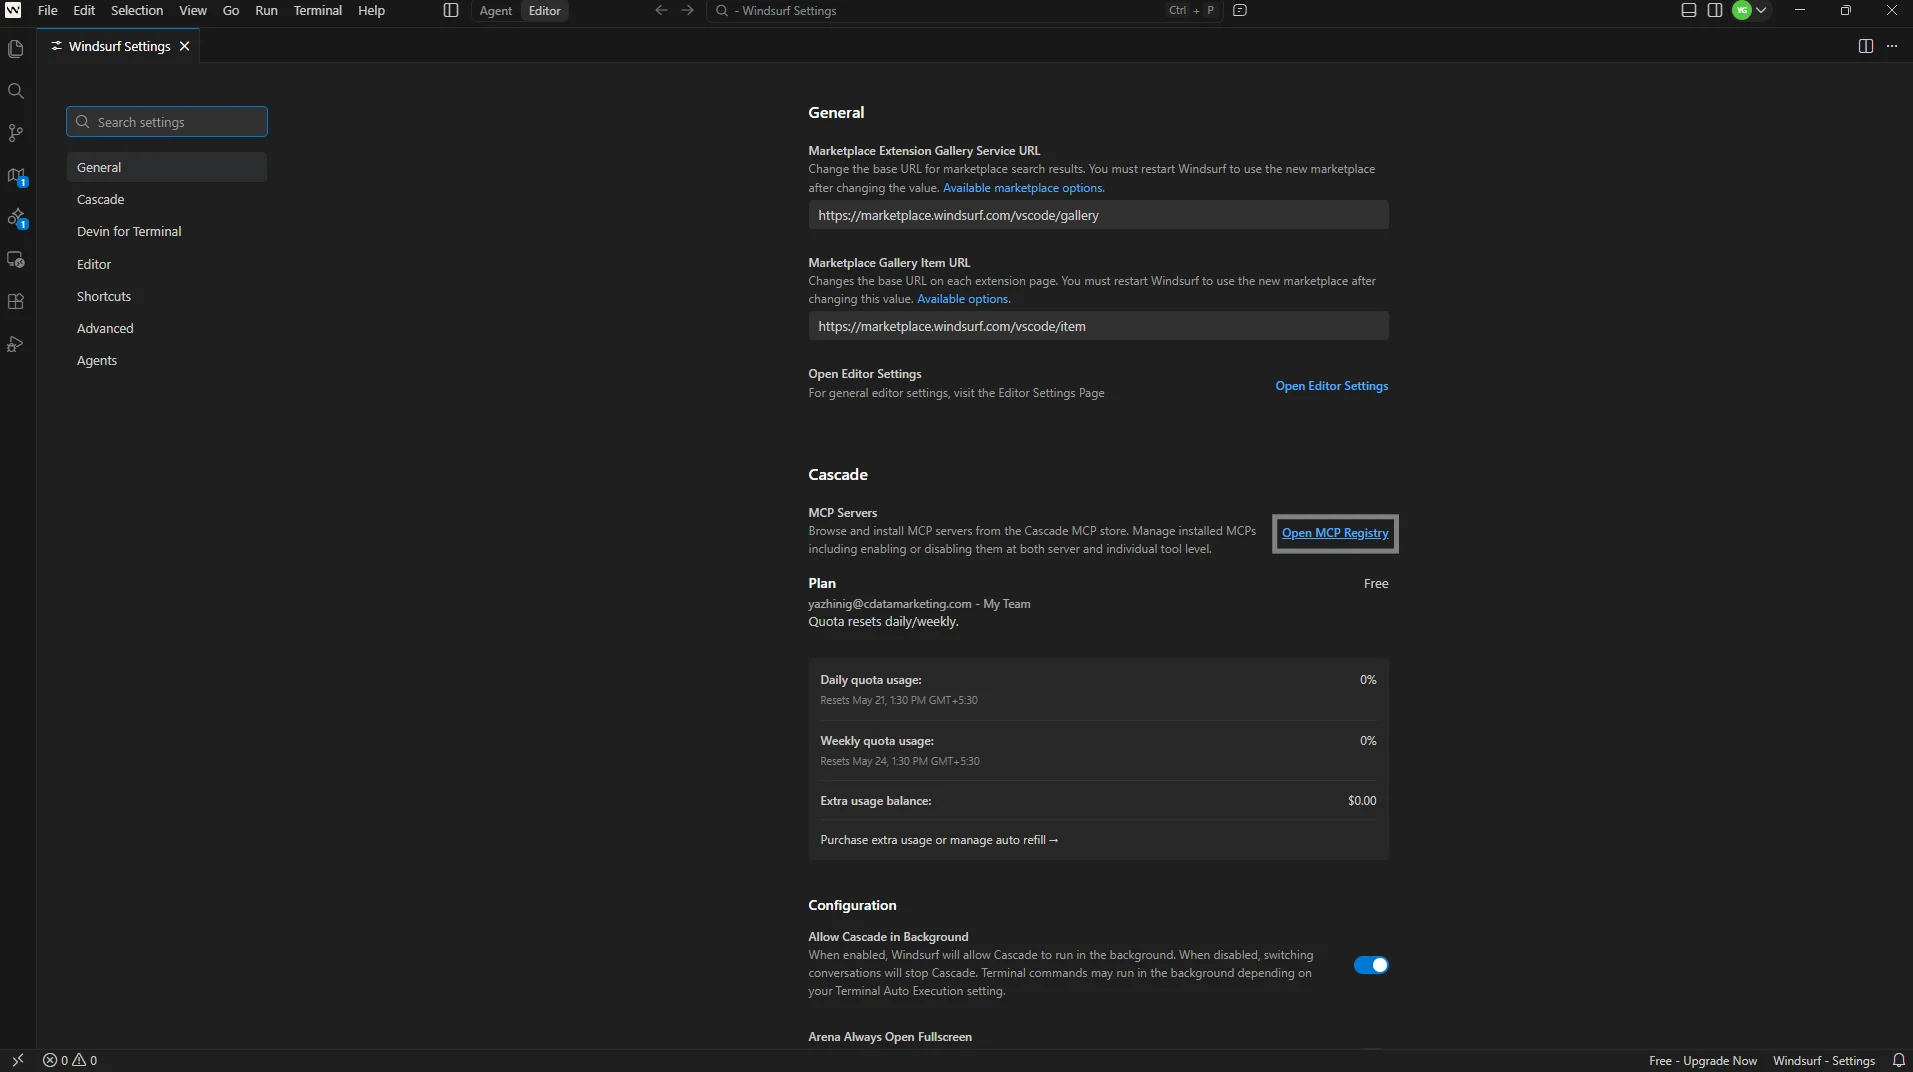
Cascade セクションで MCP Servers を見つけ、Open MCP Registry をクリック
-
MCP Marketplace で右上の Add custom MCP をクリック
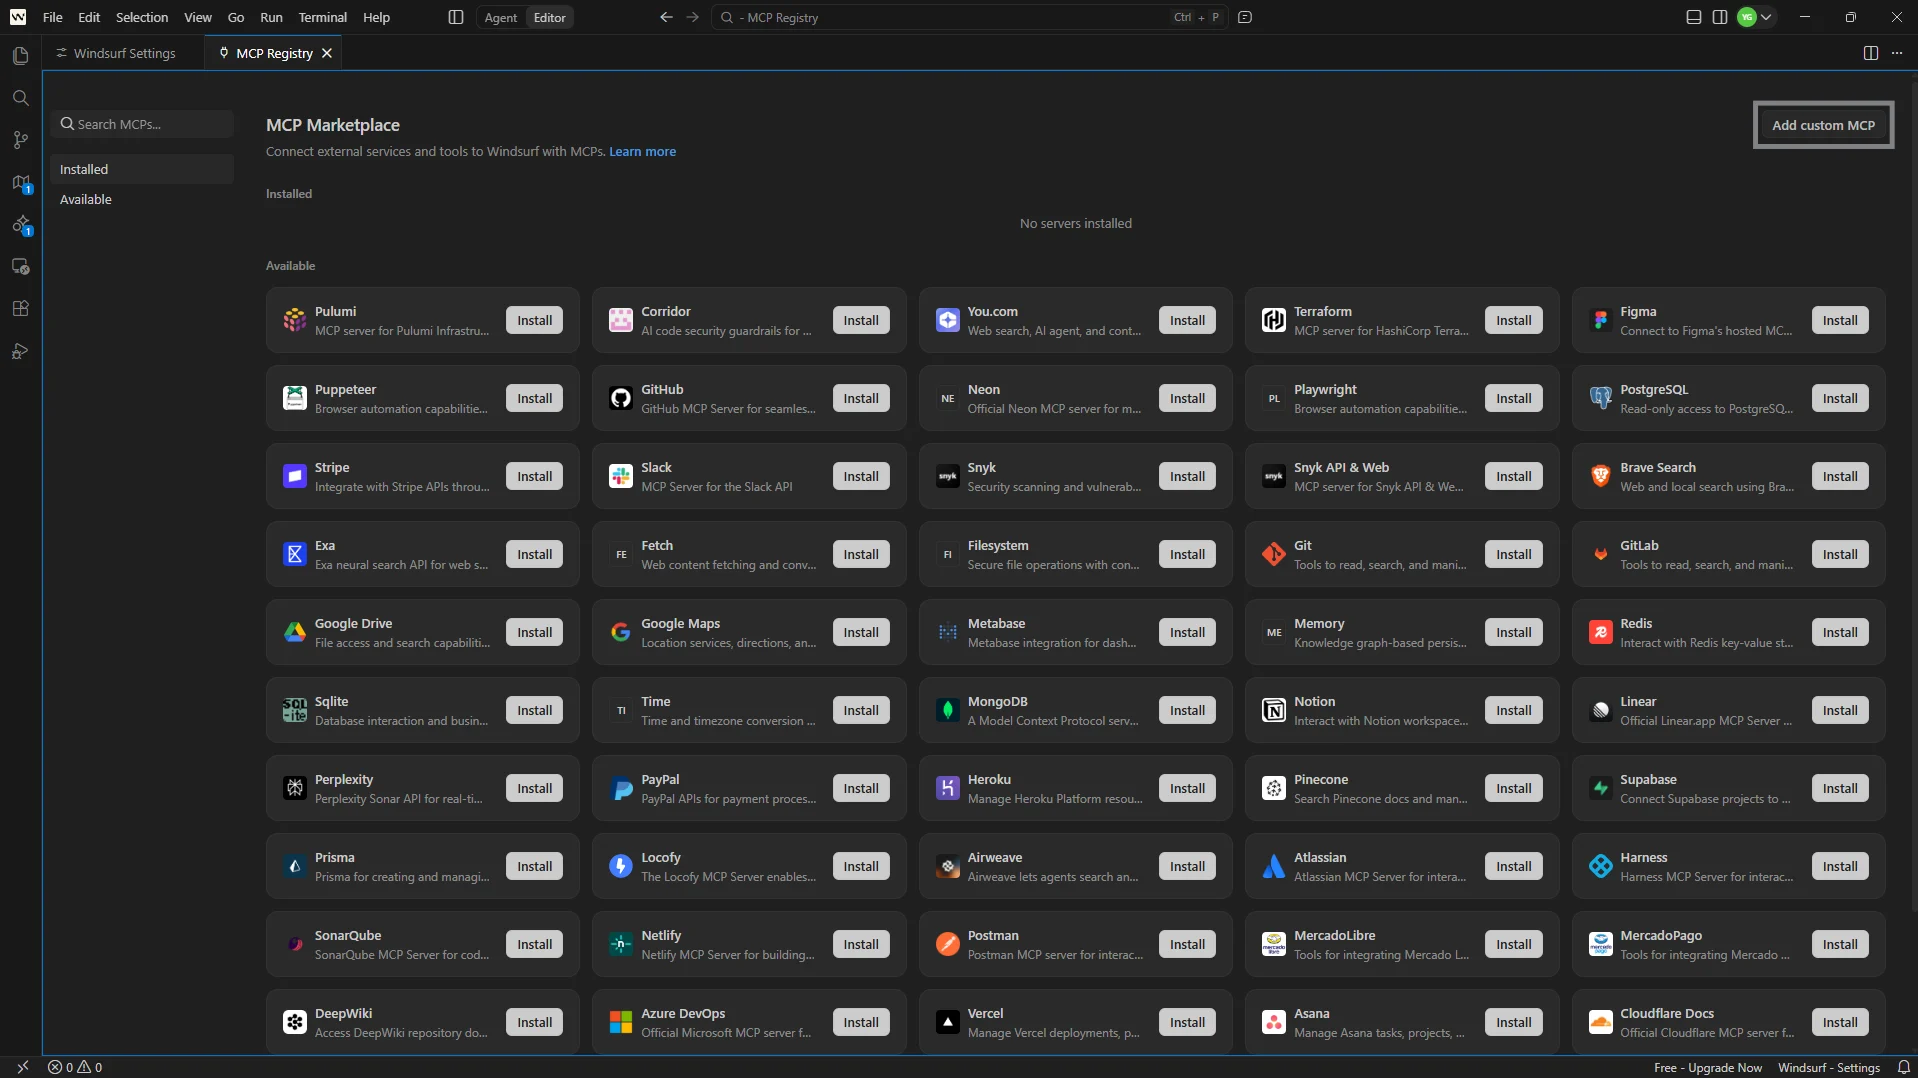
-
この操作で mcp_config.json ファイルが開きます。以下の JSON を貼り付けてください:
{
    "mcpServers": {
        "cdata-mcp": {
            "serverUrl": "https://mcp.cloud.cdata.com/mcp",
            "headers": {
                "Authorization": "Basic your_base64_encoded_email_PAT",
                "Content-Type": "application/json"
            }
        }
    }
}
注意:Windsurf は Connect AI に対して Basic 認証を使用します。Connect AI のユーザーメールアドレスと先ほど作成した PAT を email:PAT の形式で連結し、その文字列を Base64 エンコードして Basic を先頭に付けてください。例えば [email protected]:ABC123...XYZ789 の場合、Authorization ヘッダーの値は Basic dXNlckBkb21haW4uY29tOkFCQzEyMy4uLlhZWjc4OQ== のようになります。
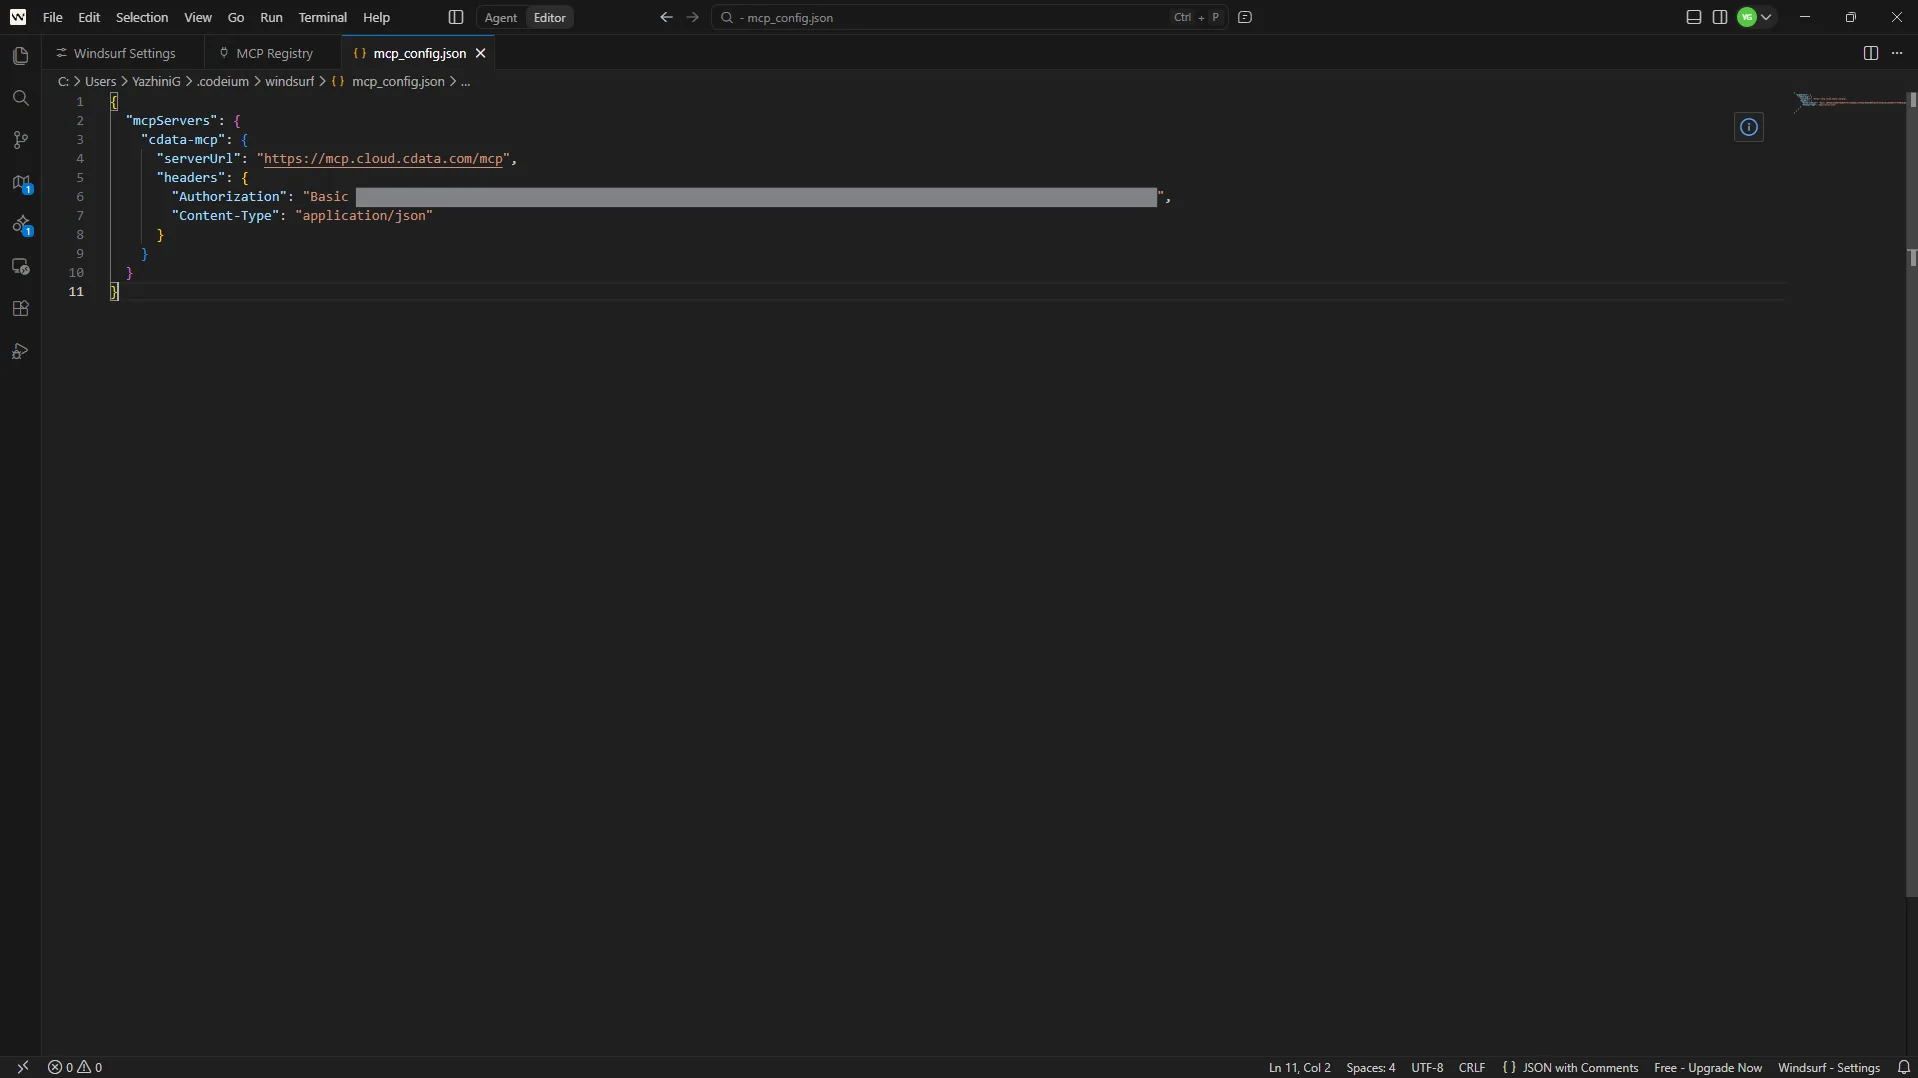
- mcp_config.json ファイルを保存し、MCP Registry に戻る
-
Installed の下に cdata-mcp が表示され、Enabled とマークされていることを確認
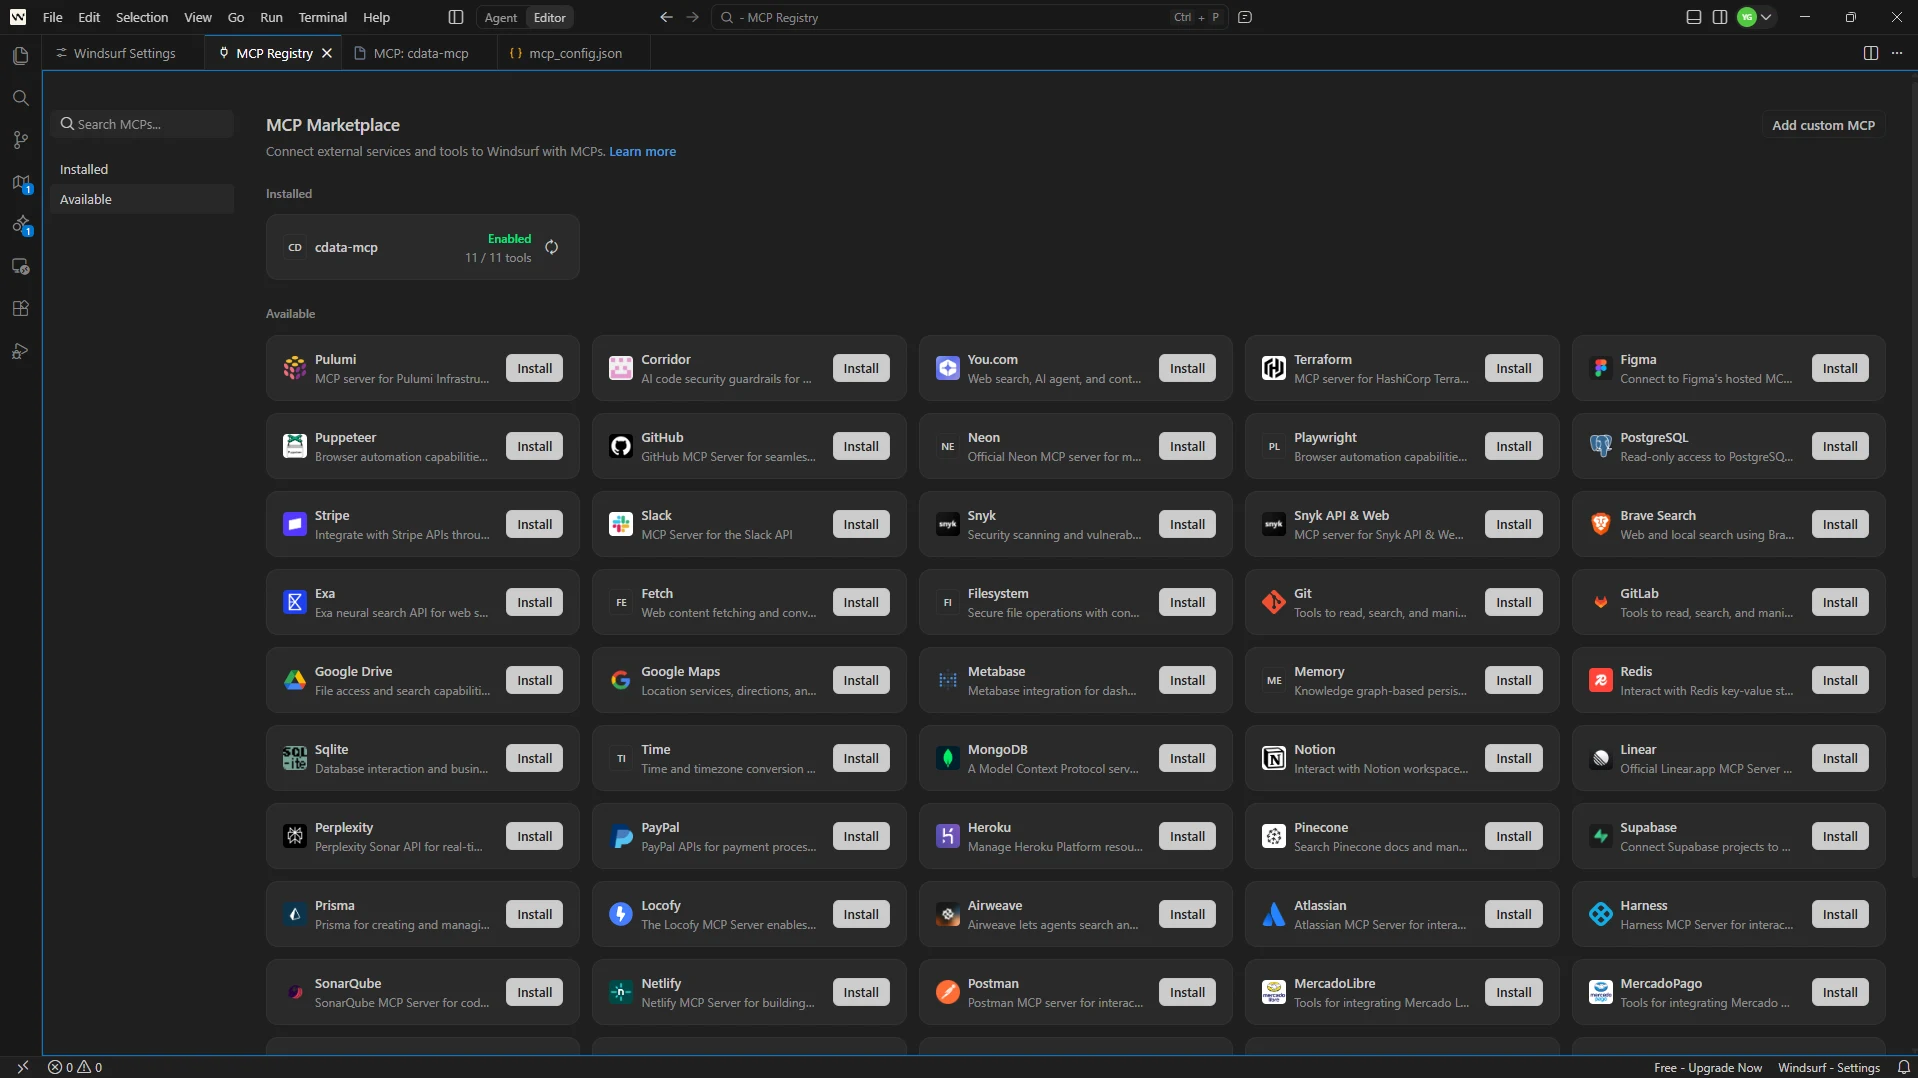
MCP サーバーの登録と有効化が完了したら、Windsurf から Connect AI を通じてリアルタイムのPingOne のデータをクエリする準備が整いました。
ステップ 3:Windsurf からリアルタイムのPingOne のデータをクエリ
連携が完了したら、Windsurf の Cascade チャットパネルを使って自然言語プロンプトでリアルタイムのPingOne のデータを操作できます。
- Windsurf の上部バーで Editor から Agent に切り替えて新しい Cascade チャットを開く
-
チャットパネルの下部で cdata-mcp サーバーが表示され、トグルが有効になっていることを確認
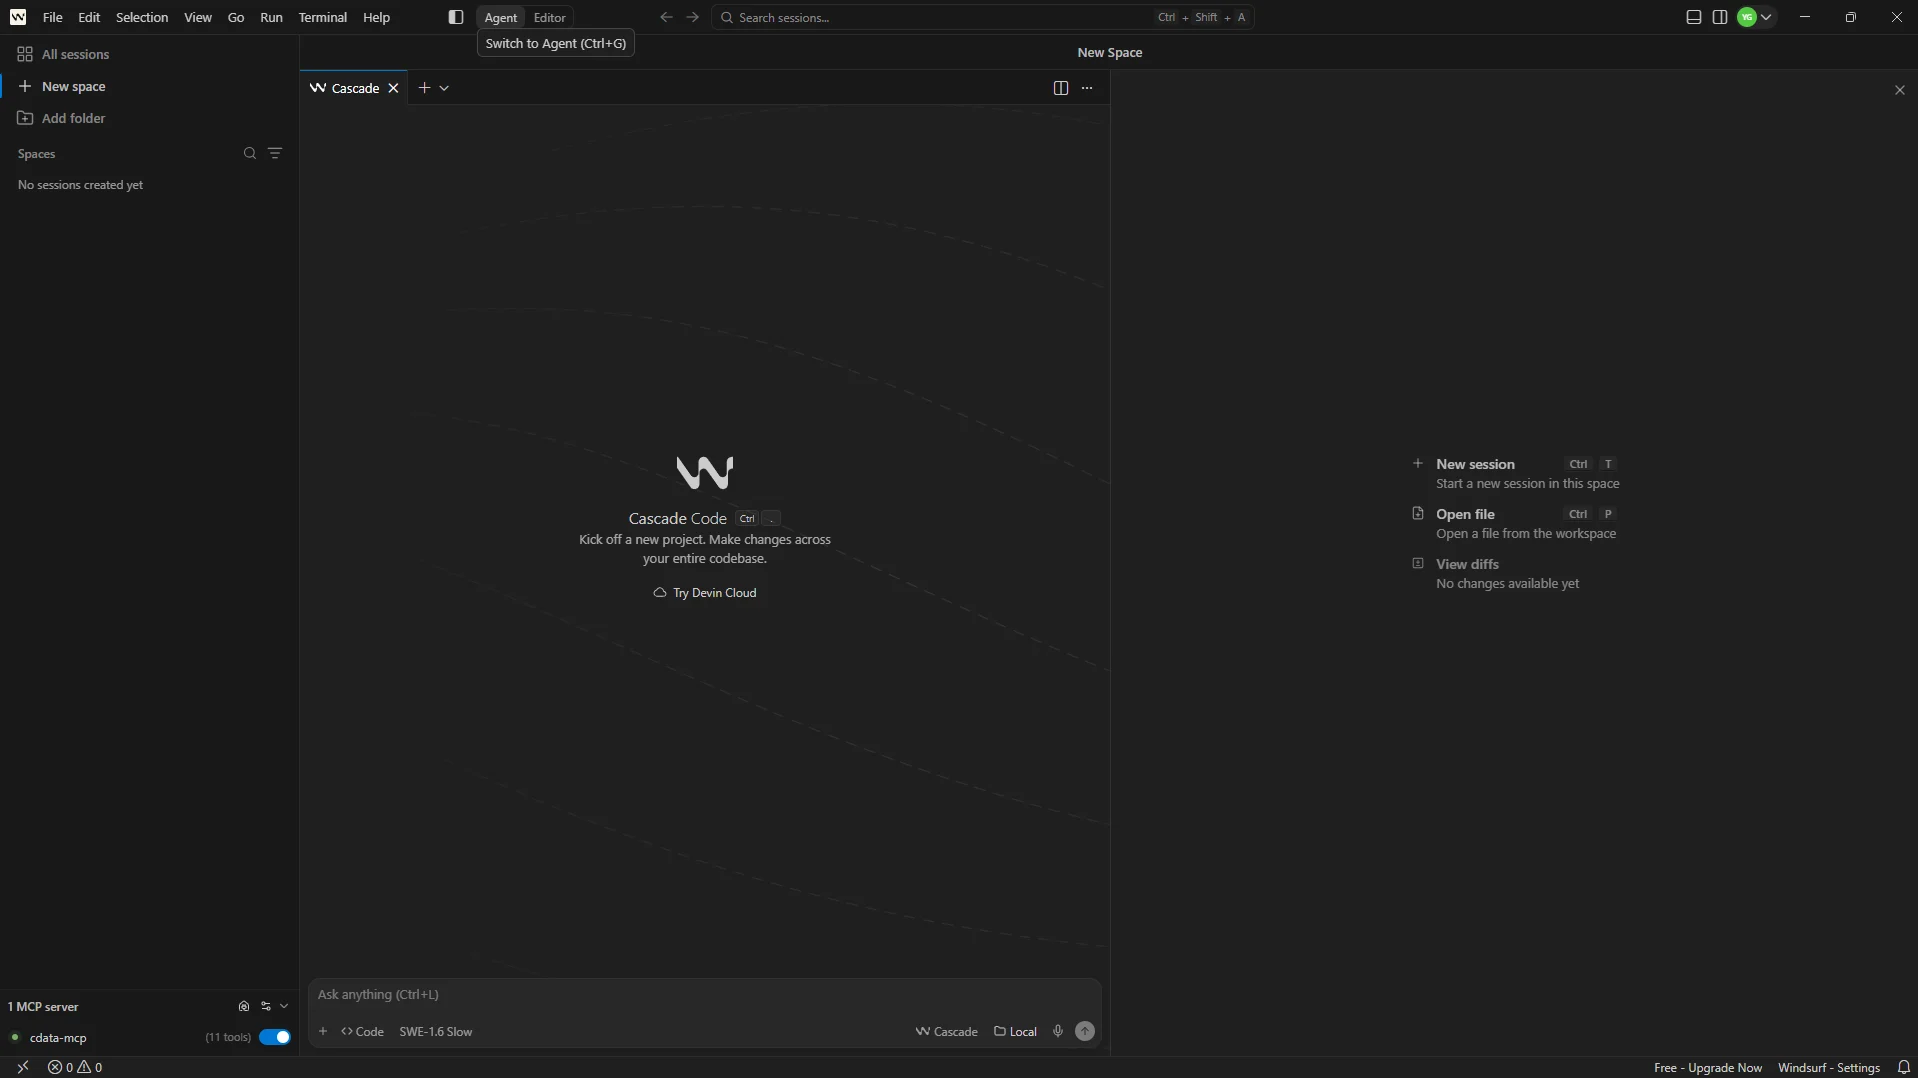
-
以下のようなプロンプトを入力してエージェントとのやり取りを開始:
- cdata-mcp 接続内のすべてのカタログを一覧表示して
- PingOne で利用可能なスキーマとテーブルを表示して
- PingOne のデータ のテーブルからトップ 5 件のレコードをクエリして
-
Cascade エージェントが Connect AI MCP Server を呼び出し、リアルタイムのPingOne のデータを返します
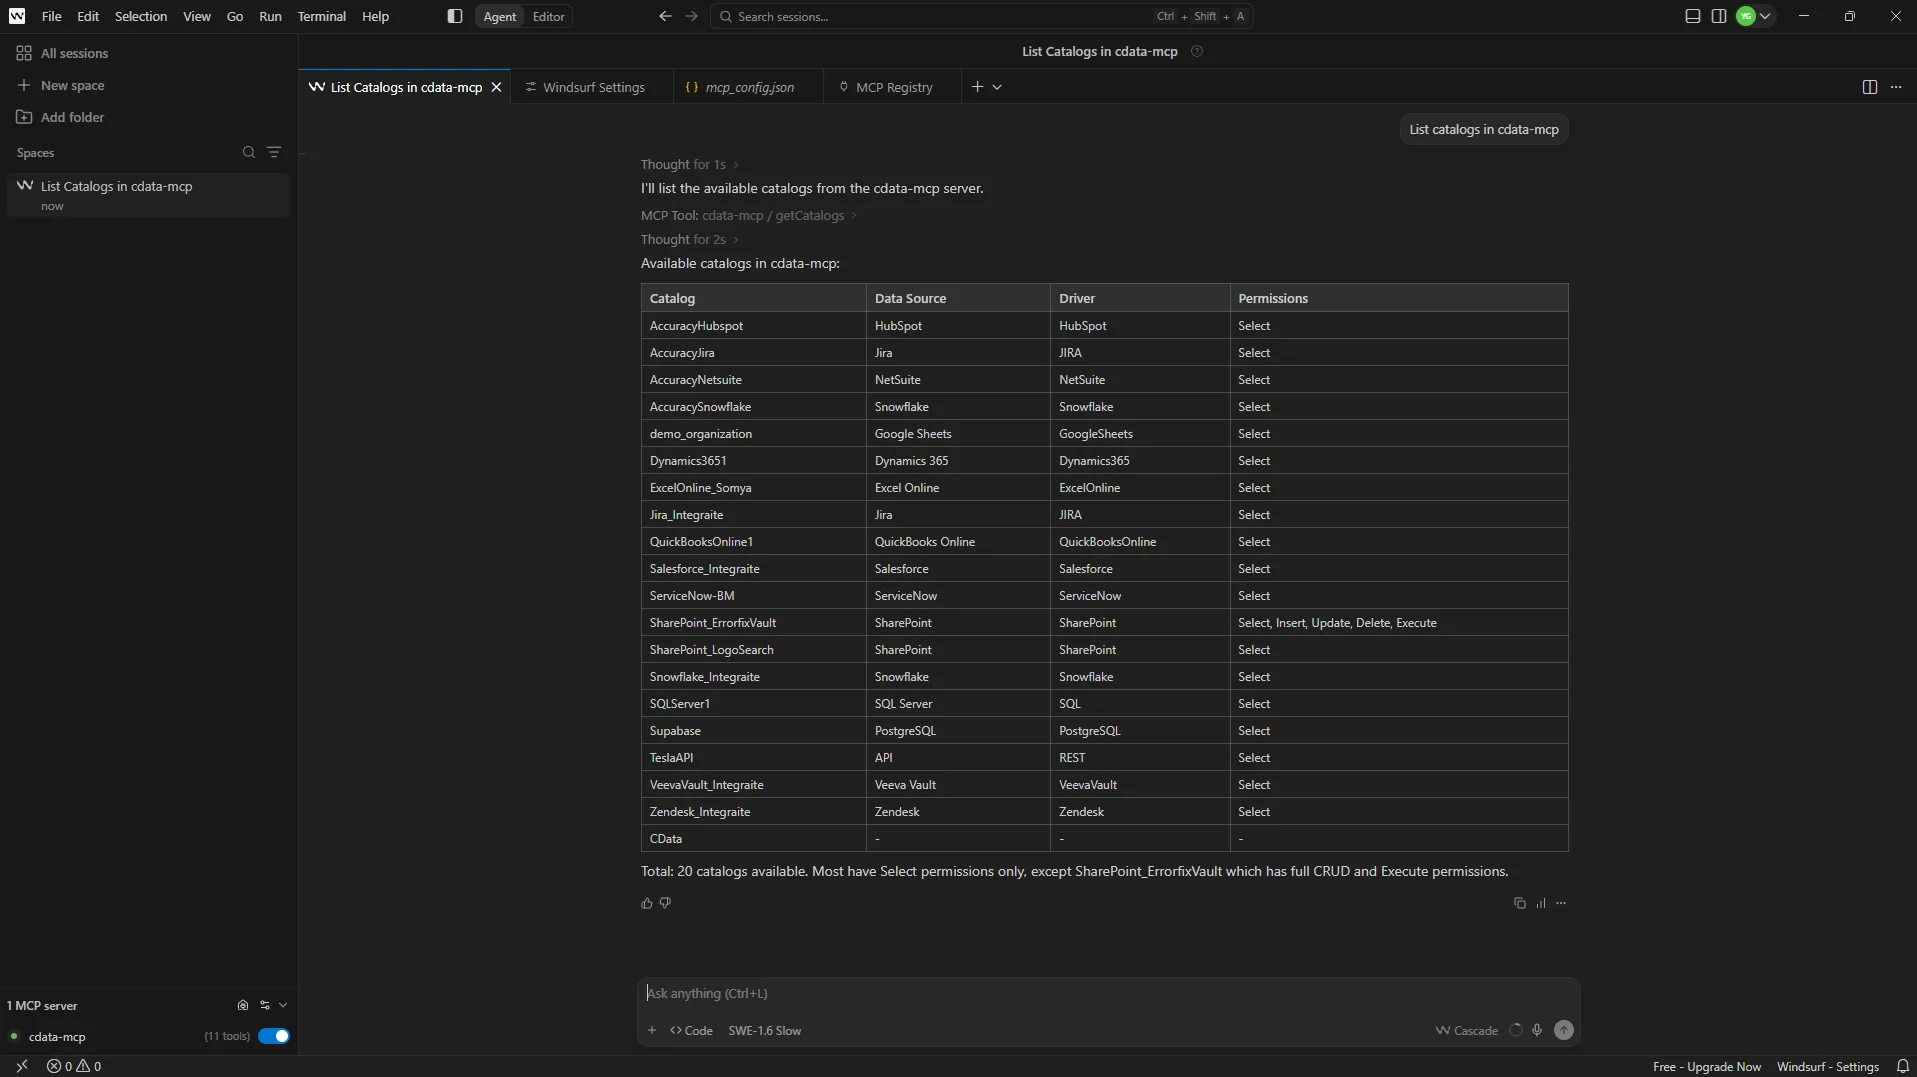
これで、Windsurf IDE が Connect AI MCP Server と通信し、エディタから直接リモート MCP を通じてリアルタイムのPingOne のデータを取得できるようになりました。
CData Connect AI を入手
数百種類の SaaS、ビッグデータ、NoSQL データソースに開発ツールから直接アクセスするには、CData Connect AI をお試しください!